

















Un correctif de sécurité peut aussi devenir le point de départ d’une attaque.
Dans un rapport publié le 16 novembre, le Google Threat Intelligence Group a déclaré avoir découvert que des attaquants configuraient une IA pour développer et exécuter des exploits sans qu’une personne ait à diriger chaque étape. Les organisations qui utilisent des logiciels non corrigés pourraient disposer de moins de temps avant que les vulnérabilités nouvellement divulguées ne soient ciblées.
Le déploiement d’une mise à jour par un éditeur est rarement instantané dans toute une entreprise. Les attaquants peuvent commencer à travailler à partir des mêmes informations de sécurité pendant que les administrateurs préparent encore l’installation d’un correctif.
À l’intérieur du framework d’exploitation hébergé par l’attaquant
Les enquêteurs ont découvert un framework appelé exploit_agent sur un serveur exposé contrôlé par un attaquant, auquel étaient connectés plusieurs modèles d’IA avancés hébergés localement. Selon les conclusions de Google, le système était configuré pour examiner en continu les applications web populaires à la recherche de mises à jour de sécurité.
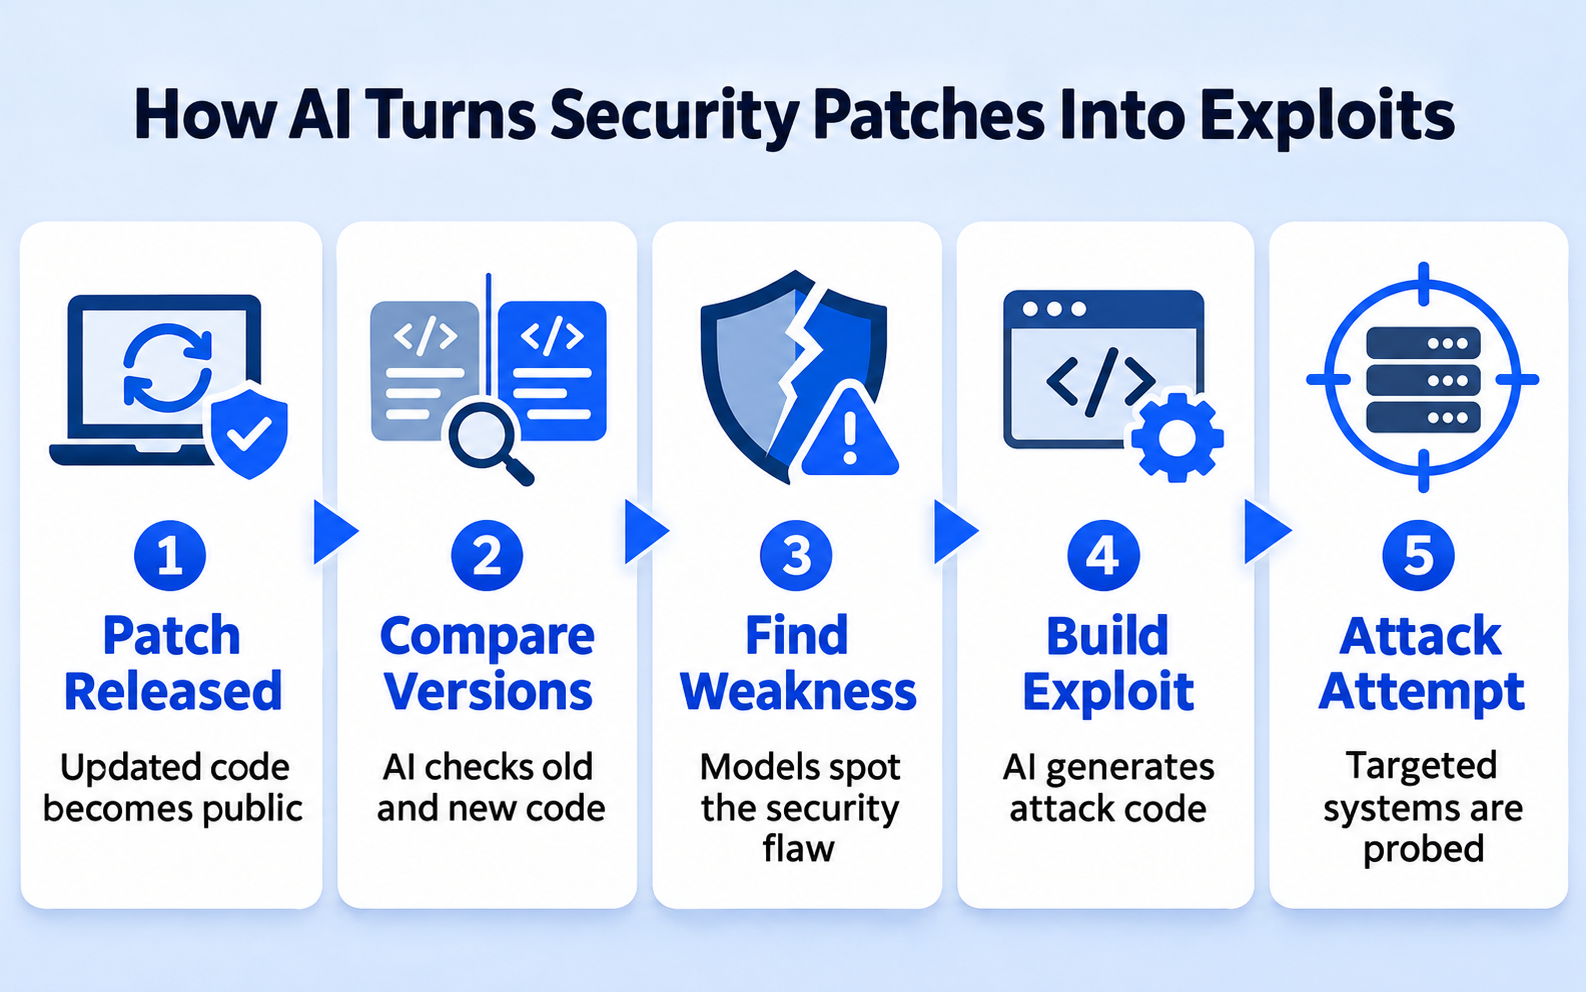
En comparant le code logiciel avant et après l’application d’un correctif, le framework pouvait repérer des vulnérabilités potentielles, générer du code d’exploitation et tenter de l’exécuter automatiquement.
Un exemple documenté concernait l’examen par le système des contrôles d’accès de la version 2.19.25 de Spectra, un plugin WordPress.
Les enquêteurs ont également récupéré des données volées de victimes et des scripts capables de deviner des mots de passe, d’effectuer une reconnaissance interne et d’ installer des webshells. L’activité enregistrée sur le serveur témoignait d’un intérêt pour des sites web français associés à des organisations des secteurs des médias, du divertissement et de l’éducation.
Les informations précoces sur les correctifs peuvent accélérer le développement d’exploits
Google a documenté un autre exemple concernant deux vulnérabilités PHP, CVE-2026-109618 et CVE-2026-109619, découvertes grâce à une analyse assistée par IA. Avant la publication des correctifs officiels, le 21 octobre, une vidéo de démonstration et du code corrigé en amont étaient déjà apparus en ligne, permettant aux chercheurs et aux attaquants potentiels d’étudier les failles et de tenter de développer des exploits.
L’entreprise a déclaré que des centaines d’exploits de démonstration annoncés mais non fonctionnels étaient apparus dans les jours qui avaient suivi la publication des correctifs, probablement générés avec l’aide de l’IA. Ce code peu fiable a ajouté un travail de vérification pour les équipes de sécurité chargées de surveiller les exploitations avérées.
Dans une analyse des vulnérabilités publiée en septembre, Google a indiqué avoir observé en moyenne 18 vulnérabilités exploitées par mois au cours des huit premiers mois de 2026, contre 10,5 en 2025. Une grande partie de cette hausse concernait des failles déjà divulguées, tandis que l’exploitation de vulnérabilités jusque-là inconnues a progressé plus modestement.
Comment réduire l’exposition des systèmes en attendant les correctifs de sécurité
Les équipes de sécurité ne peuvent pas toujours installer les correctifs immédiatement, notamment lorsque les applications accessibles depuis Internet nécessitent des tests ou une interruption de service planifiée. Les attaquants peuvent agir bien plus vite, parfois en quelques minutes seulement après la publication d’un code d’exploitation public. En attendant le déploiement des mises à jour, les administrateurs doivent savoir quels systèmes restent exposés et comment en limiter l’accès.
Les équipes responsables des applications web accessibles depuis Internet doivent donner la priorité à trois actions.
- Identifiez les logiciels exposés avant de planifier les correctifs. Faites correspondre les nouveaux avis de sécurité aux versions réellement utilisées des applications et plugins accessibles au public. Utilisez un inventaire des systèmes accessibles depuis Internet à jour pour déterminer quelles installations restent vulnérables, si les attaquants peuvent les atteindre et qui est responsable de la remédiation.
- Limitez l’accès lorsqu’un correctif immédiat est impossible. Les applications en attente de tests de compatibilité ou d’une autorisation de maintenance ne doivent pas rester inutilement exposées. Les administrateurs peuvent limiter l’accès public aux services concernés, désactiver les fonctionnalités vulnérables lorsque cela est possible et appliquer les mesures d’atténuation approuvées par l’éditeur jusqu’au déploiement des mises à jour. Les protections temporaires doivent être vérifiées et suivies dans le cadre du processus de correction des vulnérabilités.
- Vérifiez l’absence de compromission avant de clore le problème. L’installation d’une mise à jour de sécurité ne permet pas de déterminer si des attaquants ont exploité la vulnérabilité auparavant. Examinez les journaux des applications et d’authentification couvrant la période d’exposition à la recherche de requêtes suspectes, de comptes administrateur inattendus ou de modifications non autorisées du serveur. Toute preuve de compromission nécessite une enquête allant au-delà de l’application du correctif.
Vérifiez à la fois l’installation du correctif et l’état des systèmes précédemment exposés avant de considérer la remédiation comme terminée. Un déploiement plus rapide des correctifs réduit les possibilités d’exploitation, mais il ne peut pas annuler un accès non autorisé qui aurait pu avoir lieu pendant que les logiciels vulnérables étaient en ligne.
Comprendre le fonctionnement de l’IA peut aider les professionnels de la sécurité à évaluer ses avantages comme ses risques. Les lecteurs d’eSecurity Planet bénéficient de 7 jours d’accès gratuit à The Neuron Academy, notre plateforme d’apprentissage pratique conçue pour aider les professionnels à utiliser l’IA avec davantage d’assurance au travail. Parcourez toutes les leçons →
Laissez-nous vous apprendre à parler à l’IA gratuitement ! Suivez notre cours de six minutes sur The Neuron Academy et découvrez quelques méthodes simples pour rédiger de meilleurs prompts et obtenir des résultats plus utiles de l’IA, ou consultez gratuitement notre autre cours consacré à l’IA pendant 7 jours. Découvrez toutes les leçons ici →