

















Androidスマートフォンの画面が暗くなる。ロックされたか、電源が切れたと思うかもしれない。しかし、その黒い画面の裏側では、攻撃者が端末を操作し続け、機密情報を盗み出している可能性がある。
セキュリティ研究者のZimperiumは、Androidマルウェアファミリー「ArcticRAT」の新たな機能を発見した。同マルウェアは、黒い画面のオーバーレイを使ってリモートアクセスを隠し、認証情報を取得するとともに、感染端末上の活動を監視する。当初は暗号資産ユーザーを標的としていたが、より広範な監視および金融データ窃取の脅威へと進化している。
危険は個人の銀行口座にとどまらない。感染したスマートフォンからは、企業の認証情報や認証コード、進行中の業務セッションも流出する可能性があり、端末の所有者が異常に気づかないまま、攻撃者に機密アカウントを侵害される恐れがある。
偽のAndroidアプリがArcticRATにスマートフォンへのアクセスを与える
ArcticRATは当初、11種類の暗号資産アプリのユーザーを標的としていた。78種類のマルウェアサンプルを調査した結果、Zimperiumは、AmazonやTikTok、一般的なファイルマネージャーを装うバージョンを含む、42個のインストーラーアプリと36個の悪意あるペイロードを特定した。
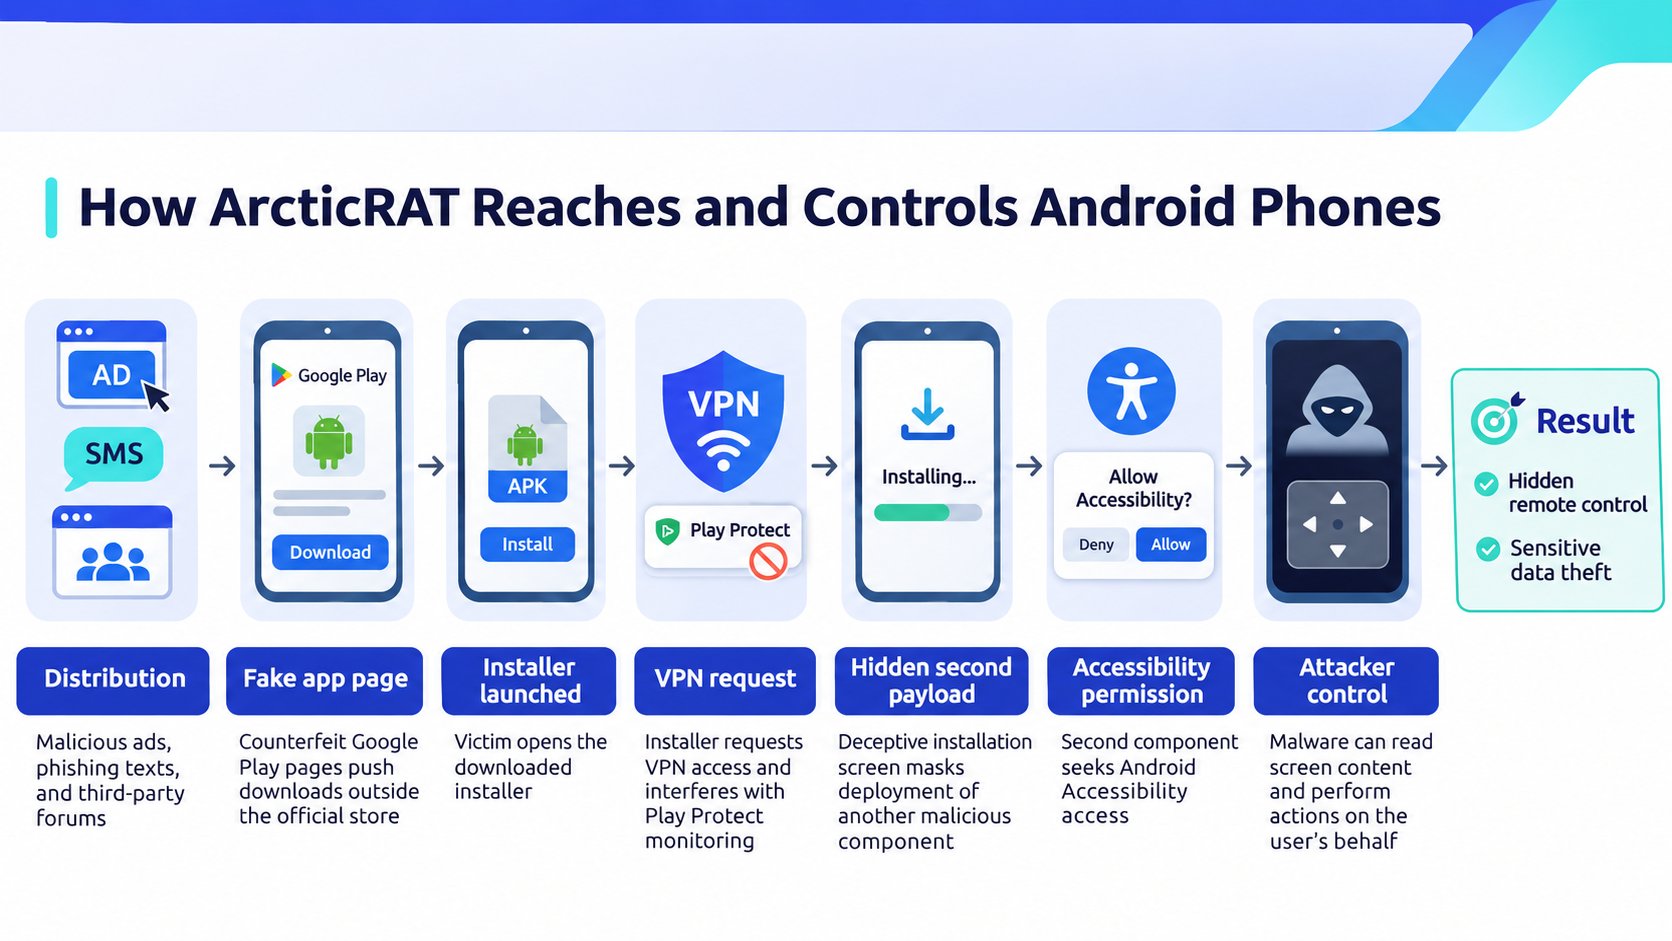
攻撃者はこれらのアプリを 悪意ある広告、フィッシングSMS、サードパーティーのフォーラムを通じて配布する。偽のGoogle Playページは、被害者に公式アプリストア以外からソフトウェアをダウンロードするよう促す。
起動すると、インストーラーはVPNへのアクセスを要求し、Google Play Protectの監視を妨害するため一時的にネットワーク通信を遮断する。偽装されたインストール画面は、Androidのユーザー補助権限を求める2つ目の悪意あるコンポーネントの展開を隠す。
これまでの Androidバンキング型トロイの木馬と同様に、これらの権限を付与すると、悪意あるソフトウェアが画面の内容を読み取り、ユーザーに代わって操作を実行できる。
黒い画面がリモート操作と金融データ窃取を隠す
このマルウェアは、Hidden VNCを使って攻撃者が感染したスマートフォンを遠隔操作できるようにする。銀行アプリを操作したり、システム権限を承認したりする際、ArcticRATは黒いオーバーレイで画面を覆い、明るさをゼロまで下げる。被害者は、権限のない活動が続いているにもかかわらず、スマートフォンがロックされたか電源が切れたと思うかもしれない。
研究者は、分析した亜種全体で129個の攻撃者コマンドを分類した。その中には、認証情報の収集や端末のセキュリティ操作を行う機能も含まれている。
- 認証情報の窃取。キーストロークを記録し、偽のロック画面を表示して、端末のPIN、ロック解除パターン、パスワードを取得する。
- 監視。スクリーンショットやアプリに入力された情報を収集する。これには認証情報や私的な通信も含まれる。
- 端末操作。悪用して Android Wireless Debuggingを使い、盗み出したロック解除コードを検証したり、画面ロック設定を変更したりすることで、所有者が端末から締め出される可能性がある。
別の機能では、xAIのGrokを使って、侵害されたスマートフォンから収集した情報を調べる。研究者は、AIモデルがインストール済みの金融アプリを特定し、盗み出したテキストメッセージからワンタイムセキュリティコード、口座残高、送金通知を抽出する様子を確認した。
結果は攻撃者が取得する前に端末内へローカル保存されるため、傍受した情報を手作業で確認する必要が減る。
侵害された従業員のスマートフォンが企業アカウントのセキュリティを脅かす
企業所有または従業員所有のAndroid端末を管理するエンタープライズセキュリティチームにとって、ArcticRATは、それらのスマートフォンからアクセスされるアカウントに対するリスクとなる。
感染した端末を操作する攻撃者は、業務関連の確認メッセージを傍受したり、従業員がすでにログインしているアプリを操作したりできる可能性がある。有効なログイン認証情報があっても、端末自体が信頼できる状態にあるとは限らない。ただし研究者は、同マルウェアによる企業ネットワークへの侵入を確認していない。
Android端末群を管理する組織は、 モバイルデバイス管理ポリシーを導入し、許可されていないインストールを制限するとともに、対応可能な場合は不審な権限変更を監視すべきだ。
予期せず有効になったユーザー補助サービスや不審なデバッグ活動を調査する必要がある。特に、機密性の高い業務システムへのアクセスを許可された端末では重要だ。十分なセキュリティ監視がない、管理対象外の個人所有スマートフォンについては、アクセス制限を強化する必要がある。
感染が疑われる場合は、直ちに封じ込める必要がある。セキュリティチームは、影響を受けた端末からの企業アクセスを停止し、アクティブなセッションを無効化するとともに、接続を復旧する前に最近の認証アクティビティを確認すべきだ。
流出した可能性のある認証情報は信頼できる端末から変更し、高リスクのアカウントではSMSコードに頼るのではなく、フィッシング耐性のある 多要素認証へ移行すべきだ。
より強固な認証によって傍受されたメッセージへの露出は減らせるが、スマートフォン上のマルウェアがすでにアクセスできるアプリのセッションまで安全にすることはできない。
サイバーセキュリティ関連のニュース:PixelスマートフォンにはAndroid 17の早期アップデートが配信されており、ユーザーの操作なしにリモートコード実行を許す恐れのある脆弱性を含む、深刻なセキュリティ脆弱性に対処している。