

















Ein Sicherheitspatch kann auch zum Ausgangspunkt für Angreifer werden.
In einem Bericht vom 16. November erklärte die Google Threat Intelligence Group, sie habe Angreifer dabei beobachtet, wie sie KI so konfigurierten, dass diese Exploits entwickelte und ausführte, ohne dass jemand jeden einzelnen Schritt steuerte. Unternehmen, auf denen ungepatchte Software läuft, könnten künftig ein kürzeres Zeitfenster haben, bevor neu offengelegte Schwachstellen angegriffen werden.
Das Update eines Anbieters lässt sich in einem Unternehmen nur selten sofort überall einspielen. Angreifer können anhand derselben Sicherheitsmeldungen mit ihrer Arbeit beginnen, während Administratoren noch die Bereitstellung eines Fixes vorbereiten.
Im von Angreifern gehosteten Exploit-Framework
Ermittler entdeckten auf einem offengelegten, von Angreifern kontrollierten Server ein Framework namens exploit_agent, das mit mehreren fortschrittlichen und lokal gehosteten KI-Modellen verbunden war. Laut den Erkenntnissen von Google war das System so konfiguriert, dass es beliebte Webanwendungen kontinuierlich auf Sicherheitsupdates untersuchte.
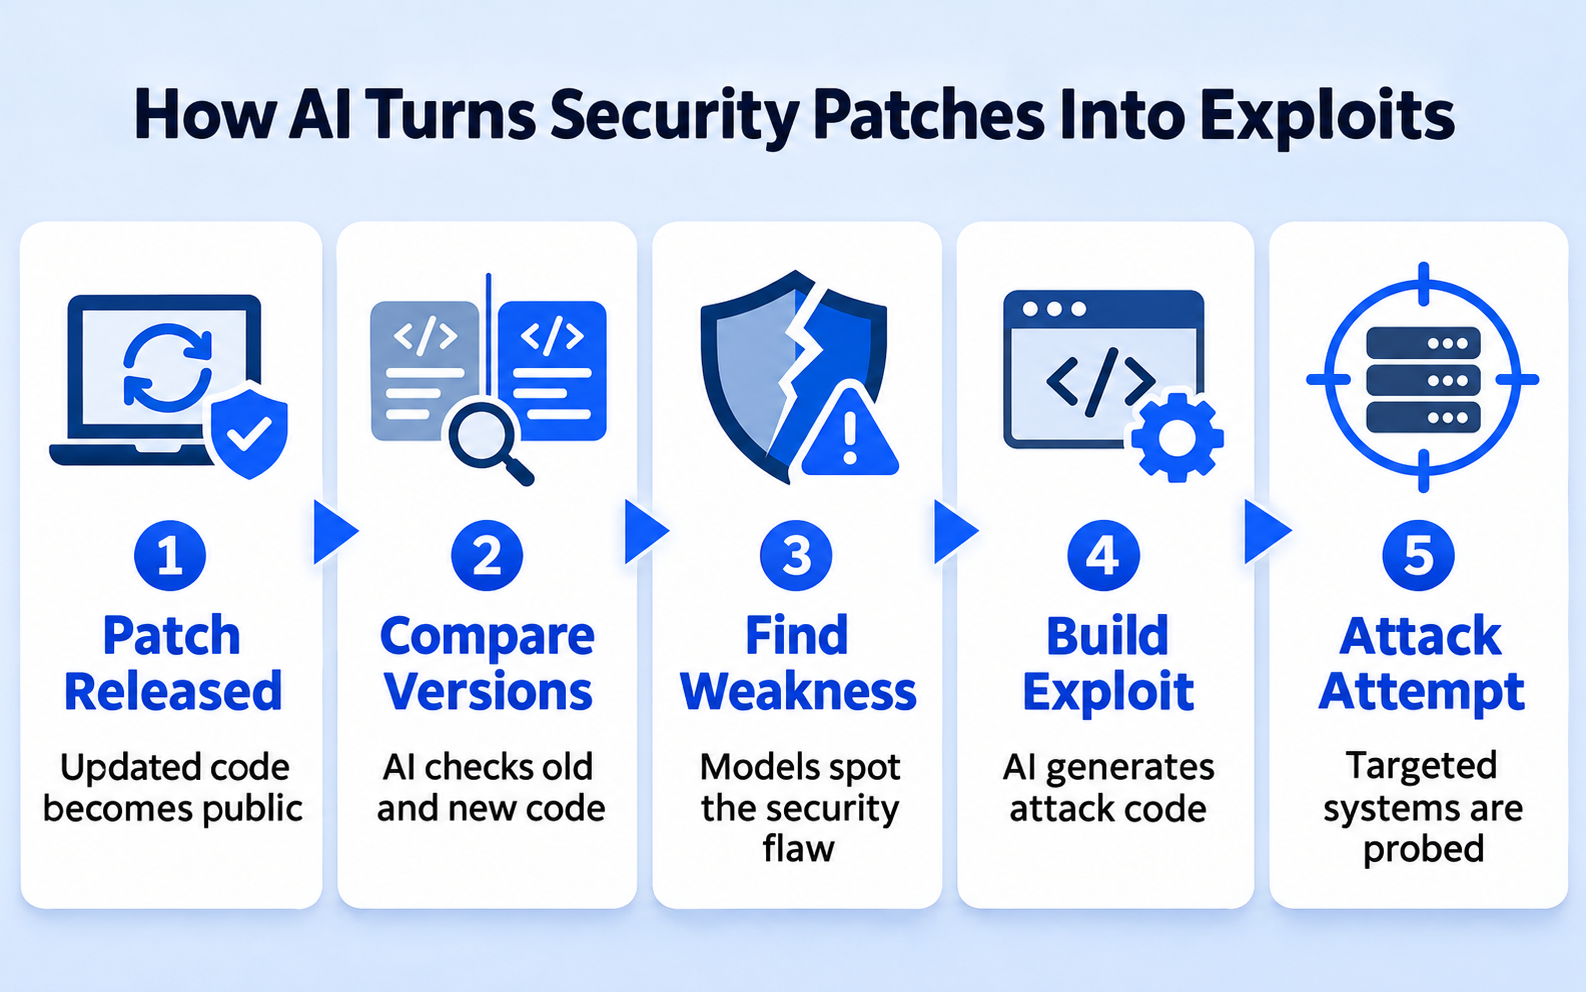
Durch den Vergleich des Softwarecodes vor und nach einem Patch konnte das Framework potenzielle Schwachstellen identifizieren, Exploit-Code generieren und versuchen, ihn automatisch auszuführen.
Ein dokumentiertes Beispiel betraf die Untersuchung der Zugriffskontrollen in Version 2.19.25 des WordPress-Plugins Spectra.
Die Ermittler stellten außerdem gestohlene Opferdaten und Skripte sicher, die das Erraten von Passwörtern, die interne Aufklärung und die Installation von Webshells ermöglichten. Die auf dem Server aufgezeichneten Aktivitäten deuteten auf ein Interesse an französischen Websites von Medien-, Unterhaltungs- und Bildungseinrichtungen hin.
Frühe Informationen zu Patches können die Entwicklung von Exploits beschleunigen
Google dokumentierte ein weiteres Beispiel im Zusammenhang mit zwei PHP-Schwachstellen, CVE-2026-109618 und CVE-2026-109619, die durch KI-gestützte Analysen entdeckt wurden. Noch vor der Veröffentlichung der offiziellen Patches am 21. Oktober waren bereits ein Demo-Video und frühzeitig gepatchter Code online aufgetaucht. Dadurch konnten Forscher und potenzielle Angreifer die Schwachstellen untersuchen und versuchen, Exploits zu entwickeln.
Das Unternehmen erklärte, in den Tagen nach der Veröffentlichung der Patches seien Hunderte angeblicher, aber nicht funktionsfähiger Proof-of-Concept-Exploits aufgetaucht, die wahrscheinlich mit Unterstützung von KI generiert worden seien. Der unzuverlässige Code sorgte bei Sicherheitsteams, die nach bestätigten Angriffen suchten, für zusätzlichen Prüfaufwand.
In einer separaten September-Schwachstellenanalyse berichtete Google, in den ersten acht Monaten des Jahres 2026 durchschnittlich 18 ausgenutzte Schwachstellen pro Monat beobachtet zu haben – gegenüber 10,5 im Jahr 2025. Ein großer Teil des Anstiegs betraf bereits offengelegte Schwachstellen, während die Ausnutzung zuvor unbekannter Schwachstellen deutlich moderater zunahm.
So lässt sich die Gefährdung reduzieren, während Systeme auf Sicherheitspatches warten
Sicherheitsteams können Fixes nicht immer sofort installieren, insbesondere wenn internetseitig erreichbare Anwendungen getestet werden müssen oder dafür geplante Ausfallzeiten erforderlich sind. Angreifer können sich wesentlich schneller bewegen, mitunter innerhalb weniger Minuten nach der Veröffentlichung von öffentlichem Exploit-Code. Bis die Updates eingespielt sind, müssen Administratoren wissen, welche Systeme weiterhin gefährdet sind und wie sich der Zugriff auf sie beschränken lässt.
Teams, die für internetseitig erreichbare Webanwendungen verantwortlich sind, sollten drei Maßnahmen priorisieren.
- Identifizieren Sie exponierte Software, bevor Sie die Behebung einplanen. Gleichen Sie neue Sicherheitshinweise mit den tatsächlichen Versionen öffentlich erreichbarer Anwendungen und Plugins ab. Nutzen Sie ein aktuelles Inventar internetzugänglicher Systeme, um festzustellen, welche Installationen weiterhin verwundbar sind, ob Angreifer sie erreichen können und wer für die Behebung verantwortlich ist.
- Beschränken Sie den Zugriff, wenn ein sofortiges Patchen nicht möglich ist. Anwendungen, die auf Kompatibilitätstests oder die Genehmigung von Wartungsarbeiten warten, sollten nicht unnötig exponiert bleiben. Administratoren können den öffentlichen Zugriff auf betroffene Dienste beschränken, verwundbare Funktionen, soweit möglich, deaktivieren und bis zur Bereitstellung der Updates vom Anbieter genehmigte Gegenmaßnahmen anwenden. Temporäre Schutzmaßnahmen sollten überprüft und über den Prozess zum Patchen von Schwachstellen der Organisation nachverfolgt werden.
- Prüfen Sie vor dem Abschluss des Vorgangs, ob eine Kompromittierung stattgefunden hat. Durch die Installation eines Sicherheitsupdates lässt sich nicht feststellen, ob Angreifer die Schwachstelle zuvor ausgenutzt haben. Überprüfen Sie die Anwendungs- und Authentifizierungsprotokolle aus dem Zeitraum der Gefährdung auf verdächtige Anfragen, unerwartete Administratorkonten oder nicht autorisierte Änderungen am Server. Jeder Hinweis auf eine Kompromittierung erfordert eine Untersuchung, die über das Einspielen des Patches hinausgeht.
Überprüfen Sie sowohl den installierten Fix als auch den Status zuvor exponierter Systeme, bevor Sie die Behebung als abgeschlossen betrachten. Eine schnellere Bereitstellung von Patches verringert die Gelegenheit zur Ausnutzung, kann aber keinen unbefugten Zugriff rückgängig machen, der möglicherweise erfolgte, während die verwundbare Software online war.
Wer versteht, wie KI funktioniert, kann Sicherheitsfachleuten dabei helfen, sowohl ihre Vorteile als auch ihre Risiken einzuschätzen. Leser von eSecurity Planet erhalten sieben Tage lang kostenlosen Zugang zur The Neuron Academy, unserer praxisorientierten Lernplattform, die Fachleuten helfen soll, KI bei der Arbeit sicherer einzusetzen. Alle Lektionen ansehen →
Wir zeigen Ihnen Wie man mit KI spricht kostenlos! Probieren Sie unseren sechminütigen Kurs bei The Neuron Academy aus und lernen Sie einige einfache Methoden kennen, um bessere Prompts zu schreiben und nützlichere Ergebnisse von KI zu erhalten, oder nutzen Sie sieben Tage lang kostenlos unseren anderen KI-Kurs. Alle Lektionen hier ansehen →