

















SaaSセキュリティ企業によると、ここ数週間でロシアと中国からのサイバー攻撃が急増しており、両国がサイバー活動で連携している可能性を示している。
SaaS Alertsは、顧客のSaaSアプリを管理・保護するマネージドサービスプロバイダー(MSP)を支援しており、年次のSaaS Application Security Insights(SASI)レポートの発表に合わせて、この調査結果に言及した。
「ここ数週間、SaaS Alertsは、国内を発信元とする攻撃の試行・成功件数が一貫して高水準にある国、すなわちロシアと中国からの活動が急増していることを確認している」と同社は声明で述べた。「分析したデータ量は膨大で、両国が攻撃活動で連携している可能性さえ示唆している。SaaS Alertsが公開している分析によると、ロシアと中国を比較した攻撃動向の推移は、ほぼ完全に同じパターンを示している」
eSecurity Planetは、著名な脅威インテリジェンスサービスに確認を取った。攻撃が連携しているとの結論には至らなかったものの、中国がウクライナと欧州でサイバー活動を拡大していることは確認されたという。
Mandiantのインテリジェンス分析担当ディレクター、Ben Read氏は、eSecurity Planetに対し、「中国が欧州/ウクライナを標的にしている点で、Googleと同様の活動を確認しているが、ロシアと連携している兆候はない」と語った。
昨日発表されたGoogleの脅威情勢アップデートでは、中国を拠点とする脅威アクターMustang PandaまたはTemp.Hexが、ウクライナ侵攻に関連する誘い文句を使って欧州の組織を標的にしたと指摘している。例えば、「Situation at the EU borders with Ukraine.zip」のようなファイル名の悪意ある添付ファイルなどだ。Googleによると、ZIPファイル内には同名の実行ファイルが含まれており、これは基本的なダウンローダーとして機能する。実行すると複数の追加ファイルをダウンロードし、最終ペイロードを読み込む。
「欧州の組織を標的にしたことは、Mustang Pandaが通常狙ってきた東南アジアの標的からの転換を示している」とGoogleは述べた。
SaaS Alertsなどが報告したサイバー活動の急増は、ロシアによるウクライナへのいわれのない攻撃に向けた緊張の高まりと時期が重なっている。昨日、Resecurity Inc.は報告し、ロシア軍参謀本部情報総局(GRU)とつながりのある者を含むハッカーが、米国の液化天然ガス(LNG)企業約20社のコンピューターに侵入したと明らかにした。またFBIは報告したところによると、ロシアとつながりのあるRagnar Lockerのランサムウェアは、1月時点で少なくとも52社の重要インフラ企業を攻撃していた。
米国のセキュリティ機関はここ数カ月、重要インフラのセキュリティ保護に関する警告を相次いで発表しており、先週発表されたネットワークセキュリティフレームワークもその一つだ(米国セキュリティ機関、ネットワークセキュリティと脆弱性に関する指針を発表)。
SaaSアプリが攻撃対象に
Oktaによると、組織あたりのSaaSアプリ数は平均89個に上っており、こうしたアプリはサイバーセキュリティ上、最も重大な課題の一つとなっている。SaaS Alertsの報告書は、その脆弱性の高さを浮き彫りにしている。
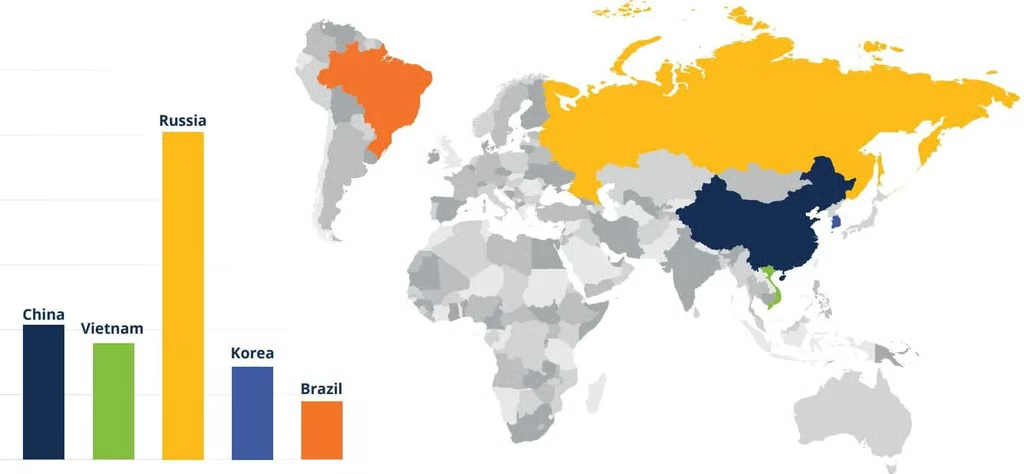
SaaS Alertsは報告書で、2021年に1億3,600万件のSaaSセキュリティイベントを分析した結果、不正ログインの成功件数が最も多かった発信元はロシアで、次いで中国、ベトナム、韓国、ブラジルだったと述べている(下図参照)。正規の認証情報を使うこうした攻撃は、行動監視と地域別ホワイトリスト登録がなければ検知が困難だという。
これらの攻撃の一部は国家が支援している可能性がある一方、技能を身につけやすくなった、さほど高度ではないハッカーによるものも多い。また、一部の政府、特にロシアは、協力し、ホスト国を攻撃しないと約束する見返りに、サイバー犯罪集団が国内で活動することを容認してきた。例えばRagnar Lockerは、旧ソ連諸国のマシンを検出すると動作を停止する。
SaaS Alertsが監視する約13万のMSPユーザーアカウントに対して、約1万件のブルートフォース攻撃が行われており、執拗なサイバー犯罪者は標的アカウントを侵害する複数の手段を持っている。アカウント認証情報は第三者アプリケーションへの接続にも使われており、その結果、SaaSアプリ間でデータやアカウント情報が共有される可能性がある。
「ユーザーは潜在的なセキュリティ違反を考慮せず、利便性を理由にこうした接続を設定することが多い」と報告書は指摘している。
SaaS Alertsは2,000社を超える中小企業を調査した。同社のプラットフォームはMSPチャネル経由でのみ提供されるため、データはMSPのサービスを受ける中小企業に特化している。
関連記事:ネットワーク監視ツールのベスト製品
最も一般的な重大アラート
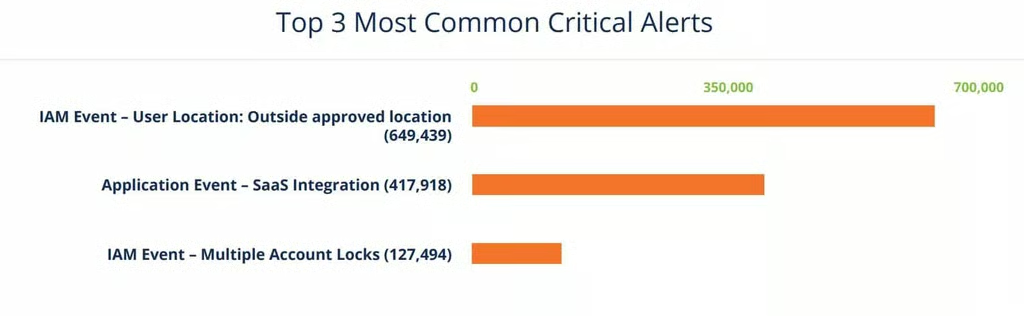
報告書によると、SaaSにおける重大アラートの上位3つは、地域に関する違反、第三者アプリとの接続、複数回のアカウントロックアウトだった(下図)。
最も一般的な重大アラートである「ユーザーの場所:承認済みの場所の外」は、承認済みの場所またはIPアドレス範囲の外部からユーザーアカウントへのログインが成功した場合に発生する。承認済みの場所の設定ミスや、ユーザーの予期せぬ出張による誤検知の場合もあるが、それでも悪意ある攻撃者がアカウントの侵害に成功した可能性が高いことを示すと、報告書は述べている。
「SaaS統合アラート」は、アカウント認証情報が第三者アプリケーションへの接続に使われたことを示すもので、SaaSアプリ間でデータなどのアカウント情報が共有される可能性がある。
「複数回のアカウントロックアウト」とは、12時間以内に4回以上ロックされたアカウントを指す。アカウントがロックされるということは、「悪意ある攻撃者が正しいアカウント名の検証に成功し、アカウントへのアクセスを得るため、パスワードの組み合わせを積極的に(通常はプログラムを使って)試している」ことを意味すると、報告書は説明している。
ゲストアカウントとファイル共有に潜むリスク
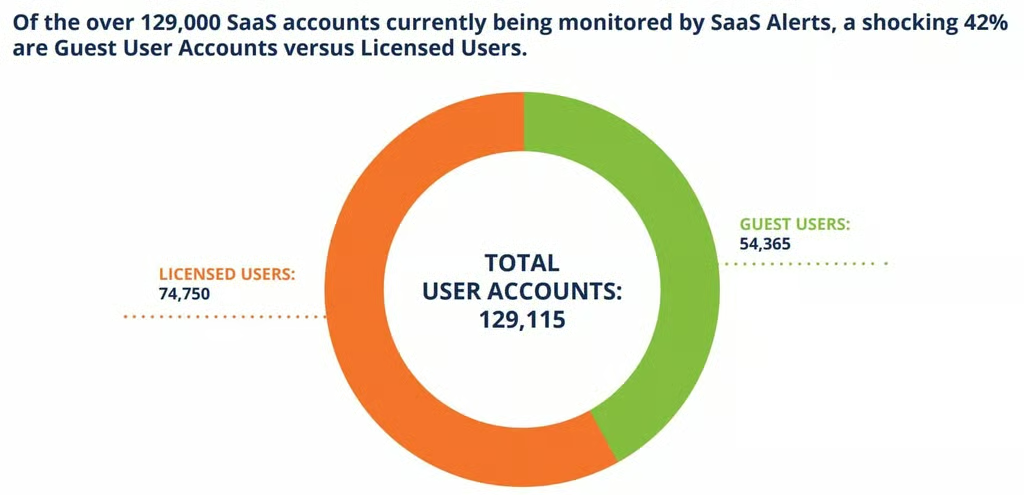
その他の一般的な脆弱性には、ゲストユーザーアカウントとファイル共有活動がある。報告書によると、監視対象アカウントの42%がゲストアカウントだった。
SaaS Alertsは、組織はゲストアカウントを必要最小限のアクセス権と権限で設定し、アカウントの活動を継続的に監視するとともに、本来の目的での利用を終えた未使用のゲストアカウントを無効化すべきだと述べた。
企業はSaaSのファイル共有活動も監視し、「ユーザーが文書の作成とファイル共有を効果的かつ安全に行っているかどうかを判断」すべきだと、報告書は述べている。「エンドユーザーには、適切なセキュリティ衛生を維持し、リスクを軽減するため、『古い』共有リンクを確実に終了するよう教育すべきだ」
最も攻撃を受けたアプリはOffice 365
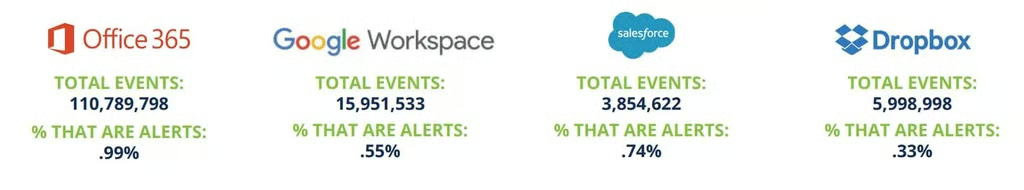
規模を考えれば驚くことではないが、Office 365では1億1,000万件を超えるイベントが発生し、その約1%がアラートを発生させるなど、セキュリティ担当者は対応に追われた。セキュリティ活動の件数では、Google Workspace、Salesforce、Dropboxが続いた(下図)。
次に読む:脆弱性管理ツールのベスト製品