

















Une entreprise de sécurité SaaS affirme qu’une hausse des cyberattaques provenant de la Russie et de la Chine ces dernières semaines laisse penser que les deux pays pourraient coordonner leurs opérations informatiques.
SaaS Alerts, qui aide les fournisseurs de services managés (MSP) à gérer et à protéger les applications SaaS de leurs clients, a mentionné cette découverte lors de la publication de son rapport annuel SaaS Application Security Insights (SASI).
« Au cours des dernières semaines, SaaS Alerts a constaté une forte hausse de l’activité provenant de pays affichant régulièrement des niveaux élevés de tentatives d’attaque et d’attaques réussies provenant de leurs territoires — la Russie et la Chine », a déclaré l’entreprise. « Les volumes considérables de données analysés laissent même penser que ces pays pourraient coordonner leurs opérations d’attaque. Selon l’analyse de SaaS Alerts, les courbes de tendance des attaques comparant la Russie et la Chine présentent presque exactement le même schéma. »
eSecurity Planet a consulté certains services de renseignement sur les menaces, et même s’ils n’ont pas conclu que les attaques étaient coordonnées, ils confirment que la Chine a intensifié ses activités informatiques en Ukraine et en Europe.
Ben Read, directeur de l’analyse du renseignement chez Mandiant, a déclaré à eSecurity Planet : « Nous avons observé une activité similaire à celle visant Google, la Chine ciblant l’Europe et l’Ukraine, mais rien n’indique qu’elle soit coordonnée avec la Russie. »
La mise à jour de Google sur le paysage des menaces publiée hier indique que Mustang Panda, ou Temp.Hex, un acteur malveillant basé en Chine, a ciblé des entités européennes avec des leurres liés à l’invasion de l’Ukraine, comme des pièces jointes malveillantes portant des noms de fichiers tels que « Situation at the EU borders with Ukraine.zip ». Le fichier zip contient un exécutable du même nom, un téléchargeur rudimentaire qui, une fois exécuté, télécharge plusieurs fichiers supplémentaires chargés d’exécuter la charge utile finale, a indiqué Google.
« Le ciblage d’organisations européennes représente un changement par rapport aux cibles habituelles de Mustang Panda en Asie du Sud-Est », a déclaré Google.
La recrudescence de l’activité informatique signalée par SaaS Alerts et d’autres acteurs coïncide avec les préparatifs de l’attaque injustifiée de la Russie contre l’Ukraine et, hier, Resecurity Inc. a signalé que des pirates — dont certains seraient liés au renseignement militaire russe, le GRU — avaient infiltré les ordinateurs de près de deux douzaines d’entreprises américaines de gaz naturel liquéfié (GNL), tandis que le FBI a signalé que le Ragnar Locker rançongiciel lié à la Russie avait touché au moins 52 entreprises d’infrastructures critiques en janvier.
Les agences de sécurité américaines ont publié ces derniers mois plusieurs alertes sur la protection des infrastructures de sécurité critiques, notamment un cadre de sécurité des réseaux publié la semaine dernière (voir Les agences de sécurité américaines publient des recommandations sur la sécurité des réseaux et les vulnérabilités).
Les applications SaaS attaquées
Selon Okta, avec une moyenne de 89 applications SaaS par organisation, ces applications sont devenues l’un des défis les plus critiques en matière de cybersécurité — et le rapport de SaaS Alerts souligne à quel point elles sont vulnérables.
Dans son rapport, SaaS Alerts indique avoir analysé 136 millions d’événements de sécurité SaaS en 2021 et constaté que les connexions non autorisées les plus souvent réussies provenaient de Russie, la Chine, le Vietnam, la Corée et le Brésil constituant les autres principales sources (voir le graphique ci-dessous). Ces attaques — qui utilisent des identifiants valides — sont difficiles à détecter sans surveillance comportementale et liste blanche géographique, précise le rapport.
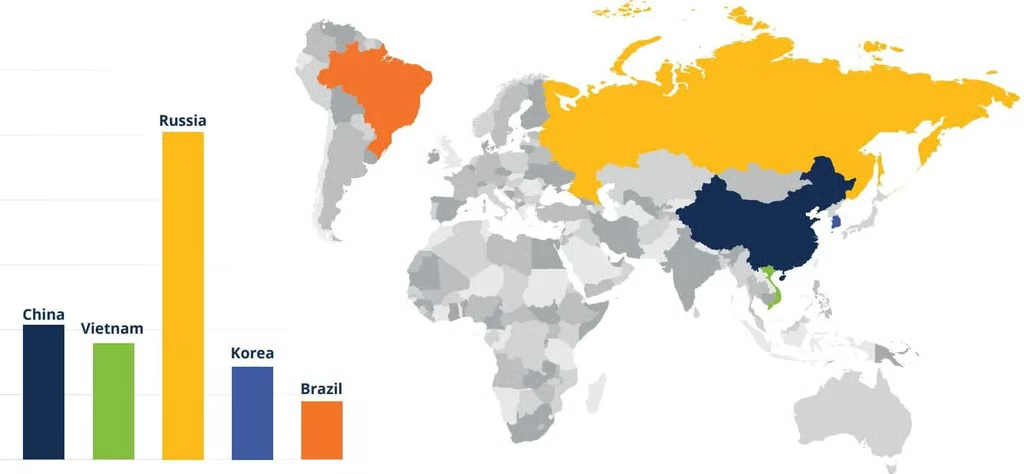
Si certaines de ces attaques peuvent être commanditées par des États, beaucoup sont le fait de pirates moins sophistiqués qui trouvent plus facile d’acquérir des compétences. Et certains gouvernements — notamment la Russie — ont autorisé des groupes de cybercriminels à opérer sur leur territoire en échange de leur coopération et de promesses de ne pas attaquer le pays hôte. Ragnar Locker, par exemple, s’arrête lorsqu’il détecte une machine située dans un pays de l’ex-URSS.
Environ 10 000 attaques par force brute ont visé près de 130 000 comptes utilisateurs de MSP surveillés par SaaS Alerts : les cybercriminels déterminés disposent donc de multiples moyens de compromettre les comptes ciblés. Les identifiants des comptes ont également été utilisés pour se connecter à des applications tierces, ce qui peut entraîner le partage de données et d’informations de compte entre applications SaaS.
« Les utilisateurs établissent souvent ces connexions par commodité, sans tenir compte des éventuelles violations de sécurité », note le rapport.
SaaS Alerts a examiné plus de 2 000 PME et, puisque la plateforme de l’entreprise n’est accessible que par l’intermédiaire du canal des MSP, les données portent spécifiquement sur les PME desservies par des MSP.
À lire également : Les meilleurs outils de supervision réseau
Les alertes critiques les plus courantes
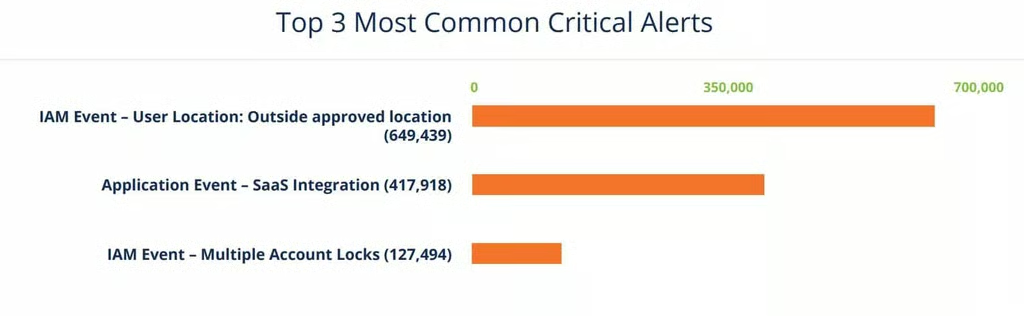
Le rapport constate que les trois alertes SaaS critiques les plus courantes concernent les violations géographiques, les connexions à des applications tierces et les verrouillages multiples de comptes (illustration ci-dessous).
L’alerte critique la plus courante, « Localisation de l’utilisateur : en dehors de la zone approuvée », se déclenche lorsqu’une connexion réussie à un compte utilisateur est effectuée depuis un emplacement ou une plage d’adresses IP non approuvé. Il peut parfois s’agir d’un faux positif dû à une mauvaise configuration des emplacements approuvés ou à un déplacement imprévu de l’utilisateur, mais cela indique néanmoins une probabilité importante qu’un acteur malveillant ait réussi à compromettre un compte, précise le rapport.
L’« alerte d’intégration SaaS » indique que les identifiants du compte ont été utilisés pour se connecter à une application tierce, ce qui peut entraîner le partage de données et d’autres informations de compte entre applications SaaS.
« Verrouillages multiples de comptes » désigne les comptes verrouillés au moins quatre fois sur une période de 12 heures. Le verrouillage d’un compte signifie que « des acteurs malveillants ont réussi à valider un nom de compte correct et tentent activement — généralement par programmation — différentes combinaisons de mots de passe pour accéder au compte », explique le rapport.
À lire également : Les meilleurs outils de gestion des risques liés aux tiers (TPRM)
Les comptes invités et le partage de fichiers présentent des risques
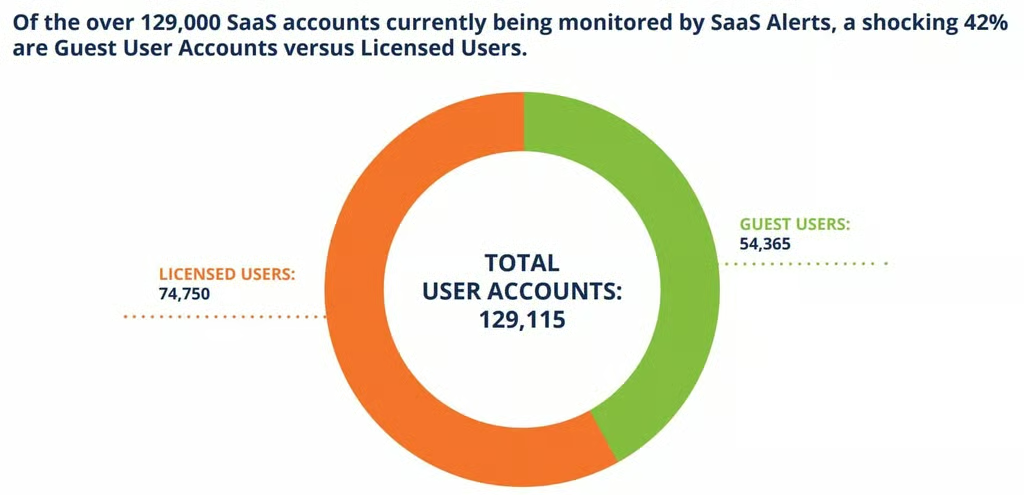
Parmi les autres vulnérabilités courantes figurent les comptes utilisateurs invités — le rapport a constaté que 42 % des comptes surveillés étaient des comptes invités — et les activités de partage de fichiers.
Les organisations doivent configurer les comptes invités avec le minimum d’accès et d’autorisations requis, surveiller en permanence l’activité de ces comptes et désactiver les comptes invités inutilisés une fois leur usage prévu terminé, indique SaaS Alerts.
Les entreprises doivent également surveiller les activités de partage de fichiers SaaS « afin de déterminer si les utilisateurs créent effectivement des documents et partagent des fichiers de manière sûre », précise le rapport. « Les utilisateurs finaux doivent être formés pour supprimer les anciens liens de partage afin de maintenir une bonne hygiène de sécurité et d’atténuer les risques. »
Office 365, l’application la plus attaquée
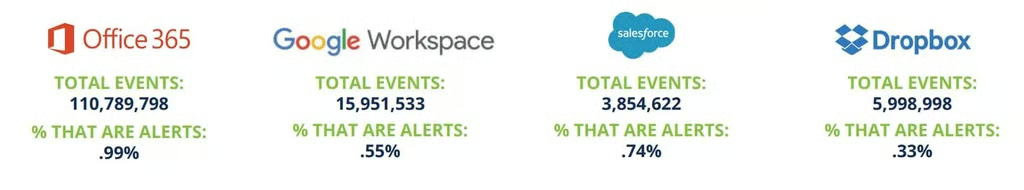
Sans surprise compte tenu de sa taille, Office 365 a fortement mobilisé les professionnels de la sécurité, avec plus de 110 millions d’événements, dont environ 1 % ont déclenché des alertes. Google Workspace, Salesforce et Dropbox venaient ensuite en matière d’activité de sécurité (illustration ci-dessous).
À lire ensuite : Les meilleurs outils de gestion des vulnérabilités