

















Ein SaaS-Sicherheitsunternehmen erklärt, eine Zunahme von Cyberangriffen aus Russland und China in den vergangenen Wochen deute darauf hin, dass die beiden Länder ihre Cyberaktivitäten möglicherweise koordinieren.
SaaS Alerts, das Managed Service Provider (MSPs) bei der Verwaltung und dem Schutz der SaaS-Apps ihrer Kunden unterstützt, erwähnte diese Erkenntnis im Zusammenhang mit der Veröffentlichung seines jährlichen Berichts „SaaS Application Security Insights“ (SASI).
„In den vergangenen Wochen hat SaaS Alerts einen deutlichen Anstieg der Aktivitäten aus Ländern verzeichnet, die kontinuierlich hohe Zahlen sowohl bei versuchten als auch bei erfolgreichen Angriffen aufweisen, die innerhalb ihrer Grenzen ihren Ursprung haben – Russland und China“, erklärte das Unternehmen in einer Stellungnahme. „Die enormen Mengen analysierter Daten deuten darauf hin, dass diese Länder möglicherweise sogar ihre Angriffe koordinieren. Die von SaaS Alerts bereitgestellte Analyse zeigt, dass die Angriffstrends von Russland und China nahezu exakt dasselbe Muster aufweisen.“
eSecurity Planet hat einige bekannte Threat-Intelligence-Dienste kontaktiert. Zwar kamen diese nicht zu dem Schluss, dass die Angriffe koordiniert sind, doch sie bestätigten, dass China seine Cyberaktivitäten in der Ukraine und Europa verstärkt hat.
Ben Read, Mandiants Director of Intelligence Analysis, sagte gegenüber eSecurity Planet, dass „wir ähnliche Aktivitäten wie Google beobachtet haben, bei denen China Europa und die Ukraine ins Visier nimmt, aber keinen Hinweis darauf, dass dies mit Russland koordiniert ist.“
Das gestern veröffentlichte Update zur Bedrohungslandschaft von Google weist darauf hin, dass Mustang Panda oder Temp.Hex, ein in China ansässiger Bedrohungsakteur, europäische Organisationen mit Ködern im Zusammenhang mit der Invasion der Ukraine ins Visier nahm, etwa mit schädlichen Anhängen und Dateinamen wie „Situation at the EU borders with Ukraine.zip“. Die ZIP-Datei enthält eine ausführbare Datei desselben Namens. Dabei handelt es sich um einen einfachen Downloader, der beim Ausführen mehrere zusätzliche Dateien herunterlädt, die die finale Payload laden, erklärte Google.
„Das Vorgehen gegen europäische Organisationen stellt eine Abkehr von Mustang Pandas regelmäßig beobachteten Zielen in Südostasien dar“, erklärte Google.
Der von SaaS Alerts und anderen gemeldete Anstieg der Cyberaktivitäten fällt mit den Vorbereitungen für Russlands unprovozierten Angriff auf die Ukraine zusammen. Gestern berichtete Resecurity Inc., dass Hacker – einige davon mit Verbindungen zum russischen Militärgeheimdienst GRU – in die Computer von fast zwei Dutzend US-amerikanischen Unternehmen für Flüssigerdgas (LNG) eingedrungen waren, und das FBI meldete dass die mit Russland verbundene Ragnar Locker-Ransomware bis Januar mindestens 52 Unternehmen der kritischen Infrastruktur getroffen hatte.
US-Sicherheitsbehörden haben in den vergangenen Monaten zahlreiche Warnungen zum Schutz kritischer Sicherheitsinfrastrukturen herausgegeben, darunter ein Netzwerksicherheits-Framework, das erst vergangene Woche veröffentlicht wurde (siehe US-Sicherheitsbehörden veröffentlichen Leitfaden zu Netzwerksicherheit und Schwachstellen).
SaaS-Apps unter Beschuss
Laut Okta gibt es durchschnittlich 89 SaaS-Apps pro Unternehmen. Damit sind diese Apps zu einer der wichtigsten Herausforderungen für die Cybersicherheit geworden – und der Bericht von SaaS Alerts unterstreicht, wie anfällig sie sind.
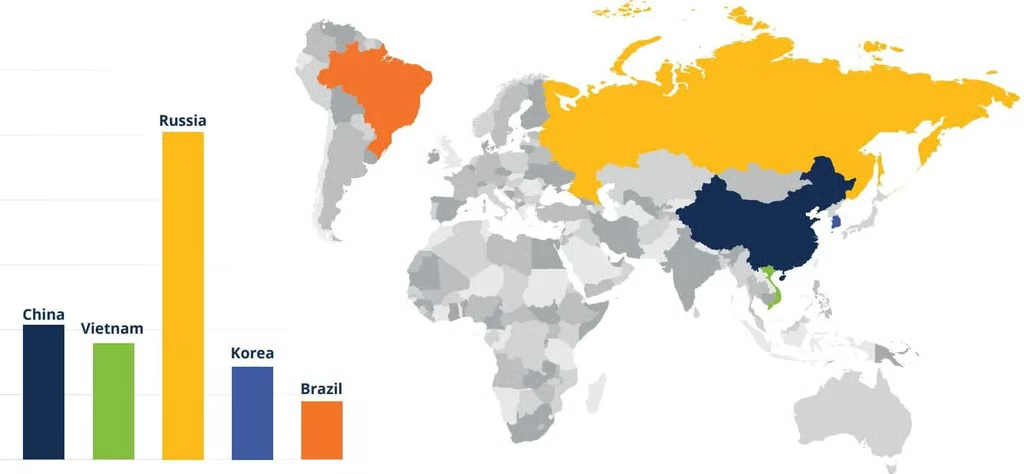
In seinem Bericht erklärte SaaS Alerts, 2021 insgesamt 136 Millionen SaaS-Sicherheitsereignisse analysiert zu haben. Dabei habe sich gezeigt, dass die erfolgreichsten unbefugten Anmeldungen aus Russland stammten, gefolgt von China, Vietnam, Korea und Brasilien als nächstgrößten Quellen (siehe Grafik unten). Diese Angriffe, bei denen gültige Zugangsdaten verwendet werden, sind ohne Verhaltensüberwachung und geografische Positivlisten nur schwer zu erkennen, heißt es in dem Bericht.
Einige dieser Angriffe könnten staatlich unterstützt sein, doch viele gehen von weniger versierten Hackern aus, für die es zunehmend einfacher wird, sich die nötigen Fähigkeiten anzueignen. Und einige Regierungen – allen voran Russland – erlauben Cyberkriminellengruppen, in ihrem Land zu operieren, und erhalten dafür im Gegenzug Kooperation sowie das Versprechen, das Gastgeberland nicht anzugreifen. Ragnar Locker beispielsweise beendet seine Ausführung, sobald es auf einen Rechner in einem ehemaligen Sowjetstaat trifft.
Gegen die von SaaS Alerts überwachten knapp 130.000 MSP-Benutzerkonten gab es etwa 10.000 Brute-Force-Angriffe. Entschlossene Cyberkriminelle haben also mehrere Möglichkeiten, Zielkonten zu kompromittieren. Zugangsdaten für Konten wurden zudem verwendet, um Verbindungen zu Anwendungen von Drittanbietern herzustellen. Dies kann dazu führen, dass Daten und Kontoinformationen zwischen SaaS-Apps ausgetauscht werden.
„Benutzer stellen diese Verbindungen häufig aus Bequemlichkeit her, ohne mögliche Sicherheitsverstöße zu berücksichtigen“, heißt es in dem Bericht.
SaaS Alerts untersuchte mehr als 2.000 KMU. Da die Plattform des Unternehmens nur über den MSP-Kanal verfügbar ist, konzentrieren sich die Daten speziell auf KMU, die von MSPs betreut werden.
Lesen Sie auch: Die besten Tools zur Netzwerküberwachung
Die häufigsten kritischen Warnmeldungen
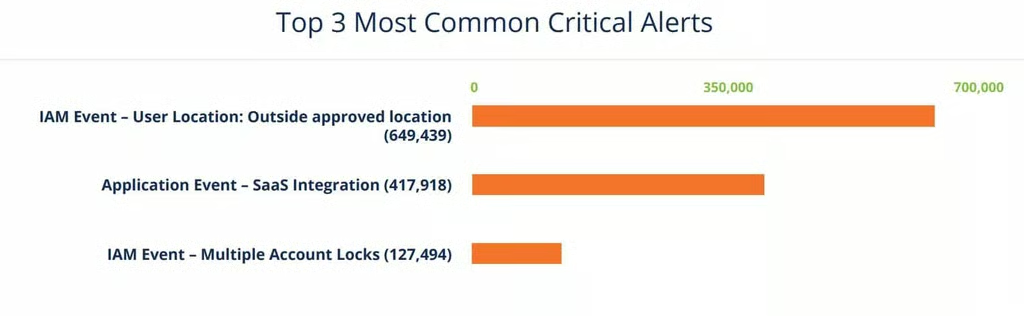
Der Bericht stellte fest, dass die drei häufigsten kritischen SaaS-Warnmeldungen geografische Verstöße, Verbindungen zu Apps von Drittanbietern und mehrfach gesperrte Konten sind (siehe Bild unten).
Bei der häufigsten kritischen Warnmeldung „Benutzerstandort: außerhalb des genehmigten Standorts“ erfolgt eine erfolgreiche Anmeldung bei einem Benutzerkonto von außerhalb eines genehmigten Standorts oder IP-Adressbereichs. Zwar kann es sich aufgrund einer fehlerhaften Konfiguration der genehmigten Standorte oder einer unerwarteten Reise des Benutzers um einen Fehlalarm handeln, dennoch deutet dies laut Bericht mit erheblicher Wahrscheinlichkeit darauf hin, dass es einem Angreifer gelungen ist, ein Konto zu kompromittieren.
Die „SaaS-Integrationswarnmeldung“ weist darauf hin, dass die Zugangsdaten eines Kontos verwendet wurden, um eine Verbindung zu einer Anwendung eines Drittanbieters herzustellen. Dies kann dazu führen, dass Daten und andere Kontoinformationen zwischen SaaS-Apps ausgetauscht werden.
„Mehrfache Kontosperrungen“ bezeichnet Konten, die innerhalb eines Zeitraums von 12 Stunden mindestens viermal gesperrt werden. Wird ein Konto gesperrt, bedeutet dies laut Bericht, dass „Angreifer einen korrekten Kontonamen erfolgreich bestätigt haben und aktiv – in der Regel automatisiert – verschiedene Passwortkombinationen ausprobieren, um Zugriff auf das Konto zu erhalten“.
Lesen Sie auch: Die besten Tools für das Third-Party Risk Management (TPRM)
Gastkonten und Dateifreigaben sind Risiken
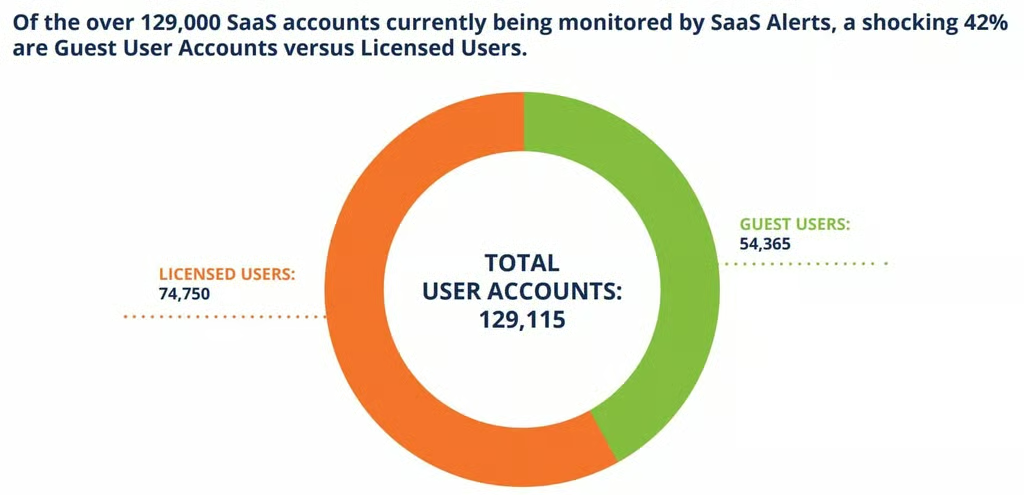
Zu den weiteren häufigen Schwachstellen gehören Gastbenutzerkonten – laut Bericht waren 42 % der überwachten Konten Gastkonten – sowie Aktivitäten zur Dateifreigabe.
Unternehmen müssen Gastkonten mit den minimal erforderlichen Zugriffsrechten und Berechtigungen einrichten, die Aktivitäten dieser Konten kontinuierlich überwachen und nicht verwendete Gastkonten deaktivieren, sobald sie ihren vorgesehenen Zweck erfüllt haben, erklärte SaaS Alerts.
Unternehmen sollten außerdem die Dateifreigabeaktivitäten in SaaS überwachen, „um festzustellen, ob Benutzer Dokumente effektiv und sicher erstellen und Dateien freigeben“, heißt es in dem Bericht. „Endbenutzer sollten geschult werden, damit sie alte Freigabelinks beenden und so eine angemessene Sicherheitshygiene gewährleisten und Risiken mindern.“
Office 365 ist die am häufigsten angegriffene App
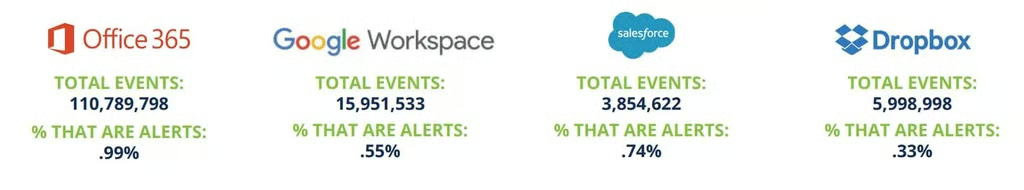
Angesichts seiner Größe wenig überraschend, hielt Office 365 die Sicherheitsexperten auf Trab: Es wurden mehr als 110 Millionen Ereignisse verzeichnet, von denen etwa 1 % Warnmeldungen auslöste. Bei den Sicherheitsaktivitäten folgten Google Workspace, Salesforce und Dropbox (siehe Bild unten).
Lesen Sie als Nächstes: Die besten Tools für das Schwachstellenmanagement