

















コンフィデンシャルコンピューティングは、組織の最も機密性の高いデータを、処理中および使用中に、コンピューターのプロセッサー内にある安全な領域(Trusted Execution Environment、TEE)で暗号化して保存する技術および手法です。
これは急速に普及しているクラウドコンピューティングの手法で、さまざまなハードウェア、ソフトウェア、クラウドベンダーから支持を得ています。コンフィデンシャルコンピューティングの詳細や仕組み、企業のデータセキュリティ対策にもたらすメリットについて説明します。
コンフィデンシャルコンピューティングの仕組み
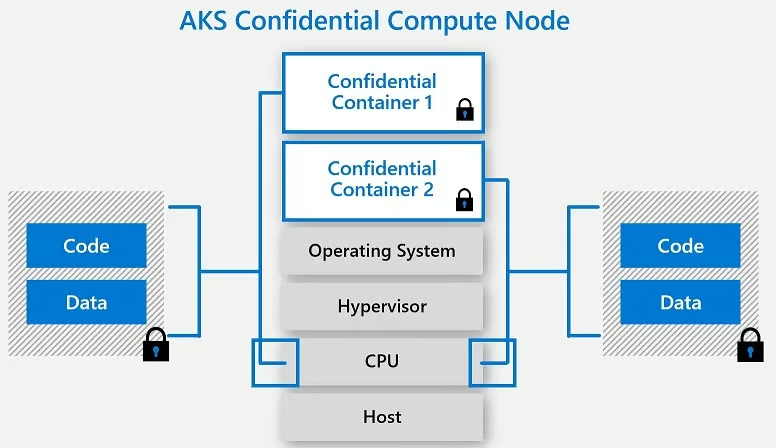
コンフィデンシャルコンピューティングとは、最も機密性の高いデータとデータ処理命令のために、隔離された安全な領域、すなわちTrusted Execution Environment(TEE)をテクノロジーで構築することです。コンフィデンシャルコンピューティングでは、TEEと事前に選択されたデータセットが、オペレーティングシステム、ハイパーバイザー、関係のないアプリケーション、さらにはクラウドサービスプロバイダーを含む、コンピューティング環境の他の部分から分離されます。
他のデータ処理方式とは異なり、コンフィデンシャルコンピューティングでは、処理のためにメモリ内のデータを復号して外部のセキュリティ脆弱性にさらす必要がありません。データはTrusted Execution Environment内でのみ復号されます。そこでは、ハードウェアベースのコプロセッサーセキュリティ、組み込みの暗号化キー、組み込みの認証メカニズムによって、承認済みのアプリケーション、ユーザー、プログラムコードだけがTEEとそこに保存されたデータにアクセスできるようにします。Trusted Execution Environment内で処理されるデータは、指定されたTEEの一部ではないすべてのコンピューティング要素から完全に見えなくなります。また、データは転送中やTEEの外部に保存されている間も常に暗号化されたままです。
関連記事:暗号化の仕組み、種類、そして量子時代。
コンフィデンシャルコンピューティングを利用する7つのメリット
コンフィデンシャルコンピューティングには、使用中の機密データをより安全に扱うためのさまざまなメリットがあります。
1. 共有環境、信頼できない環境、未知の環境でのセキュリティ強化
現代のコンピューティング環境、特にクラウドを利用する場合、データは第三者、異なる部門、一般ユーザーにさらされる環境に保存されることが少なくありません。クラウド環境に組み込まれた標準の保護機能は限られており、特に使用中の機密性の高いデータは十分に保護されません。コンフィデンシャルコンピューティングの手法とテクノロジーは、コンピューティング環境にかかわらず、機密データにさらなる保護を提供します。
2. 安全なデータ入出力
コンフィデンシャルコンピューティングのプロセスでデータが復号されるのは、TEEが承認済みのプログラムコードだけが環境に入ることを確認する複数の手順を完了したときだけです。それ以外の間、機密データは暗号化されたまま維持されるため、データの転送中やコンピューティング環境の別の場所に保存されている間も、プライバシーとセキュリティがさらに高まります。
3. セキュリティとクラウドコンピューティング機能の両立
従来、企業は大きなセキュリティリスクを抱えながらメモリ内で機密データを処理するか、データを保護するために機密データの処理を制限する必要がありました。どちらの方法も、データの利便性と成果を最大化するには理想的ではありません。コンフィデンシャルコンピューティングなら、ユーザーはクラウドコンピューティング環境の能力と複雑さを活用しながら、機密データを最大限に保護できます。
4. リモートでの品質保証機能
コンフィデンシャルコンピューティングのアーキテクチャは、リモートでの品質保証とセキュリティ管理を想定して設計されています。リモート検証と認証により、セキュリティ管理者はTrusted Execution Environmentを保護・監視しながら、分散ネットワークを容易に管理できます。
5. 不正アクセスの検知と防止を容易にする機能
組み込みの認証機能により、コンフィデンシャルコンピューティングのアーキテクチャは、プログラムコードがTEEに入る前に検証できます。また、不正なコードがTEEを改ざんしたりアクセスしたりしようとした場合、コンフィデンシャルコンピューティング技術はコンピューティングプロセスを完全に停止することも可能です。この方式は、管理者の介入を必要としないセキュリティプロトコルと、不正なネットワークトラフィックの可視性を理想的に組み合わせます。
6. データプライバシーとコンプライアンス要件への対応
コンプライアンス法(GDPRやHIPAAなど)は、コンプライアンスを維持するため、企業にデータの保存・利用方法を定めています。パブリッククラウド環境でこれらの基準を常に遵守するのは容易ではありません。しかし、コンフィデンシャルコンピューティングが機密データに提供する追加のセキュリティ機能により、企業はデータを最大限に活用しながら、さまざまなデータプライバシーおよびセキュリティ規制に容易に対応できます。
7. 使用中のデータを保護
他の手法も登場し、現在利用されていますが、コンフィデンシャルコンピューティングは使用中のデータを効果的に保護できる数少ない暗号化戦略の一つです。他の暗号化方式の多くは、保存中のデータと転送中のデータしか保護しません。
関連記事:使用中のデータの暗号化でデータ持ち出しを阻止。
コンフィデンシャルコンピューティングの用途
コンフィデンシャルコンピューティングの保護機能は、さまざまな機密データの用途に適しています。
安全な第三者委託
特定の業務機能を第三者に委託することは今や一般的ですが、データが完全に安全でなければリスクを伴います。TEEが採用するエンクレーブ方式により、社内チームは機密データを保護し、不正な第三者ユーザーから実質的に隠すことができます。そのため第三者はアクセスが必要なコンピューティングプロセスの部分だけに集中し、信頼できる社内メンバーが機密データの処理を管理できます。
内部脅威を軽減する暗号化
コンフィデンシャルコンピューティングでは、機密データはTEEで処理されるまで常に暗号化されているため、社内チームのメンバーであっても、承認なしに保護されたデータへアクセスして内容を解釈することはできません。この機能は、ネットワーク内の不正ユーザーや、認証情報を狙ったフィッシング攻撃の被害に遭ったユーザーから組織を守ります。
パブリッククラウドの安全な利用
企業は多くのワークフローや業務をクラウドへ移行していますが、最大手企業の中にも、最も機密性の高いワークロードをパブリッククラウド環境へ移すことをためらう企業があります。コンフィデンシャルコンピューティングを組み合わせれば、企業はより安心して、保存中、転送中、使用中の機密データをより適切に管理できます。これは、第三者ベンダーやユーザーが異なるセキュリティプロトコルに従うパブリッククラウド環境でも同様です。
「企業向けの第三者リスク管理ソフトウェアとツールのベスト製品」を参照
IoTデータ処理
IoT(モノのインターネット)デバイスは膨大な量のデータを生成しますが、そのデータが安全な方法で保存されることはほとんどありません。コンフィデンシャルコンピューティングは、IoTデータを機密性を保ったまま処理し、改ざんを防ぐエンクレーブの構築にますます利用されています。
共同データ分析とデータ利用
組織全体や業界全体にまたがる幅広いパターンを分析するには、通常の業務範囲を超えて機密データにアクセスする必要がある場合があります。コンフィデンシャルコンピューティングは、より安全な代替手段として、安全で共同利用可能なデータ分析を実現します。ユーザーは自分の入力を管理・閲覧し、他のユーザーの入力や出力を見ることなく、広範なデータセットから洞察を得られます。この分析手法は、幅広いパターンの分析・解釈が、それぞれ保険料や診断に役立つ保険業界や医療業界で特に有用です。
ブロックチェーンと暗号資産のセキュリティ
コンフィデンシャルコンピューティングで使われる暗号化は、ブロックチェーン環境で特に有用です。一般的な用途には、スマートコントラクト、秘密鍵、暗号処理の管理などがあります。
機械学習のトレーニング
トレーニングデータセットを公開せずに機械学習モデルを利用またはトレーニングしたい組織にとって、コンフィデンシャルコンピューティングはプライバシーを守る有効なソリューションです。機械学習モデルをTEEエンクレーブに配置すれば、データ所有者とユーザーは、不可視の隔離環境でモデルにデータを共有し、トレーニングできます。
Confidential Computing Consortium(CCC)
Confidential Computing Consortium(CCC)は、さまざまなテクノロジーリーダーで構成されるLinux Foundationのプロジェクトコミュニティです。CCCは、注目度の高いオープンソースのコンフィデンシャルコンピューティングプロジェクトで協力し、その機能と普及を推進しています。現在のプロジェクトには、Enarx、Gramine、Keystone、Occlum、Open Enclave SDK、Veracruz、Veraisonがあります。
この組織は、2人の統括役員、取締役会、委員会の委員長、各種スタッフによって運営されています。Confidential Computing Consortiumのメンバーには、Intel、Meta、Microsoft、Google、Accenture、Huawei、Red Hat、Accenture、Anjuna、AMD、Canonical、Cisco、Fortanix、Nvidia、Ruby、VMwareが含まれます。
コンフィデンシャルコンピューティングと準同型暗号・使用中データ暗号化の違い
コンフィデンシャルコンピューティング、完全準同型暗号(FHE)、使用中データの暗号化には多くの共通点があります。特に、いずれも使用中のデータの保護を重視していますが、それぞれ暗号化と利用のシナリオが少しずつ異なります。
使用中データの暗号化は、コンフィデンシャルコンピューティングの一要素と考えることができます。データが隔離されたTEEに入るまで暗号化された状態を維持し、承認済みのキーとコードによってTEE内で復号できるようにするものです。コンフィデンシャルコンピューティングもこの暗号化とデータ処理の隔離という考え方を採用していますが、他の種類の暗号化、安全な実行環境とストレージ、安全な通信プロトコル、安全な鍵管理機能など、より広範なテクノロジーと戦略を含む概念です。
完全準同型暗号は古くからある概念ですが、その可能性を実現できるほど進歩したのは最近のことです。このデータセキュリティ手法では、計算で使用している間も含め、ライフサイクル全体を通じてデータを暗号化します。処理・計算中の入力データは暗号化され、結果も暗号化された状態で出力されます。一方、コンフィデンシャルコンピューティングと使用中データの暗号化では、データがTrusted Execution Environment内にあるときに復号して閲覧できます。
理論上、FHEには計算プロセス全体でデータを暗号化できるため、大きなセキュリティ上のメリットがあります。しかし、この暗号化方式は大量のオーバーヘッドを必要とし、管理も複雑です。また、他のユーザーに知られることなく暗号化データを変更できてしまう可能性があり、データの完全性を損なうおそれがあります。FHEはまだ発展の初期段階にあり、こうした欠点の一部は時間とともに克服される可能性があります。
関連記事:Google、IBM、Microsoftが後押しする準同型暗号、実用化で前進。
コンフィデンシャルコンピューティング企業トップ3
コンフィデンシャルコンピューティングは、高度なソフトウェア、ハードウェア、クラウドコンピューティング技術を必要とする複雑なプロセスです。そのため、アーキテクチャの異なる部分に注力する企業やリーダーが数多く存在します。ここでは、その中から3社を詳しく紹介します。その他の主要企業にはIBM、Google(Alphabet)、AWS、Fortanixがあり、有望なスタートアップにはAnjuna Security、Opaque Systems、Inpher、Gradient Flow、HUB Security、Edgeless Systems、Profian、Secretarium、Decentriqなどがあります。
Intel
Intelは、コンフィデンシャルコンピューティング分野の先駆的かつ主要な企業の一つです。Intel Software Guard Extensions(SGX)は、コンフィデンシャルコンピューティングで最も広く使われているハードウェアベースのエンクレーブソリューションです。同社は、ゼロトラスト型のコンフィデンシャルコンピューティングプロジェクトであるProject Amberと、プライバシーと制御を強化するVM中心のアプローチであるIntel Trust Domain Extensions(TDX)も管理しています。Intelのフェロー兼チーフセキュリティアーキテクトであるRon Perezは、Confidential Computing Consortiumの統括理事会副議長を務めています。
Fortanix
Fortanixは、コンフィデンシャルコンピューティングの最初期からのパイオニアの一社と見なされています。FortanixのConfidential Computing Manager(CCM)は、ユーザーがTEEを管理し、さまざまなクラウド環境で使用中のデータを保護できるSaaSソリューションです。FortanixはConfidential Computing Consortiumの創設メンバーでもあります。
Microsoft
Microsoftは、主にAzureクラウド環境を通じて、さまざまなコンフィデンシャルコンピューティングソリューションを提供しています。Azureのコンフィデンシャルコンピューティングの取り組みには、機密VM、アプリケーションエンクレーブ付き機密VM、機密コンテナー、Trusted Launch、機密台帳、SQL Azure Always Encrypted、Microsoft Azure Attestation、Azure Key Vault M-HSMなどの製品・サービスが含まれます。Microsoft AzureのプリンシパルプログラムマネージャーであるStephen Walliは、Confidential Computing Consortiumの統括理事会議長を務めています。
「企業向け暗号化製品のベスト製品」を参照
まとめ:コンフィデンシャルコンピューティング
現代のエンタープライズネットワークは、オンプレミス環境や単純なデータセンターだけで構成されるものではありません。第三者のパートナーやアプリケーション、パブリッククラウドやハイブリッドクラウド、その他、従来のネットワークセキュリティソリューションでは制御しきれない外部要因で構成されています。こうした環境でのデータ処理は、かつてないほど危険になっています。ネットワークの構成や利用者にかかわらず、データレベルでセキュリティと制御を強化したい企業にとって、コンフィデンシャルコンピューティングは、データの完全性を維持し、高性能なデータ処理を可能にしながら、データセキュリティを保つソリューションです。
次の記事:データレイクのセキュリティに関する考慮事項。