

















L’informatique confidentielle est une technologie et une technique qui chiffrent et stockent les données les plus sensibles d’une organisation dans une zone sécurisée du processeur d’un ordinateur — appelée environnement d’exécution de confiance (TEE) — pendant leur traitement et leur utilisation.
Il s’agit d’une technique de cloud computing en plein essor, qui a obtenu l’adhésion et le soutien de nombreux fournisseurs de matériel, de logiciels et de services cloud. Poursuivez votre lecture pour en savoir plus sur l’informatique confidentielle, son fonctionnement et ses avantages pour la sécurité des données d’entreprise.
- Comment fonctionne l’informatique confidentielle ?
- 7 avantages de l’utilisation de l’informatique confidentielle
- Cas d’utilisation de l’informatique confidentielle
- Confidential Computing Consortium (CCC)
- Informatique confidentielle, chiffrement homomorphe et chiffrement des données utilisées
- Top 3 des entreprises d’informatique confidentielle
- En résumé : l’informatique confidentielle
Comment fonctionne l’informatique confidentielle ?
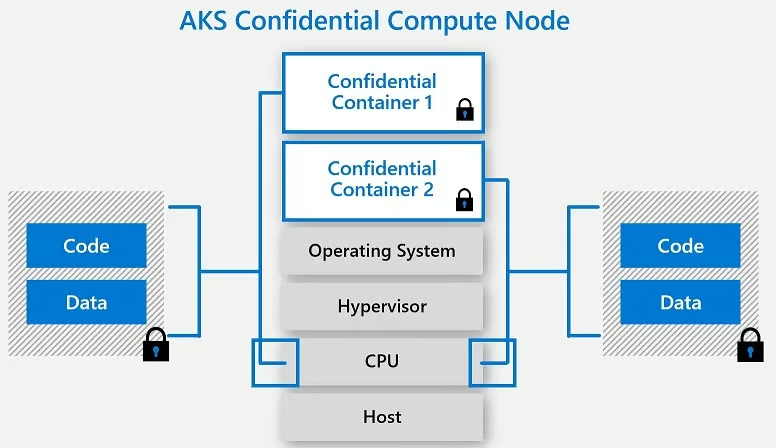
L’informatique confidentielle consiste à utiliser la technologie pour créer un espace sécurisé et isolé, également appelé environnement d’exécution de confiance (TEE), destiné aux données les plus sensibles et aux instructions de traitement des données. Dans le cadre de l’informatique confidentielle, le TEE et un jeu de données présélectionné sont séparés du reste de l’environnement informatique, notamment du système d’exploitation, de l’hyperviseur, des applications non concernées et même des fournisseurs de services cloud.
Contrairement à d’autres types de traitement des données, l’informatique confidentielle n’exige pas de déchiffrer les données en mémoire et de les exposer à des failles de sécurité externes pour pouvoir les traiter. Elles ne sont déchiffrées que dans l’environnement d’exécution de confiance, qui s’appuie sur la sécurité de coprocesseurs matériels, des clés de chiffrement intégrées et des mécanismes d’attestation intégrés pour garantir que seules les applications, les utilisateurs et le code de programmation autorisés peuvent accéder au TEE et aux données qu’il contient. Les données traitées dans un environnement d’exécution de confiance sont totalement invisibles pour tous les éléments informatiques qui ne font pas partie du TEE désigné, et elles restent toujours chiffrées pendant leur transfert ou lorsqu’elles sont stockées en dehors du TEE.
À lire aussi : Chiffrement : fonctionnement, types et avenir quantique
7 avantages de l’utilisation de l’informatique confidentielle
L’informatique confidentielle offre plusieurs avantages pour traiter les données sensibles de manière plus sûre lorsqu’elles sont utilisées.
1. Une sécurité renforcée dans les environnements partagés, non fiables ou inconnus
Le paysage informatique moderne, en particulier lorsque le cloud intervient, signifie que vos données sont souvent stockées dans des environnements exposés à des tiers, à différents services et à des utilisateurs publics. Les environnements cloud intègrent peu de protections natives, notamment pour vos données les plus sensibles lorsqu’elles sont utilisées. Les techniques et technologies d’informatique confidentielle offrent davantage de garanties à vos données sensibles, quel que soit l’environnement informatique.
2. Sécurisation des entrées et sorties de données
Les données ne sont déchiffrées qu’à un seul moment du processus d’informatique confidentielle : lorsque le TEE a pris plusieurs mesures pour s’assurer que seul du code de programmation autorisé entre dans l’environnement. À tous les autres moments, les données sensibles restent chiffrées, ce qui renforce la confidentialité et la sécurité lorsqu’elles sont transférées ou stockées dans une autre partie de l’environnement informatique.
3. Une attention égale portée à la sécurité et aux capacités du cloud computing
Traditionnellement, les entreprises devaient soit traiter les données sensibles en mémoire, avec d’importants risques de sécurité, soit limiter le traitement de ces données pour les protéger ; aucune de ces approches n’est idéale pour optimiser leur utilisation et les résultats obtenus. L’informatique confidentielle permet aux utilisateurs de tirer parti de la puissance et de la complexité d’un environnement de cloud computing tout en protégeant leurs données sensibles au plus haut niveau.
4. Des capacités d’assurance qualité à distance
L’architecture d’informatique confidentielle est conçue pour l’assurance qualité et la gestion de la sécurité à distance. La vérification et l’attestation à distance facilitent la gestion d’un réseau distribué par les administrateurs de sécurité, tout en continuant à protéger et à surveiller l’environnement d’exécution de confiance.
5. Une détection et une prévention facilitées des accès non autorisés
L’attestation intégrée permet à l’architecture d’informatique confidentielle de vérifier le code de programmation avant qu’il puisse entrer dans le TEE ; la technologie d’informatique confidentielle peut également arrêter complètement le processus informatique si un ensemble de codes non autorisé tente de falsifier le TEE ou d’y accéder. Ce type d’informatique offre une combinaison idéale de protocoles de sécurité automatisés et de visibilité sur le trafic réseau non autorisé.
6. Compatibilité avec les exigences de confidentialité des données et de conformité
Les lois de conformité comme le RGPD et la HIPAA obligent les entreprises à stocker et à utiliser les données de certaines manières pour rester en conformité. Il n’est pas toujours facile de respecter ces normes dans un cloud public, mais grâce aux fonctions de sécurité supplémentaires que l’informatique confidentielle offre pour les données sensibles, les entreprises peuvent plus facilement se conformer à diverses réglementations en matière de confidentialité et de sécurité des données, tout en tirant le meilleur parti de celles-ci.
7. Protection des données utilisées
Bien que d’autres techniques émergent et soient utilisées aujourd’hui, l’informatique confidentielle est l’une des rares stratégies de chiffrement à protéger efficacement les données utilisées. La plupart des autres approches de chiffrement protègent uniquement les données au repos et en transit.
À lire aussi : Le chiffrement des données utilisées peut empêcher l’exfiltration
Cas d’utilisation de l’informatique confidentielle
Les protections offertes par l’informatique confidentielle la rendent idéale pour de nombreux cas d’utilisation de données sensibles.
Externalisation sécurisée auprès de tiers
L’externalisation de certaines fonctions métier auprès de tiers est courante de nos jours, mais elle peut s’avérer risquée si vos données ne sont pas entièrement sécurisées. L’approche fondée sur des enclaves qu’utilisent les TEE permet à votre équipe interne de protéger les données sensibles et de les dissimuler aux utilisateurs tiers non autorisés, afin que ceux-ci se concentrent uniquement sur les aspects de votre processus informatique auxquels ils doivent accéder, tandis que les membres de confiance de votre équipe gèrent les processus liés aux données sensibles.
Le chiffrement pour limiter les menaces internes
Puisque l’informatique confidentielle signifie que les données sensibles sont chiffrées en permanence jusqu’à leur traitement dans le TEE, même les membres de votre équipe interne ne peuvent pas accéder à ces données protégées ni les interpréter sans autorisation. Cette fonctionnalité de l’informatique confidentielle protège contre les utilisateurs malveillants au sein du réseau ainsi que contre les utilisateurs victimes d’attaques de hameçonnage visant leurs identifiants.
Utilisation protégée du cloud public
Les entreprises transfèrent de nombreux flux de travail et opérations vers le cloud, mais certaines des plus grandes organisations hésitent encore à déplacer leurs charges de travail les plus sensibles vers un environnement cloud public. Avec l’informatique confidentielle, les entreprises peuvent avoir davantage confiance et conserver un meilleur contrôle sur leurs données sensibles au repos, en transit et en cours d’utilisation, même dans un cloud public avec des fournisseurs et des utilisateurs tiers appliquant des protocoles de sécurité différents.
Voir les meilleurs logiciels et outils de gestion des risques liés aux tiers
Traitement des données de l’IoT
Les appareils de l’Internet des objets (IoT) génèrent d’énormes quantités de données qui sont rarement stockées de manière sécurisée. L’informatique confidentielle est de plus en plus utilisée pour créer des enclaves où les données de l’IoT peuvent être traitées de manière confidentielle, ce qui garantit qu’elles ne sont pas altérées.
Analyse et utilisation collaboratives des données
L’analyse de tendances générales au sein d’une organisation ou d’un secteur tout entier exige souvent que les utilisateurs accèdent à des données sensibles qui dépassent le cadre habituel de leurs fonctions. En offrant une approche alternative et plus sécurisée, l’informatique confidentielle prend en charge l’analyse collaborative et sécurisée des données : les utilisateurs peuvent gérer et consulter leurs propres données d’entrée et obtenir des informations à partir d’un vaste jeu de données sans voir les données d’entrée ou les résultats des autres utilisateurs. Cette approche analytique est particulièrement utile dans des secteurs comme l’assurance et la santé, où l’analyse et l’interprétation de tendances générales peuvent respectivement éclairer la tarification des assurances et l’établissement de diagnostics.
Sécurité de la blockchain et des cryptomonnaies
Le chiffrement utilisé dans l’informatique confidentielle est particulièrement utile dans un environnement de blockchain. Parmi les cas d’utilisation courants de l’informatique confidentielle figurent la gestion des contrats intelligents, des clés privées et des opérations cryptographiques.
Entraînement des modèles de machine learning
Pour les organisations qui souhaitent utiliser ou entraîner un modèle de machine learning sans exposer leur jeu de données d’entraînement, l’informatique confidentielle constitue une solution viable pour préserver la confidentialité. Le modèle de machine learning peut être placé dans une enclave TEE, ce qui permet aux propriétaires et aux utilisateurs des données de les partager avec le modèle et de l’entraîner dans un environnement invisible et isolé.
Confidential Computing Consortium (CCC)
Le Confidential Computing Consortium (CCC) est une communauté de projets de la Linux Foundation, composée de plusieurs leaders technologiques. Le CCC œuvre à faire progresser les capacités et l’adoption de l’informatique confidentielle grâce à la collaboration sur des projets d’informatique confidentielle open source de premier plan. Ses projets actuels comprennent Enarx, Gramine, Keystone, Occlum, Open Enclave SDK, Veracruz et Veraison.
L’organisation est dirigée par deux responsables exécutifs, un conseil d’administration, des présidents de comité et divers membres du personnel. Les membres du Confidential Computing Consortium comprennent Intel, Meta, Microsoft, Google, Accenture, Huawei, Red Hat, Accenture, Anjuna, AMD, Canonical, Cisco, Fortanix, Nvidia, Ruby et VMware.
Informatique confidentielle, chiffrement homomorphe et chiffrement des données utilisées
L’informatique confidentielle, le chiffrement entièrement homomorphe (FHE) et le chiffrement des données utilisées présentent de nombreuses similitudes, notamment parce qu’ils visent tous à sécuriser les données utilisées, mais chacun crée un scénario de chiffrement et d’utilisation légèrement différent.
Le chiffrement des données utilisées peut être considéré comme l’un des composants de l’informatique confidentielle ; il sert à maintenir les données chiffrées jusqu’à leur arrivée dans un TEE isolé, où elles peuvent ensuite être déchiffrées par des clés et du code autorisés. L’informatique confidentielle adopte également cette approche du chiffrement et du traitement isolé des données, mais il s’agit d’un concept beaucoup plus large qui inclut d’autres technologies et stratégies, comme différents types de chiffrement, des environnements et espaces de stockage d’exécution sécurisés, des protocoles de communication sécurisés et des fonctions de gestion sécurisée des clés.
Le chiffrement entièrement homomorphe est une idée ancienne qui n’a que récemment suffisamment progressé pour tenir ses promesses. Cette approche de la sécurité des données chiffre celles-ci pendant tout leur cycle de vie, y compris lorsqu’elles sont utilisées dans des calculs. Les données d’entrée sont chiffrées pendant le traitement et les calculs, et les résultats sont eux aussi chiffrés. En revanche, l’informatique confidentielle et le chiffrement des données utilisées permettent de déchiffrer et de consulter les données lorsqu’elles se trouvent dans l’environnement d’exécution de confiance.
En théorie, le FHE offre d’importants avantages en matière de sécurité, puisque les données sont chiffrées tout au long du processus informatique. Cependant, ce type de chiffrement nécessite d’importantes ressources supplémentaires, est complexe à gérer et permet potentiellement aux utilisateurs de modifier des données chiffrées sans que les autres utilisateurs ne s’en aperçoivent, ce qui compromet l’intégrité des données. Le FHE n’en est encore qu’à ses débuts et pourrait surmonter certaines de ces limites avec le temps.
À lire aussi : Le chiffrement homomorphe progresse dans le monde réel, sous l’impulsion de Google, IBM et Microsoft
Top 3 des entreprises d’informatique confidentielle
L’informatique confidentielle est un processus complexe qui nécessite des technologies avancées de logiciels, de matériel et de cloud computing. Il existe donc de nombreuses entreprises et de nombreux leaders de l’informatique confidentielle qui se concentrent sur différents aspects de son architecture. Nous avons examiné de plus près trois de ces leaders ci-dessous. Parmi les autres entreprises de premier plan dans ce domaine figurent IBM, Google (Alphabet), AWS et Fortanix, ainsi que des start-up prometteuses comme Anjuna Security, Opaque Systems, Inpher, Gradient Flow, HUB Security, Edgeless Systems, Profian, Secretarium et Decentriq.
Intel
Intel est l’un des premiers acteurs majeurs du secteur de l’informatique confidentielle. Intel Software Guard Extensions (SGX) est la solution d’enclave matérielle la plus utilisée pour l’informatique confidentielle. L’entreprise gère également Project Amber, un projet d’informatique confidentielle fondé sur le zero-trust et Intel Trust Domain Extensions (TDX), une approche axée sur les machines virtuelles pour renforcer la confidentialité et le contrôle. Ron Perez, Intel fellow et chief security architect chez Intel, est le vice-président du conseil d’administration du Confidential Computing Consortium.
Fortanix
Fortanix est considéré comme l’un des premiers pionniers de l’informatique confidentielle. Confidential Computing Manager (CCM) de Fortanix est une solution SaaS qui aide les utilisateurs à gérer les TEE et à protéger les données utilisées dans différents environnements cloud. Fortanix est également membre fondateur du Confidential Computing Consortium.
Microsoft
Microsoft propose une gamme de solutions d’informatique confidentielle principalement via l’environnement cloud Azure. L’initiative Azure confidential computing comprend divers produits et services, comme les VM confidentielles et les VM confidentielles avec enclaves applicatives, les conteneurs confidentiels, trusted launch, un registre confidentiel, SQL Azure Always Encrypted, Microsoft Azure Attestation et Azure Key Vault M-HSM. Stephen Walli, principal program manager pour Microsoft Azure, préside le conseil d’administration du Confidential Computing Consortium.
Voir les principaux produits de chiffrement pour les entreprises
En résumé : l’informatique confidentielle
Le réseau d’entreprise moderne n’est pas seulement un environnement sur site ou un simple centre de données. Il se compose de partenaires et d’applications tiers, de clouds publics et hybrides, ainsi que d’autres facteurs externes qui semblent quelque peu échapper au contrôle des solutions traditionnelles de sécurité réseau. Le traitement des données dans ces environnements est plus risqué que jamais. Pour les entreprises qui souhaitent renforcer leur sécurité et leur contrôle au niveau des données, quelle que soit la configuration de leur réseau ou l’identité de ses utilisateurs, l’informatique confidentielle offre une solution permettant de préserver la sécurité des données, de maintenir leur intégrité et d’exécuter des tâches de traitement performantes.
À lire ensuite : Considérations de sécurité pour les lacs de données