

















Les chercheurs en sécurité d’Intezer Labs ont identifié un nouveau logiciel malveillant sophistiqué qui cible les appareils Linux. Baptisé OrBit, ce malware peut rapidement assurer sa persistance, échapper à la détection et dissimuler sa présence dans l’activité réseau en manipulant les journaux.
Le module intercepte les fonctions appelées dans les bibliothèques partagées, ce qui est assez courant pour les malwares, mais il met également en œuvre des « techniques avancées d’évasion » et des « capacités d’accès à distance via SSH ».
Le laboratoire de sécurité a conclu que les menaces Linux « continuent d’évoluer tout en restant efficacement sous le radar des outils de sécurité ; OrBit est désormais un exemple supplémentaire du degré de furtivité et de persistance que peuvent atteindre les nouveaux malwares ».
Voir les meilleurs outils de sécurité open source
Détails du malware OrBit
OrBit extrait la sortie des commandes exécutées dans des fichiers spécifiques de la machine ciblée. Les chercheurs d’Intezer l’ont baptisé ainsi d’après l’un des noms de fichiers utilisés par le malware.
Il accepte des arguments permettant de personnaliser le chemin d’installation et d’autres paramètres, comme le contenu du payload. OrBit propose deux modes d’installation : /lib/ pour la persistance et /dev/shm/ (mémoire partagée) pour un fonctionnement volatil.
Intezer a publié des IoC (indicateurs de compromission) à l’intention des équipes de sécurité et des défenseurs. Le dropper prépare l’environnement et écrit des scripts Python qui interagissent avec le système de fichiers afin de déployer le payload et de l’exécuter avec des privilèges élevés. Il utilise également la variable d’environnement LD_PRELOAD pour détourner les bibliothèques partagées. Cette approche se retrouve dans d’autres malwares Linux, comme Symbiote.
Selon Intezer, OrBit charge sa bibliothèque malveillante de deux façons différentes :
- En ajoutant l’objet partagé au fichier de configuration utilisé par le chargeur
- Et en corrigeant le binaire du chargeur lui-même afin qu’il charge l’objet partagé malveillant.
Le placement d’objets partagés (par exemple, libdl.so) dans des chemins spécifiques permet d’intercepter les fonctions de trois bibliothèques : libc, libcap et Pluggable Authentication Module (PAM). Comme ces fonctions sont utilisées par les processus existants, le malware peut se propager dans la machine, échapper à la détection et instaurer un accès à distance.
OrBit va plus loin que les autres approches en mettant en œuvre « une utilisation intensive des fichiers ». Il stocke en effet les données volées dans des fichiers spécifiques de la machine ciblée, ce qui est assez inédit, selon les chercheurs.
Un malware furtif infecte toute la machine
Les chercheurs ont écrit que le module « intercepte plusieurs fonctions pour les empêcher de produire des informations susceptibles de révéler l’existence de la bibliothèque partagée malveillante dans les processus en cours d’exécution ou dans les fichiers utilisés ».
Le malware utilise une valeur numérique personnalisée (GID), définie par le dropper, pour identifier ses propres fichiers et processus : « si elle ne correspond pas à la valeur codée en dur, tous les répertoires possédant la valeur GID prédéfinie seront omis de la sortie de la fonction ».
Cette approche prudente permet au malware de rester sous le radar de la plupart des outils de sécurité classiques. OrBit n’est pas le premier malware à privilégier la furtivité. BPFDoor, un autre malware Linux, utilise les noms de démons Linux courants pour rester indétectable (voir l’image ci-dessous).
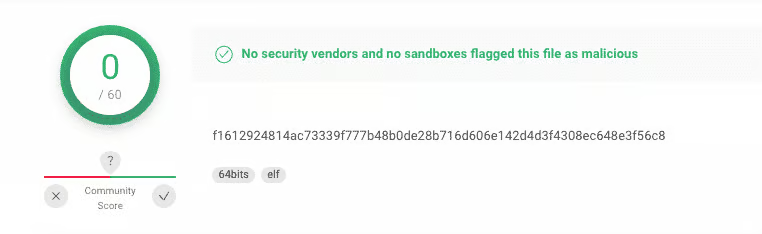
Cependant, en interceptant les fonctions du Pluggable Authentication Module de Linux afin de dérober des informations dans les connexions SSH, les attaquants peuvent obtenir un accès à distance tout en dissimulant l’activité réseau.
Voir les meilleurs outils de supervision réseau
OrBit peut optimiser la persistance
Le malware est difficile à supprimer tant que la machine fonctionne. Intexer a expliqué que cela tient aux deux méthodes utilisées pour assurer sa persistance, « au cas où l’une d’elles disparaîtrait ».
Premièrement, il ajoute le chemin du malware au fichier de configuration /etc/ld.so.preload afin de garantir que le malware soit chargé en premier et pour tous les nouveaux processus. Cette méthode échouant si le fichier de configuration est supprimé, la seconde consiste à copier le binaire du chargeur lui-même et à le modifier si le fichier de configuration est introuvable sur le système.
Que les administrateurs suppriment le fichier ou restaurent la version d’origine, le malware le recréera ou le modifiera à nouveau.
En outre, le malware peut surveiller sa propre activité réseau et filtrer son propre trafic. Pour ce faire, il intercepte des fonctions telles que bind, connect ou pcap_packet_callback afin de consigner les adresses IP et les ports dans le fichier .ports situé dans le dossier du malware.
Voir les meilleurs outils de gestion des vulnérabilités
Les endpoints Linux de plus en plus ciblés par les malwares
Il est courant, mais erroné, de considérer que Linux est par nature plus sécurisé que les autres systèmes d’exploitation. Comme il est présent dans la plupart des architectures cloud et très répandu dans les entreprises, il attire les hackers et nécessite une surveillance.
De toute évidence, les logiciels antivirus classiques ne détecteront pas les menaces comme OrBit, qui sont spécifiquement conçues pour leur échapper. Les acteurs malveillants à l’origine de ce malware semblent maîtriser les rouages internes de Linux, comme on peut s’y attendre de la part de tels hackers, et leur approche pourrait inspirer d’autres groupes. Certains éditeurs de solutions de sécurité ont mis à jour leur cartographie après la publication d’Intezer, mais d’autres ne détectent toujours pas la menace.
À lire ensuite : les meilleures solutions de détection et de réponse sur les endpoints (EDR)