

















Après l’échec inédit de la mise à jour de CrowdStrike, qui a déclenché un autre type d’incident de sécurité, les divulgations et correctifs habituels de vulnérabilités se poursuivent normalement. Cette semaine, nous avons également vu d’anciennes failles refaire surface, notamment une vulnérabilité d’Internet Explorer découverte pour la première fois en 2012. Une vulnérabilité de Microsoft SmartScreen datant du début de l’année a refait parler d’elle, tandis qu’une faille de Docker remontant à 2018 continue de provoquer des problèmes dans une version plus récente du logiciel.
Si vous faites partie d’une équipe informatique ou de sécurité chargée de gérer les vulnérabilités, assurez-vous qu’elle dispose d’un moyen d’être immédiatement informée de l’apparition de nouveaux problèmes. La mise en place d’un processus clairement défini pour atténuer les vulnérabilités réduit les possibilités d’exploitation dont disposent les acteurs malveillants.
23 juillet 2024
La CISA ajoute deux vulnérabilités à son catalogue
Type de vulnérabilité : Utilisation après libération et divulgation d’informations.
Le problème : La Cybersecurity and Infrastructure Security Agency (CISA) vient d’ajouter deux vulnérabilités au catalogue des vulnérabilités exploitées connues (KEV). La première est une vulnérabilité d’utilisation après libération datant de 2012, suivie sous l’identifiant CVE-2012-4792, qui affecte Microsoft Internet Explorer, un navigateur aujourd’hui rarement utilisé.
Selon la fiche du catalogue, cette vulnérabilité « permet à un attaquant distant d’exécuter du code arbitraire au moyen d’un site web spécialement conçu qui déclenche l’accès à un objet qui (1) n’a pas été correctement alloué ou (2) a été supprimé, comme le montre un objet CDwnBindInfo ».
La deuxième vulnérabilité est une faille de divulgation d’informations au sein de l’API de Twilio Authy. Elle est suivie sous l’identifiant CVE-2024-39891 et permet à un point de terminaison non authentifié d’accepter des requêtes contenant un numéro de téléphone et de répondre avec des données sur son statut d’enregistrement auprès d’Authy.
Le correctif : La CISA recommande de désactiver Internet Explorer, puisqu’il s’agit d’un produit arrivé en fin de vie.
Twilio recommande aux utilisateurs d’Authy de mettre à jour leurs versions des applications Authy pour Android et iOS vers la version la plus récente, dans laquelle le bug a été corrigé.
Si votre entreprise a besoin d’une méthode plus cohérente pour identifier les vulnérabilités, envisagez un produit d’analyse couvrant l’ensemble de votre infrastructure informatique. Consultez notre liste des meilleurs scanners de vulnérabilités pour déterminer lequel conviendrait à votre équipe.
Fortinet identifie un problème de contournement de la sécurité de Windows SmartScreen
Type de vulnérabilité : Contournement de sécurité.
Le problème : Une vulnérabilité de Windows découverte par Fortinet pourrait permettre à un acteur malveillant distant de contourner les avertissements de sécurité de Microsoft Windows SmartScreen et de distribuer des fichiers conçus à des fins malveillantes. Selon Fortinet, des acteurs malveillants comme Lumma Stealer exploitent activement cette vulnérabilité depuis l’année dernière. Des chercheurs ont observé une campagne qui s’en sert pour télécharger des exécutables malveillants.
La vulnérabilité est suivie sous l’identifiant CVE-2024-21412 et présente un score CVSS de 8,1.
Le correctif : Les stratégies d’atténuation sont plus vastes pour cette vulnérabilité : analyser et vérifier soigneusement toutes les sources avant de télécharger des fichiers figure en tête de liste. Bien que j’aie brièvement mentionné cette CVE dans un récapitulatif des vulnérabilités de février, dans le cadre d’un Patch Tuesday de Microsoft, les nouvelles recherches de Fortinet semblent indiquer qu’elle continue d’être exploitée malgré le correctif.
Une vulnérabilité de Docker apparue pour la première fois en 2018
Type de vulnérabilité : Contournement de l’autorisation.
Le problème : Certaines versions de Docker Engine présentent une vulnérabilité critique d’autorisation. Selon l’avis de sécurité de l’éditeur, Docker Engine utilise par défaut une méthode d’autorisation standard tout ou rien, mais des plug-ins comme AuthZ sont disponibles pour renforcer la sécurité des autorisations. Les attaquants peuvent toutefois contourner ce plug-in.
Selon Docker, « un attaquant pourrait exploiter un contournement au moyen d’une requête API avec Content-Length défini sur 0, ce qui amènerait le démon Docker à transmettre la requête sans son corps au plug-in AuthZ ; celui-ci pourrait alors approuver incorrectement la requête s’il n’est pas configuré pour refuser les requêtes par défaut ».
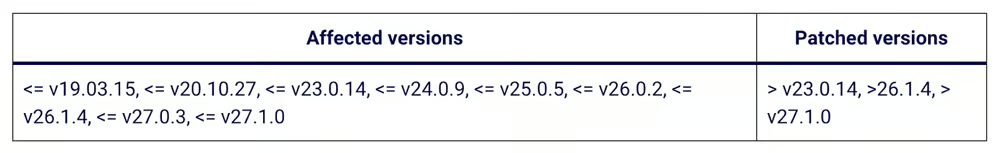
Cette vulnérabilité a en réalité été découverte en 2018 et corrigée en 2019. Cependant, le correctif a été exclu de Docker v19.03, une faille que les chercheurs ont découverte récemment. Docker a publié des correctifs pour cette vulnérabilité le 23 juillet. Elle est suivie sous l’identifiant CVE-2024-41110 et présente un score CVSS de 10.
Le correctif : Docker a fourni le tableau suivant pour présenter les versions affectées et celles vers lesquelles vous devez effectuer une mise à niveau si vous utilisez actuellement une version vulnérable.
Une vulnérabilité de la base de données BIND pourrait entraîner des attaques par déni de service
Type de vulnérabilité : Plusieurs, notamment une défaillance d’assertion et une surcharge du processeur.
Le problème : Comme l’a indiqué la CISA, l’Internet Systems Consortium (ISC) a publié des bulletins de sécurité concernant quatre vulnérabilités différentes qui affectent Berkeley Internet Name Domain (BIND) 9 d’ISC. Si elles sont exploitées, ces failles pourraient entraîner une attaque par déni de service. Toutes les vulnérabilités présentent un score CVSS de 7,5.
Les vulnérabilités sont les suivantes :
- CVE-2024-4076 : Les requêtes clientes qui déclenchent la transmission de données obsolètes et nécessitent des recherches dans les données de zone locales faisant autorité pourraient entraîner une défaillance d’assertion.
- CVE-2024-1975 : Un flux de requêtes signées SIG(0) pourrait dépasser les ressources processeur disponibles du système.
- CVE-2024-1737 : Les caches du résolveur et les bases de données de zones faisant autorité contenant un grand nombre d’enregistrements de ressources (RR) pourraient ralentir considérablement les performances de la base de données BIND.
- CVE-2024-0760 : Un nombre excessif de requêtes DNS via TCP vers le serveur BIND pourrait le submerger et le rendre instable.
Le correctif : Consultez l’avis consacré à chaque vulnérabilité afin de déterminer si votre version de BIND est vulnérable et, si nécessaire, mettez-la à niveau vers la version recommandée.
24 juillet 2024
Tenable découvre une vulnérabilité dans Google Cloud
Type de vulnérabilité : Élévation de privilèges.
Le problème : Des chercheurs de Tenable ont découvert une vulnérabilité au sein des services Cloud Functions et Cloud Build de Google Cloud Platform. Dans ces services de calcul sans serveur et d’intégration et de déploiement continus, un utilisateur qui crée une nouvelle fonction Cloud déclenche également par défaut un processus backend, a indiqué Tenable.
« Ce processus attache notamment un compte de service Cloud Build par défaut à l’instance Cloud Build créée dans le cadre du déploiement de la fonction, explique l’avis de sécurité. Ce processus s’exécute en arrière-plan et n’est pas quelque chose dont les utilisateurs ordinaires auraient connaissance. »
Le compte de service permet à l’utilisateur de disposer par défaut d’autorisations qu’il ne devrait pas avoir. Un acteur malveillant pourrait exploiter cet accès pour élever ses privilèges jusqu’au compte par défaut et, dans certains cas, cela pourrait affecter d’autres services cloud comme Cloud Storage et Container Registry.
Après que Tenable a informé Google Cloud Platform, GCP a procédé à un certain niveau de correction pour les comptes Cloud Build créés après la mi-juin 2024. Cependant, les comptes de service Cloud Build créés avant le correctif disposent toujours des mêmes privilèges qu’auparavant ; la vulnérabilité existe donc encore dans les anciennes instances.
Le correctif : Tenable recommande de remplacer le compte de service Cloud Build de chaque fonction cloud par un compte de service appliquant le principe du moindre privilège.
26 juillet 2024
Les serveurs de support Telerik exposés à l’exécution de code à distance
Type de vulnérabilité : Faille de désérialisation.
Le problème : Progress Software a publié un avis avertissant les utilisateurs de Telerik Support Server de l’existence d’une vulnérabilité de désérialisation dans certaines versions du logiciel. Lorsqu’elle est exploitée, cette vulnérabilité permet à un acteur malveillant d’exécuter du code à distance. Les versions antérieures à 2024 Q2 (10.1.24.709) sont affectées.
Le correctif : Mettez à niveau votre instance de Telerik Support Server vers la version 2024 Q2 (10.1.24.709) ; selon Progress, il s’agit du seul moyen d’atténuer le problème.
À lire ensuite :