

















La gestion intégrée des risques (IRM) est une discipline conçue pour intégrer, dans toute l’organisation, la prise en compte des risques liés à l’utilisation des technologies. Autrement dit, elle relie directement les dépenses technologiques à la valeur de la ressource protégée et aux risques associés que cette technologie permet de maîtriser.
Pour expliquer l’IRM, je présente dans cet article ses principaux composants, ses avantages, ses différences avec les autres modèles de gestion des risques ainsi que ses référentiels. Découvrez également les étapes nécessaires à la mise en œuvre d’une IRM efficace, les bonnes pratiques, et où suivre des formations ou obtenir une certification en IRM.
- Les 7 principaux composants de la gestion intégrée des risques
- Les 5 principaux avantages de la gestion intégrée des risques
- ERM, IRM, GRC et SRM : quelle différence ?
- Qu’est-ce qu’un référentiel de gestion intégrée des risques ?
- Les 5 principales bonnes pratiques pour la mise en œuvre de l’IRM
- Certifications, formations et outils de gestion intégrée des risques
- En résumé : la gestion intégrée des risques sécurise l’activité
Les 7 principaux composants de la gestion intégrée des risques
L’IRM cherche à faire en sorte que chaque employé, à tous les niveaux de l’organisation, ait une compréhension des risques comparable à sa compréhension naturelle de l’argent, de la structure hiérarchique ou de l’éthique. Pour atteindre cet objectif, une organisation doit comprendre et intégrer les sept principaux composants de l’IRM : besoins de l’entreprise, opérations, risques, contrôles, surveillance, réponse et reporting.
Objectifs de l’entreprise
Les objectifs de l’entreprise définissent les buts d’une organisation au-delà des simples indicateurs financiers de ventes et de bénéfices. Quels objectifs offrent une valeur maximale aux actionnaires ? Par exemple, une marque de vêtements peut choisir comme objectif de développer des designs uniques et attrayants. De son côté, le centre d’appels 911 (ou 999) se concentrera probablement sur la haute disponibilité des services et la rapidité de réponse aux appelants.
Systèmes opérationnels
Les systèmes opérationnels permettent d’atteindre les objectifs de l’entreprise grâce aux personnes, aux processus et aux technologies. Dans les exemples ci-dessus, la marque de vêtements utilisera le prototypage traditionnel et assisté par ordinateur ainsi que des études marketing. Le centre d’appels 911 a besoin d’un système téléphonique robuste, de personnel formé et d’un processus fondé sur un arbre de décision pour déterminer comment orienter les demandes vers les services d’urgence ou autres organismes compétents afin de répondre aux besoins de l’appelant.
Risques critiques
Les risques critiques définissent les risques importants et probables qui menacent les systèmes opérationnels ou les objectifs de l’entreprise. Par exemple, la marque de vêtements risque que quelqu’un vole ses designs ou détruise ses études marketing. Le centre d’appels 911 se préoccupera davantage d’une interruption des services essentiels (électricité, téléphone) ou d’une panne informatique qui perturberait sa capacité à déclencher les interventions d’urgence appropriées.
Contrôles d’atténuation
Les contrôles d’atténuation préviennent ou réduisent les risques. Dans nos exemples, la marque de vêtements sécurise une équipe de design isolée grâce à des serrures physiques sur les portes, à une sécurité informatique renforcée pour empêcher les vols numériques, ainsi qu’à une solution de sauvegarde pour ses données marketing. Le centre d’appels 911 se prémunit contre les interruptions des services essentiels grâce à des générateurs électriques et à plusieurs systèmes téléphoniques ; contre les pannes informatiques, il déploie des systèmes redondants, un équilibrage de charge, etc.
Surveillance des menaces
La surveillance des menaces examine les risques et les contrôles afin de prévoir ou de détecter les problèmes potentiels. L’entreprise de design installera des caméras de surveillance et une technologie de prévention des pertes de données (DLP) pour surveiller les tentatives de vol physiques et numériques. Le centre d’appels 911 utilisera les prévisions météorologiques pour anticiper les coupures de courant ainsi qu’un logiciel de surveillance du réseau pour détecter les problèmes opérationnels et de sécurité affectant les systèmes informatiques et téléphoniques.
Réponse aux menaces
Après avoir détecté une menace, une organisation doit y répondre. Si l’ordinateur contenant les données marketing tombe en panne, l’entreprise de design devra intervenir et restaurer l’ordinateur ainsi que les données. Si le centre 911 subit une coupure de courant, il devra démarrer les générateurs pour fournir une alimentation temporaire.
Reporting des retours d’information
Le reporting des retours d’information transmet les résultats de la surveillance aux bonnes personnes afin qu’elles prennent des mesures ou ajustent les contrôles. Dans la marque de vêtements, la caméra de surveillance peut surprendre des personnes assises dans des voitures de l’autre côté de la rue et utilisant des jumelles pour espionner l’équipe de design, ce qui peut nécessiter l’installation de stores ou de films occultants. Au centre 911, une coupure de courant peut révéler que les générateurs ne disposent pas de suffisamment de carburant et entraîner la mise en place d’un contrôle supplémentaire pour maintenir des réserves de carburant.
Les 5 principaux avantages de la gestion intégrée des risques
La gestion intégrée des risques offre de nombreux avantages reproductibles et mesurables, notamment de nouvelles opportunités, des priorités claires, ainsi qu’une meilleure sécurité, de meilleures performances et une résilience accrue.
Avantages supplémentaires
La plupart des stratégies de gestion des risques se concentrent sur la maîtrise des risques négatifs, mais l’IRM prend également en compte et favorise les opportunités liées aux risques positifs. Par exemple, la mise en place de ressources informatiques aux heures de pointe pour Amazon ne maîtrise pas seulement le risque opérationnel pendant la période des fêtes : elle ouvre aussi la possibilité de louer la puissance de calcul excédentaire et de développer l’informatique cloud AWS.
Hiérarchisation claire
Le processus d’IRM associe une valeur aux données, aux systèmes et aux risques qui les menacent potentiellement. Ces valeurs permettent de hiérarchiser clairement et de façon justifiable les priorités, et de les communiquer facilement dans toute l’organisation afin d’aligner les objectifs des opérations, de la sécurité et des finances.
Sécurité renforcée
Une IRM approfondie permettra de mettre en place une sécurité réseau efficace, avec des couches de solutions de sécurité réseau de différents types pour protéger les actifs contre les risques. Ces contrôles seront testés et surveillés en continu, ce qui permettra d’améliorer globalement l’efficacité et la robustesse de la sécurité.
Performances optimisées
La complexité des systèmes peut introduire de la fragilité et masquer les chemins suivis par les données essentielles ou réglementées. La gestion intégrée des risques identifie et élimine les complexités inutiles afin de simplifier l’analyse des risques et le contrôle des menaces ; l’optimisation des performances opérationnelles en est un effet secondaire potentiel.
Résilience accrue
Une IRM efficace anticipe les problèmes les plus susceptibles de perturber les opérations et la sécurité, puis met en œuvre des mesures pour les maîtriser. Les systèmes deviennent plus robustes et plus efficaces, tombent moins souvent en panne et récupèrent plus rapidement, ce qui améliore la résilience globale.
ERM, IRM, GRC et SRM : quelle différence ?
Toutes les stratégies de gestion des risques cherchent à déterminer les risques en s’appuyant sur les menaces pesant sur les processus métier. Le risque sert ensuite à hiérarchiser les contrôles de sécurité, avec pour objectif d’assurer une sécurité réellement efficace plutôt que de se contenter d’une conformité de façade. Les pratiques de gestion des risques les plus courantes sont les suivantes :
- Gestion des risques d’entreprise (ERM) : se concentre sur la réduction des risques tactiques et opérationnels afin d’atteindre les objectifs de l’entreprise, sans mettre l’accent sur les technologies, la stratégie ou les données.
- Gestion intégrée des risques (IRM) : évalue les effets quotidiens des risques à travers le prisme de technologies spécifiques, et moins sous l’angle des données, des objectifs de l’entreprise ou de la stratégie.
- Gouvernance, risques et conformité (GRC) : suit les risques liés aux données dans un contexte réglementaire quotidien, en accordant moins d’attention aux technologies, aux stratégies et aux objectifs métier.
- Gestion stratégique des risques (SRM) : place la stratégie au cœur de l’analyse des risques, en se préoccupant moins de réduire les risques ou de répondre à un objectif métier, à un type de données ou à une technologie spécifique.
Comment intégrer l’IRM aux exigences de conformité et de réglementation
Toutes les exigences de conformité en matière de sécurité des données et de réglementation portent sur des risques précis associés à des actifs spécifiques. Pour intégrer ces exigences à l’IRM, évaluez ces risques, quantifiez-les et associez-les à des systèmes et contrôles spécifiques.
Par exemple, le Health Insurance Portability and Accountability Act (HIPAA) réglemente les informations de santé personnelles et impose des amendes en cas de violation des données ou d’inaccessibilité de celles-ci. L’IRM prend en compte les données HIPAA en recensant les référentiels, transmissions et systèmes associés, ainsi qu’en augmentant les risques en fonction des estimations des amendes HIPAA. L’escalade des risques entraîne une hausse des budgets de sécurité, tandis que l’IRM suit, surveille et signale chaque type de données, système ou contrôle afin de démontrer la conformité.
Qu’est-ce qu’un référentiel de gestion intégrée des risques ?
Les référentiels IRM fournissent des processus rigoureux pour déployer l’IRM dans toute l’organisation de manière formalisée et reproductible. Sans référentiel, vous pouvez comprendre ce qui compose une IRM et quels sont ses avantages, mais vous ne disposez pas des moyens de la mettre en œuvre. L’IRM et d’autres outils de gestion des risques peuvent proposer des référentiels propres à certains fournisseurs ; toutefois, les outils n’offrent qu’une solution partielle. Tous les référentiels doivent inclure six étapes clés, présentées ci-dessous, pour élaborer un programme d’IRM efficace.
6 étapes pour construire un référentiel IRM efficace
Un référentiel IRM repose sur un cycle de six étapes réparties en trois phases. Lors de la phase de planification, élaborez une stratégie et évaluez les risques potentiels. Lors de la phase de mise en œuvre, appliquez des mesures d’atténuation des risques et surveillez les résultats. Lors de la phase de gestion, répondez aux incidents et rendez compte de la situation.
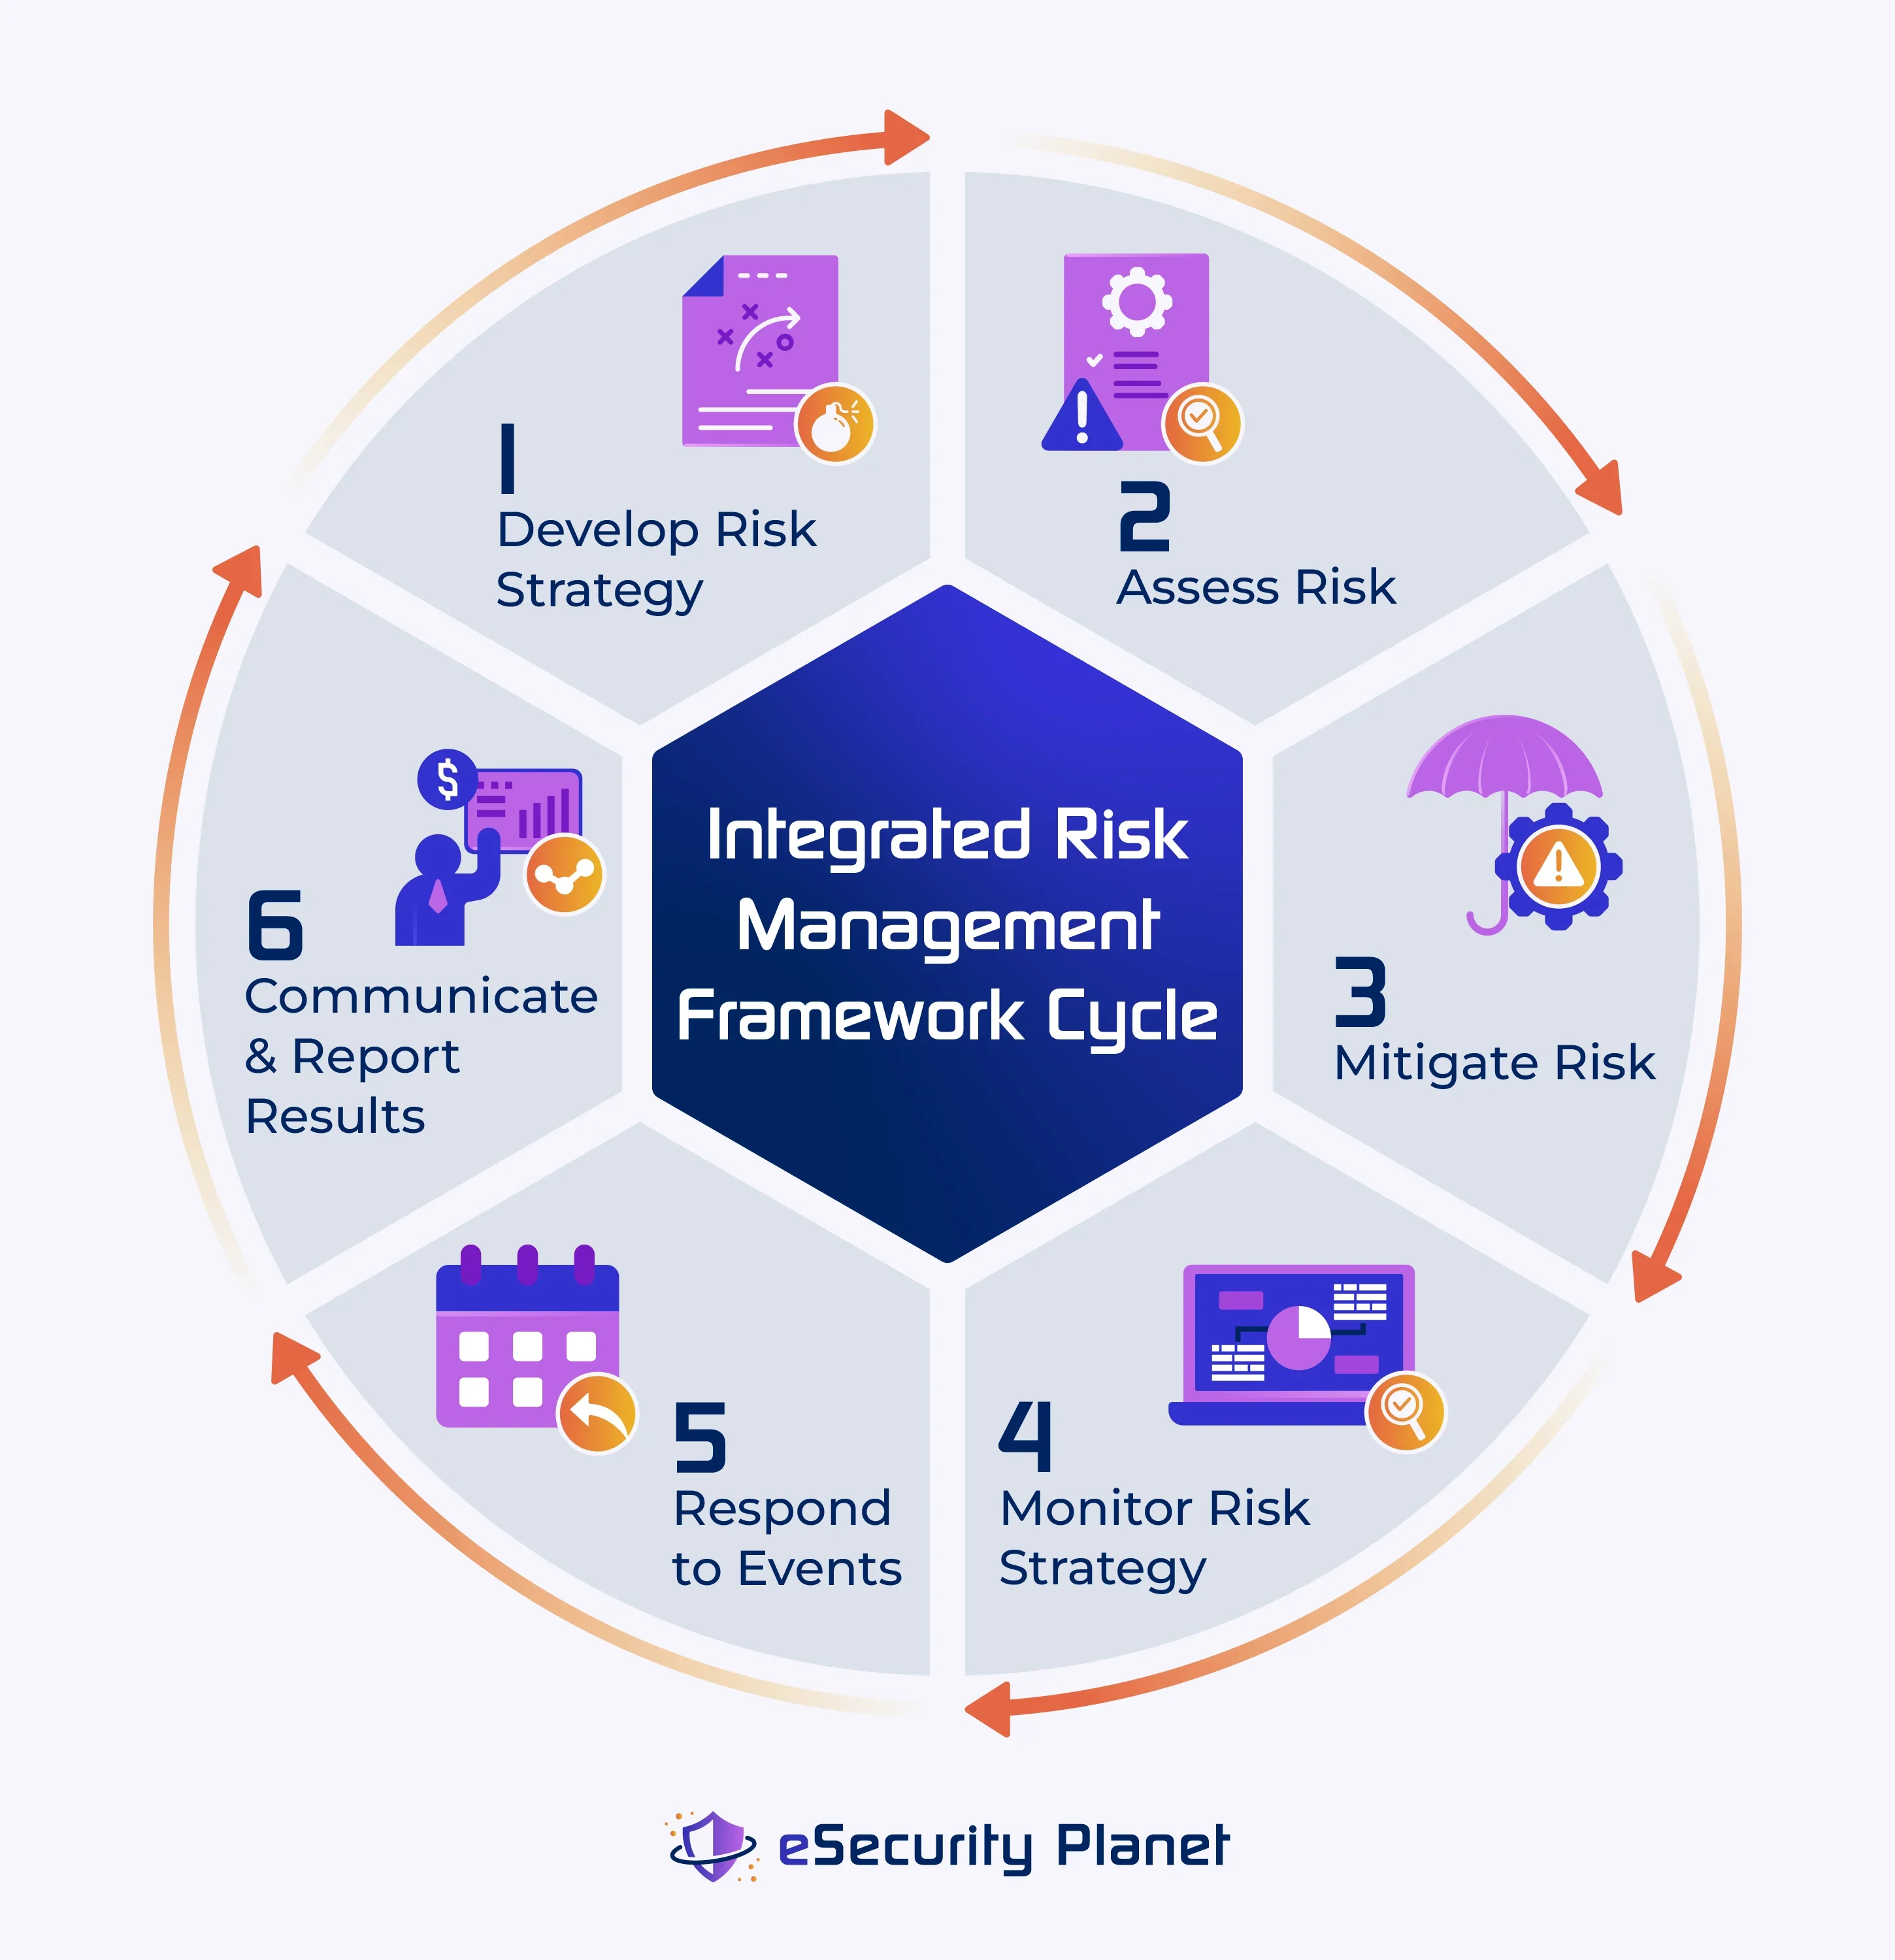
1. Élaborer une stratégie de gestion des risques
Le cycle du référentiel IRM commence par une étape de planification qui documente les objectifs et le périmètre. Ce périmètre peut couvrir toute l’organisation, une division, un système ou des données spécifiques. Intégrez les retours de toutes les parties prenantes concernées : opérations, direction, responsables des processus, sécurité informatique et, dans certains cas, fournisseurs ou clients. Si chaque partie prenante comprend le lien entre les risques et ses objectifs et responsabilités, elle sera plus susceptible d’adhérer à la stratégie IRM.
À cette étape, prenez en compte les enjeux de gouvernance ou de conformité et définissez l’appétence au risque (le montant maximal de pertes acceptable). Tous les objectifs de gestion des risques métier, opérationnels et de cybersécurité doivent être concrets et mesurables lors de l’étape de reporting, et chaque composant du périmètre doit être associé à un objectif métier afin de comprendre ce qui est en jeu en cas de compromission du composant.
2. Évaluer les risques
La phase de planification se poursuit par une évaluation des risques associés aux différents éléments définis comme relevant du périmètre lors de l’élaboration de la stratégie. Les évaluations prennent en compte les risques individuellement et conjointement, ainsi que les risques négatifs (pertes pour l’entreprise) et positifs (gains pour l’entreprise). L’objectif est de produire un registre des risques recensant les données, les personnes, les processus et les systèmes associés au périmètre de l’IRM.
Rendez les risques mesurables et, de préférence, quantifiables à l’aide de probabilités et de montants en dollars. Les risques qualitatifs peuvent être évalués plus rapidement, mais ils manquent de tangibilité et ne permettent pas de déterminer une véritable appétence au risque. Les risques internes comme externes doivent être pris en compte, car les violations de données et les ouragans peuvent tous deux avoir un impact important sur l’entreprise.
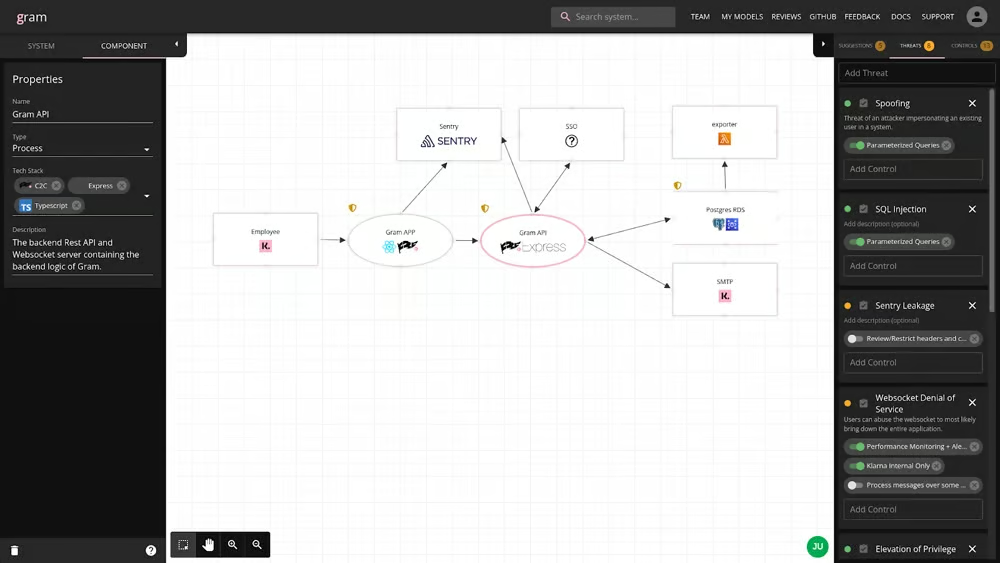
De nombreux outils payants et gratuits visent à faciliter cette étape du processus d’IRM. Par exemple, Klarna a récemment publié Gram, un outil visuel permettant d’associer les risques aux systèmes et aux flux de données, disponible gratuitement au téléchargement sur GitHub. Que vous utilisiez un outil automatisé d’évaluation des risques, un outil IRM ou un programme gratuit, cartographiez précisément les flux de données et recensez tous les points de défaillance possibles.
3. Atténuer les risques
L’étape d’atténuation des risques de l’IRM fait passer le processus de la théorie à la mise en œuvre. L’évaluation des risques produit un registre des risques qui peut être comparé à l’appétence au risque définie lors de l’élaboration de la stratégie. Les risques qui dépassent l’appétence au risque de l’entreprise doivent être éliminés ou réduits pendant cette étape.
Les parties prenantes doivent réfléchir ensemble à la manière de gérer les risques au moyen de contrôles, de modifications des processus, d’assurances ou de décisions métier telles que « ne plus accepter les cartes bancaires comme moyen de paiement ». Cette étape vise à définir un ensemble hiérarchisé de mesures optimales de maîtrise des risques.
4. Surveiller l’état
Les contrôles de sécurité mis en place devraient atténuer les risques, mais il faut instaurer une surveillance de leur état pour le vérifier. Cette phase de mise en œuvre du référentiel IRM consiste à vérifier que les contrôles fonctionnent comme prévu, ou à détecter le cas contraire. La surveillance détecte les défaillances des systèmes, les indicateurs de compromission, les vulnérabilités et les dérives opérationnelles.
Les analyses de vulnérabilités, tests d’intrusion, audits de conformité et surveillance du réseau constituent les différents éléments de la surveillance de la sécurité réseau. Chaque forme de surveillance fournit des métriques et des rapports permettant de valider l’efficacité des contrôles existants, de détecter les attaques potentielles et de prévoir les défaillances des systèmes d’exploitation.
5. Répondre aux événements
Lorsque la surveillance détecte un événement lié à un risque (défaillance d’un appareil, attaque potentielle, vulnérabilité exposée, etc.), la réponse aux événements détermine les processus et procédures permettant de réagir rapidement au risque et d’en limiter les dommages. Élaborez à l’avance cette phase de gestion du référentiel de gestion intégrée des risques, même si elle n’est pas utilisée régulièrement.
Préparez à l’avance des plans de réponse aux incidents pour les événements probables (attaque par rançongiciel, vulnérabilité zero-day du pare-feu, etc.) afin d’éviter les décisions chronophages, comme déterminer quels dirigeants contacter, quand contacter les assureurs en cybersécurité et quand faire appel à une équipe externe de réponse aux incidents. Les plans ne peuvent pas couvrir toutes les possibilités, mais la plupart des événements peuvent s’appuyer sur des plans existants, et des réponses plus rapides limitent les dommages potentiels.
6. Communiquer et signaler les résultats
L’étape de communication et de reporting décrit les différents types de communication nécessaires pour les échanges réguliers et les événements spécifiques. Cette phase de gestion s’appuie sur la surveillance de l’état et la réponse aux événements. La surveillance génère des rapports d’état ainsi que des rapports de tests d’intrusion qui valident les contrôles existants. Chaque réponse à un événement génère des rapports de réponse aux incidents détaillant leur traitement, de la détection à la remédiation.
Des métriques clairement définies doivent être utilisées pour les rapports réguliers servant à la prise de décision, les rapports de conformité et les rapports destinés au conseil d’administration. Les parties prenantes doivent recevoir une communication qui résume ces rapports à un niveau technique et avec un degré de détail adaptés. Une IRM efficace fournit des rapports à l’échelle de l’organisation afin d’éclairer la formation des employés et de contribuer à instaurer une culture consciente des risques.
Les 5 principales bonnes pratiques pour la mise en œuvre de l’IRM
Suivre un référentiel ne suffit pas à améliorer la gestion des risques. Les bonnes pratiques garantissent une IRM efficace en réunissant les conditions nécessaires à sa réussite : relier l’IRM aux pratiques métier, classifier les actifs, centraliser les opérations, standardiser les processus, connecter les systèmes en détail, utiliser efficacement les informations, impliquer toutes les parties concernées et faire de l’IRM une priorité importante pour l’organisation.
Catégoriser les ressources
Attribuez tous les actifs et types de données à des catégories générales propres à l’organisation. Ces catégories constituent une taxonomie qui permet aux différentes parties de l’organisation d’adopter une compréhension commune de leurs systèmes et d’identifier les redondances potentielles à éliminer. Une terminologie commune réduit également la confusion et facilite une communication cohérente en interne ainsi qu’avec le conseil d’administration.
Centraliser la gestion
Consolidez l’autorité, les flux de données, les référentiels et la gestion des systèmes. Ce processus élimine les redondances présentes dans les silos, évite une gestion incohérente de la sécurité ou de la conformité et réduit la surface d’attaque des ressources de valeur. Dans de nombreux cas, la consolidation permet de réaliser des économies en réduisant les stockages, tests ou rapports redondants.
Adopter la standardisation
Standardisez les processus de réponse aux événements, les critères de surveillance, les tests et le reporting afin de permettre l’automatisation, d’accélérer les décisions et de réduire les délais de réponse pour la majorité des problèmes. La standardisation rend les données objectives, quantifiables et comparables dans toute l’organisation, ce qui améliore l’analyse et permet de prendre des décisions uniformes. Le temps économisé sur les tâches banales et répétitives peut être consacré à la réflexion stratégique et au traitement des exceptions.
Formaliser les connexions
Identifiez formellement les dépendances, les connexions et les flux de données entre les ressources. La formalisation des relations permet d’identifier les redondances, les failles de sécurité et les parties prenantes potentielles, y compris les fournisseurs et les clients. Reliez les risques aux objectifs, aux indicateurs clés de risque et aux activités métier afin d’améliorer la compréhension de l’entreprise par tous.
Impliquer les parties prenantes
Créez une culture consciente des risques et une responsabilisation à l’échelle de l’entreprise en impliquant toutes les parties prenantes, internes et externes, dans l’élaboration et les révisions continues de l’IRM. Utilisez des équipes pluridisciplinaires pour exploiter les connaissances de chacun, établir des cartographies précises des systèmes et réaliser des évaluations complètes des risques. Sans une large participation, les résultats biaisés seront inexacts, inefficaces et risquent de susciter des résistances.
Certifications, formations et outils de gestion intégrée des risques
La gestion intégrée des risques combine des notions de sécurité réseau, de gouvernance, de conformité et de gestion des risques d’entreprise. Pour en savoir plus, envisagez de suivre des cours individuels auprès de plateformes en ligne afin d’en comprendre les bases et d’obtenir une certification officielle pour maîtriser les concepts ou faire valider votre expérience.
Les plateformes de cours en ligne comprennent :
- Coursera: propose plus de 100 cours consacrés à la gestion des risques, aux référentiels et à la conformité, facturés par cours (prix variable) ou inclus dans Coursera Plus (59 $/mois).
- edX: propose des cours sur la gestion des risques, dont beaucoup sont gratuits, avec des certificats disponibles moyennant des frais supplémentaires allant de 5 $ à 249 $ selon le cours.
- ServiceNow: propose aux clients de ServiceNow un cours de certification propre au fournisseur, consacré aux fondamentaux de la GRC et de l’IRM, qui forme à la suite d’applications GRC de ServiceNow.
- Udemy: propose plus de 10 000 cours gratuits et payants, de 45 $ à 85 $, sur la gestion des risques, la gestion des risques d’entreprise (ERM), la certification de professionnel de la gestion des risques (RMP), et bien plus encore.
Les certifications disponibles comprennent :
- Certification en contrôle des risques et des systèmes d’information (CRISC): valide les compétences en gouvernance, sécurité informatique et évaluation des risques pour les professionnels justifiant de trois ans d’expérience (à partir de 575 $).
- Certification en gouvernance, risques et conformité (CGRC): exige deux ans d’expérience pour être certifié dans différents domaines de la GRC et de la gestion des risques (coûte 599 $).
- Professionnel de la gestion intégrée des risques et de la prise de décision (IRDP): promet une certification dans des domaines tels que la gestion quantitative et qualitative des risques ; la certification est en version bêta (coûte 499 $ par an).
- Risk Management Professional du Project Management Institute (PMI-RMP): fournit une certification aux chefs de projet justifiant de deux ans d’expérience (à partir de 520 $).
En résumé : la gestion intégrée des risques sécurise l’activité
Toutes les entreprises prennent des risques du simple fait d’exercer leur activité. Cependant, l’IRM révèle les risques techniques, opérationnels ou liés à l’entreprise qui sont cachés et qui, s’ils sont ignorés, peuvent compromettre la réussite, voire anéantir totalement une organisation. Adopter et déployer une gestion efficace des risques permet de reconnaître officiellement les risques et de mettre en place des contrôles contre les risques défavorables afin de favoriser une croissance responsable. Adoptez l’IRM pour intégrer la sensibilisation aux risques dans toute l’organisation et instaurer une culture plus sûre et mieux alignée.
Pour approfondir la sécurité informatique, consultez notre article sur l’architecture de sécurité réseau.