

















La stéganographie, dont le nom vient de mots grecs signifiant « couvert » et « écriture », est utilisée depuis des siècles pour dissimuler des messages secrets dans des documents ordinaires。
En cybersécurité, la stéganographie consiste principalement à cacher des charges malveillantes ou des informations secrètes dans des fichiers apparemment inoffensifs tels que des images, des PDF, des fichiers audio, des vidéos et de nombreux autres types de documents.
Bien que la stéganographie soit souvent considérée comme une plaisanterie dans les événements de type capture the flag (CTF) et autres activités de défense en cybersécurité, elle peut être utilisée lors d’attaques réelles et prendre les défenses de sécurité au dépourvu en ajoutant simplement une couche de dissimulation. Par exemple, des pirates ont attaqué Jeff Bezos, PDG d’Amazon, en utilisant du code malveillant caché dans un fichier multimédia et ont réussi à recueillir des informations confidentielles.
À quoi sert la stéganographie numérique ?
Contrairement aux communications chiffrées, qui peuvent immédiatement sembler suspectes aux défenseurs et aux outils de détection, la stéganographie permet aux pirates de dissimuler des données d’une manière difficile à repérer.
En réalité, pour pouvoir détecter la stéganographie, il faut d’abord connaître la technique, puis savoir quel(s) fichier(s) analyser. Sans ces connaissances, les utilisateurs deviennent plus vulnérables aux déclencheurs de scripts malveillants qui peuvent être dissimulés dans des types de fichiers courants, tels que .gif, .png, .jpg et autres, qui ne déclenchent généralement aucune alerte de sécurité.
À lire également : Les meilleures solutions de détection et de réponse sur les terminaux (EDR)
Comment fonctionne la stéganographie d’image ?
Les attaquants peuvent utiliser les bits de poids faible d’une image pour dissimuler du code malveillant, tout en laissant l’image visuellement inchangée. Ce procédé est souvent appelé steghide.
Voici un exemple simple utilisant Kali Linux et le logiciel steghide. Avec une simple commande d’intégration steghide, il est possible de cacher un fichier texte dans l’image :
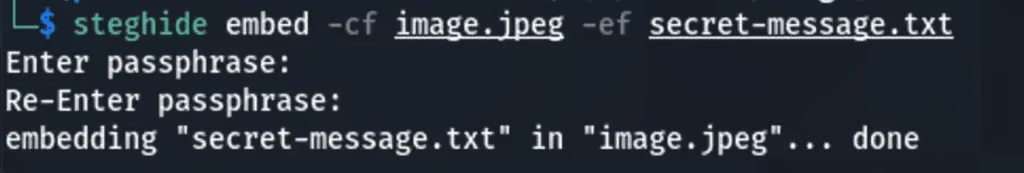
Après l’opération, l’œil nu ne percevra pas la différence au niveau des pixels modifiés. L’image originale est l’image de couverture, tandis que l’image modifiée est appelée image stégo.
Grâce à un algorithme de chiffrement, le message ou le logiciel malveillant est intégré à l’image en ne modifiant que certains pixels.
La stéganalyse consiste à décoder l’image stégo. Avec une simple extraction steghide,, le fichier .txt secret peut être placé dans un autre dossier :
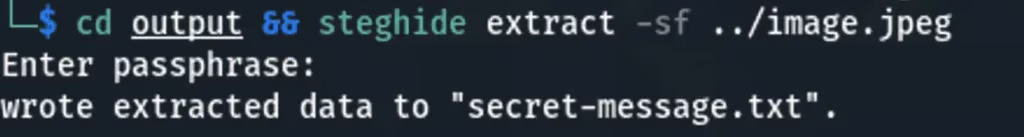
Notez qu’aucune phrase secrète n’est utilisée dans l’exemple. Ce n’est pas obligatoire, mais il est probable que vous en ajoutiez une dans des conditions réelles. Sinon, n’importe qui pourrait extraire le message secret.
Les lignes de commande sont assez simples, et vous pouvez même utiliser un logiciel comme Stegosuite pour effectuer les mêmes opérations avec une interface graphique.
Comment les pirates utilisent la stéganographie
Ne sous-estimez pas la puissance de la stéganographie. Même s’il ne s’agit que de cacher un message texte, c’est une technique efficace pour échapper à la détection ou communiquer en privé sur des réseaux publics.
Une image constitue un très bon support pour dissimuler du code et des informations malveillants. Elle n’éveille pas les soupçons, et la plupart des outils de sécurité ne signalent pas ce type de fichier.
Toutefois, une attaque classique peut utiliser d’autres types de fichiers, comme des documents Excel et Word dotés de macros et contenant des scripts PowerShell ou bash intégrés.
La victime ouvre le fichier pour le lire, mais déclenche un script caché qui installe un programme de téléchargement quelque part sur l’ordinateur. Ce programme se connecte à Internet pour récupérer tout ce que le pirate souhaite utiliser pour compromettre la machine (par exemple, un logiciel malveillant ou des instructions de commande et de contrôle).
LokiBot en est un exemple frappant. Ce cheval de Troie existait en plusieurs variantes, dont certaines utilisaient des images stéganographiques pour dissimuler des logiciels malveillants. Dans une variante, les pirates ont contourné la plupart des passerelles de sécurité de la messagerie en cachant des pièces jointes .zipx malveillantes dans des images.
En 2020, une campagne reposant sur des documents stéganographiques a touché des entreprises au Royaume-Uni, en Allemagne, en Italie et au Japon.
Les pirates ont réussi à contourner les contrôles de sécurité en infectant un document Excel avec une image stéganographique hébergée sur des plateformes légitimes telles qu’Imgur. L’image contenait un script caché qui téléchargeait Mimikatz, un programme qui dérobe les identifiants Windows.
À lire également : Comment prévenir les attaques par rançongiciel : 20 bonnes pratiques pour 2022
Comment se protéger contre les documents stéganographiques
La stéganographie peut être un véritable cauchemar pour les outils antimalware. En théorie, il est impossible de savoir si une image est stéganographique ou non sans l’examiner manuellement.
Toutefois, si l’image est anormalement volumineuse ou contient une quantité importante de couleurs dupliquées, c’est un signe d’alerte majeur. Les autres indices que les équipes de criminalistique peuvent utiliser pour identifier les techniques de dissimulation courantes sont notamment les suivants :
- Code malveillant à la fin d’un fichier
- Signatures ou propriétés de fichier inhabituelles
- Algorithme connu tel que LSB (bit de poids faible)
Il existe également diverses techniques pour repérer automatiquement les altérations inhabituelles, comme l’analyse statistique ou structurelle, mais les solutions CDR (désactivation et reconstruction du contenu) semblent bien plus efficaces.
Cette technologie supprime automatiquement les logiciels malveillants. Au lieu de détecter les documents stéganographiques, vous définissez des politiques plus strictes pour différents terminaux, formats de fichiers (y compris les images) et sources telles que les e-mails.
Tout objet non approuvé présent dans les fichiers, comme des macros ou des scripts malveillants, est rapidement supprimé sans nuire à la productivité des employés.
Les techniques de stéganographie évoluent rapidement
Des approches plus sophistiquées peuvent désormais faire appel à l’intelligence artificielle pour créer des images stéganographiques grâce à un entraînement contradictoire. Dans cette optique, le package steganogan (Python) peut aider à comprendre son fonctionnement.
Il utilise un modèle entraîné pour dissimuler des informations au lieu de recourir aux techniques stéganographiques classiques. Ainsi, aucun artefact reconnaissable ne sera présent pour la stéganalyse.
En coulisses, l’outil utilise plusieurs fonctions pour optimiser l’encodage et le décodage. Dans ce cas, les défenseurs devraient eux aussi entraîner un modèle. Sinon, le taux de détection sera faible, car la méthode d’encodage est inconnue.
Cela peut se faire, par exemple, en générant de nombreuses images stéganographiques avec différents paramètres et instances afin de créer des jeux de données riches permettant de mieux détecter les documents stéganographiques sophistiqués.
La meilleure défense contre cette menace pourrait donc être des outils de sécurité comportementale qui détectent toute activité inhabituelle sur votre réseau. Ces outils sont disponibles sous la forme de produits UEBA, et les capacités de détection comportementale apparaissent de plus en plus dans d’autres outils de cybersécurité tels que EDR.
À lire ensuite : Les meilleurs outils d’analyse du comportement des utilisateurs et des entités (UEBA)