

















Steganografie, abgeleitet von griechischen Wörtern für „bedeckt“ und „Schrift“, wird seit Jahrhunderten verwendet, um geheime Nachrichten in gewöhnlichen Dokumenten zu verstecken.
In der Cybersicherheit besteht Steganografie hauptsächlich darin, bösartige Payloads oder geheime Informationen in scheinbar harmlosen Dateien wie Bildern, PDFs, Audiodateien, Videos und vielen anderen Dokumenttypen zu verbergen.
Obwohl Steganografie bei Capture-the-Flag-(CTF)-Events und anderen Aktivitäten zur Abwehr von Cyberangriffen oft als eine Art Scherz angesehen wird, kann sie bei echten Angriffen zum Einsatz kommen und Sicherheitsvorkehrungen allein durch eine weitere Tarnschicht überraschen. So griffen Hacker Jeff Bezos, den CEO von Amazon, mit in einer Mediendatei verstecktem Schadcode an und konnten vertrauliche Informationen sammeln.
Wozu dient digitale Steganografie?
Im Gegensatz zu verschlüsselter Kommunikation, die für Sicherheitsverantwortliche und Erkennungstools sofort verdächtig wirken kann, ermöglicht Steganografie Hackern, Daten so zu verstecken, dass sie nur schwer entdeckt werden können.
Um Steganografie überhaupt erkennen zu können, muss man zunächst die Technik kennen und anschließend wissen, welche Datei oder Dateien analysiert werden sollen. Ohne dieses Wissen sind Benutzer anfälliger für bösartige Skriptauslöser, die in gängigen Dateitypen wie .gif, .png, .jpg und anderen versteckt sein können und normalerweise keine Sicherheitswarnungen auslösen.
Lesen Sie auch: Die besten Lösungen für Endpoint Detection & Response (EDR)
Wie funktioniert Bildsteganografie?
Angreifer können die niederwertigsten Bits eines Bildes verwenden, um Schadcode zu verbergen, ohne das Bild sichtbar zu verändern. Dieser Vorgang wird oft als steghide bezeichnet.
Hier ist ein einfaches Beispiel mit Kali Linux und der Software steghide. Mit einem einfachen steghide-Embed-Vorgang lässt sich eine Textdatei im Bild verstecken:
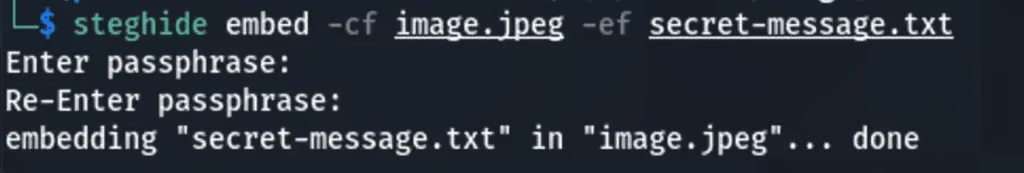
Nach dem Vorgang kann das bloße Auge keinen Unterschied in den veränderten Pixeln erkennen. Das ursprüngliche Bild ist das Trägerbild, das veränderte Bild wird Stego-Bild genannt.
Dank eines Verschlüsselungsalgorithmus wird die Nachricht oder Malware durch die Veränderung nur bestimmter Pixel in das Bild eingebettet.
Steganalyse bezeichnet das Dekodieren des Stego-Bildes. Mit einem einfachen steghide-extract-Befehl, lässt sich die geheime .txt-Datei in einem anderen Ordner ablegen:
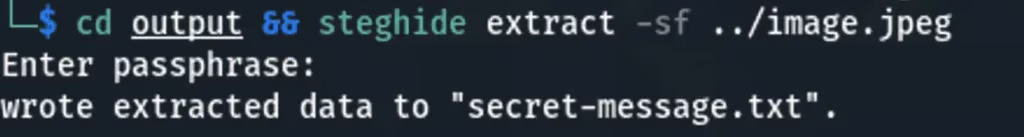
Beachten Sie, dass im Beispiel keine Passphrase verwendet wird. Sie ist nicht zwingend erforderlich, würde unter realen Bedingungen aber wahrscheinlich hinzugefügt. Andernfalls könnte jeder die geheime Nachricht extrahieren.
Die Befehlszeilen sind recht unkompliziert, und Sie können sogar Software wie Stegosuite verwenden, um dieselben Vorgänge über eine grafische Benutzeroberfläche auszuführen.
Wie Hacker Steganografie einsetzen
Unterschätzen Sie nicht die Macht der Steganografie. Selbst wenn sie nur zum Verstecken einer Textnachricht dient, ist sie eine leistungsfähige Technik, um einer Entdeckung zu entgehen oder über öffentliche Netzwerke privat zu kommunizieren.
Ein Bild eignet sich gut, um Schadcode und Informationen zu verstecken. Es weckt keinen Verdacht, und die meisten Sicherheitstools markieren solche Dateitypen nicht.
Bei einem typischen Angriff können jedoch auch andere Dateitypen verwendet werden, etwa Excel- und Word-Dokumente mit aktivierten Makros und eingebetteten PowerShell- oder Bash-Skripten.
Das Opfer öffnet die Datei, um sie zu lesen, löst dabei aber ein verstecktes Skript aus, das irgendwo auf dem Computer einen Downloader installiert. Dieser Downloader verbindet sich mit dem Internet, um alles abzurufen, womit der Hacker den Rechner kompromittieren möchte, etwa Malware oder Befehle zur Steuerung der Schadsoftware.
LokiBot ist ein markantes Beispiel. Dieser Trojaner hatte mehrere Varianten, von denen einige steganografische Bilder verwendeten, um Malware zu verstecken. Bei einer Variante umgingen die Hacker die meisten E-Mail-Sicherheits-Gateways, indem sie bösartige .zipx-Anhänge in Bildern versteckten.
Im Jahr 2020 traf eine Kampagne, bei der steganografische Dokumente zum Einsatz kamen, Unternehmen im Vereinigten Königreich, in Deutschland, Italien und Japan.
Den Hackern gelang es, Sicherheitsprüfungen zu umgehen, indem sie ein Excel-Dokument mit einem steganografischen Bild infizierten, das auf legitimen Plattformen wie Imgur gehostet wurde. Das Bild enthielt ein verstecktes Skript, das Mimikatz herunterlud – ein Programm, das Windows-Anmeldedaten stiehlt.
Lesen Sie auch: So verhindern Sie Ransomware-Angriffe: 20 bewährte Methoden für 2022
So schützen Sie sich vor steganografischen Dokumenten
Steganografie kann für Anti-Malware-Tools ein Albtraum sein. Theoretisch lässt sich erst nach einer manuellen Prüfung feststellen, ob ein Bild steganografisch verändert wurde.
Wenn das Bild jedoch ungewöhnlich groß ist oder eine erhebliche Anzahl identischer Farben aufweist, ist das ein deutliches Warnsignal. Weitere Anzeichen, anhand derer forensische Teams gängige Verstecktechniken erkennen können, sind:
- Bösartiger Code am Ende einer Datei
- Ungewöhnliche Dateisignaturen oder -eigenschaften
- Bekannte Algorithmen wie LSB (Least Significant Bit)
Alternativ gibt es verschiedene Techniken, um ungewöhnliche Veränderungen automatisch zu erkennen, etwa statistische oder strukturelle Analysen. Lösungen für CDR (Content Disarm and Reconstruction) scheinen jedoch deutlich effizienter zu sein.
Diese Technologie entfernt Malware automatisch. Statt steganografische Dokumente zu erkennen, definieren Sie strengere Richtlinien für verschiedene Endpunkte, Dateiformate (einschließlich Bildern) und Quellen wie E-Mails.
Jedes nicht genehmigte Objekt in Dateien, etwa Makros oder bösartige Skripte, wird schnell entfernt, ohne die Produktivität der Mitarbeiter zu beeinträchtigen.
Steganografietechniken entwickeln sich schnell weiter
Anspruchsvollere Ansätze können inzwischen künstliche Intelligenz einsetzen, um mithilfe adversarialer Trainings steganografische Bilder zu erstellen. In diesem Zusammenhang kann das Paket steganogan (Python) hilfreich sein, um die Funktionsweise zu verstehen.
Es verwendet ein trainiertes Modell, um Informationen statt klassischer steganografischer Techniken zu verstecken. Auf diese Weise entstehen keine erkennbaren Artefakte für die Steganalyse.
Im Hintergrund verwendet das Tool mehrere Funktionen zur Optimierung der Kodierung und Dekodierung. In diesem Fall müssten auch die Verteidiger ein Modell trainieren. Andernfalls wäre die Erkennungsrate niedrig, da die Kodierungsmethode unbekannt ist.
Dies kann beispielsweise geschehen, indem zahlreiche steganografische Bilder mit verschiedenen Parametern und Instanzen erzeugt werden, um umfangreiche Datensätze zu erstellen und anspruchsvolle steganografische Dokumente besser zu erkennen.
Die beste Abwehr gegen diese Bedrohung könnten daher verhaltensbasierte Sicherheitstools sein, die ungewöhnliche Aktivitäten in Ihrem Netzwerk erkennen. Solche Tools sind als eigenständige UEBA-Produkte erhältlich, und zunehmend finden sich Funktionen zur verhaltensbasierten Erkennung auch in anderen Cybersicherheitstools wie EDR.
Lesen Sie als Nächstes: Die besten Tools für User and Entity Behavior Analytics (UEBA)