

















Les meilleures alternatives à CrowdStrike Falcon sont des plateformes de sécurité des terminaux et de détection et réponse aux incidents sur les terminaux (EDR), qui contribuent à détecter et à empêcher les menaces malveillantes.
Les produits de sécurité qui protègent les terminaux offrent des fonctionnalités telles que le contrôle des appareils, la gestion des vulnérabilités et la recherche de menaces. Si vous recherchez une alternative à CrowdStrike, j’ai comparé les solutions populaires du secteur et retenu les meilleures.
Voici les sept meilleures alternatives à la plateforme CrowdStrike Falcon :
- Palo Alto Cortex XDR: Idéal pour les fonctionnalités de sécurité avancées
- Trend Micro Vision One: Idéal pour les petites équipes aux besoins avancés
- Cybereason Defense Platform: Idéal pour visualiser les incidents et les menaces
- Bitdefender GravityZone: Idéal pour les budgets des petites entreprises
- Sophos Intercept X: Idéal pour les besoins EDR de base
- Symantec Endpoint Security: Idéal pour la gestion des terminaux à grande échelle
- SentinelOne Singularity: Idéal pour les besoins en criminalistique numérique
Comparatif des meilleures alternatives à CrowdStrike
Le tableau suivant compare quelques fonctionnalités des principaux concurrents de CrowdStrike ainsi que la disponibilité d’un essai gratuit.
| Analyse comportementale | Contrôle des appareils | Règles de détection personnalisées | Essai gratuit | |
|---|---|---|---|---|
| Palo Alto Cortex XDR | ➕ | ✔️ | ✔️ | ❌ |
| Trend Micro Vision One | ✔️ | ✔️ | ✔️ | 30 jours |
| Cybereason Defense Platform | ✔️ | ✔️ | ✔️ | ❌ |
| Bitdefender GravityZone | ✔️ | ✔️ | ✔️ | Un mois |
| Sophos Intercept X | ✔️ | ✔️ | ❌ | 30 jours |
| Symantec Endpoint Security | ✔️ | ✔️ | ✔️ | ❌ |
| SentinelOne Singularity | ✔️ | ✔️ | ❌ | 7 jours |
✔️ = oui ❌ = non ➕ = module complémentaire
Même si ces solutions sont les meilleures du marché de la détection sur les terminaux, j’ai constaté que Trend Micro Vision One était la meilleure plateforme globale pour remplacer CrowdStrike Falcon.
Poursuivez votre lecture pour en savoir plus sur ces produits ou passez directement à la suite pour découvrir comment j’ai évalué les meilleures alternatives EDR à CrowdStrike.
Trend Micro Vision One – Idéal pour les petites équipes aux besoins avancés
Trend Micro Vision One est une plateforme de sécurité unifiée destinée aux entreprises de toutes tailles. Grâce à des fonctionnalités telles que les recommandations de remédiation et les playbooks personnalisés, elle est conçue pour protéger l’ensemble de l’infrastructure de sécurité.
Trend Micro développe son activité de sécurité de manière continue depuis des années, et Vision One en est la preuve. La solution propose des fonctionnalités adaptées aussi bien aux grandes entreprises qu’aux PME. Comme CrowdStrike, Vision One est conçu pour couvrir plusieurs aspects de la sécurité des entreprises.
Avantages
- Plusieurs canaux d’assistance client
- Disponible sous forme de service managé
Inconvénients
- Les capacités de hiérarchisation des incidents ne sont pas claires
- Tarification peu transparente
Tarification
- Demander un devis : Tarification personnalisée disponible
- Essai gratuit : 30 jours
Fonctionnalités clés
- Découverte de la surface d’attaque : Vision One identifie les actifs et les surfaces d’attaque inconnus qui n’ont pas encore été analysés et protégés.
- Gestion des vulnérabilités : La plateforme présente aux administrateurs des données telles que les vulnérabilités couramment exploitées et les systèmes d’exploitation obsolètes utilisés.
- Scores de risque : Trend Micro s’appuie sur des sources mondiales de renseignement sur les menaces pour déterminer quelles vulnérabilités sont les plus critiques et doivent être corrigées en priorité.
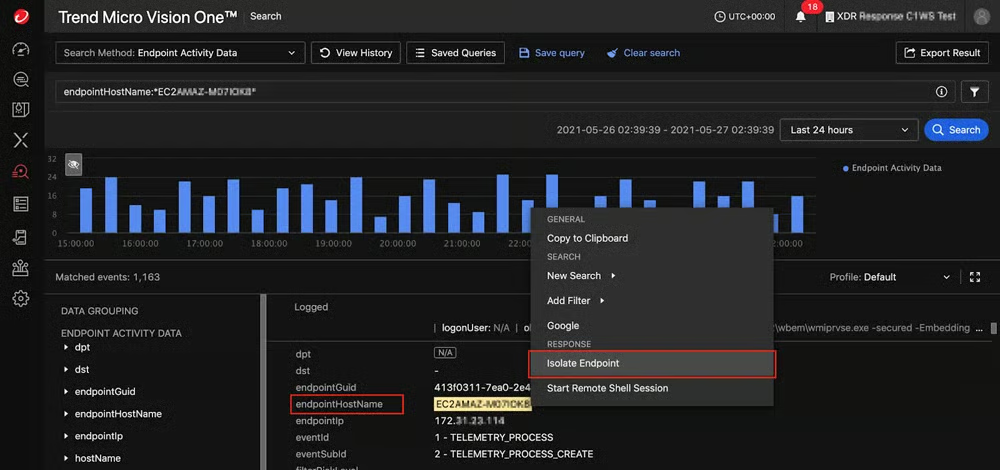
- Diverses options de réponse : Vision One peut isoler les terminaux, arrêter des processus, envoyer les menaces dans un bac à sable et forcer les utilisateurs à réinitialiser leurs mots de passe.
Capture d’écran
Alternative
Vision One est une excellente solution pour les équipes qui souhaitent disposer d’une plateforme de sécurité complète. Toutefois, certaines de ses fonctionnalités de sécurité des terminaux manquent de clarté, notamment la découverte des appareils malveillants et le triage des incidents. Si ces aspects sont prioritaires pour vous, envisagez plutôt Cybereason.
Palo Alto Cortex XDR – Idéal pour les fonctionnalités de sécurité avancées
Palo Alto Cortex XDR est une plateforme de sécurité très avancée destinée à protéger les terminaux dans l’ensemble de l’infrastructure de votre entreprise.
Palo Alto Networks est réputé pour l’excellence de sa sécurité — l’entreprise a récemment obtenu des scores parfaits lors des évaluations MITRE ATT&CK — et, comme CrowdStrike, propose des fonctionnalités avancées telles que les règles de détection personnalisées et le triage des incidents.
Je recommande Palo Alto aux équipes expérimentées qui ont besoin d’une sécurité de premier ordre et qui sont capables de gérer une plateforme de grande envergure.
Avantages
- De nombreuses fonctionnalités EDR
- Excellentes capacités techniques en matière de sécurité
Inconvénients
- Peut être complexe à utiliser pour les petites équipes
- Pas d’essai gratuit
Tarification
- Demander un devis : Tarification personnalisée disponible ; certaines informations tarifaires sont disponibles sur Amazon Web Services
- Démo gratuite : Contactez-nous pour planifier une session
Fonctionnalités clés
- Criminalistique numérique : Cortex XDR analyse les incidents impliquant des terminaux, même lorsque ceux-ci ne sont pas connectés au réseau.
- Analyse des causes profondes : Palo Alto permet aux administrateurs d’examiner les causes profondes des incidents et la séquence des événements qui y ont conduit.
- Analyse comportementale : La plateforme analyse les tendances des menaces et les comportements malveillants afin de détecter les attaques internes malveillantes et l’utilisation abusive d’identifiants.
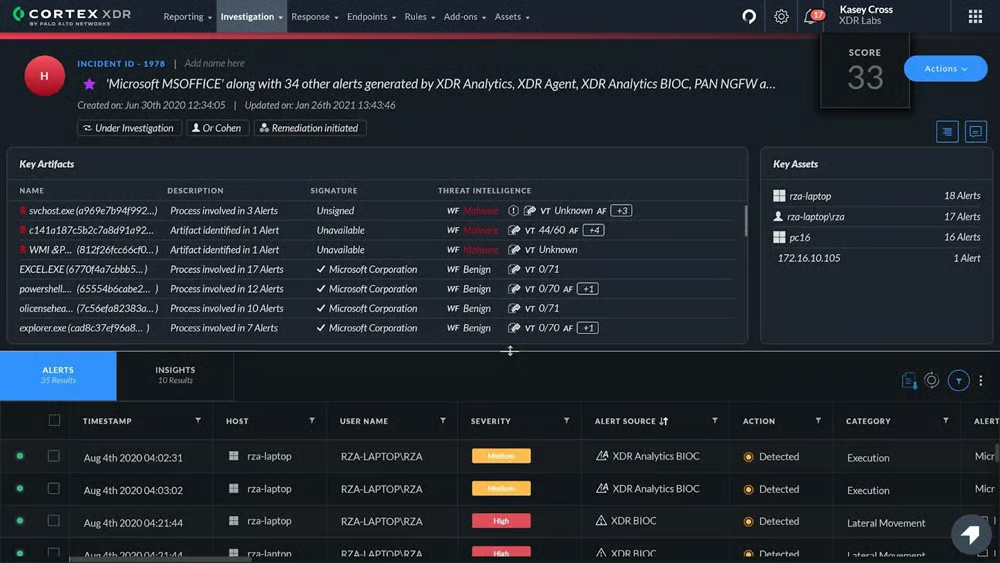
- Hiérarchisation des incidents : Cortex XDR donne la priorité à la résolution des incidents en regroupant les alertes et en attribuant un score aux incidents.
Capture d’écran
Alternative
Bien que Palo Alto Cortex XDR soit une excellente solution de sécurité pour les entreprises, les équipes moins expérimentées auront besoin de beaucoup de temps pour apprendre à l’utiliser efficacement. Si vous avez besoin d’une plateforme plus facile à utiliser, envisagez plutôt Sophos.
Symantec – Idéal pour la gestion des terminaux à grande échelle
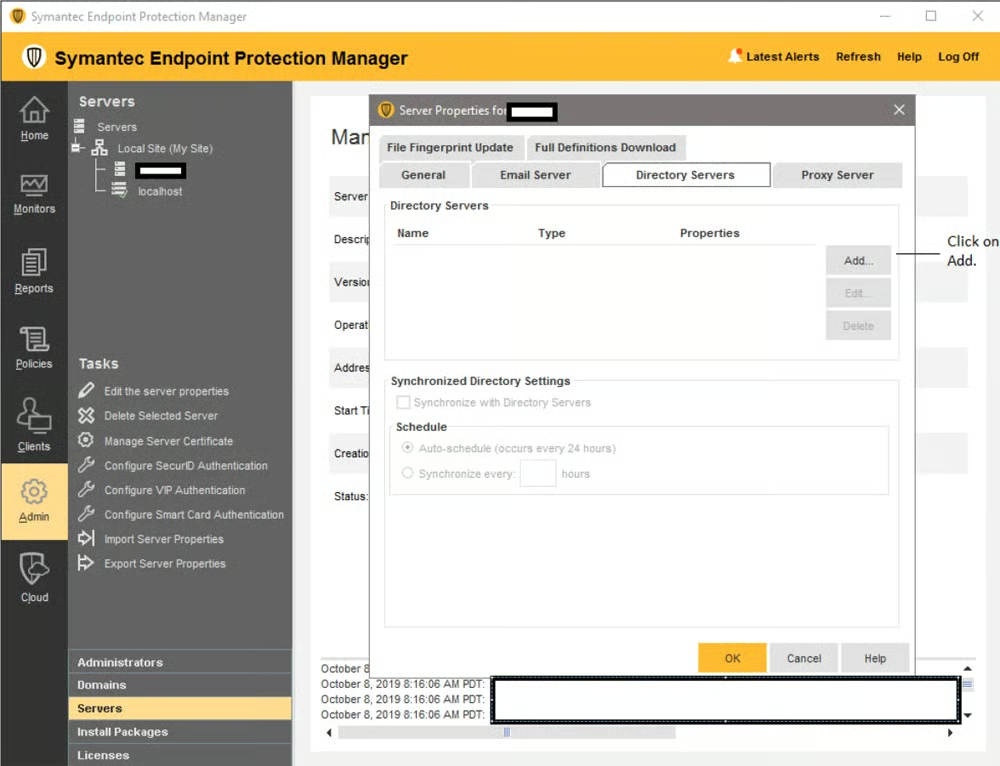
Symantec Endpoint Security et Symantec EDR, récemment acquis par Broadcom, offrent une gestion étendue des terminaux et des serveurs. Leurs fonctionnalités comprennent des règles de détection personnalisées et des recommandations de remédiation.
Symantec est conçu pour protéger les centres de données, les infrastructures hybrides et les solutions de stockage telles que les buckets cloud et le stockage en réseau. Comme CrowdStrike, Symantec propose des services de sécurité managés.
Avantages
- Prise en charge de plusieurs environnements de stockage
- Protection de plusieurs déploiements de centres de données
Inconvénients
- Fonctionnalités limitées de hiérarchisation des incidents
- Certaines plaintes concernant l’assistance depuis l’acquisition
Tarification
- Demander un devis : Tarification personnalisée disponible
Fonctionnalités clés
- Contrôle des appareils : Les équipes de sécurité peuvent élaborer des règles pour contrôler les appareils périphériques, comme les clés USB, qui se connectent aux terminaux de l’infrastructure.
- Visibilité sur les attaques : Symantec EDR vous montre la chaîne des événements d’une attaque pendant un incident. Vous pouvez la trier par ordre chronologique, puis effectuer les opérations de remédiation.
- Gestion des actifs : Les relations entre les actifs et la gestion des licences logicielles de la solution de gestion des terminaux aident les équipes à mieux visualiser le matériel et les logiciels de leur organisation.
- Règles personnalisées : Vous pouvez ajouter vos propres règles de détection des incidents afin de repérer les menaces que les règles existantes de Symantec ne couvrent pas encore.
Capture d’écran
Alternative
Bien que Symantec soit une solution de sécurité des terminaux performante, certains clients se sont plaints du manque de réactivité de l’assistance client après l’acquisition par Broadcom. Envisagez Sophos si vous recherchez une solution bénéficiant d’excellentes évaluations du service client.
Sophos Intercept X – Idéal pour les besoins EDR de base
Sophos est un fournisseur très populaire de sécurité réseau et de solutions EDR. Il propose des outils de gestion des terminaux, notamment le contrôle des applications et des appareils périphériques. Réputé pour sa facilité d’utilisation, Sophos est une solution performante pour les PME et les équipes moins expérimentées, même s’il fournit également des fonctionnalités telles que la prévention des pertes de données pour les grandes entreprises.
Alors que CrowdStrike est une plateforme avancée, Sophos est idéal pour les équipes qui ont besoin d’une base EDR simple mais performante.
Avantages
- De nombreuses fonctionnalités facilitant l’utilisation, comme des vidéos de formation
- L’interface utilisateur est appréciée des clients
Inconvénients
- Absence de règles de détection personnalisées
- Absence de découverte des appareils malveillants
Tarification
- Demander un devis : Tarification personnalisée disponible
- Essai gratuit : 30 jours
- Démo gratuite : Contactez-nous pour planifier une session
Fonctionnalités clés
- Détection priorisée : Intercept X utilise l’intelligence artificielle pour déterminer quelles menaces doivent être détectées en priorité.
- Protection web : Sophos examine les pages web et les données telles que les adresses IP, puis bloque si nécessaire l’accès des utilisateurs aux sites malveillants.
- Analyse comportementale : La plateforme collecte au fil du temps des données sur les processus, le registre et les événements liés aux fichiers afin de distinguer les menaces de l’activité normale.
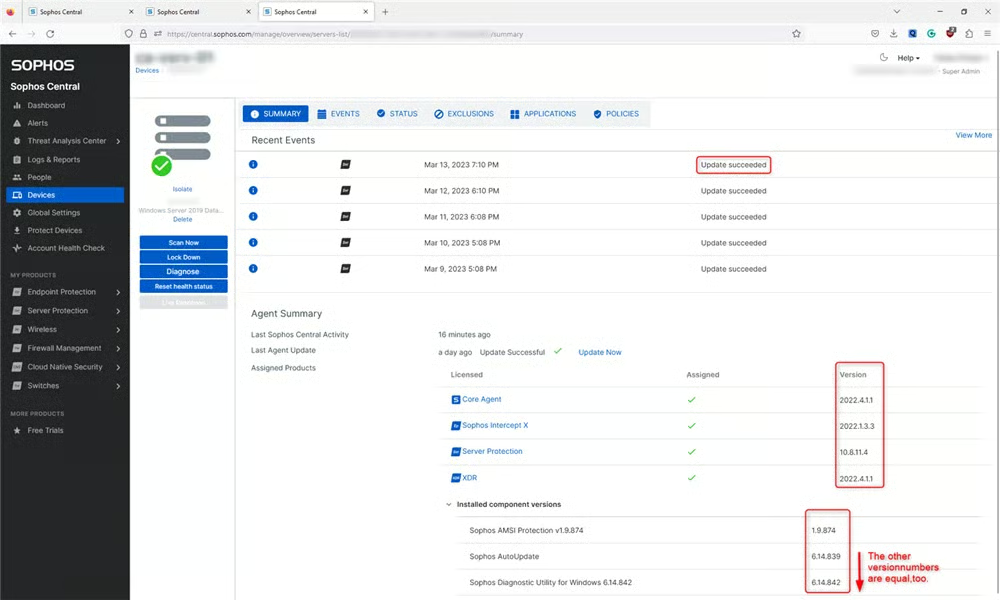
- Surveillance de l’intégrité des fichiers : Sophos protège les serveurs Windows en identifiant les modifications apportées aux fichiers critiques des serveurs.
Capture d’écran
Alternative
Sophos est une excellente solution pour les petites équipes et les besoins EDR plus basiques, mais elle pourrait ne pas proposer suffisamment de fonctionnalités avancées pour les grandes entreprises. Si votre équipe a besoin de davantage de fonctionnalités, envisagez plutôt Palo Alto.
SentinelOne – Idéal pour les besoins en criminalistique numérique
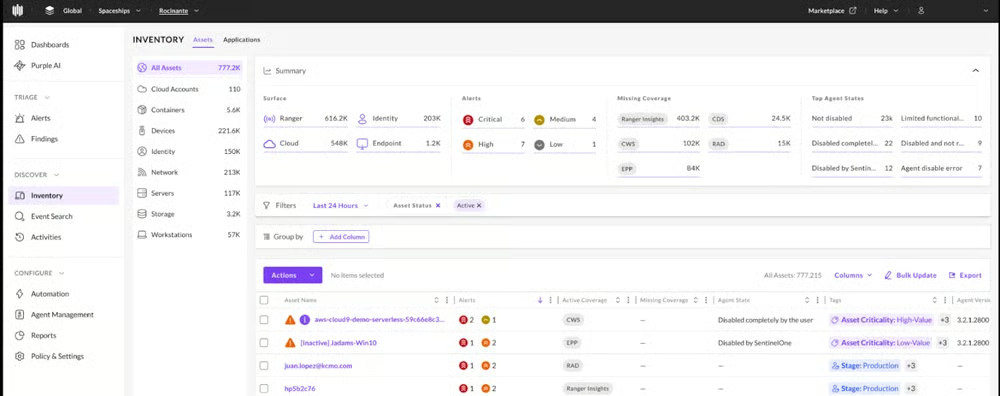
SentinelOne Singularity est une plateforme de détection et de réponse dotée de capacités de gestion des vulnérabilités et de prise en charge des appareils mobiles.
La solution RemoteOps Forensics de SentinelOne fait partie de la Singularity Platform et constitue un bon choix pour les équipes de sécurité qui souhaitent se concentrer tout particulièrement sur la criminalistique numérique. Elle propose des fonctionnalités telles que la collecte automatisée de preuves et des profils de criminalistique personnalisés. Comme CrowdStrike, SentinelOne a conclu plusieurs partenariats avec d’autres fournisseurs de solutions de sécurité, notamment Okta et Zscaler.
Avantages
- Fonctionnalités avancées de criminalistique numérique pour les entreprises
- Tarification très transparente
Inconvénients
- Options limitées de formation vidéo
- Essai gratuit uniquement pour l’offre Control destinée aux petites entreprises
Tarification
- Singularity Core : 69,99 $US par terminal ; période non précisée
- Singularity Control : 79,99 $US par terminal
- Singularity Complete : 179,99 $US par terminal
- Singularity Commercial : 229,99 $US par terminal
- Singularity Enterprise : Demander un devis
- Essai gratuit de Singularity Control : 30 jours
- Démo gratuite : Contactez-nous pour planifier une session
Fonctionnalités clés
- Détection personnalisée : Les administrateurs peuvent créer des règles personnalisées pour détecter des menaces spécifiques visant leurs systèmes ou leur secteur d’activité dans son ensemble.
- Contrôle des appareils : Singularity permet aux clients de gérer les terminaux tels que les appareils USB et Bluetooth, ainsi que de découvrir les appareils non gérés présents sur leur réseau.
- Collecte de données criminalistiques : Vous pouvez utiliser RemoteOps Forensics pour collecter des preuves potentielles lorsque SentinelOne détecte automatiquement une menace.
- Recherche de menaces : WatchTower, un service de SentinelOne, assure une recherche de menaces et des évaluations de la surface d’attaque 24 h/24, 7 j/7.
Capture d’écran
Alternative
Bien que SentinelOne soit un excellent choix pour les équipes qui souhaitent disposer d’une plateforme complète et de nombreuses fonctionnalités, cette solution ne propose pas d’assistance par chat en direct. Si c’est une priorité pour votre équipe, envisagez plutôt Sophos.
Cybereason – Idéal pour visualiser les incidents et les menaces
Cybereason est une plateforme de détection et de réponse de niveau entreprise, idéale pour les grandes équipes, mais qui peut également convenir aux PME disposant d’un budget conséquent.
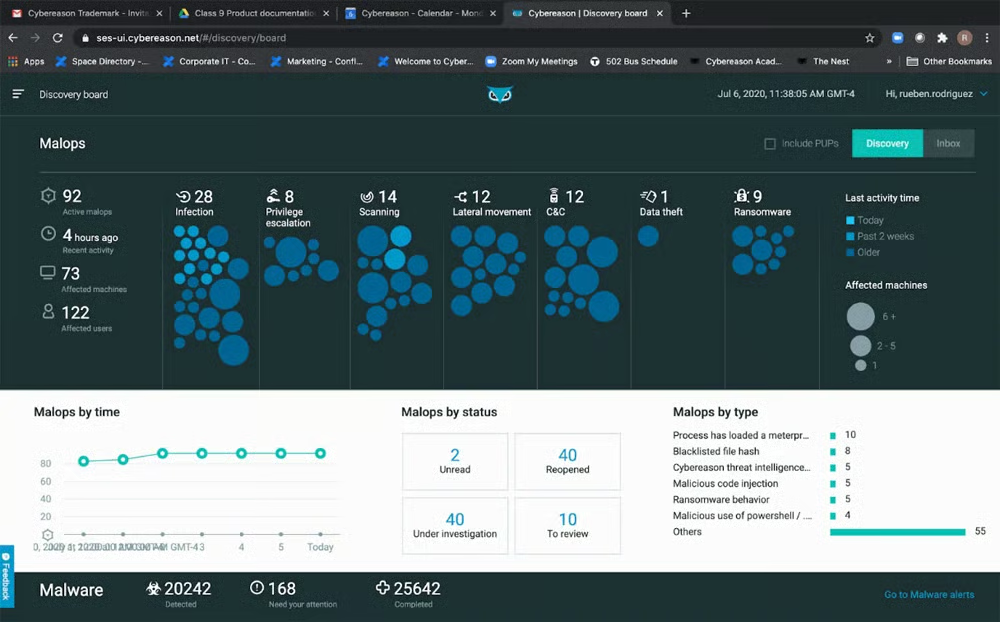
L’une de ses fonctionnalités différenciantes est le suivi des MalOp, ou opérations malveillantes, qui permet de suivre chaque menace et toutes les données associées. Si vous recherchez une plateforme de défense managée performante, similaire à CrowdStrike, Cybereason est un excellent choix, notamment pour la visualisation des menaces.
Avantages
- Excellents résultats lors des tests pratiques de sécurité
- Excellente visibilité sur les menaces et les incidents
Inconvénients
- Fonctionnalités limitées de mise en quarantaine des incidents
- Absence de tarification transparente
Tarification
- Tarification personnalisée disponible : Contactez Cybereason pour obtenir un devis ou achetez la solution auprès de revendeurs
- Démo gratuite : Contactez-nous pour planifier une session
Fonctionnalités clés
- Contrôle des terminaux : Dans une interface unique, les administrateurs peuvent définir des règles pour des terminaux spécifiques en fonction des politiques de sécurité de leur entreprise.
- Renseignements sur les menaces : Cybereason compare plusieurs flux de renseignements sur les menaces à l’aide d’une analyse fondée sur l’apprentissage automatique afin de déterminer lesquels sont les plus utiles.
- Assistance à la remédiation : La Defense Platform indique aux administrateurs quels outils utilisent les acteurs malveillants et les aide à bloquer rapidement les menaces et à isoler les fichiers malveillants.
- Intégrations : Les partenaires technologiques de la Cybereason Defense Platform incluent Okta, Proofpoint, Fortinet et Palo Alto.
Capture d’écran
Alternative
Cybereason est un excellent choix pour les grandes entreprises et les équipes de sécurité qui souhaitent visualiser les liens entre différents événements. Cependant, ce n’est pas le meilleur choix pour les petites équipes ; envisagez plutôt Bitdefender si votre entreprise a besoin d’une solution plus simple.
Bitdefender GravityZone – Idéal pour les budgets des petites entreprises
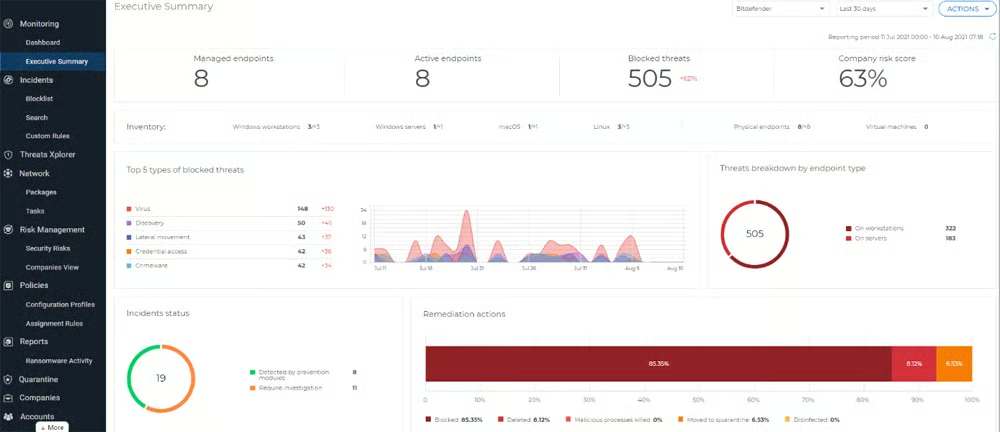
Bitdefender GravityZone est une plateforme de sécurité polyvalente destinée aux petites entreprises comme aux grandes. Vous pouvez choisir votre offre GravityZone en fonction de vos besoins ; l’offre la plus basique constitue véritablement une solution pour PME, avec des fonctionnalités telles que le contrôle et le filtrage du web.
Cependant, l’option destinée aux entreprises offre de nombreuses fonctionnalités aux équipes importantes et expérimentées, comme la corrélation entre les terminaux et les suggestions de réponse. À l’instar de CrowdStrike Falcon, GravityZone propose une tarification pour les petites équipes.
Avantages
- Ensemble solide de fonctionnalités essentielles de protection des terminaux
- Tarification transparente pour les très petites équipes
Inconvénients
- Aucune assistance par e-mail ou chat en direct disponible
- Absence de triage natif des incidents ou de renseignements sur les menaces
Tarification
- 100 appareils : 4 000–5 800 $US par an
- Plus de 100 appareils : Demander un devis
- Essai gratuit : Un mois
Fonctionnalités clés
- Atténuation des rançongiciels : Lorsque GravityZone détecte des procédures de chiffrement inhabituelles, il crée des copies de fichiers infalsifiables afin d’éviter toute perte de données.
- Gestion des risques : Bitdefender attribue des scores de risque aux différentes menaces et hiérarchise les erreurs de configuration et les comportements en fonction de leur criticité.
- Mise en bac à sable : GravityZone peut envoyer automatiquement les fichiers ou le code suspects au Sandbox Analyzer afin de déterminer s’ils sont malveillants.
- Console de gestion unifiée : GravityZone regroupe toute la plateforme Business Security dans une seule console de gestion, afin que vos administrateurs puissent tout gérer depuis un même emplacement.
Capture d’écran
Alternative
GravityZone est une excellente solution de sécurité des terminaux pour les entreprises, mais elle ne propose pas certaines fonctionnalités, notamment la découverte des appareils malveillants et le triage des incidents. Si votre équipe de sécurité a besoin de ces fonctionnalités, envisagez plutôt SentinelOne.
5 fonctionnalités clés des concurrents de CrowdStrike
Les plateformes de sécurité des terminaux comme CrowdStrike Falcon proposent généralement des fonctionnalités telles que le contrôle des appareils, l’isolement des incidents, les suggestions de remédiation, les renseignements sur les menaces et la prise en charge des appareils mobiles.
Contrôle des appareils
Les plateformes de sécurité des terminaux proposent généralement des contrôles des appareils afin que les équipes puissent bloquer ou isoler les appareils qui rencontrent ou provoquent des problèmes de sécurité. Il peut s’agir d’une souche de logiciel malveillant présente sur un ordinateur portable ou d’une application mobile tentant d’obtenir un accès non autorisé à un service. Les administrateurs peuvent isoler l’appareil afin d’empêcher toute propagation de la menace ou bloquer certains processus malveillants.
Mise en quarantaine des incidents
Les acteurs malveillants utilisent souvent des mouvements latéraux pour se déplacer dans les environnements informatiques, mais ils peuvent le faire en raison d’autorisations insuffisantes et des points de connexion entre les appareils et les applications. Les solutions de sécurité des terminaux doivent permettre aux administrateurs de mettre en quarantaine des incidents ou des appareils entiers afin d’empêcher la propagation de menaces telles que les logiciels malveillants.
Recommandations de remédiation
Les solutions de détection et de réponse sur les terminaux incluent souvent des suggestions pour remédier aux menaces. Une console de gestion peut fournir des données sur la menace, comme les applications touchées, puis proposer une procédure détaillée pour l’atténuer, par exemple en la mettant en quarantaine ou en l’envoyant dans un bac à sable. Ces suggestions sont utiles aux administrateurs de sécurité, car elles reposent sur des données que la solution EDR a déjà compilées, et l’automatisation leur évite également un travail manuel.
Renseignements sur les menaces
Les fournisseurs de solutions de sécurité des terminaux comme CrowdStrike s’intègrent souvent à des flux de renseignements sur les menaces populaires ou mènent leurs propres recherches sur les menaces. Les plateformes de sécurité comme les solutions EDR et XDR ont besoin de sources fiables de données sur les menaces. Grâce à une bonne compréhension des menaces et de leurs indicateurs de compromission associés, ces plateformes seront mieux préparées à les combattre.
Prise en charge des systèmes d’exploitation mobiles
Dans l’idéal, les suites de sécurité des terminaux comme CrowdStrike devraient couvrir les appareils mobiles tels que les téléphones, et pas seulement les ordinateurs portables et les serveurs. Les téléphones mobiles peuvent représenter une menace tout aussi importante pour la sécurité des entreprises que les ordinateurs, en particulier s’ils sont connectés à un réseau professionnel ou utilisés pour stocker des données sensibles. Les plateformes de sécurité comme les solutions EDR prennent souvent en charge Android et iOS.
Les vulnérabilités des appareils mobiles ne sont pas les seules menaces qui pèsent sur les réseaux d’entreprise. Notre guide explique les principales menaces de sécurité réseau, notamment les logiciels malveillants et les attaques par déni de service.
Comment j’ai évalué les principaux concurrents de CrowdStrike
Pour analyser les meilleures alternatives à CrowdStrike Falcon, la principale plateforme du fournisseur, j’ai créé une grille d’évaluation des produits qui analysait les solutions dans les domaines de la sécurité des terminaux, de l’EDR et de l’XDR. Cette grille comprenait six grandes catégories recherchées par les acheteurs de solutions de sécurité des terminaux. Chaque catégorie avait sa propre pondération et comprenait également plusieurs sous-critères. La mesure dans laquelle chaque produit de sécurité répondait aux sous-critères et leur pondération ont contribué à sa note finale.
Critères d’évaluation
J’ai commencé par les fonctionnalités essentielles de sécurité des terminaux, comme les contrôles des appareils, lors de la création de la grille d’évaluation. Je me suis ensuite penché sur les fonctionnalités liées à l’ergonomie et à l’administration, comme la documentation et les vidéos de formation. J’ai ensuite examiné la tarification, qui incluait les essais gratuits, ainsi que les fonctionnalités avancées, comme la recherche de menaces. Enfin, j’ai évalué les produits en fonction des options d’assistance client, notamment la disponibilité de démonstrations.
- Fonctionnalités essentielles (30 %) : Cette catégorie comprenait les fonctionnalités de sécurité des terminaux les plus importantes, comme la gestion des vulnérabilités, les suggestions de remédiation et le contrôle des appareils.
- Lauréat du critère : Trend Micro
- Facilité d’utilisation et d’administration (25 %) : J’ai évalué des fonctionnalités liées à l’ergonomie, comme la documentation, les API et une console de gestion unifiée.
- Lauréats du critère : Trend Micro et Sophos
- Tarification (15 %) : J’ai examiné la disponibilité des informations tarifaires, notamment auprès des revendeurs, et évalué les essais gratuits.
- Lauréat du critère : Bitdefender
- Fonctionnalités avancées (15 %) : Ces fonctionnalités incluaient des capacités utiles sans être indispensables, comme la recherche de menaces et la découverte des appareils inconnus, qui sont particulièrement utiles aux grandes entreprises.
- Lauréat du critère : Symantec
- Assistance client (15 %) : J’ai pris en compte les canaux d’assistance client, comme le téléphone et l’e-mail, ainsi que la disponibilité de démonstrations des produits.
- Lauréat du critère : Sophos
Foire aux questions (FAQ)
CrowdStrike est-il meilleur que ses concurrents ?
Les principales plateformes de sécurité des terminaux et d’EDR excellent dans différents domaines, notamment la détection, la protection, les renseignements sur les menaces et la recherche. CrowdStrike est particulièrement réputé pour ses capacités de défense.
Cependant, plusieurs autres fournisseurs sont performants en matière de protection contre les menaces — il suffit de rechercher des signes comme de bons résultats aux tests indépendants ; ceux-ci montrent que les fournisseurs sont réellement capables d’utiliser les fonctionnalités qu’ils prétendent proposer.
Quel est le principal concurrent de CrowdStrike ?
CrowdStrike compte de nombreux concurrents, mais le plus notable est probablement Palo Alto Networks, l’un des meilleurs fournisseurs de solutions de détection et de réponse au monde. Il propose des fonctionnalités similaires et obtient des résultats très comparables aux tests indépendants. La plateforme de détection et de réponse de Palo Alto, Cortex XDR, est une solution avancée idéale pour les équipes d’entreprise disposant des connaissances et de l’expérience nécessaires pour configurer ses fonctionnalités.
Quels sont les inconvénients de CrowdStrike ?
CrowdStrike n’est pas disponible sous forme d’EDR sur site : la solution est uniquement disponible dans le cloud. Si votre entreprise recherche une solution sur site, vous devriez vous tourner vers un autre fournisseur.
Certains clients potentiels peuvent également être déconcertés par les informations publiées sur CrowdStrike l’année dernière, lorsque le fournisseur a déployé une mise à jour de contenu qui a provoqué des plantages sur les systèmes informatiques de millions de clients. Malgré cet incident opérationnel important, CrowdStrike reste l’un des principaux fournisseurs de solutions de sécurité des terminaux.
Quelle est la différence entre les antivirus, les plateformes de protection des terminaux et l’EDR ?
CrowdStrike et ses concurrents proposent tous des fonctionnalités relevant des catégories antivirus, protection des terminaux et EDR. Ces trois catégories présentent toutefois des différences, même si elles sont généralement combinées dans CrowdStrike Falcon et d’autres plateformes.
Les solutions antivirus protègent principalement les systèmes informatiques contre les virus et les logiciels malveillants. Les plateformes de protection des terminaux empêchent les menaces d’atteindre des appareils comme les ordinateurs portables, tandis que les plateformes EDR associent des fonctionnalités préventives à des mesures de réponse directe.
Pour en savoir plus sur les différences entre les solutions antivirus, les plateformes de protection des terminaux et les solutions de détection et de réponse sur les terminaux, consultez notre guide consacré aux trois.
En résumé : choisir une alternative à CrowdStrike
Que vous recherchiez votre première plateforme EDR pour votre entreprise ou que vous essayiez de remplacer une instance existante de CrowdStrike Falcon, tenez compte des fonctionnalités essentielles dont votre équipe a besoin lorsque vous évaluez les concurrents.
Falcon est réputé pour ses capacités de prévention des menaces, mais d’autres solutions peuvent également les offrir. Recherchez de bons résultats aux tests indépendants, qui indiquent une capacité réelle, mais tenez également compte des fonctionnalités d’administration et d’assistance qui influent sur l’ergonomie.
Votre entreprise recherche-t-elle spécifiquement une solution de sécurité des terminaux gérée ? Consultez notre guide consacré aux meilleures solutions de détection et de réponse gérées, notamment Alert Logic et SentinelOne.