

















Die besten Alternativen zu CrowdStrike Falcon sind Plattformen für Endpoint-Sicherheit sowie Endpoint Detection and Response (EDR), die dabei helfen, schädliche Bedrohungen zu erkennen und zu verhindern.
Sicherheitsprodukte zum Schutz von Endpoints bieten Funktionen wie Gerätesteuerung, Schwachstellenmanagement und Threat Hunting. Wenn Sie nach einer Alternative zu CrowdStrike suchen, habe ich beliebte Lösungen der Branche verglichen und auf die besten eingegrenzt.
Hier sind die sieben besten Alternativen zur Plattform CrowdStrike Falcon:
- Palo Alto Cortex XDR: Am besten für fortschrittliche Sicherheitsfunktionen
- Trend Micro Vision One: Am besten für kleinere Teams mit fortschrittlichen Anforderungen
- Cybereason Defense Platform: Am besten zur Visualisierung von Vorfällen und Bedrohungen
- Bitdefender GravityZone: Am besten für Budgets kleiner Unternehmen
- Sophos Intercept X: Am besten für grundlegende EDR-Anforderungen
- Symantec Endpoint Security: Am besten für die Endpoint-Verwaltung in großem Maßstab
- SentinelOne Singularity: Am besten für forensische Anforderungen
Vergleich der besten CrowdStrike-Alternativen
Die folgende Tabelle vergleicht einige Funktionen der wichtigsten CrowdStrike-Konkurrenten sowie die Verfügbarkeit einer kostenlosen Testversion.
| Verhaltensanalyse | Gerätesteuerung | Benutzerdefinierte Erkennungsregeln | Kostenlose Testversion | |
|---|---|---|---|---|
| Palo Alto Cortex XDR | ➕ | ✔️ | ✔️ | ❌ |
| Trend Micro Vision One | ✔️ | ✔️ | ✔️ | 30 Tage |
| Cybereason Defense Platform | ✔️ | ✔️ | ✔️ | ❌ |
| Bitdefender GravityZone | ✔️ | ✔️ | ✔️ | Ein Monat |
| Sophos Intercept X | ✔️ | ✔️ | ❌ | 30 Tage |
| Symantec Endpoint Security | ✔️ | ✔️ | ✔️ | ❌ |
| SentinelOne Singularity | ✔️ | ✔️ | ❌ | 7 Tage |
✔️ = ja ❌ = nein ➕ = Add-on
Obwohl diese Lösungen zu den besten auf dem Markt für Endpoint Detection gehören, stellte ich fest, dass Trend Micro Vision One insgesamt die beste Plattform als Ersatz für CrowdStrike Falcon ist.
Lesen Sie weiter, oder sehen Sie weiter unten nach, um zu erfahren, wie ich die besten EDR-Alternativen zu CrowdStrike bewertet habe.
Trend Micro Vision One – Am besten für kleinere Teams mit fortschrittlichen Anforderungen
Trend Micro Vision One ist eine einheitliche Sicherheitsplattform für Unternehmen jeder Größe. Mit Funktionen wie Vorschlägen zur Behebung und benutzerdefinierten Playbooks ist sie darauf ausgelegt, die gesamte Sicherheitsinfrastruktur zu schützen.
Trend Micro baut sein Sicherheitsgeschäft seit Jahren kontinuierlich aus, und Vision One ist ein Beweis dafür. Die Plattform bietet Funktionen sowohl für Großunternehmen als auch für KMU. Wie CrowdStrike ist Vision One darauf ausgelegt, mehrere Aspekte der Unternehmenssicherheit abzudecken.
Vorteile
- Mehrere Kanäle für den Kundensupport
- Als Managed Service verfügbar
Nachteile
- Funktionen zur Priorisierung von Vorfällen sind unklar
- Keine transparenten Preise
Preise
- Preis auf Anfrage: Individuelle Preise verfügbar
- Kostenlose Testversion: 30 Tage
Wichtige Funktionen
- Erkennung der Angriffsfläche: Vision One spürt unbekannte Assets und Angriffsflächen auf, die noch nicht gescannt und geschützt wurden.
- Schwachstellenmanagement: Die Plattform zeigt Administratoren Daten wie häufig ausgenutzte Schwachstellen und eingesetzte veraltete Betriebssysteme.
- Risikobewertungen: Trend Micro nutzt globale Quellen für Bedrohungsdaten, um zu bestimmen, welche Schwachstellen am kritischsten sind und zuerst behoben werden sollten.
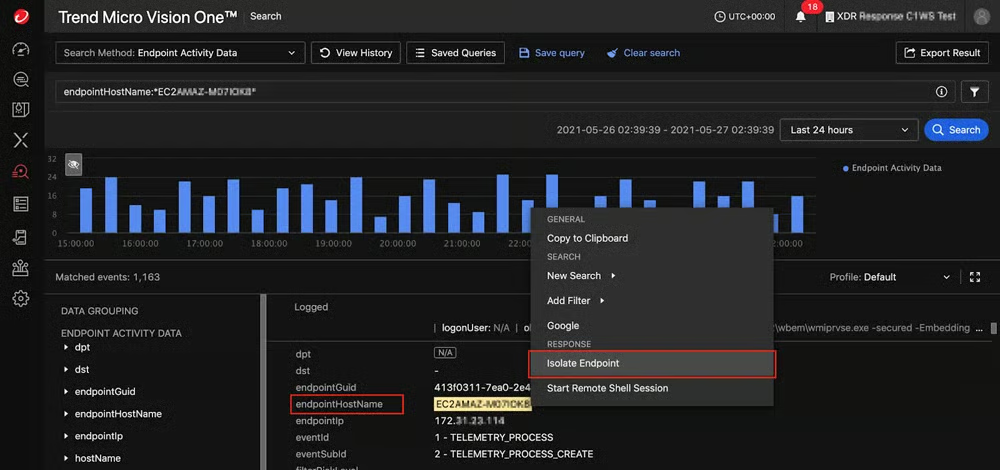
- Verschiedene Reaktionsoptionen: Vision One kann Endpoints isolieren, Prozesse beenden, Bedrohungen an eine Sandbox senden und Benutzer zum Zurücksetzen ihrer Passwörter zwingen.
Screenshot
Alternative
Vision One ist eine hervorragende Lösung für Teams, die eine umfassende Sicherheitsplattform wünschen. Dennoch sind einige Funktionen der Endpoint-Sicherheit unklar, darunter die Erkennung nicht autorisierter Geräte und die Triage von Vorfällen. Wenn diese Punkte für Sie besonders wichtig sind, sollten Sie stattdessen Cybereason in Betracht ziehen.
Palo Alto Cortex XDR – Am besten für fortschrittliche Sicherheitsfunktionen
Palo Alto Cortex XDR ist eine hochentwickelte Sicherheitsplattform zum Schutz von Endpoints in der gesamten Unternehmensinfrastruktur.
Palo Alto Networks ist für seine hervorragende Sicherheit bekannt – das Unternehmen erzielte kürzlich perfekte Ergebnisse bei den MITRE-ATT&CK-Evaluierungen – und bietet wie CrowdStrike fortschrittliche Funktionen wie benutzerdefinierte Erkennungsregeln und die Triage von Vorfällen.
Ich empfehle Palo Alto erfahrenen Teams, die erstklassige Sicherheit benötigen und eine umfangreiche Plattform verwalten können.
Vorteile
- Zahlreiche EDR-Funktionen
- Hervorragende technische Sicherheitsfunktionen
Nachteile
- Für kleinere Teams möglicherweise zu komplex
- Keine kostenlose Testversion
Preise
- Preis auf Anfrage: Individuelle Preise verfügbar; einige Preisinformationen sind bei Amazon Web Services verfügbar
- Kostenlose Demo: Zur Terminvereinbarung Kontakt aufnehmen
Wichtige Funktionen
- Forensik: Cortex XDR untersucht Vorfälle mit Bezug zu Endpoints, selbst wenn diese nicht mit dem Netzwerk verbunden sind.
- Ursachenanalyse: Palo Alto ermöglicht es Administratoren, die Ursachen von Vorfällen und die Abfolge der Ereignisse zu untersuchen, die zu ihnen geführt haben.
- Verhaltensanalyse: Die Plattform analysiert Bedrohungstrends und bösartiges Verhalten, um Angriffe durch böswillige Insider und den Missbrauch von Zugangsdaten zu erkennen.
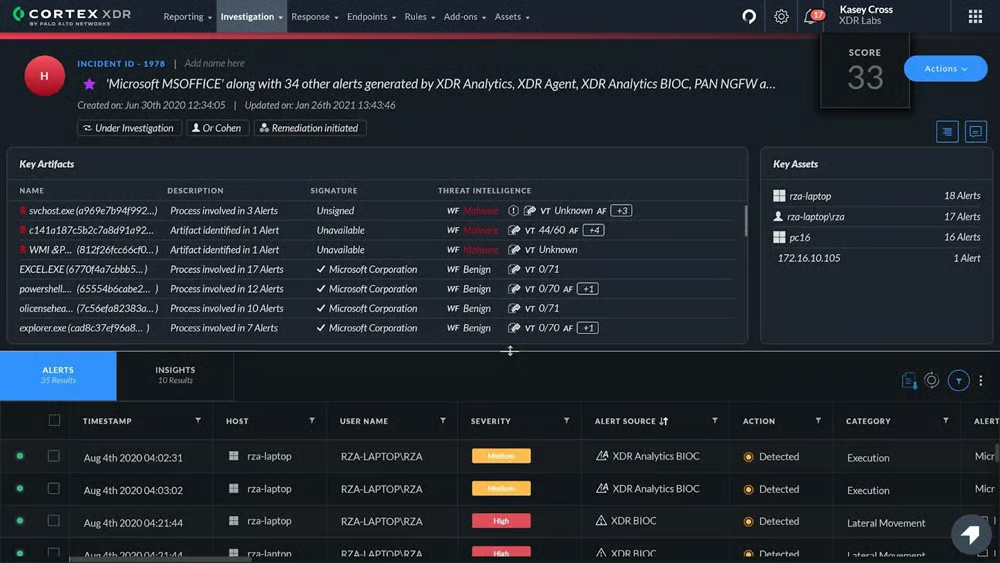
- Priorisierung von Vorfällen: Cortex XDR priorisiert die Behebung von Vorfällen, indem es Warnungen gruppiert und die Vorfälle bewertet.
Screenshot
Alternative
Obwohl Palo Alto Cortex XDR eine hervorragende Sicherheitslösung für Unternehmen ist, benötigen weniger erfahrene Teams viel Zeit, um sie zu erlernen und effektiv einzusetzen. Wenn Sie eine benutzerfreundlichere Plattform benötigen, sollten Sie stattdessen Sophos in Betracht ziehen.
Symantec – Am besten für die Verwaltung von Endpoints in großem Maßstab
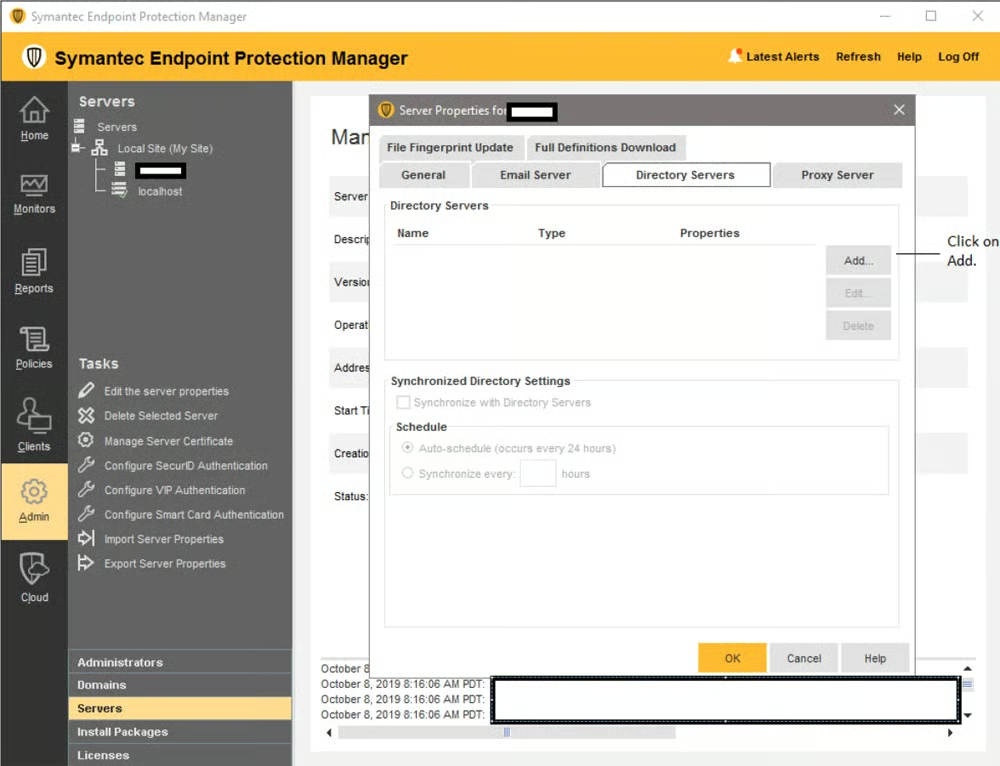
Symantec Endpoint Security und Symantec EDR, die kürzlich von Broadcom übernommen wurden, bieten umfassende Funktionen für die Verwaltung von Endpoints und Servern. Zu den Funktionen gehören benutzerdefinierte Erkennungsregeln und Vorschläge zur Behebung.
Symantec wurde zum Schutz von Rechenzentren, hybriden Infrastrukturen und Speicherlösungen wie Cloud-Buckets und netzwerkgebundenem Speicher entwickelt. Wie CrowdStrike bietet Symantec Managed Security Services an.
Vorteile
- Unterstützung für mehrere Speicherumgebungen
- Schützt mehrere Rechenzentrumsbereitstellungen
Nachteile
- Eingeschränkte Funktionen zur Priorisierung von Vorfällen
- Einige Beschwerden über den Support nach der Übernahme
Preise
- Preis auf Anfrage: Individuelle Preise verfügbar
Wichtige Funktionen
- Gerätesteuerung: Sicherheitsteams können Regeln entwickeln, um Peripheriegeräte wie USB-Geräte zu kontrollieren, die innerhalb der Infrastruktur mit Endpoints verbunden werden.
- Angriffstransparenz: Symantec EDR zeigt Ihnen während eines Vorfalls die Ereigniskette eines Angriffs, die Sie chronologisch sortieren und anschließend beheben können.
- Assetverwaltung: Die Asset-Beziehungen und die Verwaltung von Softwarelizenzen der Endpoint-Management-Lösung helfen Teams dabei, die Hardware und Software ihrer Organisation besser zu visualisieren.
- Benutzerdefinierte Regeln: Sie können eigene Regeln zur Erkennung von Vorfällen hinzufügen, um Bedrohungen zu finden, die von den vorhandenen Regeln von Symantec noch nicht abgedeckt werden.
Screenshot
Alternative
Symantec ist zwar eine leistungsstarke Endpoint-Sicherheitslösung, doch einige Kunden beklagten sich nach der Übernahme durch Broadcom über die Reaktionsfähigkeit des Kundensupports. Ziehen Sie Sophos in Betracht, wenn Sie eine Lösung mit sehr guten Bewertungen für den Kundenservice suchen.
Sophos Intercept X – Am besten für grundlegende EDR-Anforderungen
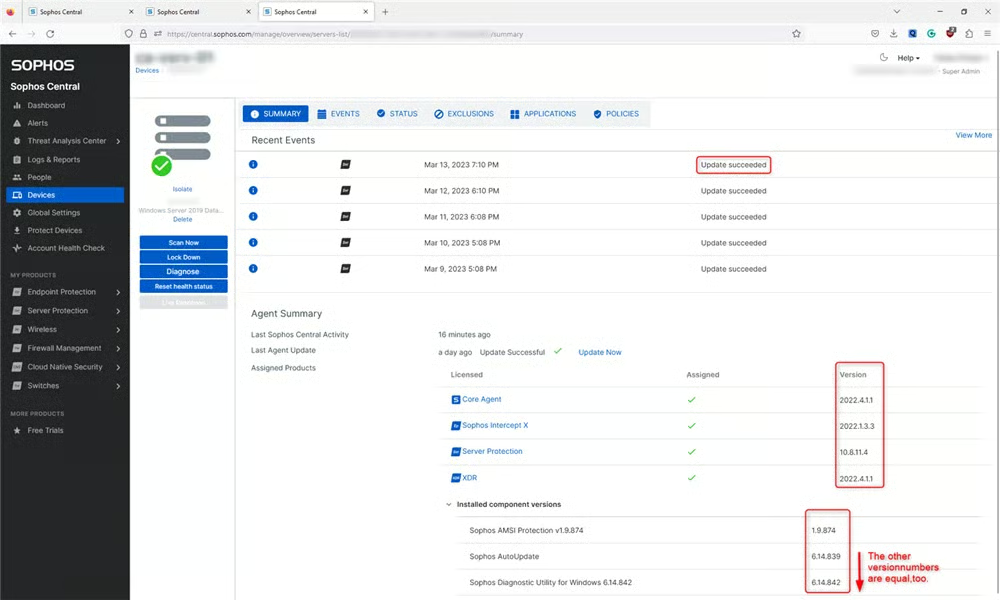
Sophos ist ein äußerst beliebter Anbieter für Netzwerksicherheit und EDR. Das Unternehmen bietet Tools zur Verwaltung von Endpoints, etwa zur Steuerung von Anwendungen und Peripheriegeräten. Sophos ist für seine Benutzerfreundlichkeit bekannt und eine leistungsstarke Lösung für KMU und weniger erfahrene Teams, bietet jedoch auch Funktionen wie Data Loss Prevention für größere Unternehmen.
Während CrowdStrike eine fortschrittliche Plattform ist, eignet sich Sophos ideal für Teams, die eine grundlegende, aber leistungsstarke EDR-Basis benötigen.
Vorteile
- Zahlreiche Funktionen für eine einfache Nutzung, etwa Schulungsvideos
- Benutzeroberfläche bei Kunden beliebt
Nachteile
- Keine benutzerdefinierten Erkennungsregeln
- Keine Erkennung nicht autorisierter Geräte
Preise
- Preis auf Anfrage: Individuelle Preise verfügbar
- Kostenlose Testversion: 30 Tage
- Kostenlose Demo: Zur Terminvereinbarung Kontakt aufnehmen
Wichtige Funktionen
- Priorisierte Erkennung: Intercept X nutzt künstliche Intelligenz, um zu priorisieren, welche Bedrohungen erkannt werden sollen.
- Webschutz: Sophos untersucht Webseiten und Daten wie IP-Adressen und blockiert bei Bedarf den Benutzerzugriff auf bösartige Websites.
- Verhaltensanalyse: Die Plattform sammelt im Laufe der Zeit Daten zu Prozessen, Registrierungen und Datei-Ereignissen, um Bedrohungen von normaler Aktivität zu unterscheiden.
- Überwachung der Dateiintegrität: Sophos schützt Windows-Server, indem es Änderungen an den kritischen Dateien auf den Servern erkennt.
Screenshot
Alternative
Sophos ist eine hervorragende Lösung für kleinere Teams und grundlegendere EDR-Anforderungen, verfügt aber möglicherweise nicht über genügend erweiterte Funktionen für Großunternehmen. Wenn Ihr Team mehr Funktionalität benötigt, sollten Sie stattdessen Palo Alto in Betracht ziehen.
SentinelOne – Am besten für forensische Anforderungen
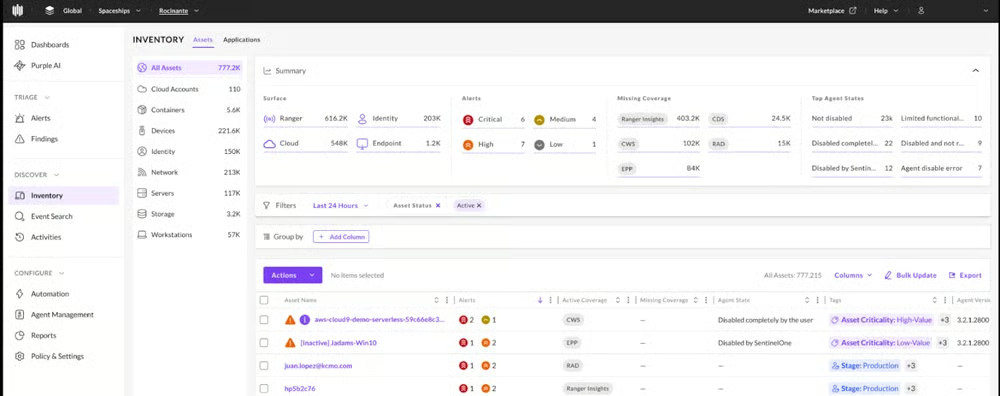
SentinelOne Singularity ist eine Plattform zur Erkennung und Reaktion mit Funktionen für das Schwachstellenmanagement und der Unterstützung mobiler Geräte.
Die RemoteOps-Forensics-Lösung von SentinelOne ist Teil der Singularity Platform und eine gute Wahl für Sicherheitsteams, die sich besonders auf die Forensik konzentrieren möchten. Sie bietet Funktionen wie die automatisierte Beweiserfassung und benutzerdefinierte forensische Profile. Wie CrowdStrike unterhält SentinelOne mehrere Partnerschaften mit anderen Sicherheitsanbietern, darunter Okta und Zscaler.
Vorteile
- Erweiterte forensische Funktionen für Unternehmen
- Sehr transparente Preise
Nachteile
- Eingeschränkte Optionen für Videotrainings
- Kostenlose Testversion nur für den Small-Business-Tarif Control
Preise
- Singularity Core: 69,99 US-Dollar pro Endpoint; Zeitraum nicht angegeben
- Singularity Control: 79,99 US-Dollar pro Endpoint
- Singularity Complete: 179,99 US-Dollar pro Endpoint
- Singularity Commercial: 229,99 US-Dollar pro Endpoint
- Singularity Enterprise: Preis auf Anfrage
- Kostenlose Testversion von Singularity Control: 30 Tage
- Kostenlose Demo: Zur Terminvereinbarung Kontakt aufnehmen
Wichtige Funktionen
- Benutzerdefinierte Erkennung: Administratoren können benutzerdefinierte Regeln erstellen, um bestimmte Bedrohungen für ihre Systeme oder die gesamte Branche zu erkennen.
- Gerätesteuerung: Singularity ermöglicht es Kunden, Endpoints wie USB- und Bluetooth-Geräte zu verwalten und nicht verwaltete Geräte in ihrem Netzwerk zu erkennen.
- Forensische Datenerfassung: Sie können RemoteOps Forensics verwenden, um potenzielle Beweise zu sammeln, wenn SentinelOne automatisch eine Bedrohung erkennt.
- Bedrohungssuche: WatchTower, ein SentinelOne-Service, bietet rund um die Uhr Bedrohungssuche und Bewertungen der Angriffsfläche.
Screenshot
Alternative
Obwohl SentinelOne eine hervorragende Wahl für Teams ist, die eine umfassende Plattform mit zahlreichen Funktionen wünschen, bietet es keinen Live-Chat-Support. Wenn das für Ihr Team wichtig ist, sollten Sie stattdessen Sophos in Betracht ziehen.
Cybereason – Am besten zur Visualisierung von Vorfällen und Bedrohungen
Cybereason ist eine Detection-and-Response-Plattform auf Unternehmensniveau, die sich ideal für größere Teams eignet, aber auch für KMU mit einem entsprechenden Budget interessant sein kann.
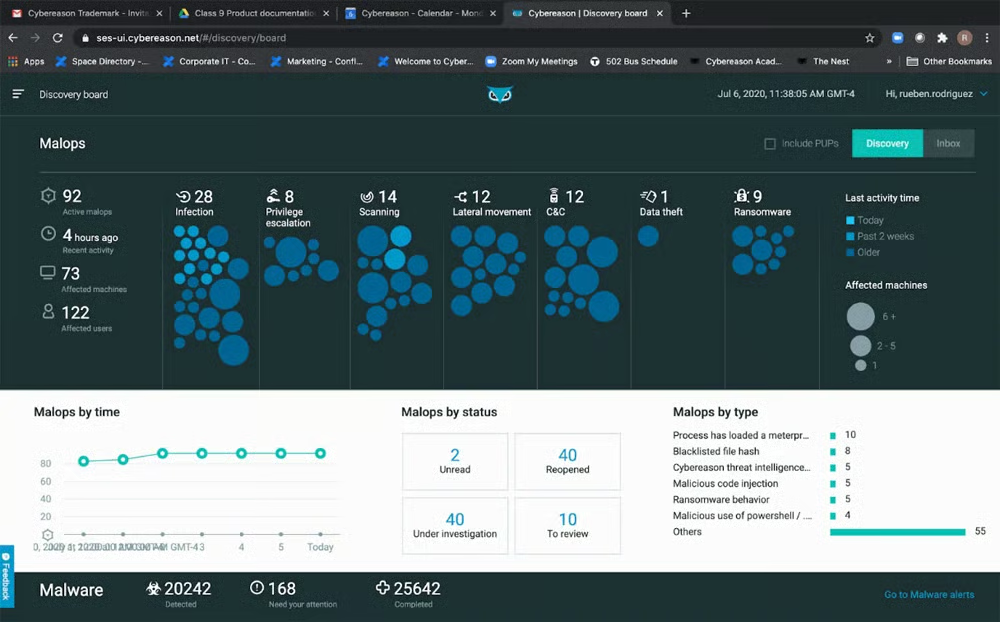
Zu den besonderen Funktionen gehört MalOp, kurz für „malicious operation“ (bösartige Operation), mit dem einzelne Bedrohungen und alle zugehörigen Daten nachverfolgt werden. Wenn Sie nach einer leistungsstarken Plattform für Managed Defense suchen, die CrowdStrike ähnelt, ist Cybereason eine hervorragende Wahl, insbesondere für die Visualisierung von Bedrohungen.
Vorteile
- Hervorragende Ergebnisse bei praxisnahen Sicherheitstests
- Ausgezeichnete Transparenz bei Bedrohungen und Vorfällen
Nachteile
- Eingeschränkte Funktionen zur Quarantäne von Vorfällen
- Keine transparenten Preise
Preise
- Individuelle Preise verfügbar: Cybereason für ein Angebot kontaktieren oder bei Wiederverkäufern kaufen
- Kostenlose Demo: Zur Terminvereinbarung Kontakt aufnehmen
Wichtige Funktionen
- Endpoint-Steuerung: In einer einzigen Benutzeroberfläche können Administratoren anhand der Sicherheitsrichtlinien ihres Unternehmens Regeln für bestimmte Endpoints festlegen.
- Bedrohungsinformationen: Cybereason vergleicht mithilfe einer auf maschinellem Lernen basierenden Analyse mehrere Bedrohungsdatenfeeds, um die hilfreichsten Feeds zu bestimmen.
- Unterstützung bei der Behebung: Die Defense Platform zeigt Administratoren, welche Tools Angreifer verwenden, und hilft ihnen dabei, Bedrohungen schnell zu blockieren und bösartige Dateien zu isolieren.
- Integrationen: Zu den Technologiepartnern der Cybereason Defense Platform gehören Okta, Proofpoint, Fortinet und Palo Alto.
Screenshot
Alternative
Cybereason ist eine starke Wahl für Großunternehmen und Sicherheitsteams, die die Verbindungen zwischen verschiedenen Ereignissen visualisieren möchten. Für kleine Teams ist die Lösung jedoch nicht optimal; wenn Ihr Unternehmen etwas Einfacheres benötigt, sollten Sie stattdessen Bitdefender in Betracht ziehen.
Bitdefender GravityZone – Am besten für Budgets kleiner Unternehmen
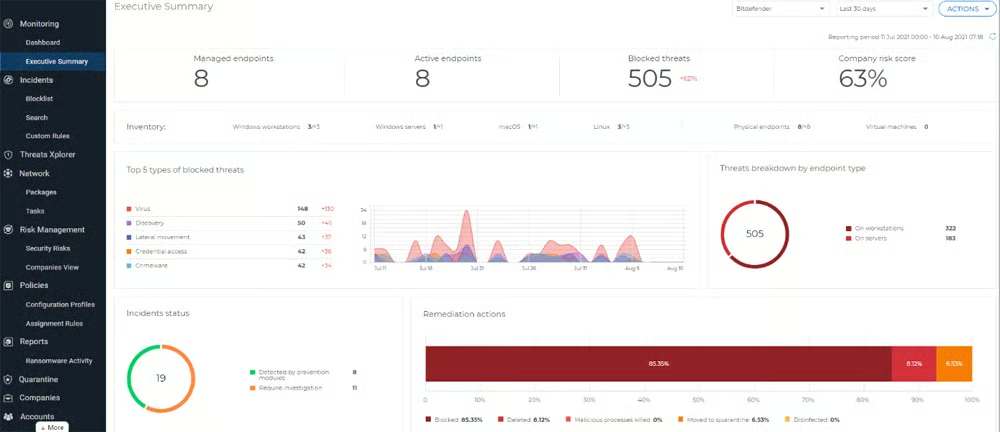
Bitdefender GravityZone ist eine vielseitige Sicherheitsplattform für kleine Unternehmen und Großunternehmen. Sie können Ihr GravityZone-Paket nach Ihren Anforderungen auswählen; der einfachste Tarif ist tatsächlich eine KMU-Lösung mit Funktionen wie Websteuerung und -filterung.
Die Unternehmensoption bietet jedoch auch für große und erfahrene Teams zahlreiche Funktionen, etwa die Korrelation von Ereignissen über mehrere Endpoints hinweg und Vorschläge für Reaktionen. Wie CrowdStrike Falcon bietet GravityZone Preise für kleine Teams an.
Vorteile
- Umfangreiche grundlegende Funktionen für den Endpoint-Schutz
- Transparente Preise für sehr kleine Teams
Nachteile
- Kein Support per E-Mail oder Live-Chat verfügbar
- Keine native Triage von Vorfällen oder Bedrohungsinformationen
Preise
- 100 Geräte: 4.000–5.800 US-Dollar pro Jahr
- Mehr als 100 Geräte: Preis auf Anfrage
- Kostenlose Testversion: Ein Monat
Wichtige Funktionen
- Schutz vor Ransomware: Wenn GravityZone ungewöhnliche Verschlüsselungsvorgänge erkennt, erstellt es manipulationssichere Dateikopien, um Datenverlust zu verhindern.
- Risikomanagement: Bitdefender weist einzelnen Bedrohungen Risikobewertungen zu und priorisiert Fehlkonfigurationen und Verhaltensweisen je nach Kritikalität.
- Sandboxing: GravityZone kann verdächtige Dateien oder Code automatisch an den Sandbox Analyzer senden, um festzustellen, ob sie bösartig sind.
- Zentrale Übersicht: GravityZone bündelt die gesamte Business-Security-Plattform in einer einzigen Verwaltungskonsole, sodass Ihre Administratoren alles von einem Ort aus verwalten können.
Screenshot
Alternative
GravityZone ist eine hervorragende Endpoint-Sicherheitslösung für Unternehmen, aber es fehlen einige Funktionen, darunter die Erkennung nicht autorisierter Geräte und die Triage von Vorfällen. Wenn Ihr Sicherheitsteam diese Funktionen benötigt, sollten Sie stattdessen SentinelOne in Betracht ziehen.
5 wichtige Funktionen von CrowdStrike-Konkurrenten
Endpoint-Sicherheitsplattformen wie CrowdStrike Falcon bieten typischerweise Funktionen wie Gerätesteuerung, die Isolierung von Vorfällen, Vorschläge zur Behebung, Bedrohungsinformationen und Unterstützung für mobile Geräte.
Gerätesteuerung
Endpoint-Sicherheitsplattformen bieten typischerweise Funktionen zur Gerätesteuerung, damit Teams Geräte blockieren oder isolieren können, auf denen Sicherheitsprobleme auftreten oder von denen sie verursacht werden. Dabei kann es sich um eine Malware-Variante auf einem Laptop oder eine mobile Anwendung handeln, die versucht, sich unbefugten Zugriff auf einen Dienst zu verschaffen. Administratoren können das Gerät isolieren, damit sich eine Bedrohung nicht ausbreitet, oder bestimmte bösartige Prozesse blockieren.
Quarantäne von Vorfällen
Angreifer nutzen häufig laterale Bewegungen, um sich durch IT-Umgebungen zu bewegen. Dies ist jedoch aufgrund unzureichender Berechtigungen und der Verbindungspunkte zwischen Geräten und Anwendungen möglich. Endpoint-Sicherheitslösungen sollten Administratoren erlauben, Vorfälle oder ganze Geräte unter Quarantäne zu stellen, damit sich Bedrohungen wie Malware nicht weiter ausbreiten können.
Empfehlungen zur Behebung
Endpoint-Erkennung und -Reaktion umfassen häufig Vorschläge zur Behebung von Bedrohungen. Eine Verwaltungskonsole kann Bedrohungsdaten wie betroffene Anwendungen bereitstellen und anschließend einen Prozess zur Eindämmung der Bedrohung auflisten, etwa durch Quarantäne oder das Senden an eine Sandbox. Diese Vorschläge sind für Sicherheitsadministratoren hilfreich, da sie auf Daten basieren, die die EDR-Lösung bereits zusammengestellt hat. Zudem erspart die Automatisierung den Administratoren manuelle Arbeit.
Bedrohungsinformationen
Endpoint-Sicherheitsanbieter wie CrowdStrike integrieren häufig beliebte Bedrohungsdatenfeeds oder betreiben eigene Bedrohungsforschung. Sicherheitsplattformen wie EDR und XDR benötigen genaue Quellen für Bedrohungsdaten. Mit einem fundierten Verständnis der Bedrohungen und der zugehörigen Kompromittierungsindikatoren sind diese Plattformen besser darauf vorbereitet, sie zu bekämpfen.
Unterstützung für mobile Betriebssysteme
Idealerweise sollten Endpoint-Sicherheitssuiten wie CrowdStrike mobile Geräte wie Smartphones abdecken, nicht nur Laptops und Server. Mobiltelefone können für die Sicherheit von Unternehmen genauso große Bedrohungen darstellen wie Computer, insbesondere wenn sie mit einem Unternehmensnetzwerk verbunden sind oder zum Speichern vertraulicher Daten verwendet werden. Sicherheitsplattformen wie EDR unterstützen häufig Android und iOS.
Schwachstellen in mobilen Geräten sind nicht die einzigen Bedrohungen für Unternehmensnetzwerke. Unser Leitfaden erklärt wichtige Bedrohungen für die Netzwerksicherheit, darunter Malware und Denial-of-Service.
So habe ich die wichtigsten CrowdStrike-Konkurrenten bewertet
Um die besten Alternativen zu CrowdStrike Falcon, der wichtigsten Plattform des Anbieters, zu analysieren, habe ich ein Bewertungsraster erstellt, mit dem Lösungen aus den Bereichen Endpoint-Sicherheit, EDR und XDR analysiert wurden. Das Raster umfasste sechs Hauptkategorien, auf die Käufer bei Endpoint-Sicherheitslösungen achten. Jede Kategorie hatte eine eigene Gewichtung und umfasste außerdem mehrere Unterkriterien. Wie gut die einzelnen Sicherheitsprodukte die Unterkriterien erfüllten und deren Gewichtung beeinflusste ihre Endbewertung.
Bewertungskriterien
Bei der Erstellung des Bewertungsrasters begann ich mit grundlegenden Endpoint-Sicherheitsfunktionen wie der Gerätesteuerung. Anschließend betrachtete ich Funktionen zur Benutzerfreundlichkeit und Verwaltung, etwa Dokumentation und Schulungsvideos. Danach berücksichtigte ich die Preise, einschließlich kostenloser Testversionen, sowie erweiterte Funktionen wie die Bedrohungssuche. Schließlich bewertete ich die Optionen für den Kundensupport, einschließlich der Verfügbarkeit von Demos.
- Grundlegende Funktionen (30 %): Diese Kategorie umfasste die wichtigsten Endpoint-Sicherheitsfunktionen, etwa Schwachstellenmanagement, Vorschläge zur Behebung und Gerätesteuerung.
- Sieger in dieser Kategorie: Trend Micro
- Benutzerfreundlichkeit und Verwaltung (25 %): Ich bewertete Funktionen zur Benutzerfreundlichkeit wie Dokumentation, APIs und eine zentrale Verwaltungskonsole.
- Sieger in dieser Kategorie: Trend Micro und Sophos
- Preise (15 %): Ich prüfte die Verfügbarkeit von Preisinformationen, auch bei Wiederverkäufern, und bewertete kostenlose Testversionen.
- Sieger in dieser Kategorie: Bitdefender
- Erweiterte Funktionen (15 %): Dazu gehörten nützliche Zusatzfunktionen wie Bedrohungssuche und die Erkennung nicht autorisierter Geräte, die für Unternehmen besonders hilfreich sind.
- Sieger in dieser Kategorie: Symantec
- Kundensupport (15 %): Ich berücksichtigte Supportkanäle wie Telefon und E-Mail sowie die Verfügbarkeit von Produktdemos.
- Sieger in dieser Kategorie: Sophos
Häufig gestellte Fragen (FAQs)
Ist CrowdStrike besser als die Konkurrenz?
Die führenden Plattformen für Endpoint-Sicherheit und EDR zeichnen sich in unterschiedlichen Bereichen aus, darunter Erkennung, Schutz, Bedrohungsinformationen und Forschung. CrowdStrike ist besonders für seine Abwehrfunktionen bekannt.
Allerdings schneiden auch mehrere andere Anbieter beim Schutz vor Bedrohungen gut ab – achten Sie einfach auf Anzeichen wie gute Ergebnisse bei unabhängigen Tests. Diese zeigen, dass Anbieter die von ihnen beworbenen Funktionen tatsächlich einsetzen können.
Wer ist CrowdStrikes größter Konkurrent?
CrowdStrike hat zahlreiche Konkurrenten, aber der wohl bekannteste ist Palo Alto Networks, einer der weltweit besten Anbieter für Erkennung und Reaktion. Das Unternehmen bietet ähnliche Funktionen und erzielt bei unabhängigen Tests sehr vergleichbare Ergebnisse. Die Plattform für Erkennung und Reaktion von Palo Alto, Cortex XDR, ist eine fortschrittliche Lösung, die sich ideal für Unternehmensteams mit dem nötigen Wissen und der nötigen Erfahrung zur Konfiguration ihrer Funktionen eignet.
Welche Nachteile hat CrowdStrike?
CrowdStrike ist nicht als On-Premises-EDR verfügbar, sondern ausschließlich in der Cloud. Wenn Ihr Unternehmen nach einer On-Premises-Lösung sucht, sollten Sie sich anderweitig umsehen.
Einige potenzielle Kunden könnten auch durch die Nachrichten über CrowdStrike aus dem vergangenen Jahr abgeschreckt werden. Damals führte der Anbieter ein Inhaltsupdate durch, das bei Millionen von Kunden zu Abstürzen ihrer Computersysteme führte. Trotz dieses erheblichen Betriebsproblems gehört CrowdStrike weiterhin zu den führenden Anbietern für Endpoint-Sicherheit.
Was ist der Unterschied zwischen Antivirus, Endpoint-Schutzplattformen und EDR?
CrowdStrike und seine Konkurrenten bieten allesamt Funktionen aus den Bereichen Antivirus, Endpoint-Schutz und EDR. Allerdings gibt es Unterschiede zwischen diesen drei Bereichen, auch wenn sie auf CrowdStrike Falcon und anderen Plattformen typischerweise kombiniert werden.
Antivirus-Lösungen schützen Computersysteme hauptsächlich vor Viren und Malware. Endpoint-Schutzplattformen verhindern Bedrohungen auf Geräten wie Laptops, während EDR-Plattformen präventive Funktionen mit direkter Reaktion kombinieren.
Erfahren Sie mehr über die Unterschiede zwischen Antivirus, Endpoint-Schutzplattformen und Endpoint-Erkennung und -Reaktion in unserem Leitfaden zu den drei Bereichen.
Fazit: Die Wahl einer Alternative zu CrowdStrike
Ganz gleich, ob Sie nach Ihrer ersten EDR-Plattform für Ihr Unternehmen suchen oder eine bestehende Instanz von CrowdStrike Falcon ersetzen möchten: Berücksichtigen Sie bei der Bewertung von Konkurrenten die wichtigsten Funktionen, die Ihr Team benötigt.
Falcon ist für seine Funktionen zur Bedrohungsprävention bekannt, aber auch andere Lösungen können diese bieten. Achten Sie auf gute Ergebnisse bei unabhängigen Tests, die auf tatsächliche Leistungsfähigkeit hinweisen, berücksichtigen Sie aber auch Verwaltungs- und Supportfunktionen, die sich auf die Benutzerfreundlichkeit auswirken.
Sucht Ihr Unternehmen speziell nach einer verwalteten Endpoint-Sicherheitslösung? Sehen Sie sich unseren Leitfaden zu den besten Lösungen für verwaltete Erkennung und Reaktion an, einschließlich Alert Logic und SentinelOne.