

















CrowdStrike Falconの最適な代替ソリューションは、悪意のある脅威の検知と防止に役立つエンドポイントセキュリティおよびエンドポイント検知・対応(EDR)プラットフォームです。
エンドポイントを保護するセキュリティ製品には、デバイス制御、脆弱性管理、脅威ハンティングなどの機能があります。CrowdStrikeの代替ソリューションをお探しなら、業界で人気の製品を比較し、最適なものを厳選しました。
CrowdStrike Falconプラットフォームに代わる、最適な7つのソリューションを紹介します。
- Palo Alto Cortex XDR:高度なセキュリティ機能を求める場合に最適
- Trend Micro Vision One:高度なニーズを持つ小規模チームに最適
- Cybereason Defense Platform:インシデントと脅威の可視化に最適
- Bitdefender GravityZone:中小企業の予算に最適
- Sophos Intercept X:基本的なEDR要件に最適
- Symantec Endpoint Security:大規模なエンドポイント管理に最適
- SentinelOne Singularity:フォレンジックのニーズに最適
CrowdStrikeの主要な代替製品比較
以下の表では、CrowdStrikeの主要な競合製品について、いくつかの機能と無料トライアルの有無を比較しています。
| 行動分析 | デバイス制御 | カスタム検知ルール | 無料トライアル | |
|---|---|---|---|---|
| Palo Alto Cortex XDR | ➕ | ✔️ | ✔️ | ❌ |
| Trend Micro Vision One | ✔️ | ✔️ | ✔️ | 30日間 |
| Cybereason Defense Platform | ✔️ | ✔️ | ✔️ | ❌ |
| Bitdefender GravityZone | ✔️ | ✔️ | ✔️ | 1カ月間 |
| Sophos Intercept X | ✔️ | ✔️ | ❌ | 30日間 |
| Symantec Endpoint Security | ✔️ | ✔️ | ✔️ | ❌ |
| SentinelOne Singularity | ✔️ | ✔️ | ❌ | 7日間 |
✔️=あり ❌=なし ➕=アドオン
これらのソリューションはエンドポイント検知市場で最も優れていますが、CrowdStrike Falconの代替となる総合的なプラットフォームとしては、Trend Micro Vision Oneが最適だと判断しました。
これらの製品について詳しく読むか、下に進んでCrowdStrikeに代わる最適なEDRをどのように評価したかをご覧ください。
Trend Micro Vision One:高度なニーズを持つ小規模チームに最適
Trend Micro Vision Oneは、あらゆる規模の企業向けの統合セキュリティプラットフォームです。修復の推奨事項やカスタマイズされたプレイブックなどの機能を備え、セキュリティインフラ全体を保護できるよう設計されています。
Trend Microは長年にわたってセキュリティ事業を着実に構築してきましたが、Vision Oneはその成果を示す製品です。大企業と中小企業の両方に対応する機能を備えています。CrowdStrikeと同様に、Vision Oneは企業セキュリティの複数の側面をカバーできるよう設計されています。
長所
- 複数のカスタマーサポート窓口
- マネージドサービスとして利用可能
短所
- インシデントの優先順位付け機能が不明確
- 料金体系の透明性に欠ける
料金
- 見積もりについて問い合わせ:カスタム料金に対応
- 無料トライアル:30日間
主な機能
- 攻撃対象領域の検出:Vision Oneは、まだスキャンや保護が行われていない未知の資産や攻撃対象領域を追跡します。
- 脆弱性管理:このプラットフォームでは、一般的に悪用される脆弱性や、使用されているレガシーOSなどのデータを管理者に表示します。
- リスクスコア:Trend Microは、グローバルな脅威インテリジェンスソースを利用し、どの脆弱性が最も重大で、優先的に修正すべきかを判断できるようにします。
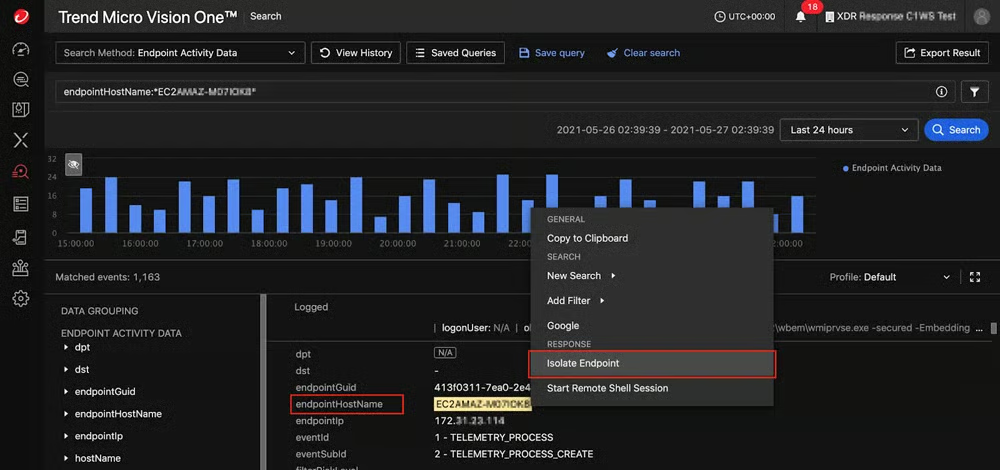
- 多様な対応オプション:Vision Oneは、エンドポイントの隔離、プロセスの終了、脅威のサンドボックスへの送信、ユーザーへのパスワードリセットの強制に対応します。
スクリーンショット
代替製品
Vision Oneは、包括的なセキュリティプラットフォームを求めるチームにとって優れたソリューションです。ただし、不正デバイスの検出やインシデントのトリアージなど、一部のエンドポイントセキュリティ機能は不明確です。これらを特に重視する場合は、Cybereasonを検討してください。
Palo Alto Cortex XDR:高度なセキュリティ機能を求める場合に最適
Palo Alto Cortex XDRは、企業インフラ全体のエンドポイントを保護する、非常に高度なセキュリティプラットフォームです。
Palo Alto Networksは優れたセキュリティで知られており、最近ではMITRE ATT&CKの評価で満点を獲得しました。また、CrowdStrikeと同様に、カスタム検知ルールやインシデントのトリアージなどの高度な機能を提供しています。
最高水準のセキュリティを必要とし、大規模なプラットフォームを管理できる経験豊富なチームには、Palo Altoを推奨します。
長所
- 豊富なEDR機能
- 卓越した技術的セキュリティ機能
短所
- 小規模チームには使いこなしが難しい可能性がある
- 無料トライアルなし
料金
- 見積もりについて問い合わせ:カスタム料金に対応。一部の料金情報はAmazon Web Servicesから入手可能
- 無料デモ:問い合わせて日程を調整
主な機能
- フォレンジック:Cortex XDRは、エンドポイントがネットワークに接続されていない場合でも、エンドポイントが関与するインシデントを調査します。
- 根本原因分析: Palo Altoでは、管理者がインシデントの根本原因と、そこに至る一連の事象を調査できます。
- 行動分析: このプラットフォームは、脅威の傾向と悪意のある行動を分析し、悪意のある内部関係者による攻撃や認証情報の悪用を検知します。
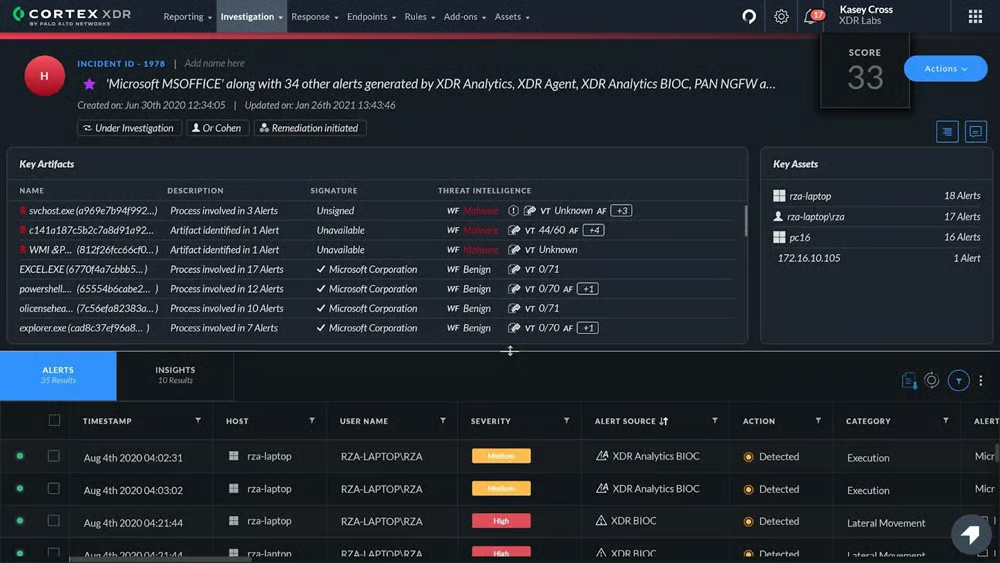
- インシデントの優先順位付け: Cortex XDRは、アラートをグループ化し、インシデントにスコアを付けることで、修正すべきインシデントの優先順位を決定します。
スクリーンショット
代替製品
Palo Alto Cortex XDRは企業向けの優れたセキュリティソリューションですが、経験の浅いチームが効果的に学習して使いこなすには、かなりの時間がかかります。より使いやすいプラットフォームが必要なら、Sophosを検討してください。
Symantec:大規模なエンドポイント管理に最適
Broadcomが最近買収したSymantec Endpoint SecurityとSymantec EDRは、幅広いエンドポイントおよびサーバー管理機能を提供します。機能には、カスタム検知ルールや修復に関する提案などがあります。
Symantecは、データセンター、ハイブリッドインフラ、クラウドバケットやネットワーク接続ストレージなどのストレージソリューションを保護するよう設計されています。CrowdStrikeと同様に、Symantecはマネージドセキュリティサービスを提供しています。
長所
- 複数のストレージ環境をサポート
- 複数のデータセンター環境を保護
短所
- インシデントの優先順位付け機能が限定的
- 買収後のサポートに関する苦情がある
料金
- 見積もりについて問い合わせ: カスタム料金に対応
主な機能
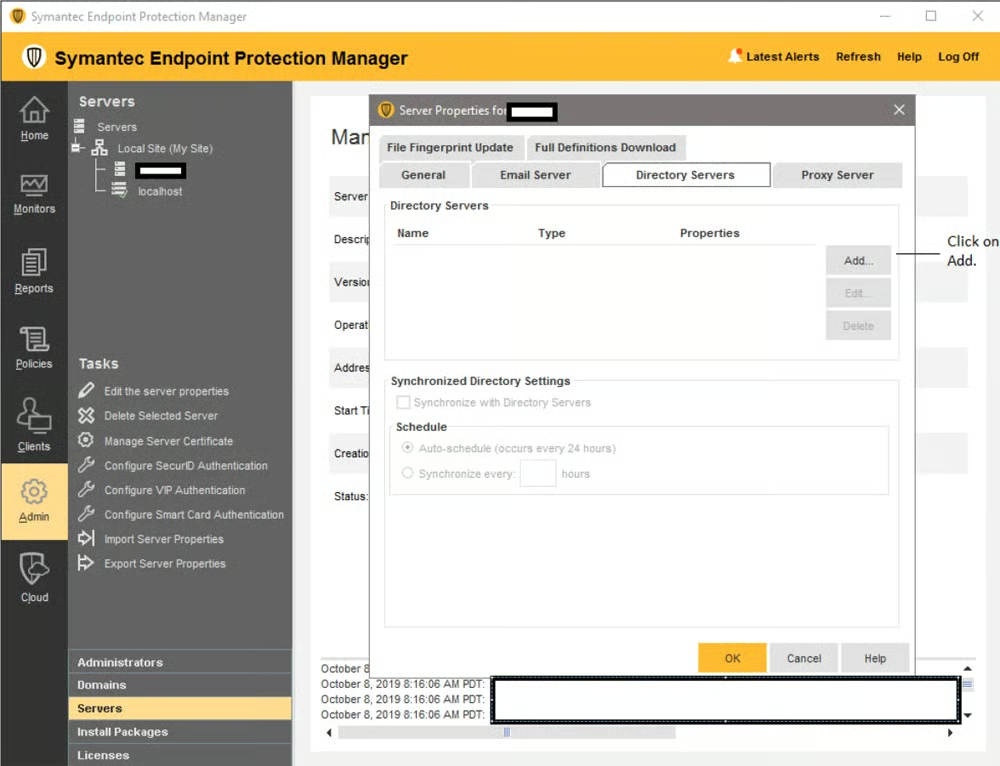
- デバイス制御: セキュリティチームは、インフラ内のエンドポイントに接続するUSBなどの周辺機器を制御するルールを策定できます。
- 攻撃の可視化: Symantec EDRは、インシデント発生時の攻撃チェーンを示します。これを時系列順に並べ替え、修復を実行できます。
- 資産管理: このエンドポイント管理ソリューションの資産関係とソフトウェアライセンス管理により、チームは組織のハードウェアとソフトウェアをより適切に可視化できます。
- カスタムルール: Symantecの既存のルールではカバーできない脅威を検出するために、独自のインシデント検知ルールを追加できます。
スクリーンショット
代替製品
Symantecは強力なエンドポイントセキュリティソリューションですが、Broadcomによる買収後のカスタマーサポートの対応の速さについて、一部の顧客から不満が寄せられています。カスタマーサービスの評価が高いソリューションをお探しなら、Sophosを検討してください。
Sophos Intercept X:基本的なEDR要件に最適
Sophosは非常に人気の高いネットワークセキュリティとEDRを提供するプロバイダーです。アプリケーションや周辺機器の制御など、エンドポイントを管理するためのツールを提供しています。使いやすさで高く評価されているSophosは、中小企業や経験の浅いチームにとって強力なソリューションです。一方、大企業向けにデータ損失防止などの機能も提供しています。
CrowdStrikeは高度なプラットフォームですが、Sophosは基本的でありながら強力なEDR基盤を必要とするチームに適しています。
長所
- トレーニング動画など、使いやすさを高める機能が豊富
- ユーザーインターフェースが顧客から好評
短所
- カスタム検知ルールがない
- 不正デバイスの検出機能がない
料金
- 見積もりについて問い合わせ: カスタム料金に対応
- 無料トライアル: 30日間
- 無料デモ: 問い合わせて日程を調整
主な機能
- 優先順位付けされた検知: Intercept Xは人工知能を使用して、検知すべき脅威の優先順位を決定します。
- Web保護: SophosはWebページやIPアドレスなどのデータを調査し、必要に応じて悪意のあるサイトへのユーザーアクセスをブロックします。
- 行動分析: このプラットフォームは、プロセス、レジストリ、ファイルのイベントデータを長期的に収集し、脅威と通常のアクティビティを判別します。
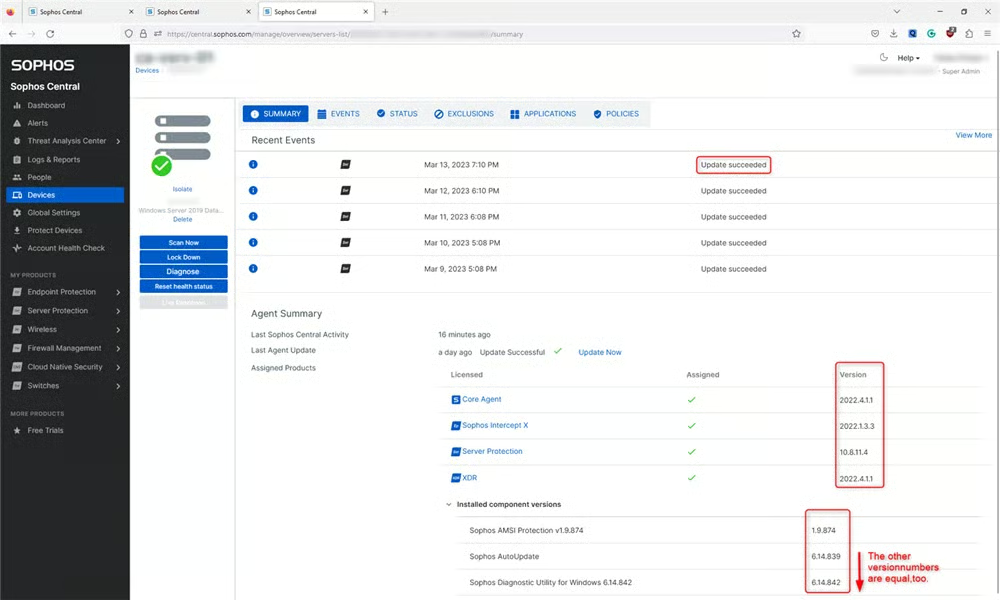
- ファイル整合性監視: Sophosは、サーバー上の重要なファイルへの変更を特定することで、Windowsサーバーを保護します。
スクリーンショット
代替製品
Sophosは、小規模チームやより基本的なEDR要件に適した優れたソリューションですが、大企業に必要な高度な機能が十分に備わっていない可能性があります。チームにより多くの機能が必要なら、Palo Altoを検討してください。
SentinelOne:フォレンジックのニーズに最適
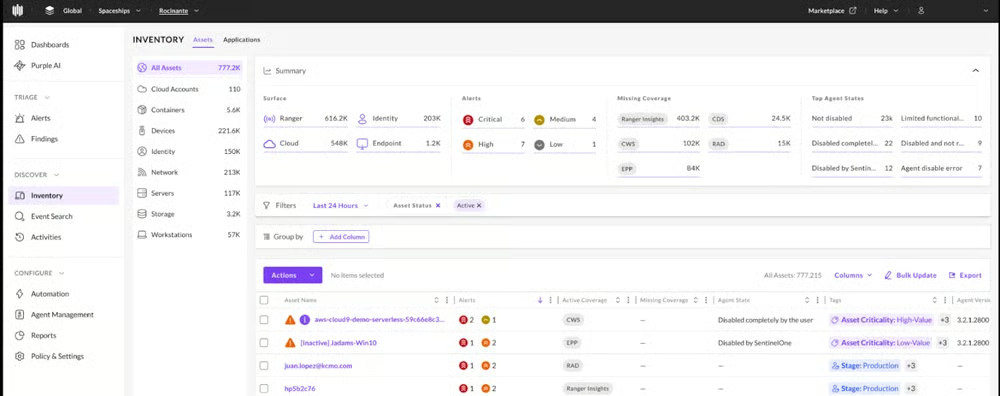
SentinelOne Singularityは、脆弱性管理とモバイルデバイスのサポート機能を備えた検知・対応プラットフォームです。
SentinelOneのRemoteOps ForensicsソリューションはSingularity Platformに含まれており、特にフォレンジックに注力したいセキュリティチームに適しています。証拠の自動収集やカスタムフォレンジックプロファイルなどの機能を提供します。CrowdStrikeと同様に、SentinelOneはOktaやZscalerなど、他のセキュリティベンダーと複数のパートナーシップを結んでいます。
長所
- 企業向けの高度なフォレンジック機能
- 料金体系が非常に透明
短所
- 動画トレーニングの選択肢が限定的
- 無料トライアルは小規模ビジネス向けのControlプランのみ
料金
- Singularity Core: エンドポイントあたり69.99ドル。期間の記載なし
- Singularity Control: エンドポイントあたり79.99ドル
- Singularity Complete: エンドポイントあたり179.99ドル
- Singularity Commercial: エンドポイントあたり229.99ドル
- Singularity Enterprise: 見積もりについて問い合わせ
- Singularity Controlの無料トライアル: 30日間
- 無料デモ: 問い合わせて日程を調整
主な機能
- カスタム検知: 管理者は、自社のシステムや業界全体に対する特定の脅威を検知するカスタムルールを作成できます。
- デバイス制御: Singularityを使うと、顧客はUSBやBluetoothなどのエンドポイントを管理し、ネットワーク上の管理対象外デバイスを検出できます。
- フォレンジックデータの収集:SentinelOneが脅威を自動検知した際、RemoteOps Forensicsを使って潜在的な証拠を収集できます。
- 脅威ハンティング:SentinelOneのサービスであるWatchTowerは、24時間365日の脅威ハンティングと攻撃対象領域の評価を提供します。
スクリーンショット
代替製品
SentinelOneは、大規模なプラットフォームと豊富な機能を求めるチームに適した優れた選択肢ですが、ライブチャットサポートには対応していません。ライブチャットサポートを重視するチームは、代わりにSophosを検討してください。
Cybereason:インシデントと脅威の可視化に最適
Cybereasonは、大規模なチームに適したエンタープライズグレードの検知・対応プラットフォームですが、十分な予算がある中小企業にもメリットをもたらします。
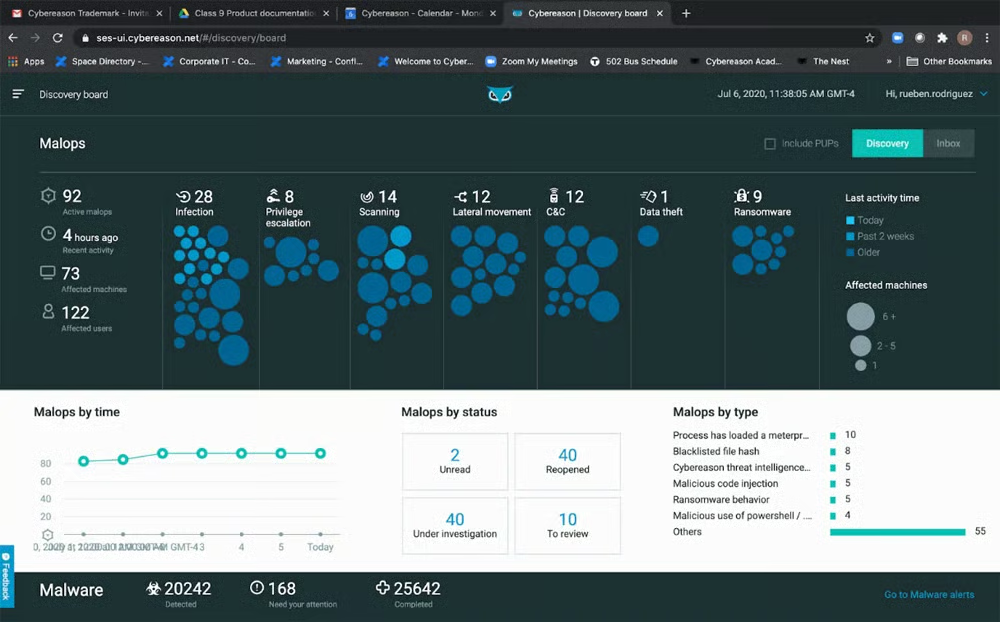
差別化要因の1つがMalOp(悪意のあるオペレーション)です。個々の脅威と、それに関連するすべてのデータを追跡します。CrowdStrikeに似た強力なマネージド防御プラットフォームをお探しなら、特に脅威の可視化に優れたCybereasonは最適な選択肢です。
長所
- 実用的なセキュリティテストで優れた結果
- 脅威とインシデントの可視性が高い
短所
- インシデント隔離機能が限定的
- 透明性のある料金体系がない
料金
- カスタム料金に対応:Cybereasonに問い合わせて見積もりを依頼するか、販売代理店から購入
- 無料デモ:問い合わせて日程を調整
主な機能
- エンドポイント制御:単一のインターフェースから、管理者は自社のセキュリティポリシーに基づいて、特定のエンドポイントにルールを設定できます。
- 脅威インテリジェンス:Cybereasonは、機械学習ベースの分析を用いて複数の脅威フィードを比較し、最も有用なフィードを判断します。
- 修復支援:Defense Platformは、脅威アクターが使用するツールを管理者に示し、脅威の迅速なブロックや悪意のあるファイルの分離を支援します。
- 統合:Cybereason Defense Platformのテクノロジーパートナーには、Okta、Proofpoint、Fortinet、Palo Altoが含まれます。
スクリーンショット
代替製品
Cybereasonは、さまざまなイベント間のつながりを可視化したい大企業やセキュリティチームに適した選択肢です。ただし、小規模チームには最適とはいえません。よりシンプルなものが必要な場合は、代わりにBitdefenderを検討してください。
Bitdefender GravityZone:小規模企業の予算に最適
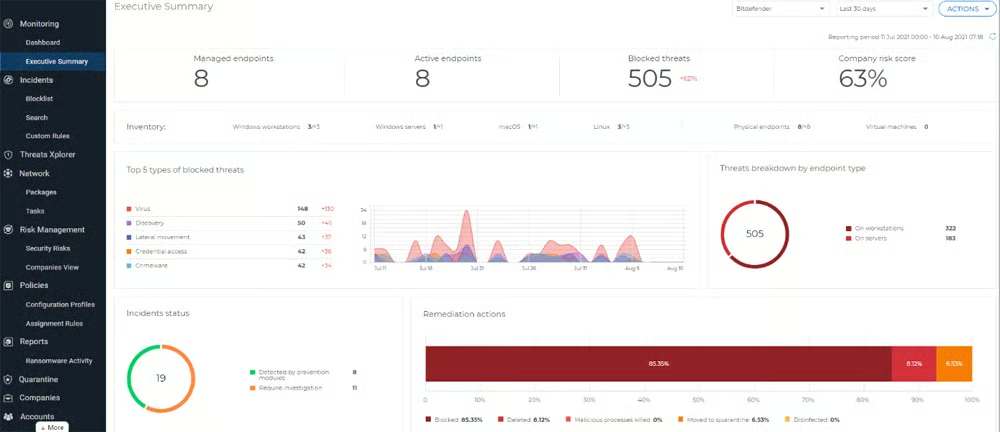
Bitdefender GravityZoneは、中小企業や大企業向けの多目的セキュリティプラットフォームです。ニーズに応じてGravityZoneのパッケージを選択できます。最も基本的なプランは、Web制御やフィルタリングなどの機能を備えた、まさに中小企業向けのソリューションです。
一方、エンタープライズ向けのオプションには、エンドポイント間の相関分析や対応の提案など、大規模で経験豊富なチームに適した機能が豊富に用意されています。CrowdStrike Falconと同様に、GravityZoneは小規模チーム向けの料金を提示しています。
長所
- 基本的なエンドポイント保護機能が充実
- 非常に小規模なチーム向けの透明性の高い料金体系
短所
- サポートメールやライブチャットを利用できない
- ネイティブのインシデントトリアージや脅威インテリジェンスがない
料金
- 100台:年間4,000~5,800ドル
- 100台超:見積もりについて問い合わせ
- 無料トライアル:1カ月間
主な機能
- ランサムウェア対策:GravityZoneは不審な暗号化手順を検知すると、データの損失を防ぐため、改ざん防止されたファイルのコピーを作成します。
- リスク管理:Bitdefenderは個々の脅威にリスクスコアを割り当て、重大度に応じて設定ミスや挙動に優先順位を付けます。
- サンドボックス:GravityZoneは、不審なファイルやコードをSandbox Analyzerに自動的に送信し、悪意のあるものかどうかを判定できます。
- 単一画面:GravityZoneはBusiness Securityプラットフォーム全体を1つの管理コンソールに統合するため、管理者は1カ所からすべてを管理できます。
スクリーンショット
代替製品
GravityZoneは企業向けの優れたエンドポイントセキュリティソリューションですが、不正デバイスの検出やインシデントトリアージなど、いくつかの機能が不足しています。セキュリティチームにこれらの機能が必要なら、代わりにSentinelOneを検討してください。
CrowdStrikeの競合製品に共通する5つの主な機能
CrowdStrike Falconのようなエンドポイントセキュリティプラットフォームは通常、デバイス制御、インシデントの隔離、修復の提案、脅威インテリジェンス、モバイルデバイスのサポートなどの機能を提供します。
デバイス制御
エンドポイントセキュリティプラットフォームは通常、セキュリティ上の問題が発生している、または問題を引き起こしているデバイスをチームがブロックしたり隔離したりできるよう、デバイス制御機能を提供します。これは、ノートパソコン上のマルウェアの一種や、サービスへの不正アクセスを試みるモバイルアプリケーションなどです。管理者はデバイスを隔離して脅威の拡散を防いだり、特定の悪意のあるプロセスをブロックしたりできます。
インシデントの隔離
脅威アクターはIT環境内を移動するためにラテラルムーブメントを頻繁に利用します。これは、権限が不十分であることや、デバイスとアプリケーション間に接続ポイントがあることが原因です。エンドポイントセキュリティソリューションでは、マルウェアなどの脅威がさらに拡散しないよう、管理者がインシデントやデバイス全体を隔離できる必要があります。
修復に関する推奨事項
エンドポイントの検知と対応には、脅威を修復するための提案が含まれていることがよくあります。管理コンソールには、影響を受けたアプリケーションなどの脅威データが表示され、脅威を隔離したりサンドボックスに送信したりするなど、脅威を軽減する手順が一覧で示される場合があります。これらの提案は、EDRソリューションがすでに収集したデータに基づいているため、セキュリティ管理者にとって有用です。また、自動化によって管理者の手作業も削減できます。
脅威インテリジェンス
CrowdStrikeなどのエンドポイントセキュリティベンダーは、一般的な脅威インテリジェンスフィードと統合したり、独自に脅威を調査したりすることがよくあります。EDRやXDRなどのセキュリティプラットフォームには、脅威データの正確な情報源が必要です。脅威と、それに関連する侵害の痕跡を深く理解していれば、これらのプラットフォームは脅威への対処に向けてより適切に準備できます。
モバイルOSのサポート
理想的には、CrowdStrikeのようなエンドポイントセキュリティスイートは、ノートパソコンやサーバーだけでなく、スマートフォンなどのモバイルデバイスも対象にすべきです。モバイルデバイスは、特に企業ネットワークに接続されている場合や機密データの保存に使用されている場合、コンピューターと同じくらい企業のセキュリティに脅威をもたらす可能性があります。EDRなどのセキュリティプラットフォームは、多くの場合AndroidとiOSを対象としています。
モバイルデバイスの脆弱性だけが企業ネットワークへの脅威ではありません。当社のガイドでは主なネットワークセキュリティの脅威について解説しています。これにはマルウェアやサービス拒否攻撃などが含まれます。
CrowdStrikeの主な競合製品を評価した方法
CrowdStrikeの主要プラットフォームであるCrowdStrike Falconの最適な代替製品を分析するため、エンドポイントセキュリティ、EDR、XDRの分野におけるソリューションを分析する製品スコアリング基準を作成しました。この基準には、購入者がエンドポイントセキュリティソリューションに求める6つの主要カテゴリーを含めました。各カテゴリーには独自の重み付けを設定し、複数の下位基準も設けました。各セキュリティ製品が下位基準をどの程度満たしているかと、その重み付けに基づいて最終スコアを算出しました。
評価基準
基準を作成するにあたり、まずデバイス制御など、エンドポイントセキュリティの基本機能から始めました。次に、ドキュメントやトレーニング動画など、使いやすさと管理に関する機能を確認しました。その後、無料トライアルを含む料金と、脅威ハンティングなどの高度な機能を評価しました。最後に、デモの提供状況を含むカスタマーサポートの選択肢に基づいて製品を採点しました。
- 基本機能(30%):このカテゴリーには、脆弱性管理、修復の提案、デバイス制御など、最も重要なエンドポイントセキュリティ機能を含めました。
- 評価項目の勝者:Trend Micro。
- 使いやすさと管理のしやすさ(25%):ドキュメント、API、単一の管理コンソールなど、使いやすさに関する機能を評価しました。
- 評価項目の勝者:Trend MicroとSophos。
- 料金(15%):販売代理店経由を含む料金情報の提供状況を確認し、無料トライアルを評価しました。
- 評価項目の勝者:Bitdefender
- 高度な機能(15%): 脅威ハンティングや不正デバイスの検出など、あると便利な機能を評価しました。これらは特に大企業にとって有用です。
- 評価項目の勝者:Symantec
- カスタマーサポート(15%): 電話やメールなどのカスタマーサポート窓口に加え、製品デモの提供状況も評価しました。
- 評価項目の勝者:Sophos
よくある質問(FAQ)
CrowdStrikeは競合製品より優れているか?
主要なエンドポイントセキュリティおよびEDRプラットフォームは、検知、保護、脅威インテリジェンス、調査など、さまざまな分野で優れています。CrowdStrikeは特に防御機能で高い評価を得ています。
ただし、脅威対策において優れた成果を上げているプロバイダーはほかにも複数あります。独立したテストで高いスコアを獲得しているかどうかなどを確認してください。こうしたスコアは、ベンダーが実際に主張どおりの機能を利用できることを示しています。
CrowdStrike最大の競合相手は?
CrowdStrikeには多数の競合製品がありますが、最も注目すべき競合相手は、おそらく世界有数の検知・対応プロバイダーであるPalo Alto Networksでしょう。類似した機能を提供し、独立したテストでも非常によく似たスコアを獲得しています。Palo Altoの検知・対応プラットフォームであるCortex XDRは、高度な機能を備えたソリューションであり、その機能を設定する知識と経験を持つ企業チームに適しています。
CrowdStrikeのデメリットとは?
CrowdStrikeはオンプレミス型のEDRとしては利用できず、クラウドでのみ利用できます。ビジネスでオンプレミスのソリューションを探している場合は、別の製品を検討すべきです。
また、昨年CrowdStrikeで発生したニュースにより、一部の見込み顧客が不安を感じる可能性もあります。ベンダーがコンテンツの更新を実施した際、数百万の顧客のコンピューターシステムがクラッシュしたのです。この重大な運用上の問題にもかかわらず、CrowdStrikeは依然としてエンドポイントセキュリティの主要ベンダーの1つです。
ウイルス対策、エンドポイント保護プラットフォーム、EDRの違いとは?
CrowdStrikeとその競合製品は、いずれもウイルス対策、エンドポイント保護、EDRの各分野に属する機能を提供しています。ただし、これら3つには違いがあります。CrowdStrike Falconやその他のプラットフォームでは通常、これらが組み合わされている場合でも同様です。
ウイルス対策ソリューションは主に、コンピューターシステムをウイルスやマルウェアから保護します。エンドポイント保護プラットフォームはノートパソコンなどのデバイス上で脅威を防ぎ、EDRプラットフォームは予防機能と直接的な対応機能を組み合わせています。
3つの違いについて詳しくは、当社のガイドをご覧ください。
結論:CrowdStrikeの代替製品を選ぶ
ビジネスで初めてEDRプラットフォームを導入する場合でも、既存のCrowdStrike Falconを置き換えようとしている場合でも、競合製品を評価する際は、チームに必要な主要機能を検討してください。
Falconは脅威の防止機能で高い評価を得ていますが、同様の機能を提供できるソリューションはほかにもあります。実際の能力を示す、独立したテストで高いスコアを獲得している製品を探すとともに、使いやすさに影響する管理機能やサポート機能も考慮してください。
Alert LogicやSentinelOneなどを含む、当社の優れたマネージド検知・対応ソリューションをご覧ください。