

















Un serveur n’a pas besoin d’être ancien ou négligé pour devenir un risque de sécurité. Une protection négligée sur un système fraîchement installé pourrait donner aux attaquants une ouverture vers l’ensemble du réseau de l’entreprise.
Microsoft a annoncé la préversion publique de Windows Server 2028 le 17 novembre. À partir de la build Insider 29706, Server Core active dès le premier démarrage des centaines de paramètres de sécurité, notamment des contrôles plus stricts pour l’administration à distance et le partage de fichiers.
Pour les équipes informatiques, cette préversion permet d’identifier les outils qui dépendent d’anciens paramètres avant que ces dépendances ne deviennent un problème lors de la migration.
Des contrôles plus stricts protègent les connexions et les accès à distance
Microsoft décrit les changements apportés à la gestion des connexions utilisateur et de l’accès aux informations sensibles par les serveurs. Windows Server 2028 privilégie Kerberos au détriment de NTLM, une ancienne méthode d’authentification que les attaquants peuvent exploiter pour usurper l’identité d’utilisateurs légitimes. Des protections supplémentaires sécurisent les identifiants stockés et compliquent les tentatives répétées de deviner les mots de passe.
D’autres protections couvrent l’activité réseau et les accès administrateur.
- Sécurité réseau. Les connexions de partage de fichiers bénéficient d’une protection renforcée contre la falsification et l’interception, tandis que le pare-feu intégré reste activé pour bloquer le trafic indésirable.
- Accès à distance. Les méthodes anciennes et moins sûres de connexion aux serveurs sont limitées, notamment les connexions administratives qui transmettent des informations sans chiffrement.
- Surveillance de l’activité. Des relevés plus détaillés des commandes, notamment l’activité PowerShell, fournissent aux enquêteurs des informations supplémentaires lors de l’examen d’un comportement suspect.
De nombreux paramètres sont imposés par des stratégies système que les programmes d’installation et les scripts de configuration ordinaires ne peuvent pas simplement désactiver. Les administrateurs doivent modifier la stratégie de contrôle avant d’accorder des exceptions à ces protections.
Les anciennes applications pourraient rencontrer des problèmes de compatibilité
Les programmes conçus autour d’anciennes méthodes d’authentification ou de connexion réseau pourraient toutefois avoir des difficultés avec les nouvelles restrictions. Les entreprises qui utilisent d’anciens outils de gestion ou des environnements Active Directory complexes pourraient devoir fournir un travail supplémentaire pour que les logiciels existants fonctionnent comme prévu.
Microsoft fournit un exemple concernant Windows Remote Management, qui permet aux administrateurs de contrôler des serveurs depuis un autre ordinateur. Les tentatives visant à rétablir une méthode d’authentification non sécurisée au moyen d’une commande locale sont bloquées, mais un utilitaire distinct peut rétablir tout un groupe de paramètres au comportement standard de Windows Server. Cette opération peut supprimer plusieurs protections de ce groupe, et pas seulement celle qui pose problème.
Certaines protections prévues sont également absentes de la préversion actuelle. Le blocage complet de NTLM est encore en cours de développement, tout comme des protections supplémentaires contre les accès matériels non autorisés et certaines connexions à distance.
Les notes de version officielles signalent également un bug susceptible de faire planter un service d’authentification Windows lors de certaines connexions chiffrées.
Les équipes de sécurité doivent vérifier quelles protections restent actives
Les architectes de sécurité d’entreprise et les administrateurs de Windows Server doivent prêter attention à ce qui se passe lorsqu’une application a besoin d’une exception. Assouplir un paramètre peut permettre au logiciel de fonctionner à nouveau, mais pourrait aussi laisser le serveur avec moins de défenses que prévu.
Les modifications apportées à un système peuvent finir par se propager à d’autres systèmes via des scripts d’installation partagés ou des stratégies appliquées à toute l’entreprise.
Un examen structuré avant le déploiement peut aider les équipes à repérer les problèmes de compatibilité tout en gardant les exceptions de sécurité nécessaires sous contrôle.
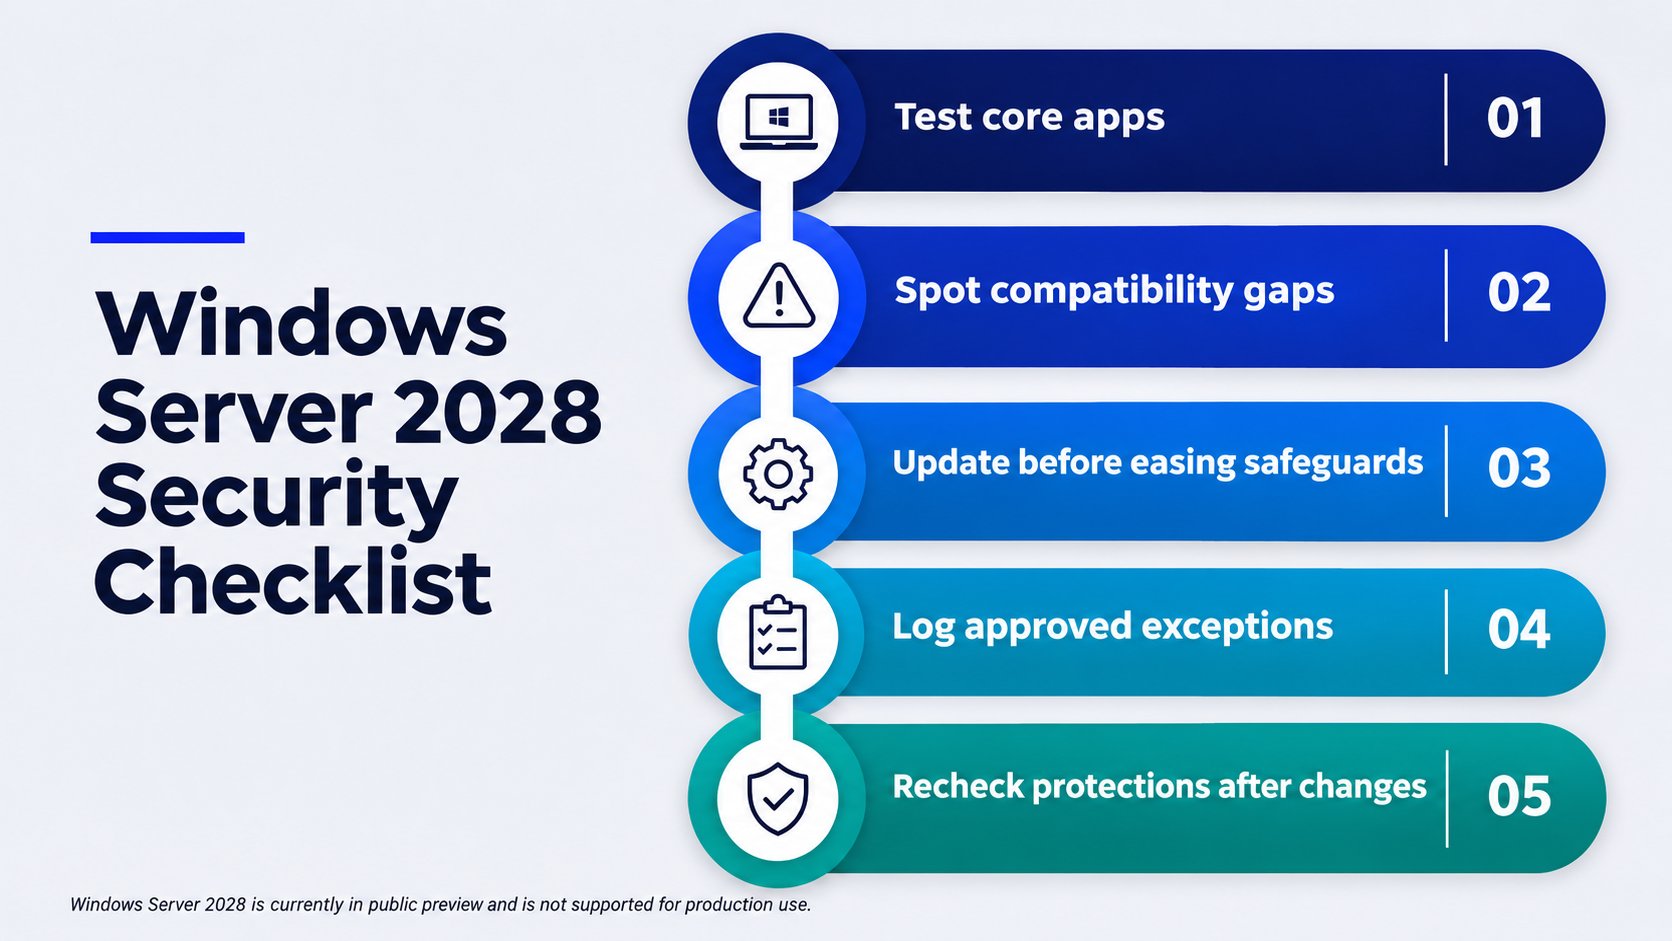
Vérifier les résultats n’est pas toujours simple. Microsoft avertit que les rapports familiers sur les stratégies Windows peuvent afficher certaines protections comme étantNon configuré même lorsqu’elles sont actives.
Son outil MSHardenedPolicyEval peut évaluer les paramètres effectivement appliqués. Toutefois, la préversion actuelle ne mesure pas encore toutes les protections.
Les organisations qui utilisent des outils de gestion de la configuration de sécurité avec une stratégie de groupe ou OSConfig doivent également déterminer quel contrôle système gère chaque paramètre.
Des outils concurrents peuvent écraser les modifications des uns et des autres, laissant les serveurs dans un état inattendu. Des vérifications régulières après les changements approuvés aideront les entreprises à préserver les protections renforcées de Windows Server 2028 à mesure que les applications et les stratégies de sécurité évoluent.
Plus d’actualités en cybersécurité : la dernière mise à jour de sécurité d’Oracle, corrige des centaines de vulnérabilités, mais les installations Java dissimulées dans les logiciels d’entreprise pourraient rester inaperçues.