

















Votre téléphone Android s’éteint. Vous pensez qu’il est verrouillé ou éteint. Mais derrière cet écran noir, un attaquant pourrait toujours contrôler votre appareil et dérober des informations sensibles.
Des chercheurs en sécurité de Zimperium ont découvert de nouvelles fonctionnalités d’ArcticRAT, une famille de malwares Android qui utilise des superpositions d’écran noir pour dissimuler l’accès à distance, capturer des identifiants et surveiller l’activité sur les appareils infectés. D’abord ciblé sur les utilisateurs de cryptomonnaies, le malware a évolué pour devenir une menace plus large de surveillance et de vol de données financières.
Le danger dépasse le cadre des comptes bancaires personnels. Un téléphone infecté pourrait également exposer des identifiants professionnels, des codes d’authentification et des sessions de travail actives, permettant aux attaquants de compromettre des comptes sensibles sans que le propriétaire de l’appareil ne remarque quoi que ce soit d’inhabituel.
De fausses applications Android donnent à ArcticRAT accès aux smartphones
ArcticRAT ciblait initialement les utilisateurs de 11 applications de cryptomonnaie. Dans une enquête portant sur 78 échantillons de malware, Zimperium a identifié 42 applications d’installation et 36 charges utiles malveillantes, dont des versions se faisant passer pour Amazon, TikTok et de simples gestionnaires de fichiers.
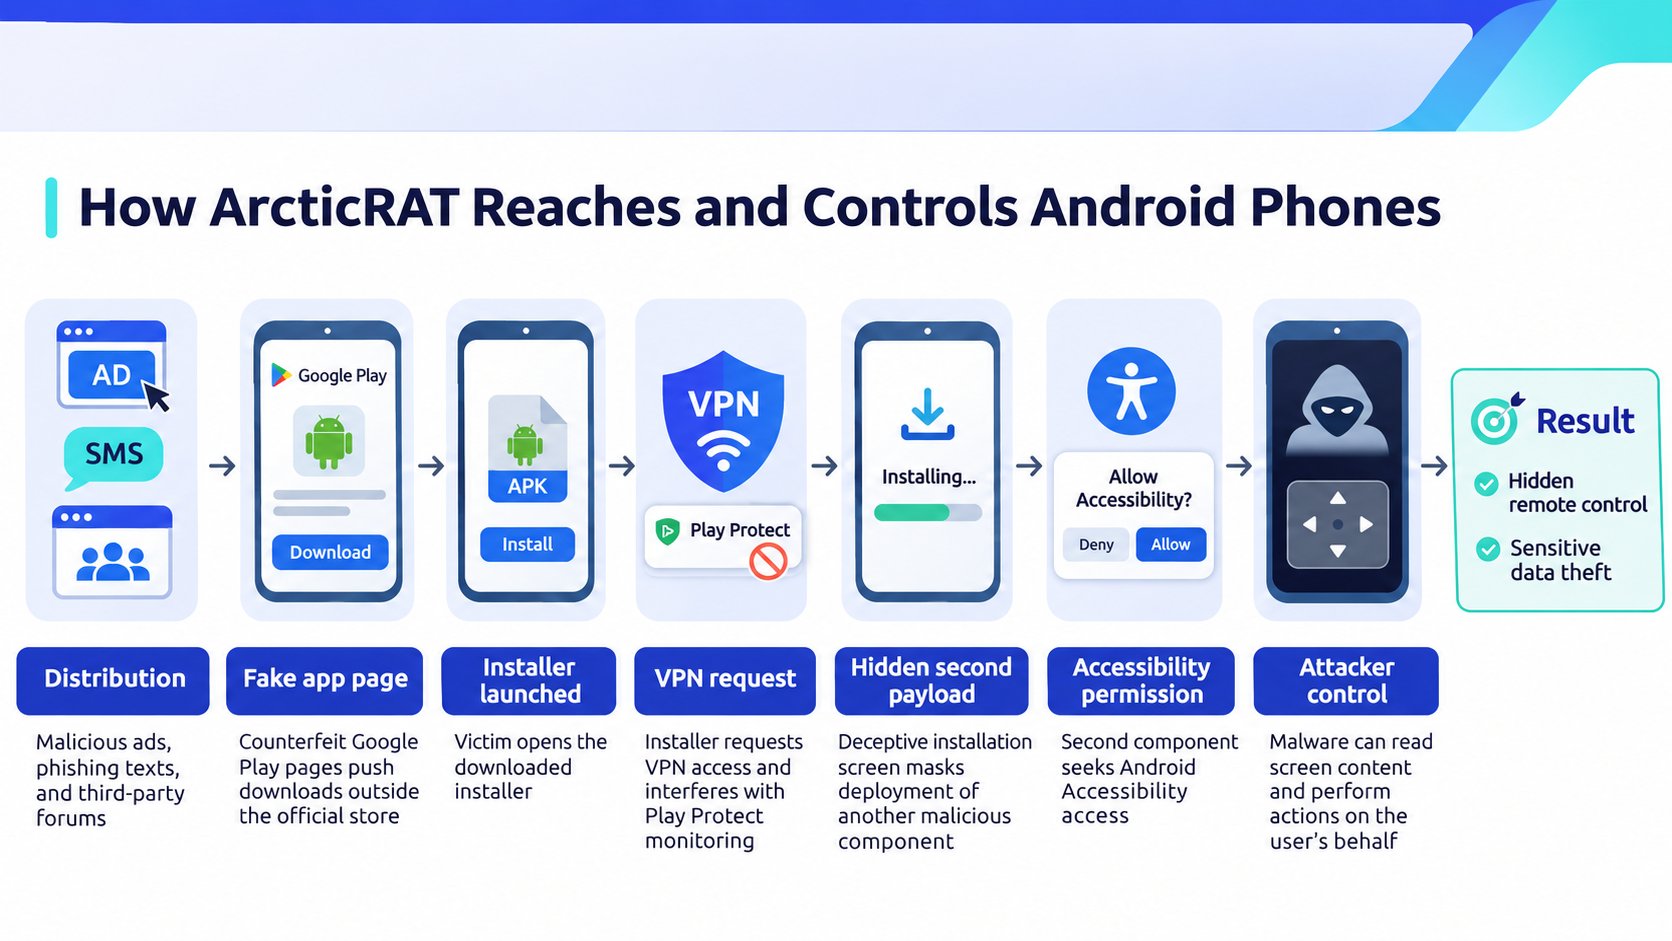
Les attaquants distribuent ces applications par le biais de publicités malveillantes, de SMS d’hameçonnage et de forums tiers. De fausses pages Google Play incitent les victimes à télécharger des logiciels en dehors de la boutique d’applications officielle.
Une fois lancé, l’installateur demande un accès VPN et bloque temporairement les communications réseau afin de perturber la surveillance de Google Play Protect. Un écran d’installation trompeur masque le déploiement d’un second composant malveillant, qui cherche à obtenir les autorisations d’accessibilité d’Android.
Comme on l’a vu avec d’autres chevaux de Troie bancaires Android, l’octroi de ces privilèges permet aux logiciels malveillants de lire le contenu de l’écran et d’effectuer des actions au nom de l’utilisateur.
Les écrans noirs dissimulent le contrôle à distance et le vol de données financières
Le malware utilise Hidden VNC pour permettre aux attaquants d’utiliser à distance les smartphones infectés. Lorsqu’il navigue dans des applications bancaires ou approuve des autorisations système, ArcticRAT recouvre l’écran d’une superposition noire et réduit la luminosité à zéro. Les victimes peuvent croire que leur téléphone est verrouillé ou éteint, alors qu’une activité non autorisée se poursuit.
Les chercheurs ont recensé 129 commandes d’attaquants parmi les variantes analysées, notamment des fonctions permettant de collecter des identifiants et de manipuler la sécurité de l’appareil.
- Vol d’identifiants. Enregistre les frappes et affiche de faux écrans de verrouillage pour capturer les codes PIN, schémas de déverrouillage et mots de passe des appareils.
- Surveillance. Collecte des captures d’écran et les informations saisies dans les applications, notamment les données d’authentification et les communications privées.
- Manipulation de l’appareil. Exploite le débogage sans fil d’Android pour valider des codes de déverrouillage volés ou modifier les paramètres de verrouillage de l’écran, ce qui peut empêcher les propriétaires d’accéder à leurs appareils.
Une autre fonctionnalité utilise Grok de xAI pour examiner les informations collectées sur les téléphones compromis. Les chercheurs ont observé le modèle d’IA identifier les applications financières installées et filtrer les SMS volés à la recherche de codes de sécurité à usage unique, de soldes de comptes et de notifications de virement.
Les résultats sont stockés localement avant d’être récupérés par les attaquants, ce qui réduit la nécessité d’examiner manuellement les informations interceptées.
Les téléphones professionnels compromis menacent la sécurité des comptes d’entreprise
Pour les équipes chargées de la sécurité informatique qui supervisent les appareils Android appartenant à l’entreprise ou aux employés, ArcticRAT représente un risque pour les comptes accessibles depuis ces téléphones.
Un attaquant contrôlant un téléphone infecté pourrait intercepter des messages de vérification professionnels ou interagir avec des applications auxquelles un employé est déjà connecté. Des identifiants de connexion valides ne suffiraient pas nécessairement à garantir que l’appareil lui-même reste fiable, mais les chercheurs n’ont pas confirmé d’intrusions en entreprise impliquant ce malware.
Les organisations qui gèrent des parcs Android devraient utiliser des politiques de gestion des appareils mobiles afin de limiter les installations non autorisées et de surveiller les changements d’autorisations suspects lorsque cela est possible.
Examinez les services d’accessibilité activés de manière inattendue et les activités de débogage suspectes, en particulier sur les appareils autorisés à accéder à des systèmes professionnels sensibles. Les téléphones personnels non gérés et dépourvus d’une surveillance de sécurité adéquate nécessitent des restrictions d’accès plus strictes.
Les infections présumées nécessitent un confinement immédiat. Les équipes de sécurité doivent suspendre l’accès aux ressources de l’entreprise depuis les appareils concernés, révoquer les sessions actives et examiner l’activité d’authentification récente avant de rétablir la connectivité.
Tous les identifiants exposés doivent être remplacés depuis un appareil de confiance, tandis que les comptes à haut risque devraient adopter une authentification multifacteur résistante à l’hameçonnage plutôt que de s’appuyer sur des codes SMS.
Une authentification plus robuste réduit l’exposition aux messages interceptés, mais elle ne peut pas sécuriser une session d’application déjà accessible à un malware présent sur le téléphone.
Plus d’actualités sur la cybersécurité : les téléphones Pixel reçoivent une mise à jour anticipée d’Android 17 qui corrige de graves failles de sécurité, notamment une vulnérabilité susceptible de permettre l’exécution de code à distance sans interaction de l’utilisateur.