

















Ein Server muss weder alt noch vernachlässigt sein, um zu einem Sicherheitsrisiko zu werden. Eine übersehene Schutzmaßnahme auf einem neu installierten System könnte Angreifern einen Einstieg in das weitere Unternehmensnetzwerk ermöglichen.
Microsoft hat am 17. November die öffentliche Vorschau von Windows Server 2028 angekündigt. Ab dem Insider-Build 29706 aktiviert Server Core beim ersten Start Hunderte von Sicherheitseinstellungen, darunter strengere Kontrollen für die Remoteverwaltung und die Dateifreigabe.
Für IT-Teams bietet die Vorschau die Gelegenheit herauszufinden, welche Tools von älteren Einstellungen abhängen, bevor diese Abhängigkeiten zu einem Migrationsproblem werden.
Strengere Kontrollen schützen Anmeldungen und Remoteverbindungen
Microsoft beschreibt Änderungen daran, wie Server Benutzeranmeldungen und den Zugriff auf vertrauliche Informationen handhaben. Windows Server 2028 bevorzugt Kerberos gegenüber NTLM, einer älteren Anmeldemethode, die Angreifer ausnutzen können, um sich als legitime Benutzer auszugeben. Zusätzliche Schutzmaßnahmen sichern gespeicherte Anmeldedaten und erschweren wiederholte Versuche, Passwörter zu erraten.
Weitere Schutzmaßnahmen betreffen Netzwerkaktivitäten und den Administratorzugriff.
- Netzwerksicherheit. Verbindungen zur Dateifreigabe erhalten einen stärkeren Schutz vor Manipulation und Abfangen, während die integrierte Firewall aktiviert bleibt, um unerwünschten Datenverkehr zu blockieren.
- Remotezugriff. Ältere und weniger sichere Methoden zur Verbindung mit Servern werden eingeschränkt, etwa administrative Verbindungen, die Informationen unverschlüsselt übertragen.
- Aktivitätsüberwachung. Detailliertere Aufzeichnungen von Befehlen, einschließlich PowerShell-Aktivitäten, liefern Ermittlern zusätzliche Informationen bei der Untersuchung verdächtigen Verhaltens.
Viele Einstellungen werden durch Systemrichtlinien erzwungen, die gewöhnliche Softwareinstallationsprogramme und Einrichtungsskripte nicht einfach deaktivieren können. Administratoren müssen die jeweils maßgebliche Richtlinie ändern, bevor sie Ausnahmen von diesen Schutzmaßnahmen vornehmen.
Ältere Anwendungen könnten auf Kompatibilitätsprobleme stoßen
Programme, die auf veralteten Anmeldemethoden oder Netzwerkverbindungen basieren, könnten allerdings mit den neuen Einschränkungen Schwierigkeiten bekommen. Unternehmen, die ältere Verwaltungstools oder komplexe Active-Directory-Umgebungen einsetzen, könnten zusätzlichen Aufwand betreiben müssen, damit vorhandene Software wie erwartet funktioniert.
Microsoft nennt ein Beispiel mit Windows Remote Management, über das Administratoren Server von einem anderen Computer aus steuern können. Versuche, eine unsichere Anmeldemethode über einen lokalen Befehl wiederherzustellen, werden blockiert, doch ein separates Dienstprogramm kann eine ganze Gruppe von Einstellungen auf das standardmäßige Verhalten von Windows Server zurücksetzen. Dadurch könnten mehrere Schutzmaßnahmen innerhalb dieser Gruppe entfernt werden, nicht nur diejenige, die Probleme verursacht.
Einige geplante Schutzmaßnahmen fehlen außerdem noch in der aktuellen Vorschau. Die vollständige Blockierung von NTLM befindet sich ebenso wie zusätzliche Schutzmaßnahmen gegen unbefugten Hardwarezugriff und bestimmte Remoteverbindungen noch in der Entwicklung.
Offizielle Versionshinweise weisen außerdem auf einen Fehler hin, der einen Windows-Authentifizierungsdienst während bestimmter verschlüsselter Verbindungen zum Absturz bringen kann.
Sicherheitsteams müssen prüfen, welche Schutzmaßnahmen aktiv bleiben
Sicherheitsarchitekten in Unternehmen und Administratoren von Windows Server sollten darauf achten, was geschieht, wenn eine Anwendung eine Ausnahme benötigt. Eine Lockerung einer Einstellung kann die Software zwar wieder funktionsfähig machen, aber auch dazu führen, dass der Server über weniger Schutzmaßnahmen verfügt als vorgesehen.
Änderungen, die für ein System vorgenommen werden, können sich über gemeinsam genutzte Installationsskripte oder unternehmensweite Richtlinien schließlich auf andere Systeme ausbreiten.
Eine strukturierte Prüfung vor der Bereitstellung kann Teams dabei helfen, Kompatibilitätsprobleme zu erkennen und gleichzeitig notwendige Sicherheitsausnahmen unter Kontrolle zu halten.
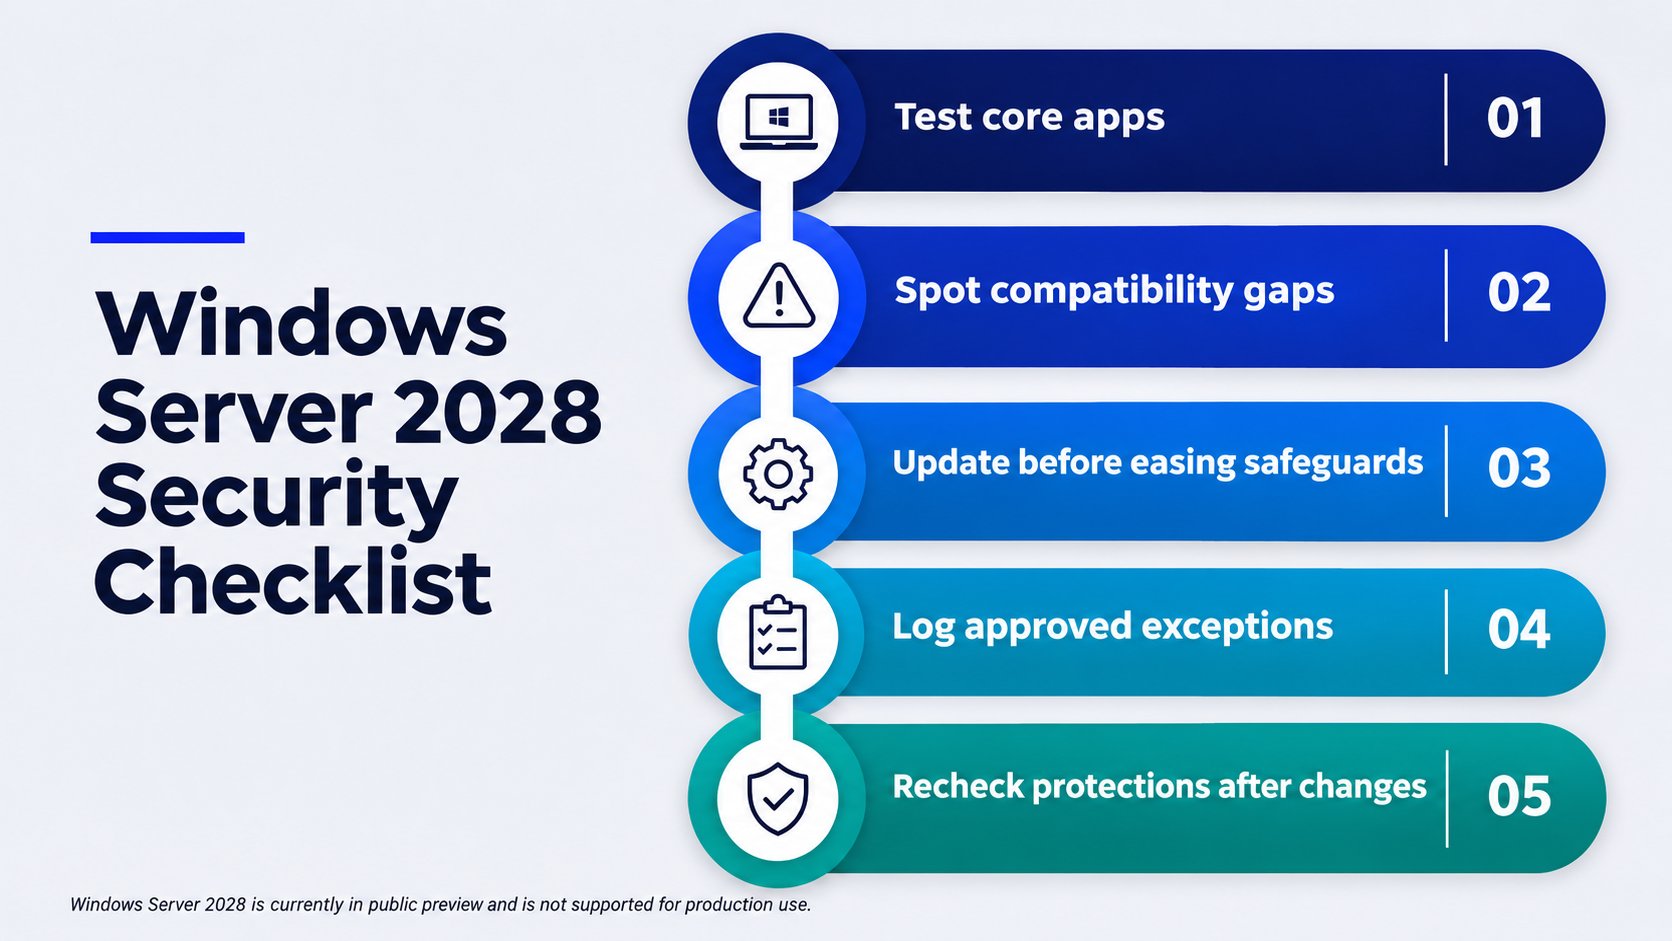
Die Ergebnisse zu überprüfen, ist nicht immer unkompliziert. Microsoft warnt, dass vertraute Richtlinienberichte von Windows bestimmte Schutzmaßnahmen als Nicht konfiguriert anzeigen können, selbst wenn sie aktiv sind.
Das Tool MSHardenedPolicyEval kann die tatsächlich geltenden Einstellungen bewerten. Die aktuelle Vorschau erfasst jedoch noch nicht jede Schutzmaßnahme.
Organisationen, die Tools zur Sicherheitskonfigurationsverwaltung zusammen mit Gruppenrichtlinien oder OSConfig einsetzen, sollten außerdem festlegen, welche Systemsteuerung für die jeweilige Einstellung maßgeblich ist.
Konkurrierende Tools können die Änderungen des jeweils anderen überschreiben und Server dadurch in einen unerwarteten Zustand versetzen. Regelmäßige Prüfungen nach genehmigten Änderungen helfen Unternehmen, die stärkeren Schutzmaßnahmen von Windows Server 2028 aufrechtzuerhalten, während sich Anwendungen und Sicherheitsrichtlinien weiterentwickeln.
Weitere Nachrichten zur Cybersicherheit: Das neueste Sicherheitsupdate von Oracle behebt Hunderte von Schwachstellen, doch in Unternehmenssoftware verborgene Java-Installationen könnten weiterhin übersehen werden.