

















Des centaines de milliers d’attaques DDoS peuvent être reliées à un service dont le FBI vient de fermer la porte d’entrée.
Les autorités américaines ont saisi les domaines associés à NightmareStresser, que le ministère de la Justice décrit comme l’une des opérations de DDoS à la demande « les plus anciennes au monde ». Les enquêteurs affirment que la plateforme a facilité des centaines de milliers d’attaques réelles ou tentées dans le monde depuis 2022.
Les services de booter abaissent le seuil technique nécessaire pour lancer des attaques DDoS en plaçant l’infrastructure d’attaque derrière une interface web payante. La mise hors ligne des domaines de NightmareStresser perturbe un point d’accès majeur, mais ne signifie pas que l’écosystème plus vaste du DDoS à la demande a disparu.
Comment les autorités ont mis NightmareStresser hors ligne
NightmareStresser n’était pas simplement un site vendant des logiciels de DDoS. Il fonctionnait comme un service de booter, offrant à ses clients un moyen, via le web, de louer une infrastructure d’attaque et de diriger directement du trafic DDoS vers une cible.
BleepingComputer, la plateforme se présentait comme le « booter IP en ligne n° 1 » tout en affirmant proposer ces services 24 heures sur 24 — une affirmation que le FBI vient de mettre à l’épreuve.
Une enquête menée en 2023 par Searchlight Cyber a révélé que la plateforme comptait plus de 566 000 utilisateurs inscrits et exploitait 52 serveurs dédiés, avec une capacité d’attaque annoncée pouvant atteindre 200 Gbit/s.
Les autorités affirment que le service a ensuite été utilisé pour mener des centaines de milliers d’attaques réelles ou tentées contre des victimes dans le monde depuis 2022, notamment des établissements d’enseignement, des organismes publics et d’autres organisations.
L’action du FBI visait les domaines du service, à savoir nightmare-stresser.com et nightmarestresser.org. Le contrôle de ces domaines a été transféré au gouvernement américain et les visiteurs voient désormais s’afficher un avis de saisie du FBI.
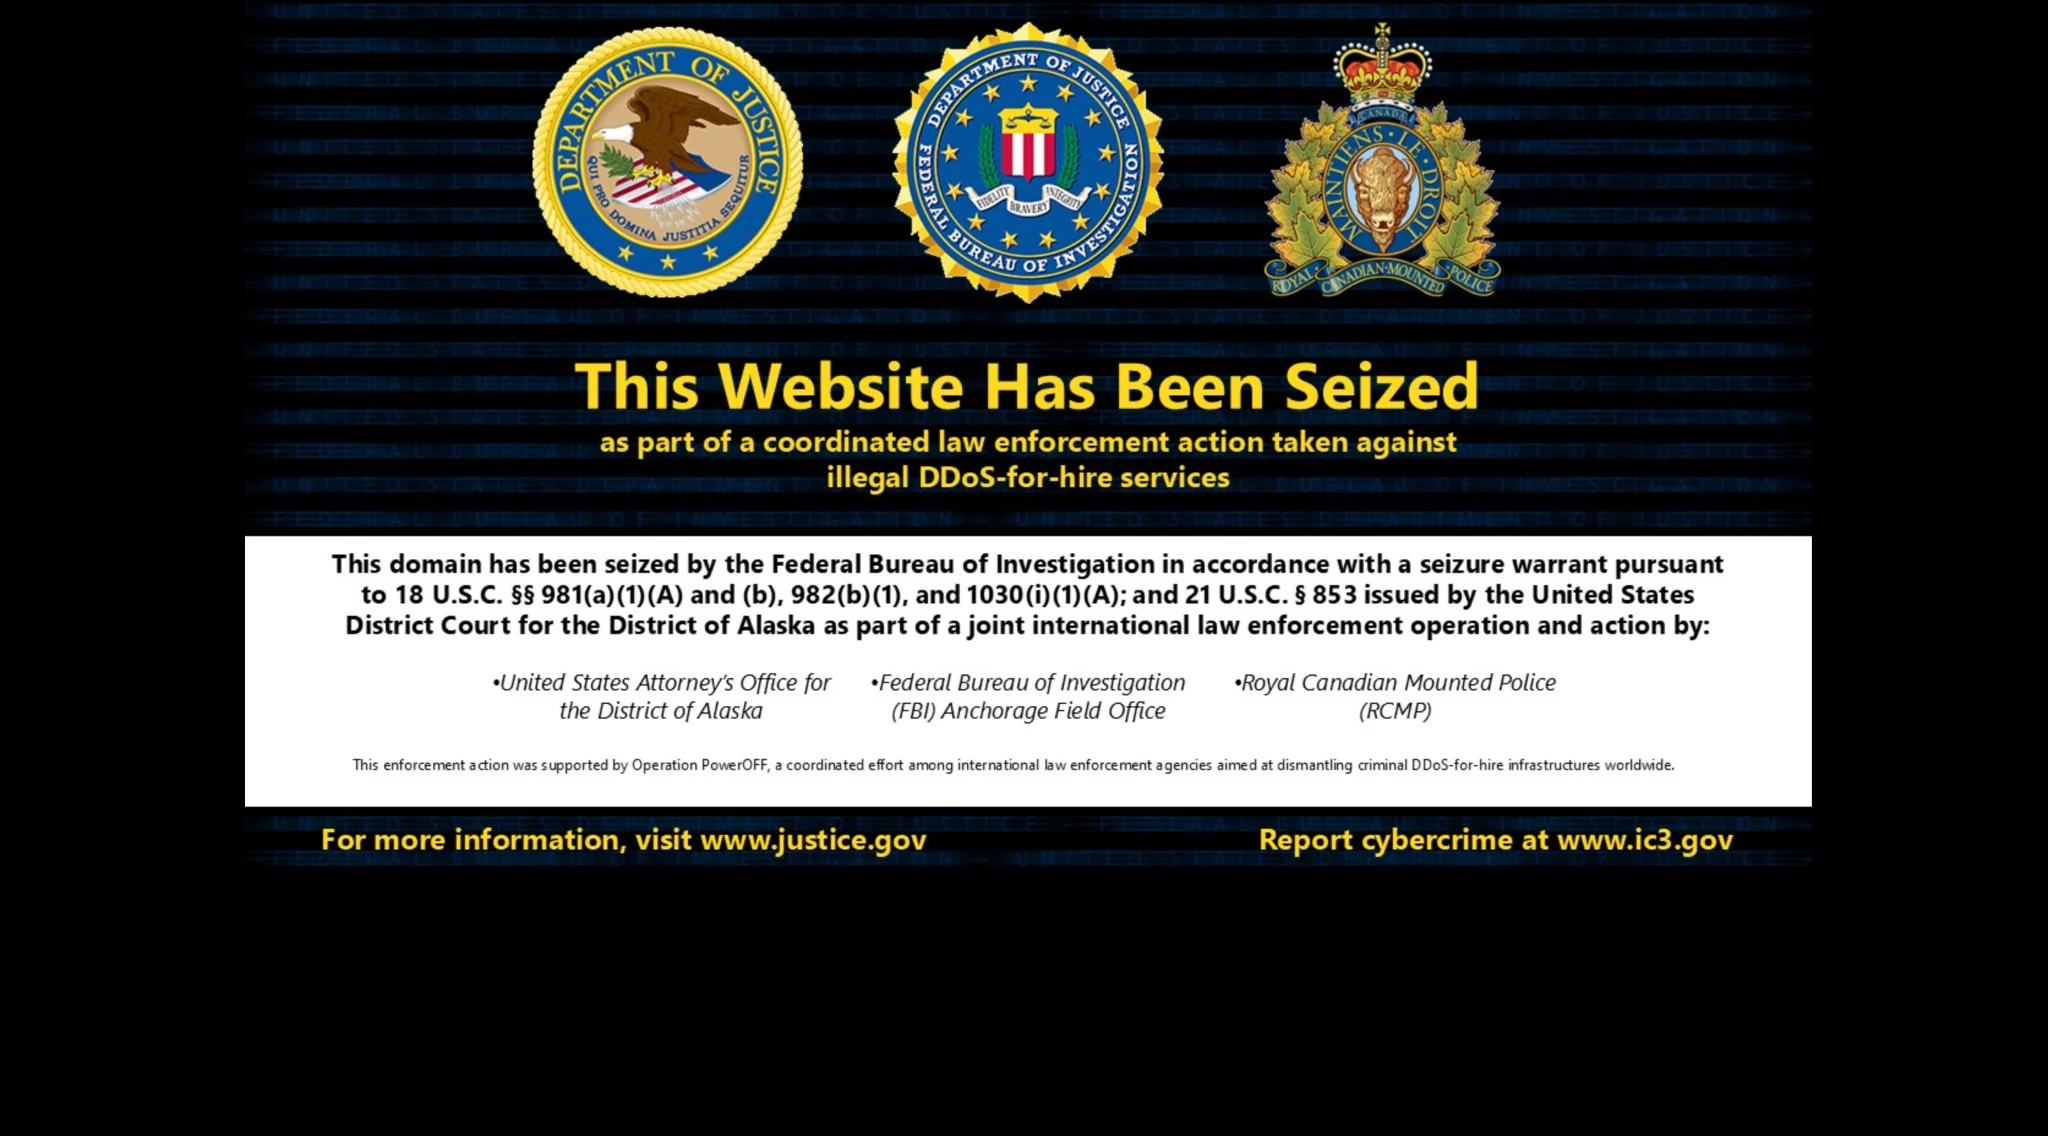
Le ministère de la Justice (DOJ) indique que le bureau du FBI à Anchorage et la Gendarmerie royale du Canada (GRC) ont contribué à mener l’opération dans le cadre de l’opération PowerOFF, un effort international plus vaste visant les plateformes de DDoS à la demande.
Les attaques DDoS sont de plus en plus importantes et faciles à lancer
La capacité d’attaque annoncée de NightmareStresser, pouvant atteindre 200 Gbit/s, reste modeste par rapport aux plus grandes attaques DDoS actuellement observées sur le terrain. Cloudflare indique avoir atténué 935 attaques de couche réseau dépassant 1 Tbit/s au premier semestre 2026, dont 805 au deuxième trimestre seulement.
Le problème ne tient pas seulement au fait que les attaques prennent de l’ampleur. Les DDoS se sont de plus en plus industrialisés, les services de booter, les botnets et les outils automatisés transformant les capacités d’attaque en quelque chose que l’on peut louer plutôt que construire.
Cela reflète une tendance plus générale dans la cybercriminalité : les capacités spécialisées sont de plus en plus proposées sous la forme de services et kits prêts à l’emploi, ce qui abaisse le seuil technique pour les attaquants en herbe. NightmareStresser s’inscrit parfaitement dans ce modèle, en donnant à ses clients accès à une infrastructure d’attaque sans leur demander de la construire ou de l’exploiter eux-mêmes.
Sa saisie constitue donc une victoire importante quoi qu’il en soit : elle perturbe non seulement le service lui-même, mais potentiellement des milliers d’autres qui en dépendent, même si ces derniers chercheront probablement ailleurs jusqu’à ce qu’ils soient eux aussi mis hors service.
Ce que cela signifie pour les entreprises exposées
Pour les organisations, il ne faut pas conclure que la menace a disparu parce qu’un service majeur de DDoS a été saisi.
Les opérations de DDoS à la demande peuvent changer de domaine, reconstruire leur infrastructure ou perdre leurs clients au profit de services concurrents. Les entreprises disposant de services accessibles depuis Internet doivent donc maintenir une protection DDoS en amont, surveiller les schémas de trafic inhabituels, tester les procédures de basculement et s’assurer que les équipes de réponse aux incidents savent comment contacter les fournisseurs d’hébergement, de cloud et de réseau pendant une attaque.
Pour les utilisateurs et les petites entreprises, le risque réside dans l’augmentation du nombre d’attaquants plutôt que dans leur haut niveau de compétence. Cela rend les mesures de résilience mentionnées plus haut d’autant plus importantes que le coût de lancement de ces attaques continue de baisser tandis que leur capacité augmente.
Le FBI peut retirer un fournisseur du marché, mais il ne peut pas supprimer la demande à l’origine des services de DDoS à la demande. Pour les défenseurs, la résilience reste plus importante que toute opération de démantèlement prise isolément.
Autre actualité : Des chercheurs ont découvert six failles dans les systèmes de signalement des appareils volés qui pourraient permettre à des attaquants de mettre sur liste noire des téléphones légitimes sur les réseaux cellulaires et même de perturber les connexions cellulaires de secours utilisées par les systèmes de sécurité domestique.