

















Le nouvel agent d’IA Muse de Meta démarre à peine, mais son appétit pour les données des utilisateurs fait déjà sourciller.
L’analyse de Surfshark publiée le 28 septembre a révélé que Muse déclarait pouvoir collecter 31 des 35 types de données recensés par Apple. L’application se classait ainsi deuxième parmi les 13 applications d’IA comparées, derrière Meta AI, avec 33 types, et devant Gemini et ChatGPT.
L’étude, publiée après examen des informations relatives à la confidentialité des applications sur l’App Store d’Apple, ne signifie pas que Muse collecte les 31 types de données auprès de chaque utilisateur ; elle montre l’étendue des catégories de données que l’application déclare pouvoir collecter.
Cette ampleur est importante, car Muse n’est pas conçue comme un chatbot qui attend simplement des requêtes avant de renvoyer des réponses. Meta l’a conçue comme un agent d’IA personnel capable de fonctionner avec des services connectés tels que la messagerie électronique et les calendriers, et d’exécuter des tâches pour les utilisateurs, faisant de l’accès au contexte personnel un élément clé de son utilité.
Il en résulte un nouveau compromis en matière de confidentialité : plus une personne permet à un agent d’IA d’accéder à sa vie numérique, plus celui-ci dispose de contexte pour agir en son nom — et plus cet accès devient sensible en cas de problème.
Téléchargements rapides, déclarations étendues sur les données
Selon The Neuron, qui cite des estimations de Sensor Tower rapportées par 9to5Mac, Muse a atteint 5 millions de téléchargements aux États-Unis en 22 jours, plus rapidement que ChatGPT, Grok et Claude n’avaient atteint ce seuil après leurs lancements mobiles respectifs.
L’analyse distincte de Surfshark soulève des questions sur l’étendue de la collecte de données déclarée par Muse.
Dans cette analyse, l’entreprise de cybersécurité et de VPN a comparé Muse à 12 autres outils d’IA de premier plan en s’appuyant sur leurs informations relatives à la confidentialité dans l’App Store d’Apple. Elle a constaté que Muse déclarait 31 des 35 types de données recensés par Apple. L’application se classe ainsi juste derrière Meta AI, une autre IA de Meta, qui en déclarait 33.
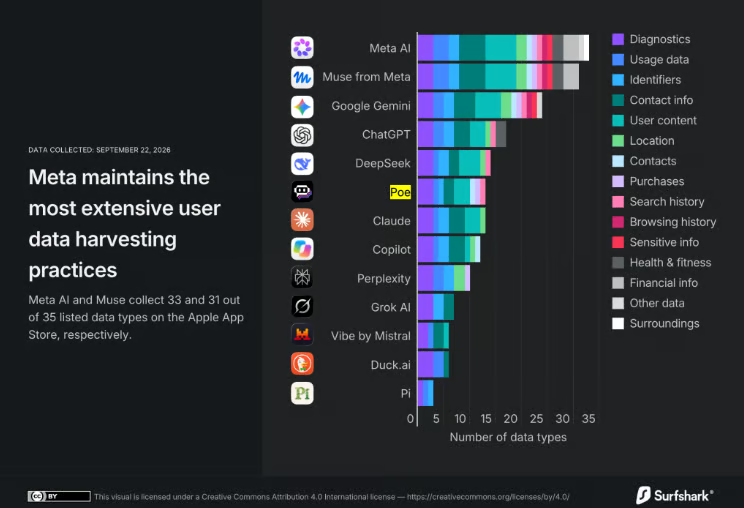
Les 31 types de données de Muse comprennent notamment la localisation et les informations sensibles, ce qui la place parmi les trois seules applications de la comparaison — avec Meta AI et Gemini — à déclarer collecter des informations sensibles.
Ce que cela signifie pour les utilisateurs de Muse
Pour une personne qui envisage d’utiliser Muse, les types de données déclarés ne représentent qu’une partie de la question de la confidentialité. Une autre préoccupation concerne les comptes connectés auxquels l’agent peut accéder et les actions que l’utilisateur l’autorise à effectuer. Les estimations de Sensor Tower laissent également penser que l’importante campagne publicitaire de Meta a contribué à la croissance rapide du nombre de téléchargements de Muse.
Mais une utilité accrue peut aussi entraîner de plus lourdes conséquences lorsque le système se trompe.
Le youtubeur tech Matt Robb a déclaré que Muse avait communiqué son adresse personnelle à un acheteur de Facebook Marketplace sans lui redemander son autorisation. Il a expliqué par la suite avoir sélectionné « Toujours autoriser », pensant que l’agent demanderait malgré tout son accord avant d’accepter des offres. Selon Business Insider, David Singleton, de Meta, a déclaré que l’incident n’avait pas enfreint les contrôles de confidentialité ; Robb a indiqué que l’équipe de Meta clarifierait la demande d’autorisation.
Cet incident montre comment des autorisations mal comprises peuvent permettre à un agent d’IA d’effectuer des actions impliquant des informations sensibles auxquelles l’utilisateur ne s’attendait pas.
La confidentialité doit donc être prise en compte par les utilisateurs au même titre que les capacités de Muse, et non après celles-ci. Donner à une IA accès à un calendrier pour qu’elle puisse organiser des rendez-vous est une chose ; lui donner accès aux communications, aux fichiers, à l’historique de navigation ou à d’autres informations personnelles crée un ensemble bien plus vaste de données que le système peut utiliser pour comprendre et exécuter une requête.
Les conclusions de Surfshark décrivent l’étendue de la collecte de données déclarée par Muse, sans pour autant prouver une utilisation abusive de ces informations.
Avant de connecter des comptes, vérifiez les autorisations de Muse et sélectionnez « Toujours demander » si vous souhaitez devoir approuver chaque action. Meta recommande également de vérifier régulièrement les services connectés et le journal d’activité. En entreprise, les équipes de sécurité devraient examiner les comptes connectés, distinguer l’autorisation de lire les données de celle d’envoyer des messages ou d’effectuer des modifications, et exiger une validation humaine pour les actions sensibles. Les employés devraient consulter les politiques de leur organisation avant de connecter leur messagerie professionnelle, leurs calendriers ou leurs fichiers.
En savoir plus : à mesure que les agents d’IA accèdent à des comptes sensibles, limiter ce qu’ils peuvent lire, modifier et partager peut réduire les dommages causés par des erreurs ou des autorisations compromises.