

















Hunderttausende DDoS-Angriffe lassen sich auf einen Dienst zurückführen, dem das FBI gerade die Eingangstür genommen hat.
US-Behörden haben mit NightmareStresser verbundene Domains beschlagnahmt. Das Justizministerium bezeichnet den Dienst als einen der „weltweit am längsten laufenden“ DDoS-for-Hire-Anbieter. Nach Angaben der Ermittler ermöglichte die Plattform seit 2022 weltweit Hunderttausende tatsächliche oder versuchte Angriffe.
Booter-Dienste senken die technische Hürde für DDoS-Angriffe, indem sie die Angriffsinfrastruktur hinter einer kostenpflichtigen Weboberfläche bereitstellen. Die Abschaltung der NightmareStresser-Domains legt einen wichtigen Zugangspunkt lahm, bedeutet aber nicht, dass das gesamte DDoS-for-Hire-Ökosystem verschwunden ist.
Wie die Behörden NightmareStresser offline nahmen
NightmareStresser war nicht einfach eine Website, die DDoS-Software verkaufte. Der Dienst fungierte als Booter und bot Kunden eine webbasierte Möglichkeit, Angriffsinfrastruktur zu mieten und direkten DDoS-Datenverkehr an ein Ziel zu leiten.
Laut BleepingComputer, bezeichnete sich die Plattform als „weltweit führenden IP-Booter“ und behauptete, solche Dienste rund um die Uhr anzubieten – eine Behauptung, die das FBI nun auf die Probe gestellt hat.
Eine Untersuchung von Searchlight Cyber aus dem Jahr 2023 ergab, dass die Plattform mehr als 566.000 registrierte Nutzer hatte und 52 dedizierte Server betrieb, mit einer beworbenen Angriffskapazität von bis zu 200 Gbit/s.
Nach Angaben der Behörden wurde der Dienst seit 2022 bei weltweit Hunderttausenden tatsächlichen oder versuchten Angriffen auf Opfer eingesetzt, darunter Bildungseinrichtungen, Regierungsbehörden und andere Organisationen.
Die Aktion des FBI richtete sich gegen die Domains des Dienstes, darunter nightmare-stresser.com und nightmarestresser.org. Die Kontrolle über die Domains wurde an die US-Regierung übertragen; Besucher sehen dort nun einen Beschlagnahmehinweis des FBI.
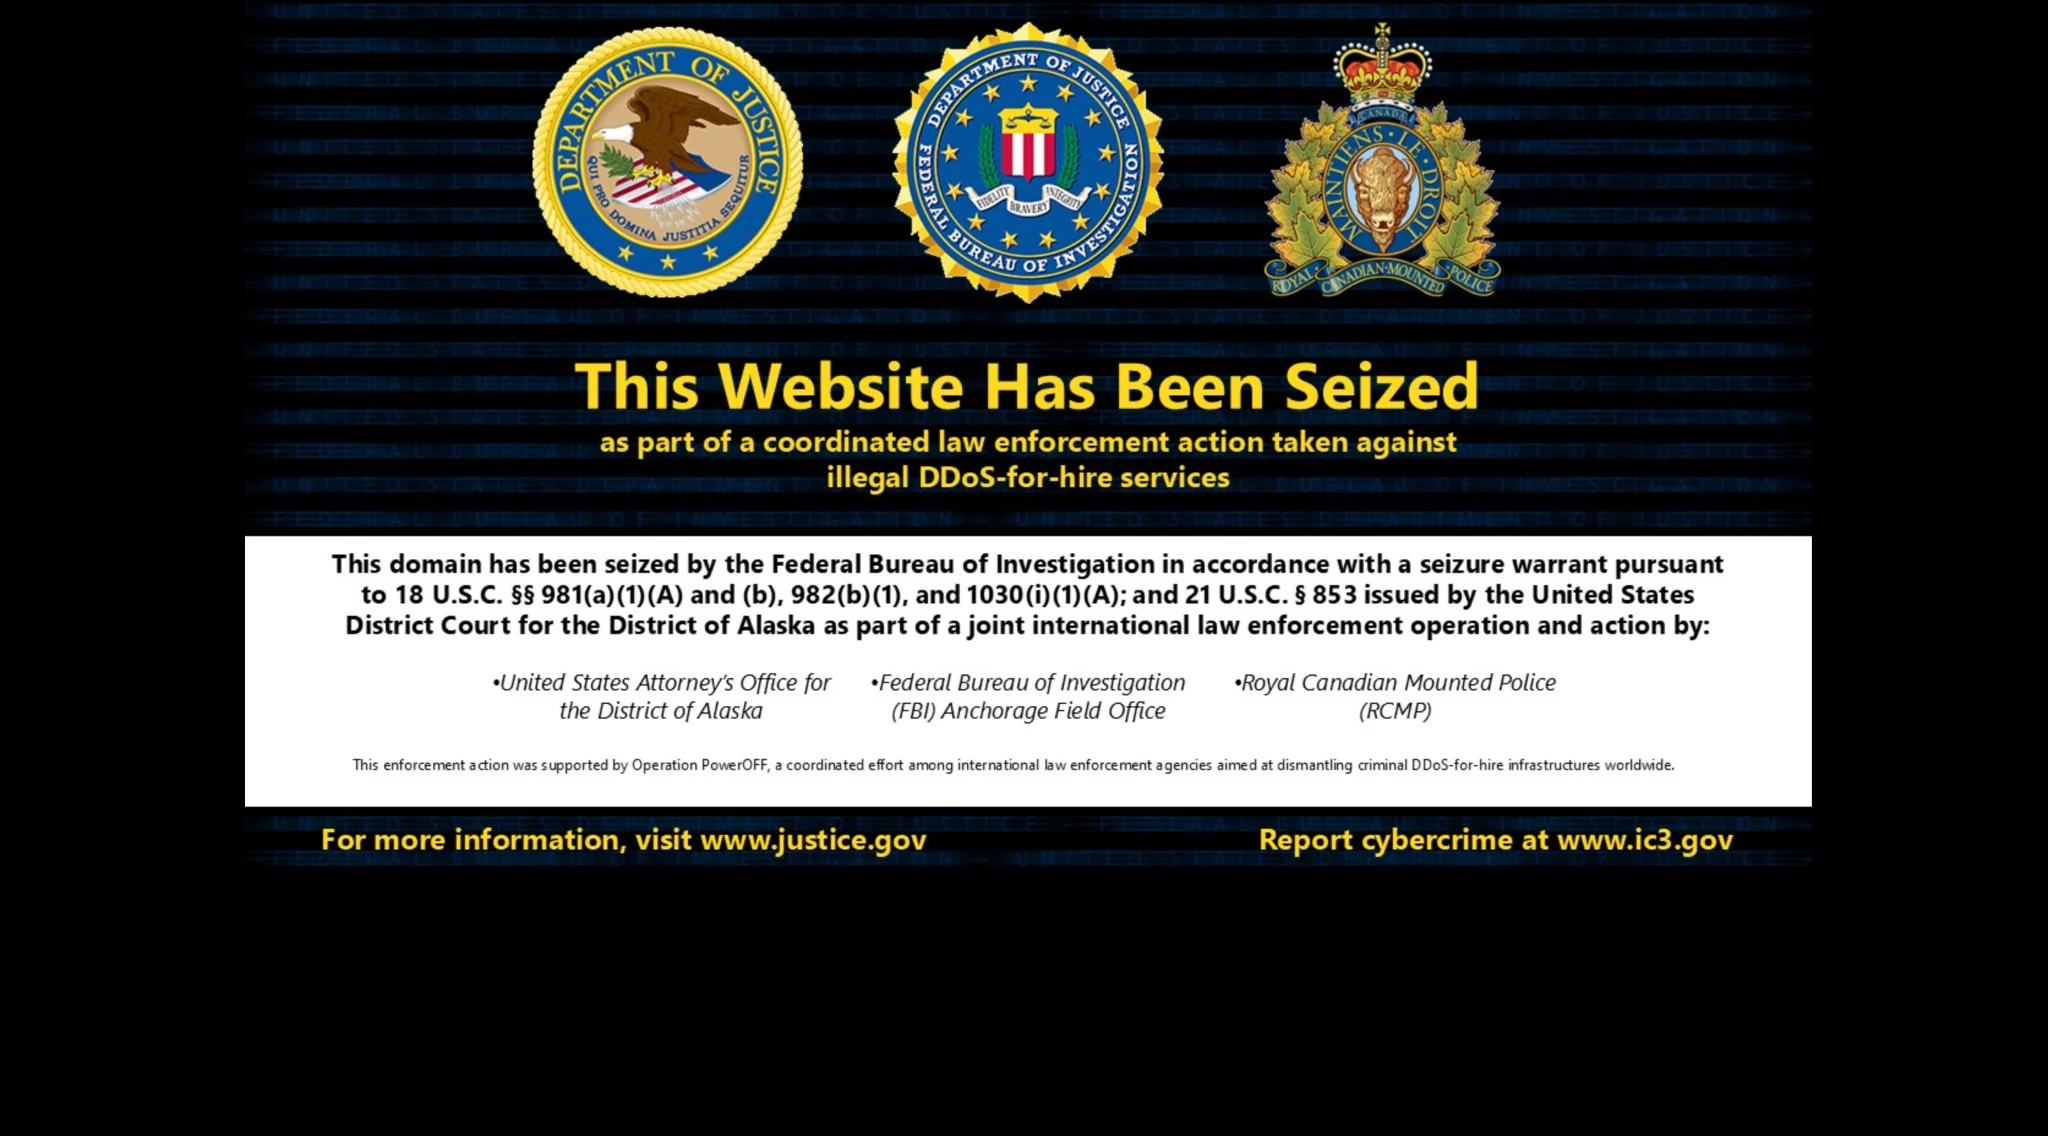
Nach Angaben des Justizministeriums (DOJ) unterstützten das Anchorage Field Office des FBI und die Royal Canadian Mounted Police (RCMP) die Durchführung der Operation. Sie war Teil der Operation PowerOFF, einer umfassenderen internationalen Initiative gegen DDoS-for-Hire-Plattformen.
DDoS-Angriffe werden größer und lassen sich leichter starten
Die beworbene Angriffskapazität von NightmareStresser von bis zu 200 Gbit/s ist im Vergleich zu den größten DDoS-Angriffen, die derzeit im Internet beobachtet werden, bescheiden. Cloudflare zufolge wurden im ersten Halbjahr 2026 935 Angriffe auf Netzwerkebene mit mehr als 1 Tbit/s mitigiert, darunter allein im zweiten Quartal 805.
Das Problem besteht nicht nur darin, dass die Angriffe größer werden. DDoS ist zunehmend industrialisiert worden: Booter-Dienste, Botnetze und automatisierte Tools machen Angriffsmöglichkeiten zu etwas, das man mieten kann, statt es selbst aufzubauen.
Das entspricht einem breiteren Muster in der Cyberkriminalität: Spezialisierte Fähigkeiten werden zunehmend in sofort einsatzbereite Dienste und Kits verpackt, wodurch die technische Hürde für potenzielle Angreifer sinkt. NightmareStresser passt direkt in dieses Modell und ermöglicht Kunden den Zugriff auf Angriffsinfrastruktur, ohne dass sie diese selbst aufbauen oder betreiben müssen.
Seine Beschlagnahmung ist daher in jedem Fall ein großer Erfolg: Sie stört nicht nur den Dienst selbst, sondern möglicherweise auch Tausende andere, die auf ihn angewiesen sind – selbst wenn diese sich wahrscheinlich anderweitig umsehen, bis auch ihre neuen Anbieter außer Betrieb genommen werden.
Was das für gefährdete Unternehmen bedeutet
Für Organisationen besteht die wichtigste Erkenntnis darin, nicht davon auszugehen, dass die Bedrohung verschwunden ist, nur weil ein großer DDoS-Dienst beschlagnahmt wurde.
DDoS-for-Hire-Anbieter können Domains wechseln, ihre Infrastruktur neu aufbauen oder Kunden an konkurrierende Dienste verlieren. Unternehmen mit internetexponierten Diensten sollten daher weiterhin vorgelagerte DDoS-Abwehr einsetzen, ungewöhnliche Verkehrsmuster überwachen, Failover-Verfahren testen und sicherstellen, dass die Incident-Response-Teams wissen, wie sie während eines Angriffs Hosting-, Cloud- und Netzwerkprovider erreichen.
Für Nutzer und kleinere Unternehmen liegt das Risiko eher in einer steigenden Zahl von Angreifern als in besonders versierten Angreifern. Das macht die oben genannten Resilienzmaßnahmen umso wichtiger, da die Kosten für den Start solcher Angriffe weiter sinken, während ihre Kapazität steigt.
Das FBI kann einen Anbieter vom Markt nehmen, aber es kann die Nachfrage hinter DDoS-for-Hire-Diensten nicht beseitigen. Für die Verteidiger ist Resilienz daher weiterhin wichtiger als jede einzelne Zerschlagung.
Weitere Nachrichten: Forscher haben sechs Schwachstellen in Systemen zur Meldung gestohlener Geräte aufgedeckt; sie könnten es Angreifern ermöglichen, legitime Telefone in Mobilfunknetzen zu sperren und sogar als Backup dienende Mobilfunkverbindungen von Haussicherheitssystemen zu unterbrechen.