

















Das Display Ihres Android-Telefons wird schwarz. Sie nehmen an, dass es gesperrt oder ausgeschaltet ist. Doch hinter diesem schwarzen Bildschirm könnte ein Angreifer Ihr Gerät weiterhin steuern und vertrauliche Informationen stehlen.
Sicherheitsforscher von Zimperium haben neue Funktionen von ArcticRAT entdeckt, einer Android-Malware-Familie, die Schwarzbildschirm-Overlays nutzt, um den Fernzugriff zu verbergen, Zugangsdaten abzugreifen und Aktivitäten auf infizierten Geräten zu überwachen. Ursprünglich auf Nutzer von Kryptowährungen ausgerichtet, hat sich die Malware zu einer umfassenderen Bedrohung durch Überwachung und den Diebstahl von Finanzdaten entwickelt.
Die Gefahr geht über persönliche Bankkonten hinaus. Ein infiziertes Telefon könnte auch Unternehmenszugangsdaten, Authentifizierungscodes und aktive Arbeitssitzungen preisgeben und Angreifern ermöglichen, vertrauliche Konten zu kompromittieren, ohne dass der Gerätebesitzer etwas Ungewöhnliches bemerkt.
Gefälschte Android-Apps verschaffen ArcticRAT Zugriff auf Smartphones
ArcticRAT richtete sich zunächst gegen Nutzer von 11 Kryptowährungsanwendungen. In einer Untersuchung von 78 Malware-Samples identifizierte Zimperium 42 Installer-Apps und 36 schädliche Payloads, darunter Versionen, die sich als Amazon, TikTok und gewöhnliche Dateimanager ausgaben.
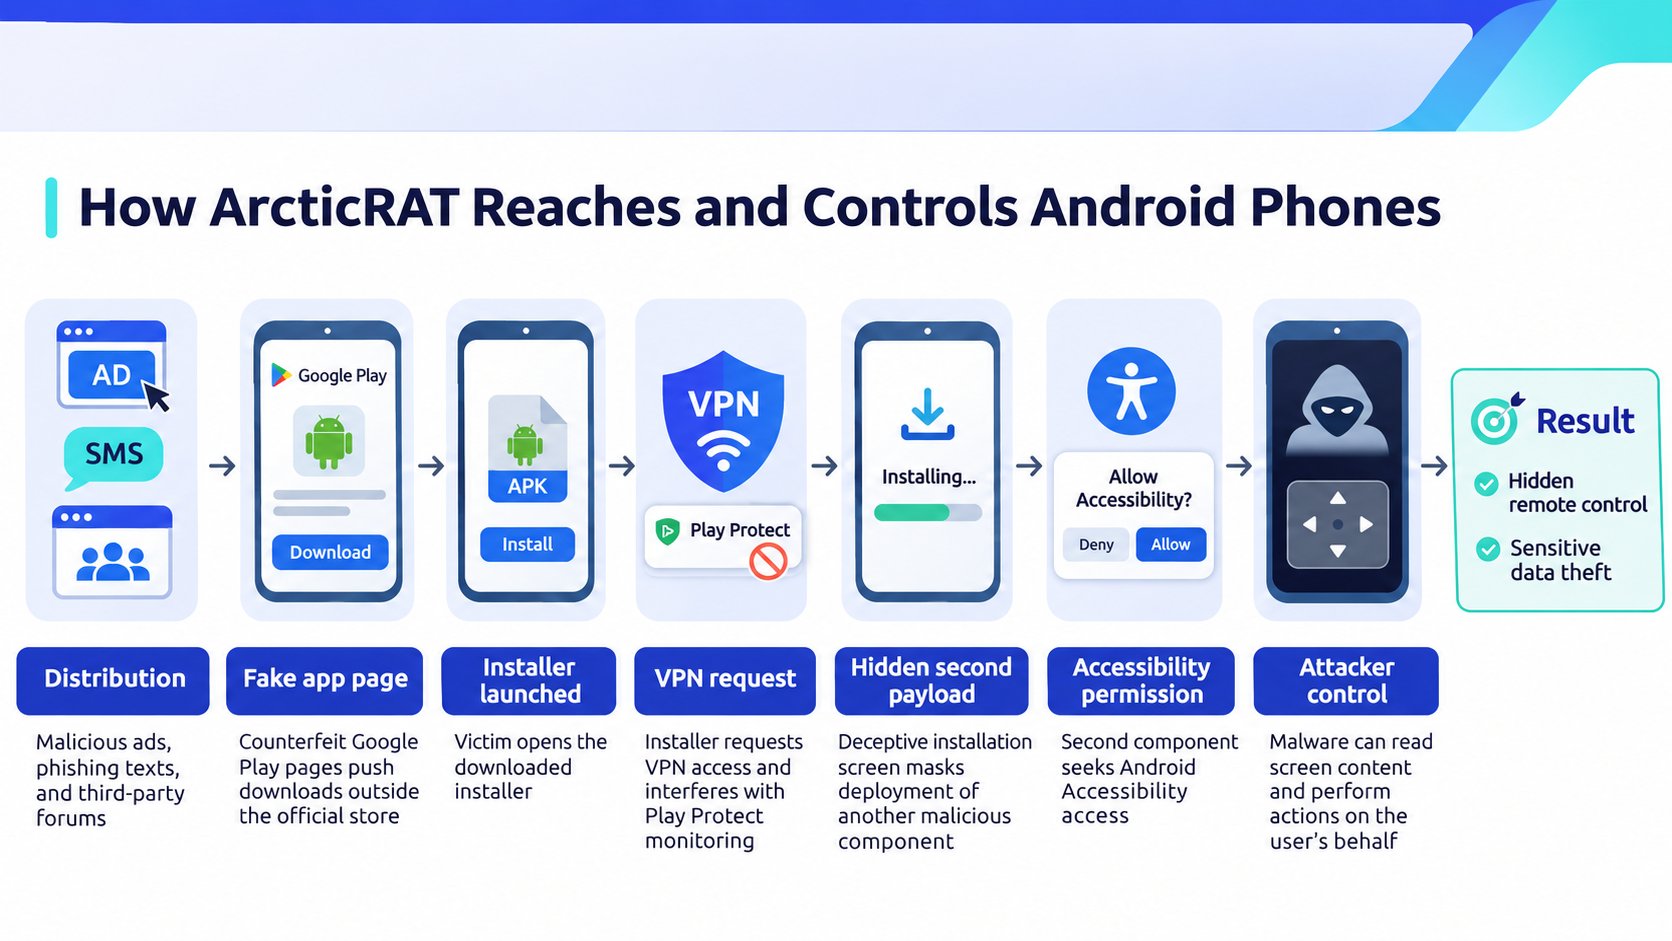
Angreifer verbreiten diese Anwendungen über schädliche Werbeanzeigen, Phishing-SMS und Drittanbieterforen. Gefälschte Google-Play-Seiten verleiten Opfer dazu, Software außerhalb des offiziellen App-Stores herunterzuladen.
Nach dem Start fordert der Installer VPN-Zugriff an und blockiert vorübergehend die Netzwerkkommunikation, um die Überwachung durch Google Play Protect zu behindern. Ein täuschend echter Installationsbildschirm verschleiert die Bereitstellung einer zweiten schädlichen Komponente, die Android-Berechtigungen für Bedienungshilfen anfordert.
Wie bei anderen Android-Banking-Trojanern ermöglicht die Erteilung dieser Berechtigungen der Schadsoftware, Bildschirminhalte zu lesen und im Namen des Nutzers Aktionen auszuführen.
Schwarze Bildschirme verbergen Fernsteuerung und den Diebstahl von Finanzdaten
Die Malware nutzt Hidden VNC, damit Angreifer infizierte Smartphones aus der Ferne bedienen können. Beim Navigieren in Banking-Apps oder beim Bestätigen von Systemberechtigungen überdeckt ArcticRAT das Display mit einem schwarzen Overlay und reduziert die Helligkeit auf null. Opfer könnten glauben, ihre Telefone seien gesperrt oder ausgeschaltet, während die unbefugten Aktivitäten weitergehen.
Die Forscher katalogisierten in den analysierten Varianten 129 Befehle von Angreifern, darunter Funktionen zum Sammeln von Zugangsdaten und zur Manipulation der Gerätesicherheit.
- Diebstahl von Zugangsdaten. Zeichnet Tastatureingaben auf und zeigt gefälschte Sperrbildschirme an, um Geräte-PINs, Entsperrmuster und Passwörter abzugreifen.
- Überwachung. Sammelt Screenshots und in Anwendungen eingegebene Informationen, darunter Authentifizierungsdaten und private Nachrichten.
- Gerätemanipulation. Missbraucht Android Wireless Debugging , um gestohlene Entsperrcodes zu validieren oder Einstellungen für die Bildschirmsperre zu ändern, wodurch Besitzer möglicherweise aus ihren Geräten ausgesperrt werden.
Eine weitere Funktion nutzt xAI's Grok , um aus kompromittierten Telefonen gewonnene Informationen zu untersuchen. Die Forscher beobachteten, wie das KI-Modell installierte Finanzanwendungen identifizierte und gestohlene Textnachrichten nach einmaligen Sicherheitscodes, Kontoständen und Überweisungsbenachrichtigungen filterte.
Die Ergebnisse werden lokal gespeichert, bevor die Angreifer sie abrufen, wodurch die Notwendigkeit entfällt, abgefangene Informationen manuell zu überprüfen.
Kompromittierte Mitarbeitertelefone gefährden die Sicherheit von Unternehmenskonten
Für Sicherheitsteams in Unternehmen, die unternehmenseigene oder private Android-Geräte von Mitarbeitern verwalten, stellt ArcticRAT eine Gefahr für die über diese Telefone aufgerufenen Konten dar.
Ein Angreifer, der ein infiziertes Mobiltelefon kontrolliert, könnte arbeitsbezogene Bestätigungsnachrichten abfangen oder mit Anwendungen interagieren, bei denen ein Mitarbeiter bereits angemeldet ist. Gültige Anmeldedaten würden nicht zwangsläufig belegen, dass das Gerät selbst weiterhin vertrauenswürdig ist; die Forscher haben jedoch keine Unternehmenseinbrüche im Zusammenhang mit der Malware bestätigt.
Organisationen, die Android-Geräteflotten verwalten, sollten Richtlinien für die Verwaltung mobiler Geräte einsetzen, um nicht autorisierte Installationen einzuschränken und verdächtige Änderungen an Berechtigungen zu überwachen, sofern dies unterstützt wird.
Untersuchen Sie unerwartet aktivierte Bedienungshilfen und verdächtige Debugging-Aktivitäten, insbesondere auf Geräten, die auf vertrauliche Geschäftssysteme zugreifen dürfen. Nicht verwaltete private Telefone ohne ausreichende Sicherheitsüberwachung erfordern strengere Zugriffsbeschränkungen.
Bei vermuteten Infektionen ist eine sofortige Eindämmung erforderlich. Sicherheitsteams sollten den Unternehmenszugriff von betroffenen Geräten aussetzen, aktive Sitzungen widerrufen und die jüngsten Authentifizierungsaktivitäten überprüfen, bevor sie die Verbindung wiederherstellen.
Offengelegte Zugangsdaten sollten von einem vertrauenswürdigen Gerät aus ersetzt werden, während Konten mit hohem Risiko auf phishingresistente Multifaktor-Authentifizierung umstellen sollten, statt sich auf SMS-Codes zu verlassen.
Eine stärkere Authentifizierung verringert die Gefahr abgefangener Nachrichten, kann jedoch keine Anwendungssitzung sichern, auf die die Malware auf dem Telefon bereits zugreifen kann.
Weitere Cybersicherheitsnachrichten: Pixel-Telefone erhalten ein frühes Android-17-Update , das schwerwiegende Sicherheitslücken behebt, darunter eine Schwachstelle, die eine Remote-Codeausführung ohne Interaktion des Nutzers ermöglichen könnte.