

















Il n’a fallu que 13 minutes à un acteur malveillant pour transformer un banal appel au support bancaire en opération de fraude sans contact par carte, menée à distance et en direct.
Group-IB a découvert un malware utilisé dans le cadre d’une campagne visant des victimes au moyen de faux appels du support bancaire, au cours desquels les attaquants les persuadaient d’installer un logiciel malveillant sur leurs appareils Android. Une fois le téléphone compromis, les attaquants disposaient d’une plateforme pour commettre une fraude financière.
Cette campagne illustre une évolution plus générale de la fraude mobile vers des attaques qui associent la compromission d’un appareil aux technologies de paiement. Les malwares exploitant le NFC sont déjà apparus comme une menace croissante, mais WindRelay montre comment cette technique peut être associée à un autre malware pour créer une opération de fraude plus complète.
Un téléphone compromis, deux façons de voler de l’argent
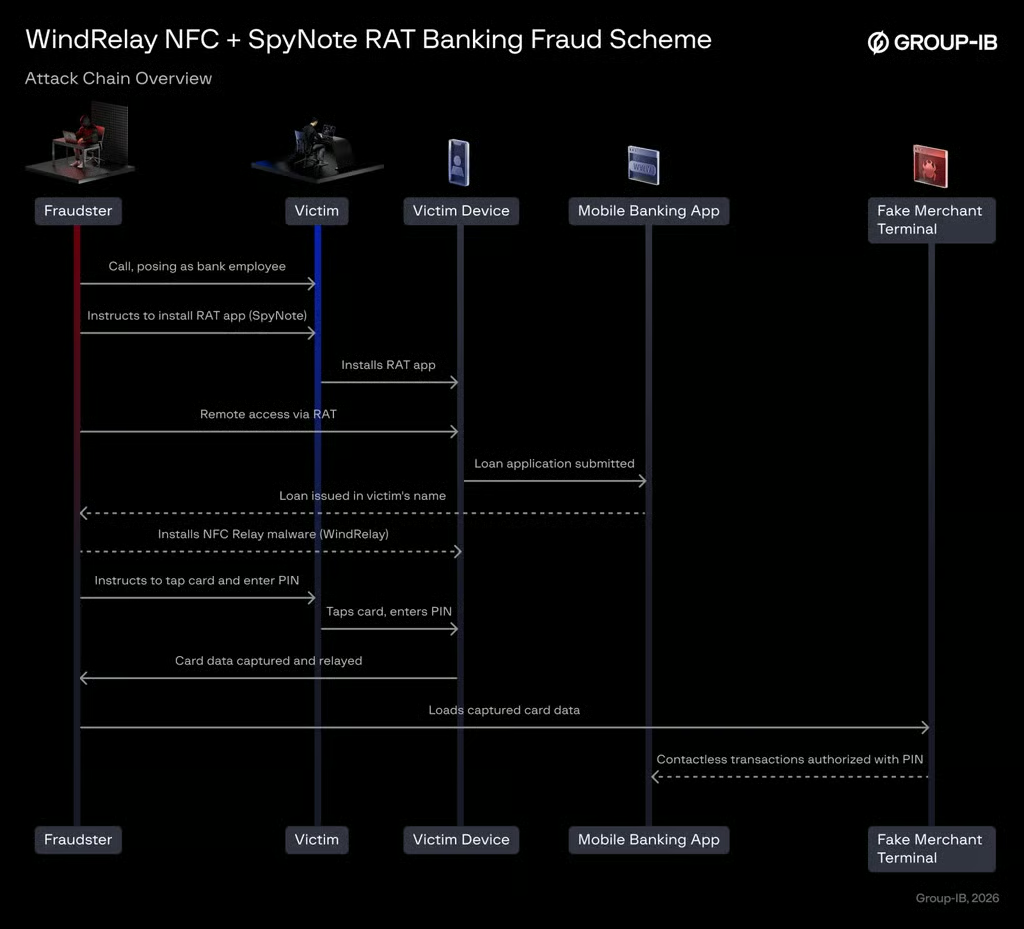
L’attaque commence par une ingénierie sociale. Dans le cas étudié par Group-IB, les criminels ont utilisé un appel téléphonique pour convaincre la victime d’installer une application apparemment légitime.
Group-IB a découvert que l’application était une version personnalisée de SpyNote, un cheval de Troie d’accès à distance (RAT) pour Android. Pour rendre la tentative plus crédible, les attaquants avaient personnalisé le malware avec des informations sur la cible, notamment le nom de la victime.
L’application SpyNote a été installée en dehors de la boutique officielle Google Play, c’est-à-dire depuis une source externe. La victime a également été persuadée d’accorder l’autorisation du service d’accessibilité Android, permettant ainsi à l’attaquant d’accéder à distance au contenu de l’écran.
Cet accès a marqué un tournant. Une fois SpyNote actif, l’attaquant pouvait contrôler le téléphone à distance et installer WindRelay.
Les deux malwares remplissaient donc des fonctions différentes dans la même attaque : SpyNote contrôlait le téléphone, tandis que WindRelay gérait la fraude par carte.
Group-IB a découvert que les attaquants avaient contracté un prêt au nom de la victime et utilisé WindRelay pour transmettre des transactions NFC en direct après avoir demandé à la victime d’effectuer un paiement.
Le résultat était une attaque unique qui combinait la fraude bancaire classique à la fraude par carte sans contact, au lieu de s’appuyer sur une seule méthode pour voler de l’argent.
Pourquoi une attaque aussi complexe peut malgré tout fonctionner
Un aspect intéressant de cette campagne est qu’elle paraît complexe tout en étant très efficace. L’attaquant doit d’abord effectuer une reconnaissance de la cible avant de lancer un appel. Il doit convaincre sa cible non seulement d’installer une application, mais aussi de l’installer depuis une source externe, puis de lui faire utiliser sa carte.
Chaque étape nécessite un type de manipulation différent pour fonctionner.
Cela explique pourquoi il ne faut pas écarter cette campagne sous prétexte qu’elle nécessite la réussite de plusieurs étapes. Une fois que l’attaquant a convaincu la victime de faire confiance à l’appel et d’accorder à SpyNote les accès nécessaires, l’essentiel du reste de l’opération se déroule à distance.
Google recommande de télécharger les applications depuis Google Play et avertit que les logiciels provenant d’autres sources peuvent mettre les appareils et les informations personnelles en danger.
WindRelay est remarquable non pas parce qu’il introduit une forme de fraude entièrement nouvelle, mais parce qu’il relie plusieurs techniques existantes au sein d’une attaque rapide. Un faux appel du support peut conduire en quelques minutes au contrôle à distance de l’appareil, à une fraude bancaire et à l’exploitation en direct du NFC.
Pour les utilisateurs, le signe d’alerte le plus évident apparaît bien plus tôt : un représentant de la banque ne devrait pas avoir besoin de vous faire installer une application depuis une source externe, d’obtenir l’accès au service d’accessibilité ou d’utiliser votre carte de paiement pour résoudre un problème d’assistance.
Autres actualités : Des chercheurs ont averti que des attaquants pourraient exploiter les clés d’accès synchronisées stockées dans Google Password Manager, et potentiellement transformer un compte Google compromis en un risque d’authentification plus large.