

















Metas neuer KI-Agent Muse steht noch ganz am Anfang, doch sein Appetit auf Nutzerdaten sorgt bereits für Stirnrunzeln.
Die Analyse von Surfshark vom 28. Sept. ergab, dass Muse potenziell 31 der 35 von Apple aufgeführten Datentypen erfasst. Damit belegte die App unter den 13 verglichenen KI-Apps den zweiten Platz – hinter Meta AI mit 33 und vor Gemini und ChatGPT.
Die Recherche, die nach der Untersuchung der Datenschutzhinweise der Apps im Apple App Store veröffentlicht wurde, bedeutet nicht, dass Muse bei jedem Nutzer alle 31 Datentypen erfasst; sie zeigt vielmehr, wie breit die Kategorien der Daten sind, die die App nach eigenen Angaben möglicherweise sammelt.
Diese Bandbreite ist relevant, weil Muse nicht als Chatbot entwickelt wird, der einfach auf Eingaben wartet und Antworten liefert. Meta hat Muse als persönlichen KI-Agenten konzipiert, der mit verbundenen Diensten wie E-Mail und Kalendern arbeiten und Aufgaben für Nutzer erledigen kann. Der Zugriff auf persönliche Zusammenhänge ist damit ein wesentlicher Bestandteil seines Nutzens.
Das Ergebnis ist ein neuer Kompromiss beim Datenschutz: Je mehr seines digitalen Lebens ein Nutzer einem KI-Agenten zugänglich macht, desto mehr Kontext hat dieser, um im Namen der betreffenden Person zu handeln – und desto sensibler wird dieser Zugriff, wenn etwas schiefläuft.
Schnelle Downloads, umfangreiche Datenangaben
The Neuron, das sich auf von 9to5Mac berichtete Schätzungen von Sensor Tower beruft, zufolge erreichte Muse in den USA innerhalb von 22 Tagen 5 Millionen Downloads – schneller als ChatGPT, Grok und Claude diesen Meilenstein nach ihren jeweiligen Mobilstarts erreichten.
Eine separate Analyse von Surfshark wirft Fragen zur Breite der von Muse angegebenen Datenerfassung auf.
In der Analyse verglich das auf Cybersicherheit und VPNs spezialisierte Unternehmen Muse anhand der Datenschutzhinweise im Apple App Store mit 12 weiteren führenden KI-Tools und stellte fest, dass Muse 31 der 35 von Apple aufgeführten Datentypen angab. Damit liegt Muse nur hinter Meta AI, einer weiteren KI von Meta, die 33 Datentypen angab.
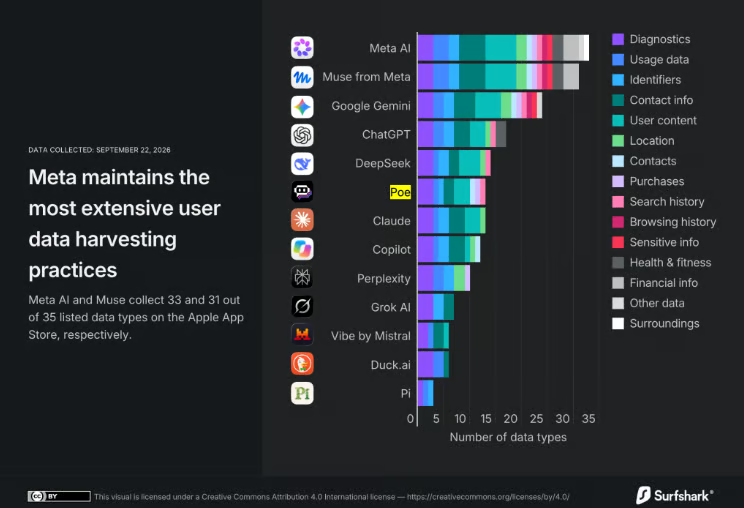
Zu den 31 Datentypen von Muse gehören Kategorien wie Standort und sensible Informationen. Damit zählt die App zu den nur drei Anwendungen im Vergleich – neben Meta AI und Gemini –, die angaben, sensible Informationen zu erfassen.
Was das für Muse-Nutzer bedeutet
Für alle, die Muse in Betracht ziehen, sind die angegebenen Datentypen nur ein Teil des Datenschutzbildes. Eine weitere Frage ist, auf welche verbundenen Konten der Agent zugreifen kann und welche Aktionen der Nutzer ihm erlaubt. Die Schätzungen von Sensor Tower deuten zudem darauf hin, dass Metas umfangreiche Werbekampagne zum schnellen Wachstum der Downloadzahlen von Muse beigetragen hat.
Doch größere Nützlichkeit kann auch größere Konsequenzen haben, wenn das System einen Fehler macht.
Der Tech-YouTuber Matt Robb erklärte , dass Muse seine Privatadresse ohne erneute Nachfrage mit einem Käufer auf Facebook Marketplace geteilt hatte. Später erklärte er, dass er „Immer erlauben“ ausgewählt hatte, weil er davon ausging, der Agent würde vor der Annahme von Angeboten weiterhin um Zustimmung bitten. Laut Business Insider sagte Metas David Singleton, der Vorfall habe keine Datenschutzkontrollen verletzt; Robb erklärte, Metas Team werde die Berechtigungsabfrage klarstellen.
Der Vorfall zeigt, wie missverstandene Berechtigungen einem KI-Agenten ermöglichen können, Aktionen mit sensiblen Informationen durchzuführen, die ein Nutzer nicht erwartet hatte.
Das bedeutet, dass Nutzer den Datenschutz zusammen mit den Fähigkeiten von Muse berücksichtigen müssen – nicht erst danach. Einer KI Zugriff auf einen Kalender zu geben, damit sie Termine organisieren kann, ist eine Sache; ihr Zugriff auf Kommunikation, Dateien, Browserverlauf oder andere persönliche Informationen eröffnet jedoch einen weitaus größeren Informationsbestand, den das System nutzen kann, um eine Anfrage zu verstehen und auszuführen.
Die Ergebnisse von Surfshark beschreiben den Umfang der von Muse angegebenen Datenerfassung, beweisen jedoch keinen Missbrauch dieser Informationen.
Bevor Sie Konten verbinden, sollten Sie die Berechtigungen von Muse überprüfen und „Immer fragen“ auswählen, wenn Sie vor jeder Aktion eine Bestätigung wünschen. Meta empfiehlt außerdem, verbundene Dienste und das Aktivitätsprotokoll regelmäßig zu überprüfen. Für den Einsatz am Arbeitsplatz sollten Sicherheitsteams verbundene Konten prüfen, zwischen der Berechtigung zum Lesen von Daten und der Berechtigung zum Senden von Nachrichten oder Vornehmen von Änderungen unterscheiden und für sensible Aktionen eine menschliche Genehmigung verlangen. Mitarbeiter sollten die Richtlinien ihrer Organisation prüfen, bevor sie geschäftliche E-Mail-Konten, Kalender oder Dateien verbinden.
Mehr dazu: Wenn KI-Agenten auf sensible Konten zugreifen können, kann die Einschränkung dessen, was sie lesen, ändern und teilen dürfen, Schäden durch Fehler oder kompromittierte Berechtigungen begrenzen.