

















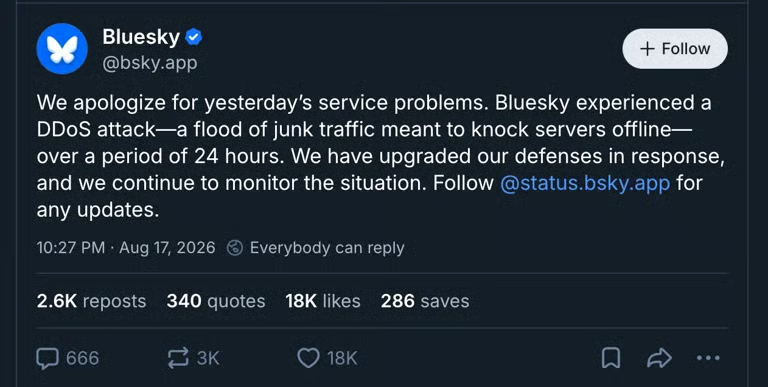
Blueskyは分散型サービス拒否攻撃によって数時間にわたりオフラインとなり、わずか数カ月で2度目となる大規模なDDoSインシデントとなった。
同社によると、攻撃者は悪意のあるトラフィックをインフラに大量に送り付け、攻撃活動は24時間以上続いたという。TechCrunchによると、Blueskyはその後、防御を強化し、状況の監視を続けている。
今回の障害は、4月に発生した別の大規模なDDoS攻撃に続くもので、Blueskyが攻撃者から継続的な関心を集めているのか、また繰り返される大量のトラフィック攻撃を防御機構がどの程度吸収できるのかをめぐる疑問を投げかけている。
1回のDDoS攻撃は、利用可能なインフラ容量を大量のトラフィックで使い果たすことで成立する。トラフィックは、インターネットに接続された侵害済みの機器、特にIoT機器から生成されることが多い。
時期も考慮する必要がある。これは、Blueskyをわずか数カ月で2度目に襲った大規模なDDoS攻撃であり、4月の大規模な攻撃に続くものだ。これにより、同プラットフォームの防御が改めて scrutinize され、攻撃者がリソースを増強しているのか、Blueskyが導入した防御を回避する新たな方法を見つけているのかをめぐる疑問が浮上している。
脅威グループが関与を主張
プラットフォームは復旧し、調査が続くなか、ある脅威アクターが攻撃への関与を主張した。
IFINの報道によると、イランの支援を受け、イラクではIslamic Cyber Resistanceの別名で知られる脅威グループ「313 Team」は、ソーシャルネットワーキングサイトを停止させることに成功したとTelegramのページに投稿した。
攻撃を追跡している研究者らは、同グループがDDoS攻撃代行サービスであるCypher Servicesを利用した可能性があると推測している。このサービスは、Cloudflareによって保護されていた、以前特定されたBeamed booterと同じ基盤技術を使っているようだ。
研究者らは、サービスのインフラと運用の類似性を根拠にこの結論に達した。ただし、確認された関連性ではなく推測にすぎないと強調している。
同じ313 Teamは最近のGitHub障害についても責任を主張した。
DDoS攻撃の継続的な拡大
DDoS攻撃は規模が拡大し、実行も容易になっている一方、無視することは難しくなっている。Cloudflare自身の報告書はそれを裏付けている。
Blueskyのケースでは、攻撃用ドメインの一部がAI支援型のコーディングツールを使って構築された可能性があると研究者らは指摘した。これはAIが攻撃を実行したことの証明にはならないが、AIによって攻撃インフラを迅速に構築・置換するための技術的なハードルが下がることを示している。なぜなら、DDoSは最終的には可用性への攻撃だからだ。
ユーザーにとって当面のリスクは、必ずしもデータを盗まれることではなく、必要なときにサービスへアクセスできなくなることだ。プラットフォームにとっては、オンライン状態を維持するだけでも、トラフィックのフィルタリングやDDoS緩和技術への投資をさらに増やす必要があることを意味する。
ユーザー自身がDDoS攻撃を止めることはできないが、障害の後によく続いて発生する第2波、つまり偽の復旧ページやフィッシングメッセージ、代替アクセス用と称するリンクにだまされないよう注意することはできる。
サービスが停止した場合は、ソーシャルメディアで拡散されているリンクを信用するのではなく、公式のステータス情報で何が起きたのか確認されるまで待つべきだ。
その他のセキュリティニュース:研究者らが暗号資産を狙うフィッシングとビッシングの活動を明らかにした。この活動ではAnthropicのClaude Codeを使い、大量の電話番号を処理して暗号資産の標的候補を特定していた。