

















Cisco Identity Services Engine (ISE) baut ein grundlegendes Network-Access-Control-(NAC)-Konzept aus und ergänzt es um Module zur Steuerung von Netzwerkgeräten sowie integrierte Sicherheitsoptionen. Mit der Unterstützung der marktbeherrschenden Marke für der Netzwerkinfrastruktur, müssen viele größere Unternehmen ISE als NAC-Lösung ernsthaft in Betracht ziehen. Dieser Artikel gibt einen Überblick über Funktionen, Vor- und Nachteile, Zertifizierungen und Preise, um ISE besser zu verstehen.
Zum Vergleich von Cisco ISE mit den Wettbewerbern siehe die vollständige Liste der führenden Network-Access-Control-(NAC)-Lösungen.
Wer ist Cisco?
Cisco baute auf seinem Erbe im Bereich Netzwerkgeräte auf, um weitere IT- und Cybersicherheitsprodukte zu erwerben und zu entwickeln. Das Unternehmen ist an der NASDAQ unter dem Kürzel CSCO gelistet.
Cisco Identity Services Engine (ISE)
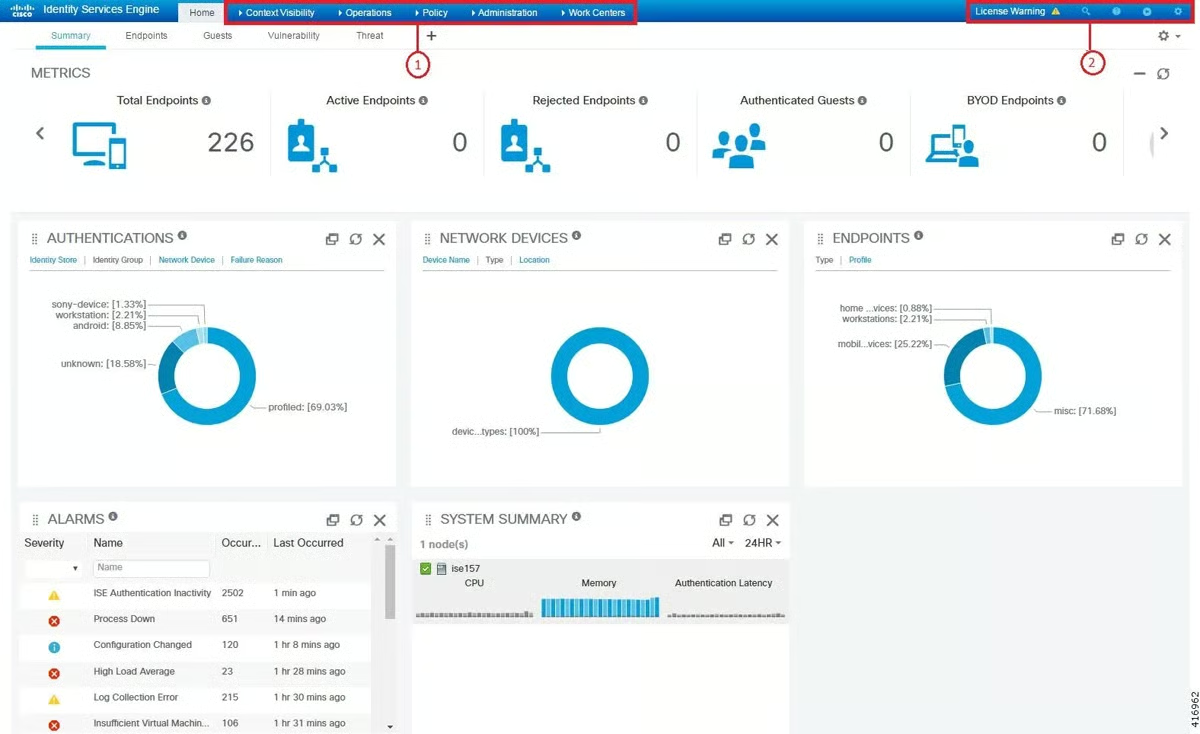
Cisco Identity Services Engine (ISE) bietet je nach erworbenen Lizenzen und Appliances eine Reihe von Network-Access-Control-(NAC)-Funktionen, vom Gastzugriff bis zur Reaktion auf Sicherheitsvorfälle. ISE ist für Gast- und Mitarbeiterendgeräte vorgesehen. Cisco bietet jedoch auch separate und spezialisierte NAC-Lösungen für Geräte (Internet der Dinge (IoT), Betriebstechnik (OT) und industrielle Steuerungen), für medizinische Geräte und speziell für die schnelle Eindämmung von Bedrohungen.
Agenten
Cisco ISE kann einen Agenten bereitstellen auf Mac- und Windows-Geräten. Alternativ wird ein temporärer Webagent über ActiveX oder Java als temporärer Agent bereitgestellt. Möglicherweise müssen auch zusätzliche Agenten für andere Cisco-Tools wie AnyConnect bereitgestellt werden, um alle ISE-Funktionen zu aktivieren.
Anwendbare Kennzahlen
Cisco nennt folgende Skalierbarkeitsgrenzen für ISE:
- 1.000.000 interne Gäste (bei mehr als 500.000 Gästen kann es jedoch zu Verzögerungen bei der Authentifizierung kommen)
- 1.000.000 Benutzerzertifikate
- 1.000 Serverzertifikate
- 1.000 vertrauenswürdige Zertifikate
- 2,0 Millionen aktive Endgeräte
- 1.000 Benutzeridentitäts- oder Endgeräteidentitätsgruppen
Sicherheitszertifizierungen
Cisco hat für ISE staatliche Zertifizierungen im Zusammenhang mit nach FIPS 140-2 validierter Kryptografie, Common-Criteria-Zertifizierung sowie der Aufnahme in die Liste der für Unified Capabilities zugelassenen Produkte erhalten.
Funktionen
- Umfangreiche Optionen für Gastkonten:
- Hotspot: Zugriff ohne Anmeldedaten
- Selbstregistrierung: Der Gast gibt Informationen ein; eine Genehmigung kann erforderlich sein
- Gesponserter Gast: autorisierte Erstellung eines Kontos und Weitergabe der Zugangsdaten
- Sichere Optionen für drahtlose Verbindungen:
- Passive Identitätssitzung (unter Verwendung von Anmeldungen an Active-Directory-(AD)-Domänen usw.)
- Umgehung per MAC-Adresse (MAB)
- 802.1x
- Benutzer einem virtuellen lokalen Netzwerk (VLAN) zuweisen
- Discretionary Access Control List (DACL)
- Herunterladbare Agenten: Zugriffskontrolle (ACL) für Layer-2-Ports, Security-Group-Tags (SGT) oder Security-Group-Access-Control-List (SGACL).
- Optionen für die Transparenz von IT-Assets:
- Grundlegend: Netzwerkattribute des Endgeräts mit bekannten Profilen abgleichen, um Endgeräte zu kategorisieren und Richtlinien auf Grundlage des Asset-Profils durchzusetzen
- Erweitert: durch künstliche Intelligenz (KI) verbesserte Deep-Packet-Inspection (DPI) des Netzwerkverkehrs zwischen dem Gerät und anderen Netzwerkressourcen
- Analyse der Gerätekonformität:
- Einen dauerhaften oder temporären Agenten bereitstellen, um das Gerät auf die Einhaltung von Vorgaben für Patches, Antivirenprogramme usw. zu analysieren
- Der Zugriff kann abhängig vom Grad der Konformität angepasst werden
- ISE Posture Engine verwenden oder in eine vorhandene Mobile-Device-Management-(MDM)- oder Enterprise-Mobility-Management-Lösung (EMM) integrieren
- Automatisiertes BYOD-Onboarding: ermöglicht die automatisierte Verbindung eigener Geräte (Bring Your Own Device, BYOD) mithilfe einer integrierten Zertifizierungsstelle (CA), der BYOD-Registrierung und der Integration mit MDM oder EMM
- Schnelle Eindämmung von Bedrohungen:
- Ändert Kontoberechtigungen bei verdächtigen Aktivitäten, erkannten Schwachstellen oder bekannten Bedrohungen
- Verschiebt Geräte automatisch oder manuell in Sandboxes oder eine Remediationsdomäne oder verweigert den vollständigen Zugriff
- Controller für Netzwerksegmentierung vereinfacht die Verwaltung von Switch-, Router-, WLAN- und Firewall-Regeln und senkt gegenüber der herkömmlichen Segmentierung die Kosten und den Zeitaufwand für Änderungen erheblich
- Integration in das Sicherheitsökosystem mit kompatiblen Firewalls der nächsten Generation (NGFWs), Bedrohungsfeeds, Plattformen für Bedrohungsdaten und anderen Systemen von Drittanbietern ermöglicht eine bidirektionale Erweiterung des Sicherheits-Stacks
- Administration von Netzwerkgeräten ermöglicht das Onboarding von Netzwerkgeräten (Routern, Switches, Firewalls) und die Fernverwaltung von Konfigurationen über ISE
- Umfassende kontextbezogene Identität wird anhand von Netzwerkgeräten und Attributen wie Benutzer, Zeit, Standort, Bedrohung, Schwachstelle, Zugriffstyp und Geschäftsrolle erstellt
- Führt eine detaillierte Attributchronik aller mit dem Netzwerk verbundenen Endgeräte und Benutzer (einschließlich Gäste, Mitarbeiter und Auftragnehmer), bis hin zu Details der Endgeräteanwendungen und dem Firewall-Status
- Cisco TrustSec Security-Group-Tags (SGT) ermöglichen es Unternehmen, die Zugriffskontrolle auf Geschäftsregeln statt auf IP-Adressen oder die Netzwerktopologie zu stützen. Dadurch erhalten Benutzer und Endgeräte nach dem Prinzip der geringsten Berechtigung Zugriff, wenn Ressourcen zwischen Domänen verschoben werden
- Staatlich zertifiziert nach FIPS 140-2, Common-Criteria-Typ, Liste der für Unified Capabilities zugelassenen Produkte
Vorteile
- Konsolidierte und zentralisierte Netzwerksteuerung in einer einzigen Lösung für Benutzer und Netzwerkgeräte
- Ermöglicht Zero-Trust-Prinzipien mit softwaredefinierten Netzwerken, Segmentierung und granularer Zugriffskontrolle
- Integrierte Compliance durch die Durchsetzung von NAC-Richtlinien und Zugriffsberichte
- Reduzierter IT-Arbeitsaufwand durch Self-Service-Onboarding
- Ermöglicht Remoteverbindungen wie VPNs oder softwaredefinierte Weitverkehrsnetze (SD-WAN) über Cisco AnyConnect (zusätzliche Lizenzen erforderlich)
- Ermöglicht Compliance durch Benutzerzugriffskontrollen und spezifische Leitfäden für PCI- sowie HIPAA-Compliance-Prozesse
Nachteile
- Die Lizenzierung kann verwirrend und teuer sein
- Einige Benutzer beklagen nicht intuitive und komplexe Benutzeroberflächen
- ISE kann ressourcenintensiv sein und dedizierte Ressourcen erfordern
- Benutzer weisen darauf hin, dass Software-Upgrades mitunter fehlerhaft oder unzuverlässig sein können
- Einige Kunden beklagen die schlechte Integration mit Produkten anderer Anbieter
Intelligenz
Adaptive Intelligence Engines, Automatisierung für Erkennung und Reaktion sowie maschinelles Lernen werden als Teil verwandter Cisco-Tools (Endpoint Analytics, DNA Center usw.) eingesetzt, die in Cisco ISE integriert werden können, jedoch nicht direkt im Cisco-ISE-Produkt enthalten sind.
Bereitstellung
Cisco bietet Optionen für dedizierte physische Server und virtuelle Maschinen zum Hosten und Verwalten von ISE. ISE-Virtual-Appliances werden in den folgenden lokalen und cloudbasierten virtuellen Umgebungen unterstützt:
- Amazon Web Services
- KVM unter Red Hat 7.x
- Nutanix AHV
- Microsoft Hyper-V unter Microsoft Windows Server 2012R2 und höher
- VMware Cloud
- VMware ESXi 6.5, 6.7 und 7.x
Preisgestaltung
Cisco aktiviert ISE automatisch als 90-tägigen Testzeitraum, in dem nur bis zu 100 gleichzeitig verbundene Endgeräte unterstützt werden. Nach dem Upgrade wird die Lizenz standardmäßig in eine herkömmliche, unbefristete Lizenz umgewandelt. Die ISE-Basislizenz ist unbefristet; die Komponenten Plus, Apex, Mobility und Mobility Upgrade können jedoch nur als Abonnements mit einer Laufzeit von 1, 3 oder 5 Jahren lizenziert werden. Cisco bietet außerdem Smart Licensing über eine zentrale Datenbank, den Cisco Smart Software Manager (CSSM), sowie ausgehandelte Enterprise-Vereinbarungen an.
Für die Bereitstellung von ISE sind eine Appliance, Softwarelizenzen und Serviceverträge (für technische oder beratende Dienstleistungen) erforderlich. Cisco bietet virtuelle Appliances, cloudnative ISE-Lösungen sowie speziell konfigurierte Cisco Secure Network Server für die Bereitstellung physischer ISE-Appliances. Cisco Capital kann außerdem flexible Zahlungsoptionen anbieten, um planbare Zahlungen sicherzustellen.
Die sicheren Netzwerkserver von Cisco sind in drei grundlegenden Größen erhältlich:
- Klein (ab über 13.000 US-Dollar) SNS-3715
- 12 Kerne und 24 Threads
- 23 GB RAM
- Dedizierter Policy Service Node (PSN) unterstützt 25.000 Benutzer
- Gemeinsam genutzter PSN unterstützt 12.500 Benutzer
- Mittel (ab über 30.000 US-Dollar) SNS-3755
- 20 Kerne und 40 Threads
- 96 GB RAM
- Dedizierter PSN unterstützt 50.000 Benutzer
- Gemeinsam genutzter PSN unterstützt 25.000 Benutzer
- Groß (ab über 58.000 US-Dollar) SNS-3795
- 20 Kerne und 40 Threads
- 256 GB RAM
- Dedizierter PSN sichert 100.000 Benutzer ab
- Gemeinsam genutzter PSN unterstützt 50.000 Benutzer
- Lizenzen für virtuelle Maschinen (VMs) werden für die elektronische Bereitstellung einer einzelnen Lizenz auf unter 2.000 US-Dollar geschätzt; für mehrere Lizenzen sind jedoch voraussichtlich Bundles erhältlich
Ersatzkomponenten und weitere Anpassungen können separat erworben werden. Die Appliances müssen mit ISE-Software bestückt werden, und Cisco bietet mehrere verschiedene ISE-Lizenzen:
- ISE Essentials ist erforderlich für: Gastkonten, sicheren WLAN-Zugriff und grundlegende Transparenz von IT-Assets
- ISE Advantage ist erforderlich für sicheren WLAN-Zugriff über SGT oder SGACL, erweiterte Transparenz von IT-Assets, automatisiertes BYOD-Onboarding, die schnelle Eindämmung von Bedrohungen, Netzwerksegmentierung und die Integration in das Sicherheitsökosystem
- ISE Premier ist für die Analyse der Gerätekonformität erforderlich
- Device-Admin-Lizenz ist für die Administration von Netzwerkgeräten erforderlich (lizenziert pro Policy Service Node (PSN)
- Cisco DNA Center: ist für die erweiterte Transparenz von IT-Assets durch Cisco erforderlich
Für die Verbindung mit anderen Cisco-Produkten (AnyConnect, AnyConnect Stealth, pxGrid usw.) können zusätzliche Lizenzen erforderlich sein. Cisco ISE bietet cloudnative Optionen, die direkt über Cisco-Vertriebskanäle lizenziert oder über Amazon Web Services (AWS), den Azure Marketplace von Microsoft oder Oracle Cloud Infrastructure (OCI) erworben werden können.
Cisco-Lizenzen können über das umfangreiche Reseller-Netzwerk des Unternehmens erworben werden. Da Cisco keine Preise veröffentlicht, sollten sich Interessenten für weitere Informationen an Vertriebspartner wenden. Je nach Partner sind möglicherweise technischer Support, Mengenrabatte und weitere Anreize verfügbar.
Fazit: Hervorragend für Unternehmensnetzwerke
NAC bietet eine grundlegende Kontrolle des Netzwerkzugriffs und sollte von einer breiten Palette von Unternehmen eingesetzt werden. Viele große Unternehmen verlassen sich bereits auf Netzwerkgeräte und andere Produkte von Cisco. Die Einführung von ISE als NAC-Lösung kann daher naheliegend sein.
Die Einführung von ISE in einem von Cisco dominierten Netzwerk gewährleistet Kompatibilität und Integration mit anderen Cisco-Geräten, was die Installation und Einführung beschleunigen kann. Unternehmen, die Produkte von Cisco-Wettbewerbern einsetzen oder über kleinere Budgets verfügen, sollten dennoch eine NAC-Lösung in Betracht ziehen, müssen jedoch die Lizenzierungskosten und Integrationen sorgfältiger prüfen, um den Ertrag einer Investition in Cisco ISE zu verifizieren.
Dieser Artikel wurde ursprünglich von Drew Robb am 7. Juli 2017 verfasst und von Chad Kime am 31. März 2023 aktualisiert.