

















Cisco Identity Services Engine(ISE)は、基本的なネットワークアクセス制御(NAC)の概念を拡張し、ネットワーク機器制御用モジュールや統合セキュリティオプションを搭載している。ネットワークインフラ分野で圧倒的な存在感を持つネットワークインフラストラクチャーのブランドを後ろ盾に、多くの大規模組織がNACソリューションとしてISEを真剣に検討する必要があるだろう。この記事では、ISEをより詳しく理解するため、機能、長所、短所、認定、価格の概要を紹介する。
Cisco ISEを競合製品と比較するには、以下の主要なネットワークアクセス制御(NAC)ソリューション一覧。
Ciscoとは?
Ciscoはネットワーク機器のレガシーを基盤に、他のIT製品やサイバーセキュリティ製品を買収・開発してきた。同社はNASDAQ証券取引所で、ティッカーシンボルCSCOとして取引されている。
Cisco Identity Services Engine(ISE)
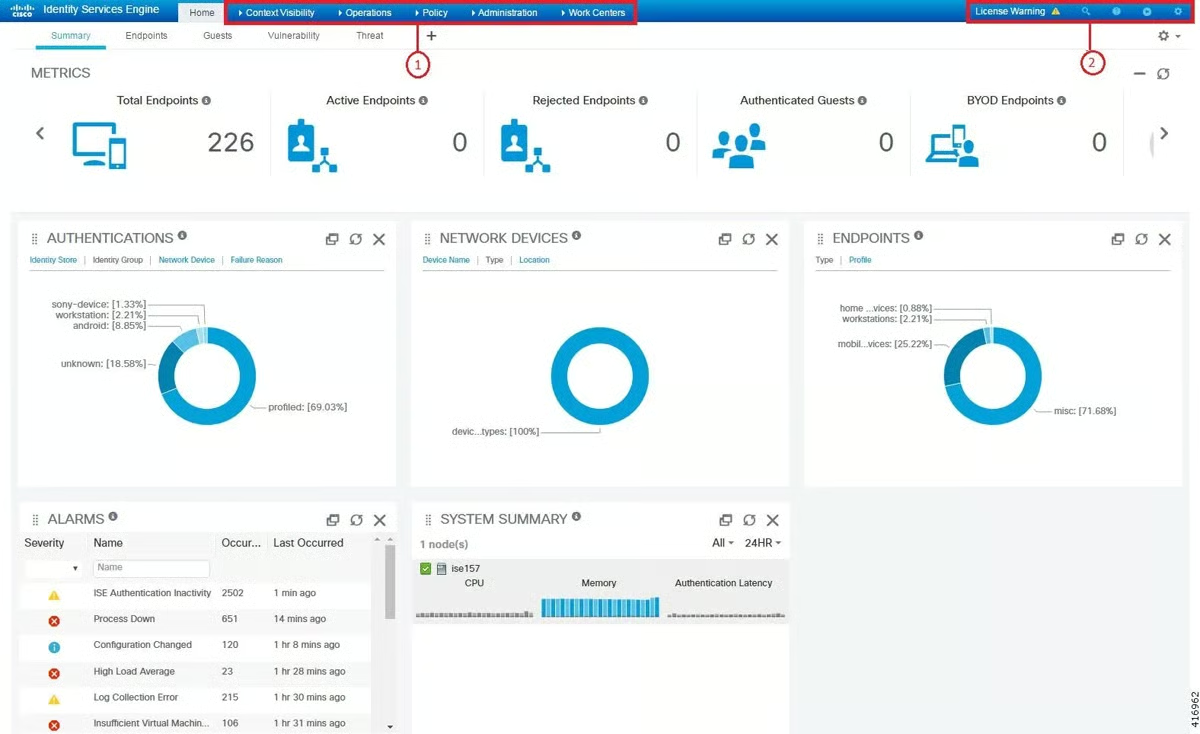
Cisco Identity Services Engine(ISE)は、購入するライセンスやアプライアンスに応じて、ゲストアクセスからセキュリティ対応まで、さまざまなネットワークアクセス制御(NAC)機能を提供する。ISEはゲストおよび従業員のエンドポイント向けに設計されているが、Ciscoは機器向け(モノのインターネット(IoT)、オペレーショナルテクノロジー(OT)、産業用制御機器)のほか、医療機器向け、さらに特に脅威の迅速な封じ込め向けに、個別の専門NACソリューションも提供している。
エージェント
Cisco ISEは、MacおよびWindowsデバイス上にエージェントをプロビジョニングできる。また、ActiveXまたはJavaを介して一時エージェントとして展開する一時的なWebエージェントも利用できる。すべてのISE機能を有効にするには、AnyConnectなどCiscoの他のツール用エージェントも追加で展開する必要がある場合がある。
該当する指標
Ciscoは、ISEのスケーラビリティ上限を次のとおり記載している。
- 内部ゲスト100万人(ただし、50万人を超えると認証に遅延が生じる可能性がある)
- ユーザー証明書100万件
- サーバー証明書1,000件
- 信頼済み証明書1,000件
- アクティブなエンドポイント200万台
- ユーザーIDまたはエンドポイントIDのグループ1,000件
セキュリティ認定
Ciscoは、ISEについて政府機関による次の認定を取得している:FIPS 140-2検証済み暗号モジュール、Common Criteria認証、およびUnified Capabilities承認リストへの掲載。
機能
- 充実したゲストアカウントオプション:
- ホットスポット:認証情報を必要としないアクセス
- セルフ登録:ゲストが情報を入力し、承認を必須にすることも可能
- スポンサードゲスト:承認済みユーザーによるアカウント作成と認証情報の共有
- 安全なワイヤレス接続オプション:
- パッシブIDセッション(Active Directory(AD)ドメインのログインなどを使用)
- MACアドレスバイパス(MAB)
- 802.1x
- ユーザーを仮想ローカルエリアネットワーク(VLAN)に割り当て
- 任意アクセス制御リスト(DACL)
- ダウンロード可能なエージェント:レイヤー2ポートのアクセス制御(ACL)、セキュリティグループタグ(SGT)、またはセキュリティグループアクセス制御リスト(SGACL)。
- 資産可視化オプション:
- 基本:エンドポイントのネットワーク属性を既知のプロファイルと照合し、エンドポイントを分類するとともに、資産プロファイルに基づいてポリシーを適用
- 高度:人工知能(AI)で強化したディープパケットインスペクション(DPI)により、デバイスと他のネットワーク資産間のトラフィックを分析
- デバイスコンプライアンス分析:
- 永続エージェントまたは一時エージェントを展開し、パッチ適用やウイルス対策などに関するデバイスのコンプライアンスを分析
- コンプライアンスのレベルに基づいてアクセス権を変更可能
- ISE Posture Engineを使用するか、既存のモバイルデバイス管理(MDM)またはエンタープライズモビリティ管理(EMM)と統合可能
- BYODの自動オンボーディング:組み込みの認証局(CA)、BYOD登録、MDMまたはEMMとの統合を使用して、私物デバイスの持ち込み(BYOD)接続を自動化できる
- 脅威の迅速な封じ込め:
- 不審なアクティビティ、検出された脆弱性、既知の脅威が発生した場合にアカウント権限を変更
- デバイスを自動または手動でサンドボックスや修復ドメインに移すか、アクセスを完全に拒否
- ネットワークセグメンテーションコントローラーは、スイッチ、ルーター、ワイヤレス、ファイアウォールのルール管理を簡素化し、従来のセグメンテーションと比べて変更の実装にかかるコストと時間を大幅に削減する
- セキュリティエコシステムの統合により、互換性のある次世代ファイアウォール(NGFW)、脅威フィード、脅威インテリジェンスプラットフォーム、その他のサードパーティーシステムと連携し、セキュリティスタックを双方向に強化できる
- ネットワーク機器管理により、ネットワーク機器(ルーター、スイッチ、ファイアウォール)をオンボーディングし、ISEを通じて設定をリモート管理できる
- 包括的なコンテキスト型IDを、ネットワーク機器やユーザー、時間、場所、脅威、脆弱性、アクセスの種類、業務上の役割などの属性を通じて構築
- 詳細な属性履歴を保持し、ネットワークに接続するすべてのエンドポイントとユーザー(ゲスト、従業員、契約社員を含む)について、エンドポイント上のアプリケーションの詳細やファイアウォールの状態に至るまで記録する
- Cisco TrustSecセキュリティグループタグ(SGT)は、組織がIPアドレスやネットワーク階層ではなく業務ルールに基づいてアクセス制御を行えるようにし、リソースがドメイン間を移動しても、最小権限の原則に基づいてユーザーとエンドポイントにアクセス権を付与する
- 政府認定:FIPS 140-2、Common Criteriaタイプ、Unified Capabilities承認リスト
長所
- ネットワーク制御の統合と一元化を、ユーザーとネットワーク機器向けに単一のソリューションで実現
- ゼロトラストの原則を、ソフトウェア定義ネットワーク、セグメンテーション、きめ細かなアクセス制御によって実現
- コンプライアンスを本質的に確保:NACポリシーの適用とアクセスレポートにより実現
- IT業務の負担を軽減:セルフサービスのオンボーディングによって実現
- リモート接続を実現:Cisco AnyConnectを通じてVPNやソフトウェア定義広域ネットワーク(SD-WAN)などに対応(追加ライセンスが必要)
- コンプライアンスを実現:ユーザーアクセス制御と、PCI向けの具体的なガイドおよびHIPAAコンプライアンスプロセスを通じて実現
短所
- ライセンス体系が分かりにくく、高価になる場合がある
- ユーザーインターフェースが直感的でなく、複雑だという不満が一部のユーザーから寄せられている
- ISEはリソースを大量に消費する可能性があり、専用リソースが必要になる場合がある
- ソフトウェアのアップグレードが不安定だったり、信頼性に欠けたりすることがあるとユーザーは指摘している
- Cisco以外の製品との統合が不十分だという不満を持つ顧客もいる
インテリジェンス
適応型インテリジェンスエンジン、検知と対応の自動化、機械学習は、Cisco ISEと統合できる関連Ciscoツール(Endpoint Analytics、DNA Centerなど)の一部として利用されるが、Cisco ISE製品に直接含まれているわけではない。
提供形態
Ciscoは、ISEをホストおよび管理するための専用物理サーバーと仮想マシンの選択肢を提供している。ISE仮想アプライアンスは、次のオンプレミスおよびクラウド仮想環境でサポートされる:
- Amazon Web Services
- Red Hat 7.x上のKVM
- Nutanix AHV
- Microsoft Windows Server 2012R2以降上のMicrosoft Hyper-V
- VMware Cloud
- VMware ESXi 6.5、6.7、7.x
価格
Cisco ISEは自動的に有効化され、同時接続エンドポイント数が最大100台に制限された90日間のトライアルとして利用できる。アップグレードすると、ライセンスは従来型の永続ライセンスに切り替わる。ISE Base Licenseは永続ライセンスだが、Plus、Apex、Mobility、Mobility Upgradeの各コンポーネントは、1年、3年、または5年のサブスクリプションでのみライセンスを取得できる。Ciscoは、中央集中型のCisco Smart Software Manager(CSSM)データベースを通じたSmart Licensingのほか、個別に交渉されたエンタープライズ契約も提供している。
ISEの導入には、アプライアンス、ソフトウェアライセンス、サービス契約(技術またはアドバイザリーサービス向け)が必要となる。Ciscoは仮想アプライアンス、クラウドネイティブISEのほか、物理ISEアプライアンスとして導入できるよう特別に構成されたCisco Secure Network Serversを提供している。Cisco Capitalでは、予測可能な支払いを可能にする柔軟な支払いオプションも提供している。
Ciscoのセキュアネットワークサーバーには、基本的に次の3つのサイズがある:
- 小型(13,000ドル超から)SNS-3715
- 12コア、24スレッド
- 23GB RAM
- 専用ポリシーサービスノード(PSN)は25,000ユーザーをサポート
- 共有PSNは12,500ユーザーをサポート
- 中型(30,000ドル超から)SNS-3755
- 20コア、40スレッド
- 96GB RAM
- 専用PSNは50,000ユーザーをサポート
- 共有PSNは25,000ユーザーをサポート
- 大型(58,000ドル超から)SNS-3795
- 20コア、40スレッド
- 256GB RAM
- 専用PSNは100,000ユーザーを保護
- 共有PSNは50,000ユーザーをサポート
- 仮想マシン(VM)ライセンスは、単一ライセンスを電子的に提供する場合で2,000ドル未満と見積もられるが、複数ライセンス向けのバンドルも提供される見込みである
予備コンポーネントやその他のカスタマイズは別途購入できる。アプライアンスにはISEソフトウェアを搭載する必要があり、Ciscoは複数の異なるISEライセンスを提供している:
- ISE Essentialsは、ゲストアカウント、安全なワイヤレスアクセス、基本的な資産可視化に必要
- ISE Advantageは、SGTまたはSGACLによる安全なワイヤレスアクセス、高度な資産可視化、BYODの自動オンボーディング、脅威の迅速な封じ込め、ネットワークセグメンテーション、セキュリティエコシステムの統合に必要
- ISE Premierは、デバイスコンプライアンス分析に必要
- Device Adminライセンスは、ネットワーク機器の管理に必要(ポリシーサービスノード(PSN)単位でライセンスされる)
- Cisco DNA Center:Ciscoの高度な資産可視化に必要
他のCisco製品(AnyConnect、AnyConnect Stealth、pxGridなど)との接続には、追加ライセンスが必要になる場合がある。Cisco ISEはクラウドネイティブの選択肢を提供しており、Ciscoの再販チャネルを通じて直接ライセンスを取得するか、Amazon Web Services(AWS)、MicrosoftのAzureマーケットプレイス、またはOracle Cloud Infrastructure(OCI)を通じて購入できる。
Ciscoのライセンスは、広範な再販業者ネットワークを通じて購入できる。Ciscoは価格を公開していないため、関心のある企業は詳細について再販パートナーに問い合わせる必要がある。テクニカルサポート、数量割引、その他のインセンティブは、パートナーによって利用できる場合がある。
結論:エンタープライズネットワークに最適
NACはネットワークアクセスを制御する基本的な手段であり、幅広い組織が導入すべきである。多くの大企業はすでにCiscoのネットワーク機器やその他の製品に依存しており、NACソリューションとしてISEを採用するのは自然な選択肢となり得る。
Cisco製品が中心となっているネットワークにISEを導入すれば、他のCisco機器との互換性と統合が確保され、導入と展開を迅速化できる。Ciscoの競合製品を利用している組織や予算の小さい組織もNACソリューションを検討すべきだが、Cisco ISEへの投資効果を確認するため、ライセンスコストと統合についてより慎重に検討する必要がある。