今週開催されたRSA Conferenceのパネルによると、セキュリティ製品の購入者の約90%は、ベンダーが実現できると主張するほどの有効性を製品から得られていない。パネルでは、この問題の解決に向けた取り組みも示された。
サイバーリスク管理のスタートアップ企業ISTARIのJoe Hubback氏が、パネルと調査の両方を主導した。調査は、CISO、CIO、CEO、セキュリティおよびテクノロジーベンダー、評価機関、政府機関など、100人を超えるセキュリティ分野の上級幹部への詳細なインタビューに基づいている。
Hubback氏によると、「私が話を聞いた人の90%は、市場から購入したセキュリティ技術が、ベンダーが実現できると主張する効果をまったく発揮していないと答えた。……技術が成果を出さないことで苦しんでいる人の割合は、実に驚くほど高い」という。
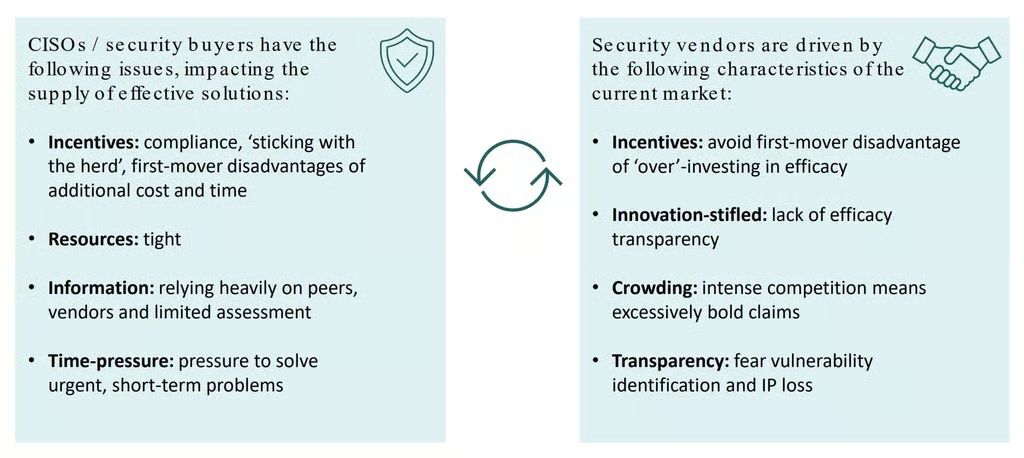
パネル討論では、製品が失敗する理由がいくつも挙げられたが、主なポイントは次のようにまとめられる。
- サイバーセキュリティの購入担当者は時間に追われており、購入する製品の大半をテストしていない。Hubback氏は、「基本的には、購入したソリューションが本当に機能することを期待して買っているだけだ」と述べた。
- ベンダーは、投資家からは製品を迅速に市場投入するよう圧力を受け、営業・マーケティング部門からは積極的な主張を打ち出すよう求められている。こうした圧力に加え、複雑な環境の幅広い範囲で有効なツールを設計することは難しく、購入者がこれらの「ブラックボックス」ソリューションを適切に評価することも同様に困難だ。
関連記事:最新のMITREエンドポイントセキュリティ評価、上位におなじみの企業が並ぶ。
「レモン市場」
こうした力学によって、ベンダーは自社製品とその長所・短所を把握している一方、購入者にはあらゆる選択肢を理解するための時間や情報がないという「情報の非対称性」が生じる。
Hubback氏は、「この情報の非対称性は、George Akerlofが1970年に説明した典型的な『レモン市場』だ。ベンダーは購入者より製品の品質についてはるかに多くを知っているため、購入者が何を買っているのかを適切に評価できない状況では、高品質な製品を市場に投入する動機がベンダーには生まれない」と述べた。
パネリストで、JP Morgan Chaseの元マネージングディレクター、かつサイバーリスク管理企業Next Peakの共同創業者であるGreg Rattway氏は、「レモン」という言葉に異議を唱えた。
Rattway氏は、「ベンダーはレモンを開発しようとしているわけではない。課題は、マーケティング部門が積極的に売り込むべきだと主張する機能をすべて実行できるツールを開発することだ。そのため、ツールや技術に関する主張は非常に大げさになってしまう。しかし、環境の複雑さを考えると、複雑な環境の問題を実際に解決できる単一の技術やツールを開発することは、ほぼ不可能だ」と述べた。
サイバーセキュリティのスタートアップアクセラレーターCyLonの共同創業者であるGrace Cassy氏をはじめとする複数の参加者も、IT環境の複雑さによって、製品開発チームと購入者が直面する課題はさらに大きくなっていると同意した。
Cassy氏は、「テスト環境から一般化するのは難しい。あるテスト環境で機能するものが、別の環境でも機能するとは限らない」と述べた。
ある聴衆は、購入者にとって同業者のネットワークが役立つ可能性があると述べた。ただし、そのネットワークでは製品について一般的な評価を語るのではなく、どのようなユースケースで有効かを議論しているという。
また、マーケティングと営業の予算が製品開発の予算を大幅に上回っていることから、ベンダーは、財務的な成果よりも製品開発に重点を置くよう購入者から圧力を受けることさえ歓迎するかもしれないとの意見も出た。
関連記事:SIEMシステムのテストと評価:Rapid7 InsightIDRのレビュー。
購入者側にも改善が必要
Hubback氏がインタビューしたセキュリティ専門家の3分の2は、サイバーセキュリティの購入者側も改善する必要があると答えた。その一環として、ベンダーに要求を整理して突き付けることが挙げられる。
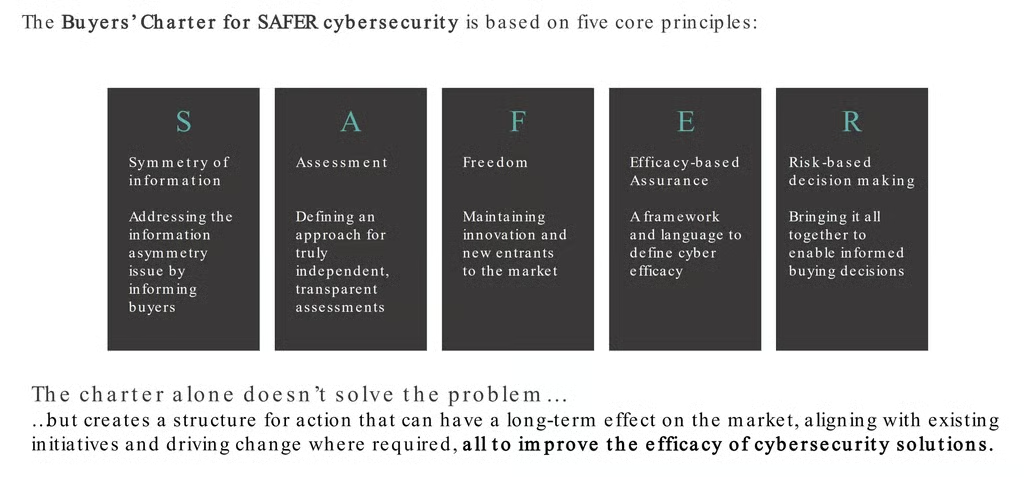
この目的に向け、Hubback氏、Cassy氏、Rattway氏、そして英国National Cyber Security Centreの初代トップであるオックスフォード大学の政府学教授Ciaran Martin氏は、「市場の機能不全に対処するための不可欠な次のステップ」と称された、SAFERサイバーセキュリティのためのBuyer’s Charter策定に向けた取り組みについて議論した。
SAFERは次の英単語の頭文字を取ったものだ。
- 対称性:情報の「対称性」の問題を解消する
- 評価:透明性の高い評価を策定する
- 自由:イノベーションと新規参入を維持できるようにする
- 有効性:有効性を定義する枠組みを策定する
- リスクベースの意思決定:これらすべての側面を統合し、より良い意思決定を可能にする
Hubback氏によると、このグループは基本的に、通信規格の策定におけるGSMAの役割に似た、「能力の実証」を提案しているという。同氏はRSAの参加者に対し、このグループの取り組みに加わるよう呼びかけた。
こちらもご覧ください:2022年のサイバーセキュリティ企業トップ。
サイバーセキュリティ製品の有効性を定義する
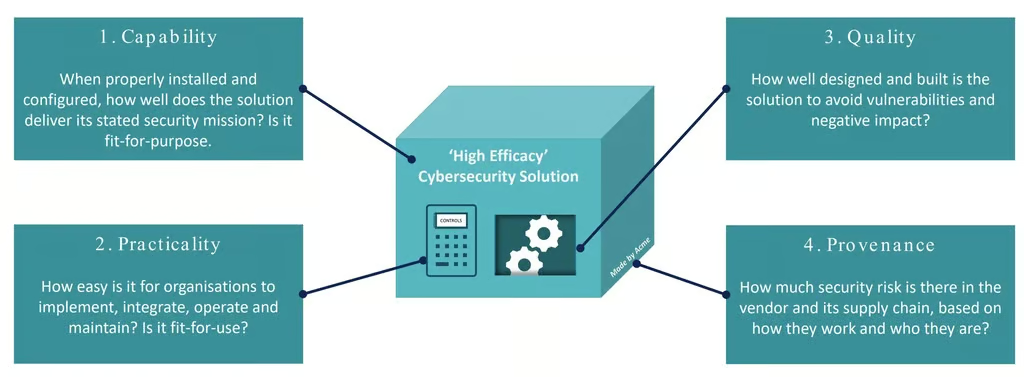
Hubback氏によると、サイバーセキュリティ製品の有効性は、能力、実用性、品質、出所という4つの要素に左右される。
- 能力:この技術には、約束されたものを実現する能力があるか。また、その有効性を実証できるか
- 実用性:Hubback氏の言葉を借りれば、「Top Gunのパイロットのような専門家が操縦して動かさなければならないとしても、これは実際に自社で使えるものなのか」
- 品質:脆弱性や悪影響を避けるため、ソリューションはどの程度適切に設計・構築されているか
- 出所:ベンダーとそのサプライチェーンの業務内容や実態に基づき、そこにどの程度のセキュリティリスクがあるか
Hubback氏は、「もちろん、Magic Quadrantに掲載されているか、あるいはメッセージを送った他のCISO全員が『これは機能する』と言っているか、といった有効性の尺度はいくつかある」と述べた。
しかし同氏は、「業界として興味深いのは、現時点でこれを体系的に行う方法が実質的に存在しないことだ。今回の調査から共有する内容の一つは、セキュリティ技術の有効性を定義する方法についての提案だ」と指摘した。