

















Selon une table ronde organisée lors de la RSA Conference cette semaine, environ 90 % des acheteurs de solutions de sécurité n’obtiennent pas de leurs produits l’efficacité promise par les fournisseurs. Les intervenants ont également proposé quelques pistes pour commencer à résoudre ce problème. Voir le lien la table ronde a également proposé quelques solutions pour commencer à résoudre ce problème.
Joe Hubback, d’ISTARI, une start-up spécialisée dans la gestion des cyberrisques, animait la table ronde et l’étude, fondée sur des entretiens approfondis avec plus d’une centaine de responsables de la sécurité de haut niveau, notamment des RSSI, des DSI, des PDG, des fournisseurs de solutions de sécurité et de technologies, des organismes d’évaluation et des organisations gouvernementales.
Hubback a déclaré que « 90 % des personnes à qui j’ai parlé ont dit que les technologies de sécurité qu’elles achetaient sur le marché ne produisaient tout simplement pas l’effet que les fournisseurs prétendent pouvoir obtenir. … Une proportion assez sidérante de personnes subissent les conséquences de technologies qui ne tiennent pas leurs promesses. »
La discussion a fait ressortir plusieurs raisons expliquant ces défaillances des produits, qui peuvent toutefois être résumées en quelques points clés :
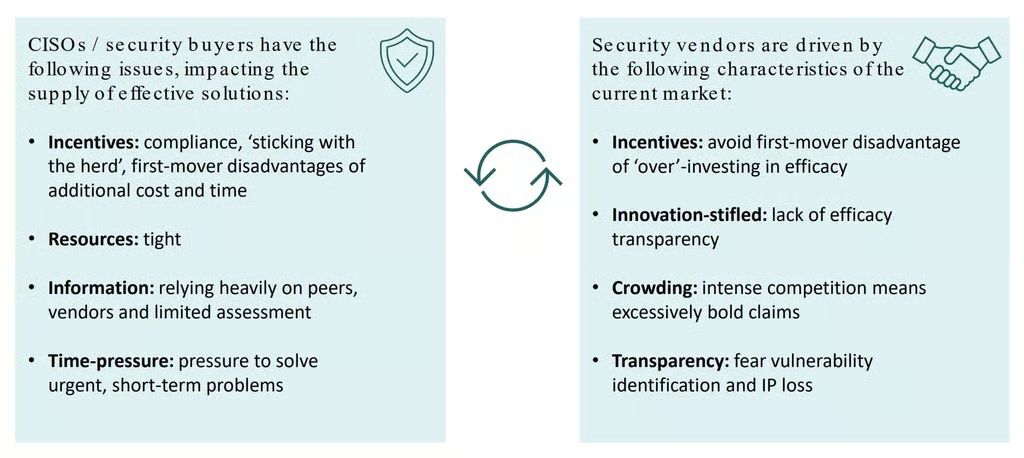
- Les acheteurs de solutions de cybersécurité manquent de temps et la plupart ne testent pas les produits qu’ils achètent. « En gros, ils achètent simplement en espérant que les solutions acquises fonctionneront vraiment », a déclaré Hubback.
- Les fournisseurs subissent la pression des investisseurs pour commercialiser rapidement leurs produits, ainsi que celle des équipes commerciales et marketing, qui les poussent à faire des affirmations agressives. À ces pressions s’ajoute la difficulté de concevoir des outils efficaces dans des environnements complexes et variés — et il est tout aussi difficile pour les acheteurs d’évaluer correctement ces solutions « boîtes noires ».
À lire également : Les derniers résultats de MITRE sur la sécurité des terminaux placent encore quelques noms familiers en tête
Un « marché des rogatons »
Ces dynamiques créent une « asymétrie de l’information » : les fournisseurs connaissent leur produit, ainsi que ses forces et ses faiblesses, tandis que les acheteurs n’ont ni le temps ni les informations nécessaires pour comprendre toutes leurs options.
« Cette asymétrie de l’information correspond au marché classique des rogatons décrit par George Akerlof en 1970 », a déclaré Hubback. « Un fournisseur en sait beaucoup plus sur la qualité du produit que l’acheteur. Il n’est donc pas incité à commercialiser des produits de haute qualité, puisque les acheteurs ne peuvent pas évaluer correctement ce qu’ils achètent. »
Greg Rattway, intervenant à la table ronde, ancien directeur général de JP Morgan Chase et cofondateur de la société de gestion des cyberrisques Next Peak, a contesté l’emploi du terme « rogatons ».
« Les fournisseurs n’essaient pas de développer des produits de mauvaise qualité, a déclaré Rattway, mais le défi consiste à concevoir un outil capable de faire ce que le marketing affirme devoir promouvoir agressivement. Les promesses faites au sujet des outils et des technologies sont donc très spectaculaires, alors que la complexité des environnements rend presque impossible le développement d’une technologie ou d’un outil unique capable de résoudre réellement les problèmes dans un environnement complexe. »
Grace Cassy, cofondatrice de l’accélérateur de start-up de cybersécurité CyLon, ainsi que plusieurs autres participants, ont reconnu que la complexité des environnements informatiques rend le défi encore plus grand pour les équipes de développement produit — et pour les acheteurs.
« Il est difficile de généraliser à partir d’un environnement de test, a déclaré Cassy. Ce qui fonctionne dans un environnement de test peut ne pas fonctionner dans un autre. »
Un membre du public a indiqué qu’un réseau de pairs pouvait être utile aux acheteurs — mais que son réseau discutait des cas d’usage pour lesquels un produit est efficace, plutôt que de généraliser les avis sur les produits.
Et comme les budgets marketing et commerciaux sont très supérieurs aux budgets de développement produit, certains ont estimé que les fournisseurs pourraient même accueillir favorablement une pression des acheteurs les incitant à moins se concentrer sur les résultats financiers et davantage sur le développement produit.
À lire également : Tester et évaluer les systèmes SIEM : analyse de Rapid7 InsightIDR
Les acheteurs doivent eux aussi s’améliorer
Les deux tiers des professionnels de la sécurité interrogés par Hubback ont déclaré que les acheteurs de solutions de cybersécurité devaient eux aussi faire mieux. Cela passe notamment par une meilleure organisation et par l’expression d’exigences auprès des fournisseurs.
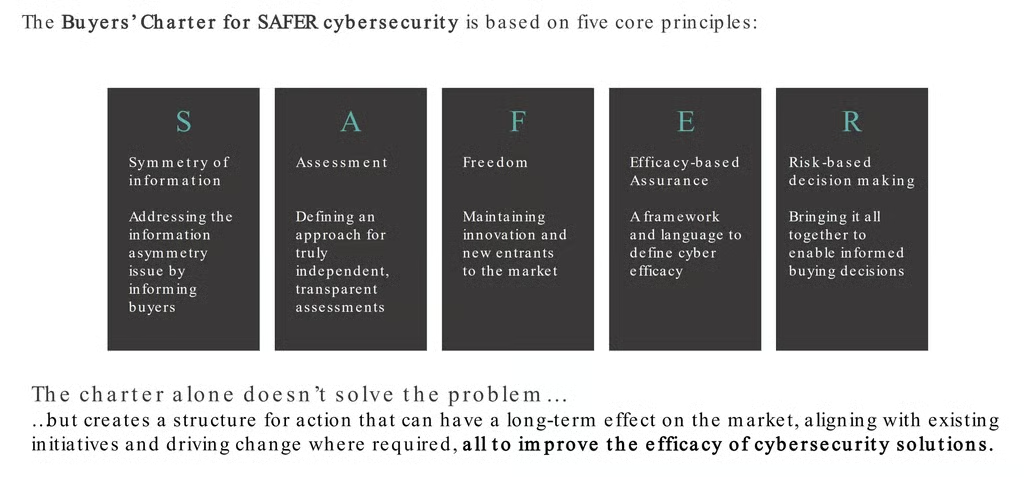
Dans cette optique, Hubback, Cassy, Rattway et le professeur de politiques publiques de l’Université d’Oxford Ciaran Martin — premier directeur du UK National Cyber Security Centre — ont évoqué les efforts visant à élaborer la Buyer’s Charter for SAFER cybersecurity, présentée comme « une prochaine étape essentielle pour remédier aux défaillances du marché ».
SAFER signifie :
- Symétrie : remédier au problème de la « symétrie de l’information »
- Évaluations : élaborer des évaluations transparentes
- Liberté permettant de préserver l’innovation et l’arrivée de nouveaux acteurs sur le marché
- Efficacité : élaborer un cadre pour définir l’efficacité
- Prise de décision fondée sur les risques : regrouper tous ces aspects pour permettre de prendre de meilleures décisions
Hubback a déclaré que le groupe proposait essentiellement quelque chose de comparable au rôle de la GSMA dans l’établissement des normes de télécommunications, à savoir « une démonstration de capacité ». Il a invité les participants à la RSA à rejoindre les efforts du groupe.
Voir les principales entreprises de cybersécurité en 2022
Définir l’efficacité des produits de cybersécurité
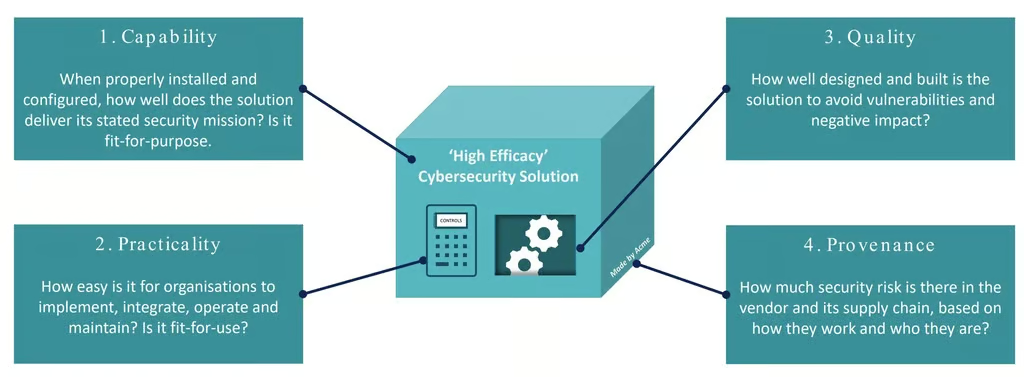
Hubback a déclaré que l’efficacité des produits de cybersécurité dépendait de quatre éléments : les capacités, la praticité, la qualité et la provenance.
- Capacités : cette technologie possède-t-elle les capacités nécessaires pour tenir ses promesses, et son efficacité peut-elle être démontrée ?
- Praticité : comme l’a formulé Hubback, « est-ce réellement quelque chose que je peux utiliser dans mon entreprise sans avoir besoin d’un pilote de Top Gun pour le piloter et le faire fonctionner ? »
- Qualité : dans quelle mesure la solution est-elle bien conçue et développée afin d’éviter les vulnérabilités et les conséquences négatives ?
- Provenance : quel niveau de risque de sécurité le fournisseur et sa chaîne d’approvisionnement présentent-ils, compte tenu de leur mode de fonctionnement et de leur identité ?
« Il existe évidemment des indicateurs d’efficacité, comme le fait de figurer dans le Magic Quadrant ou le fait que tous les autres RSSI auxquels j’envoie des SMS disent que cela fonctionne », a déclaré Hubback.
Mais il a ajouté : « Il est assez intéressant de constater qu’en tant que secteur, nous ne disposons pas vraiment aujourd’hui d’une méthode structurée pour procéder ainsi. C’est donc l’un des éléments que nous tirons de cette étude : une proposition de méthode pour définir l’efficacité des technologies de sécurité. »
À lire ensuite : Les meilleures solutions de détection et de réponse sur les terminaux (EDR)