

















Rund 90 % der Käufer von Sicherheitslösungen erzielen mit ihren Produkten nicht die Wirksamkeit, die Anbieter ihnen versprechen, wie ein Panel auf der dieswöchigen RSA Conference ergab, das auch einige Lösungsansätze zur Behebung dieses Problems vorstellte.
Joe Hubback vom Cyberrisikomanagement-Startup ISTARI leitete sowohl das Panel als auch die Studie, die auf ausführlichen Interviews mit mehr als hundert hochrangigen Sicherheitsverantwortlichen basierte, darunter CISOs, CIOs, CEOs, Sicherheits- und Technologieanbieter, Evaluierungsorganisationen sowie Regierungsorganisationen.
Hubback sagte: „90 % der Personen, mit denen ich gesprochen habe, meinten, dass die Sicherheitstechnologien, die sie am Markt kaufen, schlicht nicht die Wirkung erzielen, die die Anbieter versprechen. … Ein erschreckend großer Anteil der Menschen leidet unter Technologien, die nicht liefern.“
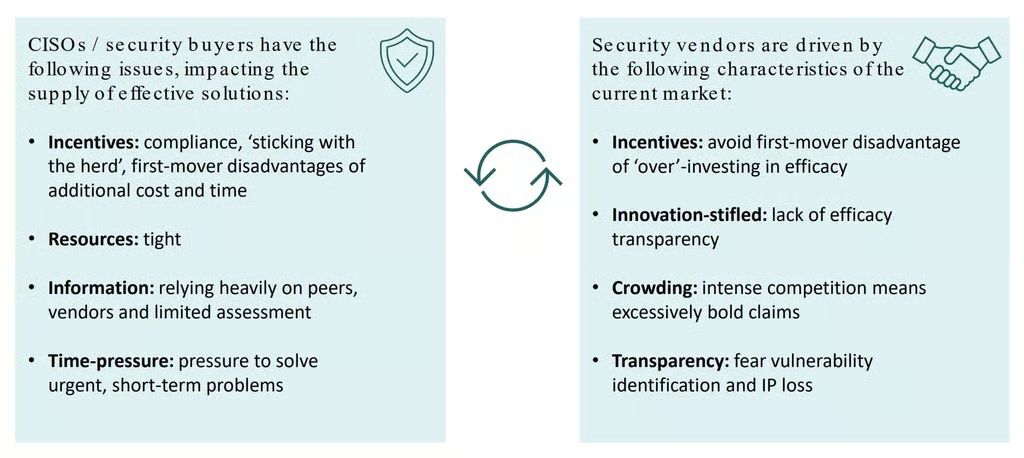
In der Paneldiskussion kamen zahlreiche Gründe für dieses Produktversagen zur Sprache, die sich jedoch auf einige Kernpunkte herunterbrechen lassen:
- Käufer von Cybersicherheitslösungen stehen unter Zeitdruck, und die meisten testen die von ihnen gekauften Produkte nicht. „Im Grunde kaufen sie einfach und hoffen, dass die Lösungen, die sie erwerben, wirklich funktionieren“, sagte Hubback.
- Anbieter stehen unter dem Druck von Investoren, Produkte schnell auf den Markt zu bringen, und von Vertriebs- und Marketingteams, aggressive Versprechen abzugeben. Zusätzlich zu diesem Druck ist es schwierig, Tools zu entwickeln, die in einer Vielzahl komplexer Umgebungen wirksam sind – und für Käufer ist es ebenso schwierig, diese „Blackbox“-Lösungen richtig zu bewerten.
Auch lesenswert: Die neuesten MITRE-Ergebnisse zur Endpoint-Sicherheit zeigen einige bekannte Namen an der Spitze
Ein „Markt für Zitronen“
Diese Dynamik erzeugt eine „Informationsasymmetrie“: Anbieter kennen ihr Produkt sowie dessen Stärken und Schwächen, während Käufern die Zeit oder die Informationen fehlen, um alle ihre Optionen zu verstehen.
„Diese Informationsasymmetrie ist der klassische ‚Markt für Zitronen‘, wie ihn George Akerlof 1970 beschrieben hat“, sagte Hubback. „Ein Anbieter weiß sehr viel mehr über die Qualität des Produkts als der Käufer. Daher hat der Anbieter keinen Anreiz, hochwertige Produkte auf den Markt zu bringen, weil Käufer das, was sie kaufen, nicht richtig bewerten können.“
Greg Rattway, ein ehemaliger Managing Director bei JP Morgan Chase und Mitgründer des Cyberrisikomanagement-Unternehmens Next Peak, kritisierte die Bezeichnung „Zitronen“.
„Anbieter versuchen nicht, Zitronen zu entwickeln“, sagte Rattway. „Die Herausforderung besteht vielmehr darin, ein Tool zu entwickeln, das all das leistet, was das Marketing verspricht und was man daher aggressiv vermarkten muss. Deshalb sind die Versprechen für die Tools und Technologien so weitreichend. Die Komplexität der Umgebung macht es jedoch nahezu unmöglich, eine einzelne Technologie oder ein einzelnes Tool zu entwickeln, das Probleme in einer komplexen Umgebung tatsächlich löst.“
Grace Cassy, Mitgründerin des Cybersicherheits-Startup-Accelerators CyLon, und zahlreiche andere stimmten darin überein, dass die Komplexität von IT-Umgebungen die Herausforderung für Produktentwicklungsteams – und Käufer – noch größer macht.
„Es ist schwierig, von einer Testumgebung zu verallgemeinern“, sagte Cassy. „Was in einer Testumgebung funktioniert, muss in einer anderen Umgebung nicht unbedingt funktionieren.“
Ein Zuschauer sagte, ein Netzwerk aus Branchenkollegen könne für Käufer hilfreich sein – sein Netzwerk diskutiere jedoch die Anwendungsfälle, für die ein Produkt geeignet ist, statt allgemeine Urteile über Produkte zu fällen.
Da die Budgets für Marketing und Vertrieb die Budgets für die Produktentwicklung bei Weitem übersteigen, meinten einige, Anbieter könnten sogar den Druck von Käufern begrüßen, weniger auf finanzielle Ergebnisse und stärker auf die Produktentwicklung zu fokussieren.
Auch lesenswert: SIEM-Systeme testen und bewerten: Eine Analyse von Rapid7 InsightIDR
Auch Käufer müssen sich verbessern
Zwei Drittel der von Hubback befragten Sicherheitsexperten sagten, dass sich auch die Käufer von Cybersicherheitslösungen verbessern müssen. Dazu gehört, Anforderungen an Anbieter zu formulieren und durchzusetzen.
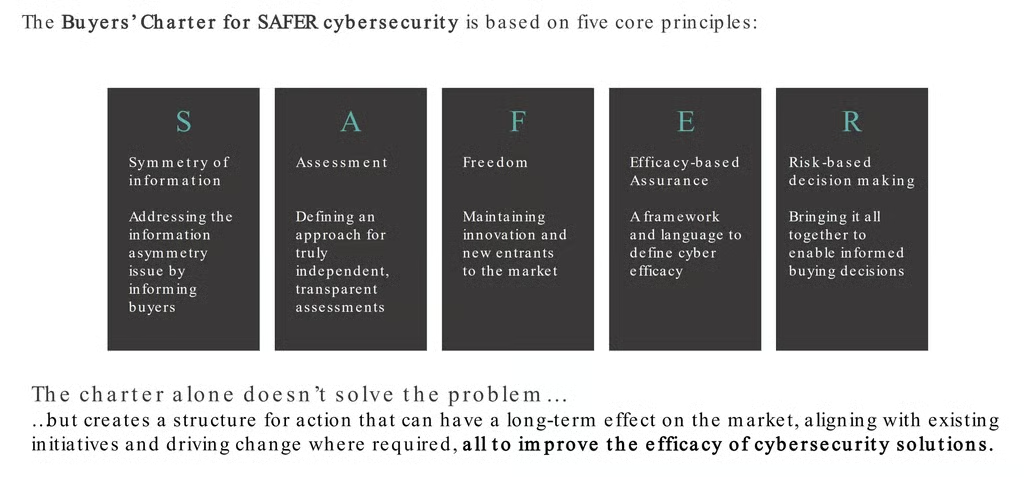
In diesem Zusammenhang diskutierten Hubback, Cassy, Rattway und Ciaran Martin, Professor für staatliche Verwaltung an der University of Oxford und Gründungsleiter des britischen National Cyber Security Centre, die Bemühungen zur Entwicklung der Buyer’s Charter for SAFER Cybersecurity, die als „wichtiger nächster Schritt zur Behebung der Marktdefizite“ bezeichnet wurde.
SAFER steht für:
- Symmetrie: Das Problem der „Informationssymmetrie“ lösen
- Bewertungen: Transparente Bewertungen entwickeln
- Freiheit zur Wahrung von Innovation und dem Zugang neuer Marktteilnehmer
- Wirksamkeit: Einen Rahmen zur Definition von Wirksamkeit entwickeln
- Risikobasierte Entscheidungsfindung: Alle diese Aspekte zusammenführen, um bessere Entscheidungen zu ermöglichen
Hubback sagte, die Gruppe schlage im Wesentlichen etwas vor, das der Rolle der GSMA bei der Festlegung von Telekommunikationsstandards ähnelt – „einen Nachweis der Leistungsfähigkeit“. Er lud die Teilnehmer der RSA ein, sich an den Bemühungen der Gruppe zu beteiligen.
Siehe Die führenden Cybersicherheitsunternehmen 2022
Die Wirksamkeit von Cybersicherheitsprodukten definieren
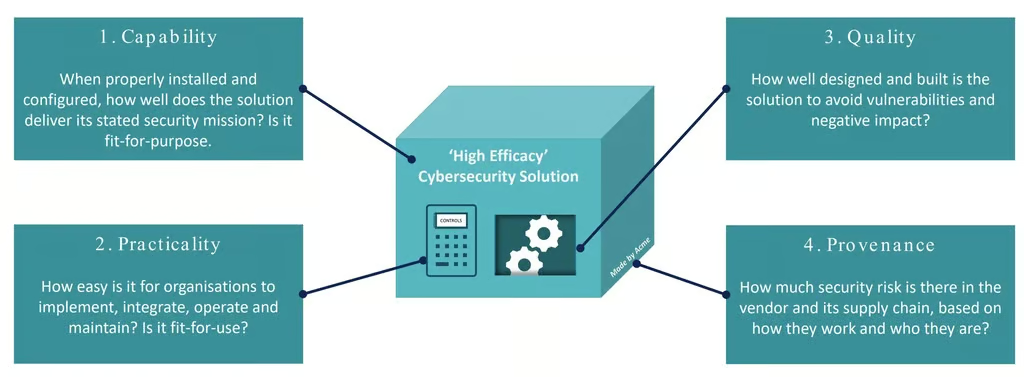
Hubback zufolge hängt die Wirksamkeit von Cybersicherheitsprodukten von vier Faktoren ab: Leistungsfähigkeit, Praxistauglichkeit, Qualität und Herkunft.
- Leistungsfähigkeit: Verfügt diese Technologie über die nötigen Fähigkeiten, um das Versprochene zu liefern, und lässt sich ihre Wirksamkeit nachweisen?
- Praxistauglichkeit: Wie Hubback es ausdrückte: „Ist das tatsächlich etwas, das ich in meinem Unternehmen einsetzen kann, ohne dafür irgendeinen Top-Gun-Piloten zu benötigen, der es fliegt und zum Laufen bringt?“
- Qualität: Wie gut ist die Lösung konzipiert und entwickelt, um Schwachstellen und negative Auswirkungen zu vermeiden?
- Herkunft: Wie viel Sicherheitsrisiko geht vom Anbieter und seiner Lieferkette aus – basierend darauf, wie sie arbeiten und wer sie sind?
„Natürlich gibt es einige Messgrößen für die Wirksamkeit, etwa die Frage, ob das Produkt im Magic Quadrant vertreten ist oder ob alle anderen CISOs, denen ich schreibe, sagen, dass es funktioniert“, sagte Hubback.
Er merkte jedoch an: „Als Branche haben wir heute interessanterweise keine wirklich strukturierte Vorgehensweise dafür. Deshalb gehört zu den Ergebnissen dieser Studie, die wir vorstellen, auch ein Vorschlag dazu, wie sich die Wirksamkeit von Sicherheitstechnologien definieren lässt.“
Weiterlesen: Die besten Endpoint-Detection-and-Response-(EDR)-Lösungen