

















Même si l’actualité des vulnérabilités était un peu moins dense cette semaine, celle-ci a néanmoins été importante, notamment avec le Patch Tuesday de Microsoft et des mises à jour pour des produits majeurs comme Zoom. Des vulnérabilités exploitées par le rançongiciel Akira ont également été découvertes dans d’anciens produits Cisco, tandis que SolarWinds a corrigé plusieurs failles d’exécution de code à distance dans son produit Access Rights Manager.
Vos équipes informatiques doivent consulter régulièrement les bulletins de sécurité de vos fournisseurs pour se tenir au courant des vulnérabilités et des mises à jour. Gardez également un œil sur les récapitulatifs des vulnérabilités des dernières semaines, notamment parce que nous avons constaté que certains produits continuent d’être exploités à plusieurs reprises.
13 février 2024
Zoom corrige une vulnérabilité critique dans ses produits Windows
Type de vulnérabilité : Validation incorrecte des entrées.
Le problème : Zoom a récemment corrigé une faille qui touchait trois de ses logiciels destinés à Windows : Zoom Desktop Client for Windows, Zoom VDI Client for Windows et Zoom Meeting SDK for Windows. Cette vulnérabilité, due à une validation incorrecte des entrées, pouvait permettre à des utilisateurs non authentifiés d’accéder à un réseau, puis d’élever leurs privilèges.
La vulnérabilité est référencée sous le code CVE-2024-24691. Elle est considérée comme critique, avec un score de 9,6.
Le bulletin de sécurité de Zoom répertorie les produits concernés suivants :
- Zoom Desktop Client for Windows antérieur à la version 5.16.5
- Zoom VDI Client for Windows antérieur à la version 5.16.10 (à l’exception des versions 5.14.14 et 5.15.12)
- Zoom Rooms Client for Windows antérieur à la version 5.17.0
- Zoom Meeting SDK for Windows antérieur à la version 5.16.5
La correction : La version la plus récente du client Zoom corrige cette vulnérabilité. Les utilisateurs peuvent la télécharger manuellement en se rendant sur la page de téléchargement de Zoom, ou automatiquement en choisissant de télécharger la dernière version lorsque Zoom les y invite.
Le Patch Tuesday de Microsoft corrige 73 vulnérabilités
Type de vulnérabilité : Plusieurs vulnérabilités, notamment des failles d’exécution de code à distance et d’élévation de privilèges.
Le problème : Microsoft a corrigé 73 vulnérabilités lors de son dernier Patch Tuesday, qui a lieu chaque mois. Parmi ces vulnérabilités figure la CVE-2024-21412, une faille des fichiers de raccourcis Internet qui permet à un attaquant non authentifié d’envoyer un fichier malveillant à un utilisateur. Elle contourne les mesures de sécurité des fichiers de raccourcis Internet.
La correction : Consultez la liste des mises à jour publiées par Microsoft et les CVE associées afin de déterminer quels produits doivent être corrigés. Pour la CVE-2024-21412 en particulier, l’utilisateur doit cliquer sur le lien pour que l’attaque se produise. Veillez à ce que les membres de l’équipe n’ouvrent pas de liens sans en vérifier directement l’origine auprès de l’expéditeur.
Votre entreprise a-t-elle besoin d’un moyen rapide et fiable pour trouver les vulnérabilités ? Consultez nos meilleurs outils d’analyse des vulnérabilités pour découvrir des produits de qualité et les principales fonctionnalités à prendre en compte.
15 février 2024
Le rançongiciel Akira exploite une ancienne vulnérabilité dans des produits Cisco
Type de vulnérabilité : Accès distant non authentifié et vol potentiel de données d’identification.
Le problème : Des chercheurs de l’entreprise de cybersécurité Truesec ont mis au jour des données indiquant que le rançongiciel Akira pourrait exploiter une ancienne vulnérabilité dans Cisco Adaptive Security Appliance (ASA) et Firepower Threat Defense (FTD). Pour qu’une attaque puisse avoir lieu, Anyconnect SSL VPN doit être activé sur l’interface exposée à Internet des appliances utilisant un logiciel concerné.
La vulnérabilité, CVE-2020-3259, a été découverte pour la première fois en mai 2020. Elle permet à des acteurs malveillants distants et non authentifiés de dérober des données dans la mémoire d’un appareil, notamment des données d’identification. Le jeudi 15 février, la Cybersecurity and Infrastructure Security Agency a ajouté la vulnérabilité à son catalogue après que des signalements ont indiqué qu’elle pourrait de nouveau être activement exploitée.
Akira est une marque de rançongiciel particulièrement dangereuse. L’équipe de recherche Unit 42 de Palo Alto a indiqué qu’Akira arrivait en tête du nombre de publications de rançongiciels sur les nouveaux sites de fuite en 2023. Selon Unit 42, Akira pourrait également avoir des liens avec Conti, un autre groupe de rançongiciels, par l’intermédiaire de transactions en cryptomonnaies.
La correction : Cisco fournit des recommandations de mise à niveau pour les versions concernées suivantes :
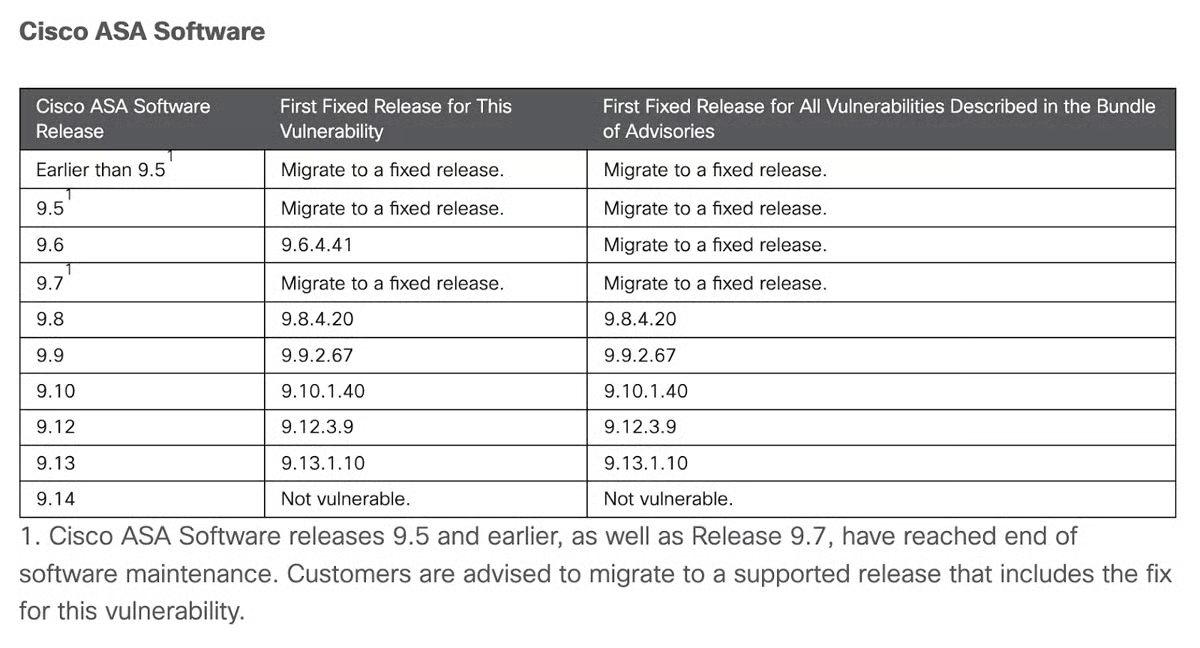
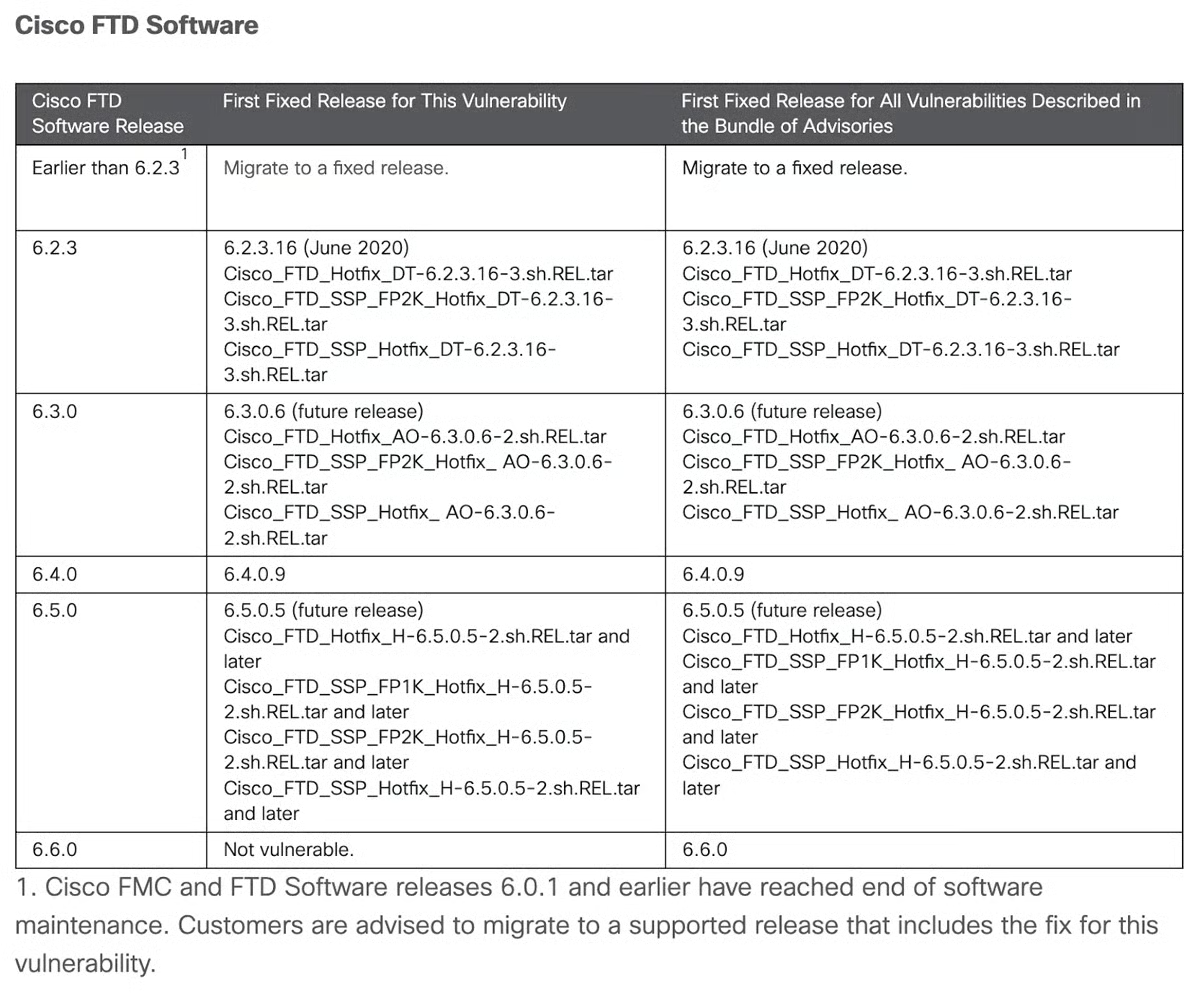
Recommandations de Truesec :
- Mettre en œuvre l’authentification multifacteur partout où cela est possible, en particulier sur les connexions VPN des clients
- Modifier les mots de passe, les secrets et les clés prépartagées
- Activer la journalisation
- Mettre à jour le logiciel vers une version exempte de vulnérabilités
16 février 2024
SolarWinds corrige 5 vulnérabilités d’exécution de code à distance dans Access Rights Manager
Type de vulnérabilité : Exécution de code à distance.
Le problème : SolarWinds a récemment corrigé cinq vulnérabilités d’exécution de code à distance dans son produit Access Rights Manager, qui provisionne, déprovisionne et gère les droits d’accès des employés. Trois de ces vulnérabilités ont une classification CVE critique. Elles affectent la version v2023.2 d’Access Rights Manager. SolarWinds a récemment corrigé ces vulnérabilités.
Parmi ces failles figuraient une exécution de code à distance par désérialisation de données non fiables, une exécution de code à distance par traversée de répertoires et une exécution de code à distance par traversée. Les CVE sont les suivantes : CVE-2023-40057, CVE-2024-23476, CVE-2024-23477, CVE-2024-23478 et CVE-2024-23479.
La correction : Mettez à niveau toutes les anciennes versions d’Access Rights Manager vers la version 2023.2.3, qui corrige les cinq vulnérabilités d’exécution de code à distance.
19 février 2024
Le tunneling fractionné d’ExpressVPN désactivé après la découverte d’une vulnérabilité
Type de vulnérabilité : Fuite de trafic DNS.
Le problème : Un expert des VPN a récemment signalé à Express VPN un problème concernant sa fonctionnalité de tunneling fractionné, qui permet à une partie du trafic de passer par le VPN et bloque le reste. Le trafic DNS ne transitait pas par les serveurs d’ExpressVPN comme prévu, mais par un serveur tiers. La vulnérabilité existe dans ExpressVPN Version 12 pour Windows. ExpressVPN a temporairement désactivé le tunneling fractionné sur cette plateforme.
Selon le fournisseur, la fonctionnalité de tunneling fractionné restera inactive jusqu’à ce que les ingénieurs d’ExpressVPN aient eu le temps d’étudier et d’atténuer le problème. ExpressVPN a publié son premier bulletin concernant cette vulnérabilité au début du mois de février, puis l’a mis à jour au milieu du mois.
Si les équipes doivent utiliser la fonctionnalité de tunneling fractionné, elles peuvent employer la Version 10 d’ExpressVPN, qui ne présente pas la même faille.
La correction : ExpressVPN a désactivé le tunneling fractionné dans la Version 12, qui ne posera donc plus de problème pour ce produit.
À lire ensuite :