

















Auch wenn es diese Woche etwas weniger Neuigkeiten zu Schwachstellen gab, war sie dennoch bedeutsam: Microsofts Patch Tuesday fand statt, und wichtige Produkte wie Zoom erhielten Updates. Außerdem sind Schwachstellen in älteren Cisco-Produkten aufgetaucht, die von der Akira-Ransomware ausgenutzt werden, und SolarWinds hat einige Sicherheitslücken zur Remotecodeausführung in seinem Produkt Access Rights Manager behoben.
Ihre IT-Teams sollten regelmäßig die Sicherheitsbulletins Ihrer Anbieter auf Neuigkeiten zu Schwachstellen oder Updates prüfen. Behalten Sie außerdem die Rückblicke auf Schwachstellen der vergangenen Wochen im Auge, insbesondere weil wir wiederholt Produkte gesehen haben, die weiterhin ausgenutzt werden.
13. Februar 2024
Zoom behebt kritische Schwachstelle in Windows-Produkten
Art der Schwachstelle: Mehrere Schwachstellen, darunter Remotecodeausführung und Privilegieneskalation.
Das Problem: Zoom hat kürzlich eine Schwachstelle behoben, die drei seiner Windows-Produkte betraf: Zoom Desktop Client für Windows, Zoom VDI Client für Windows und Zoom Meeting SDK für Windows. Die Schwachstelle, ein Fehler bei der unzureichenden Eingabevalidierung, könnte nicht authentifizierten Benutzern den Zugriff auf ein Netzwerk und anschließend die Ausweitung ihrer Berechtigungen ermöglichen.
Die CVE-Nummer der Schwachstelle lautet CVE-2024-24691. Sie ist als kritisch eingestuft und hat einen Score von 9,6.
Im Sicherheitsbulletin von Zoom werden folgende betroffene Produkte aufgeführt:
- Zoom Desktop Client für Windows vor Version 5.16.5
- Zoom VDI Client für Windows vor Version 5.16.10 (ausgenommen 5.14.14 und 5.15.12)
- Zoom Rooms Client für Windows vor Version 5.17.0
- Zoom Meeting SDK für Windows vor Version 5.16.5
Die Lösung: Die aktuellste Version des Zoom-Clients behebt diese Schwachstelle. Benutzer können sie manuell herunterladen, indem sie die Downloadseite von Zoom aufrufen, oder automatisch, indem sie den Download der neuesten Version bestätigen, wenn Zoom sie dazu auffordert.
Microsofts Patch Tuesday behebt 73 Schwachstellen
Art der Schwachstelle: Mehrere Schwachstellen, darunter Remotecodeausführung und Privilegieneskalation.
Das Problem: Microsoft hat bei seinem jüngsten monatlichen Patch Tuesday 73 Schwachstellen behoben. Zu den Schwachstellen gehört CVE-2024-21412, ein Fehler in Internetverknüpfungsdateien, durch den ein nicht authentifizierter Angreifer einem Benutzer eine schädliche Datei senden kann. Dadurch werden die Sicherheitsmaßnahmen von Internetverknüpfungsdateien umgangen.
Die Lösung: Überprüfen Sie Microsofts Liste der veröffentlichten Updates und der zugehörigen CVEs, um festzustellen, welche Produkte gepatcht werden müssen. Bei CVE-2024-21412 muss ein Benutzer ausdrücklich auf den Link klicken, damit der Angriff ausgeführt werden kann. Stellen Sie sicher, dass Teammitglieder keine Links öffnen, ohne dies direkt beim Absender zu überprüfen.
Benötigt Ihr Unternehmen eine schnelle und zuverlässige Möglichkeit, Schwachstellen zu finden? Lesen Sie unsere Auswahl der besten Tools zur Schwachstellenprüfung für hochwertige Produkte und wichtige Funktionen, die Sie berücksichtigen sollten.
15. Februar 2024
Akira-Ransomware nutzt alte Schwachstelle in Cisco-Produkten aus
Art der Schwachstelle: Nicht authentifizierter Fernzugriff und möglicher Diebstahl von Zugangsdaten.
Das Problem: Forscher des Cybersicherheitsunternehmens Truesec deckten Daten auf, die darauf hindeuteten, dass die Akira-Ransomware möglicherweise eine alte Schwachstelle in Cisco Adaptive Security Appliance (ASA) und Firepower Threat Defense (FTD) ausnutzt. Bei Geräten mit betroffener Software muss Anyconnect SSL VPN auf der Schnittstelle aktiviert sein, die dem Internet ausgesetzt ist, damit ein Angriff erfolgen kann.
Die Schwachstelle CVE-2020-3259 wurde erstmals im Mai 2020 entdeckt. Sie ermöglicht es nicht authentifizierten Angreifern aus der Ferne, Daten aus dem Speicher eines Geräts zu stehlen, darunter auch Zugangsdaten. Am Donnerstag, dem 15. Februar, nahm die Cybersecurity and Infrastructure Security Agency die Schwachstelle in ihren Katalog auf, nachdem Berichte eingegangen waren, dass sie möglicherweise erneut aktiv ausgenutzt wird.
Akira ist eine besonders gefährliche Ransomware-Marke. Das Forschungsteam Unit 42 von Palo Alto erklärte, dass Akira 2023 die meisten Ransomware-Einträge auf neuen Leak-Seiten verzeichnete. Laut Unit 42 bestehen durch Kryptowährungstransaktionen außerdem mögliche Verbindungen zwischen Akira und Conti, einer weiteren Ransomware-Gruppe.
Die Lösung: Cisco stellt Upgrade-Empfehlungen für die folgenden betroffenen Versionen bereit:
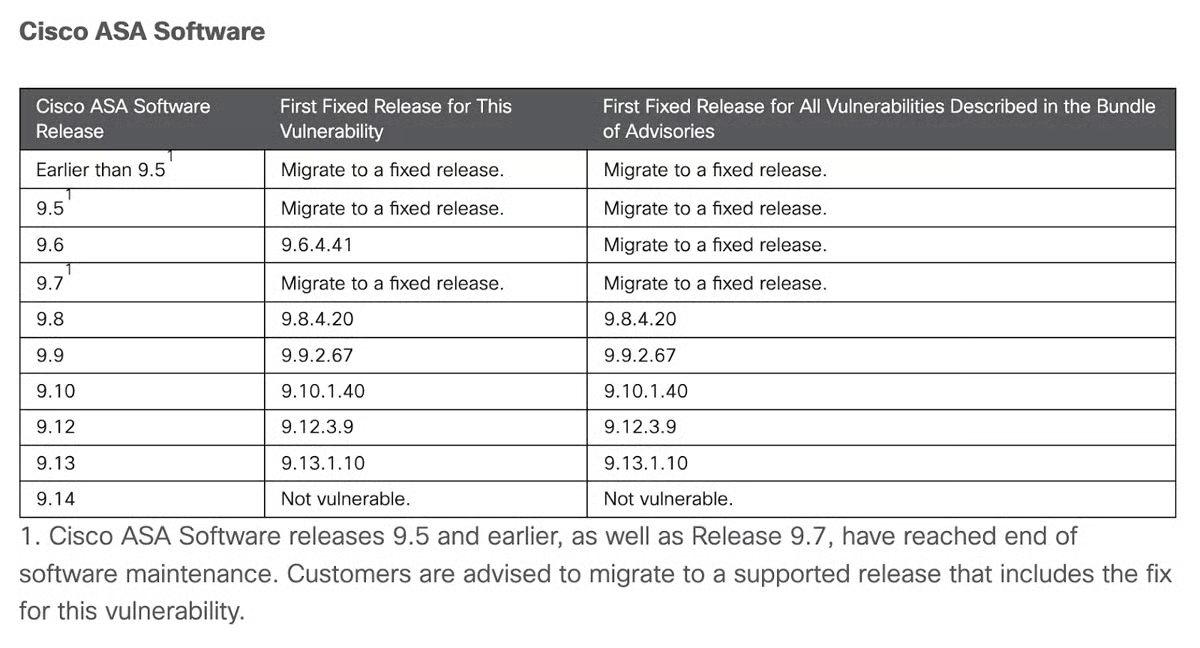
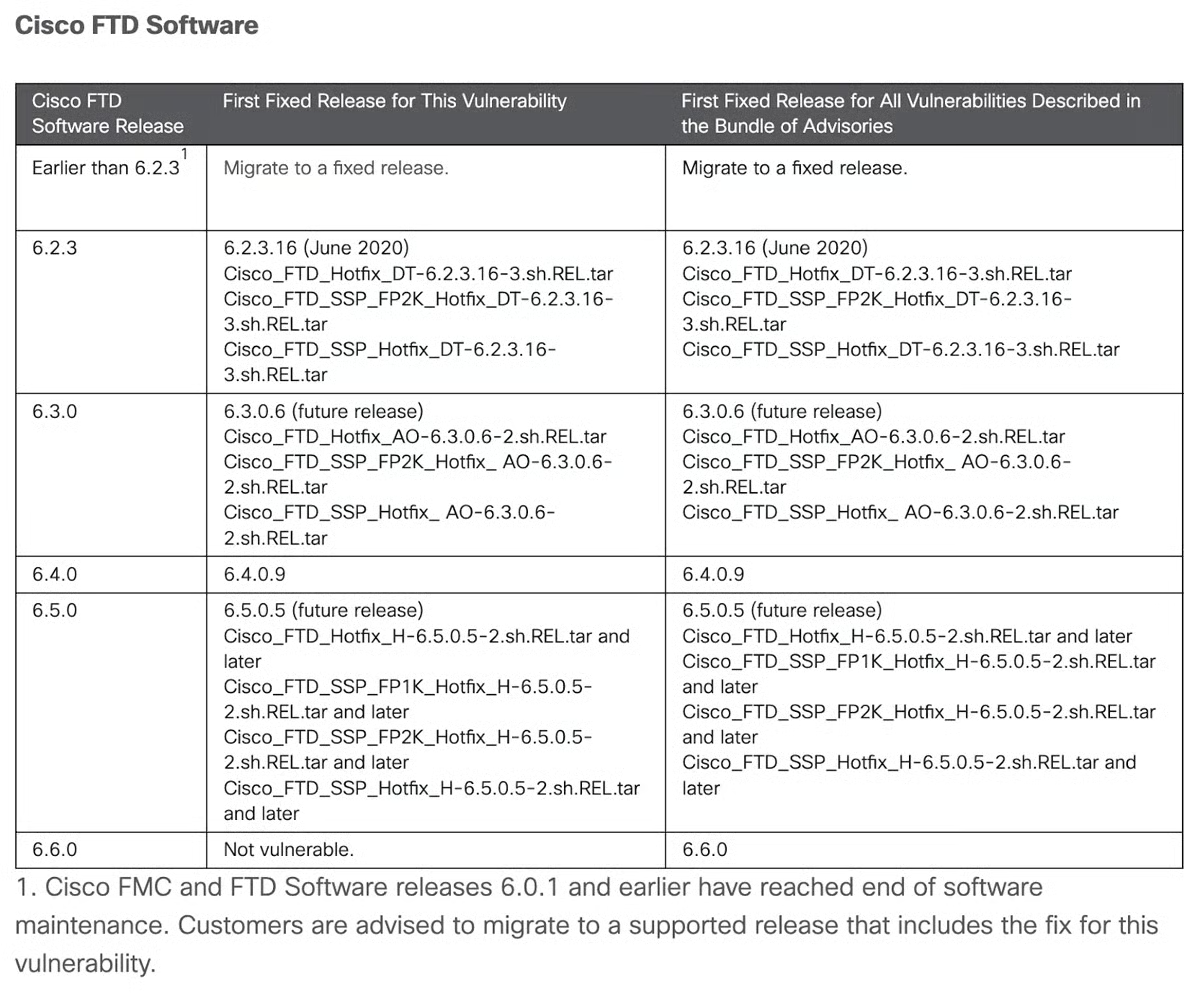
Empfehlungen von Truesec:
- MFA nach Möglichkeit überall aktivieren, insbesondere bei Client-VPN-Verbindungen
- Passwörter, Geheimnisse und vorab gemeinsam vereinbarte Schlüssel ändern
- Protokollierung aktivieren
- Die Software auf eine nicht verwundbare Version aktualisieren
16. Februar 2024
SolarWinds behebt 5 Schwachstellen zur Remotecodeausführung in Access Rights Manager
Art der Schwachstelle: Remotecodeausführung.
Das Problem: SolarWinds hat kürzlich fünf Schwachstellen zur Remotecodeausführung in seinem Produkt Access Rights Manager behoben, das Zugriffsrechte von Mitarbeitern bereitstellt, entzieht und verwaltet. Drei der Schwachstellen sind laut CVE-Einstufung kritisch. Die Schwachstellen betreffen Version v2023.2 von Access Rights Manager. SolarWinds hat die Schwachstellen inzwischen behoben.
Zu den Fehlern gehörten Remotecodeausführung durch die Deserialisierung nicht vertrauenswürdiger Daten, Remotecodeausführung durch Verzeichnisüberquerung und Remotecodeausführung durch Pfadüberquerung. Die CVEs lauten CVE-2023-40057, CVE-2024-23476, CVE-2024-23477, CVE-2024-23478, und CVE-2024-23479.
Die Lösung: Aktualisieren Sie alle älteren Versionen von Access Rights Manager auf Version 2023.2.3. Damit werden alle fünf Schwachstellen zur Remotecodeausführung behoben.
19. Februar 2024
Split-Tunneling von ExpressVPN nach entdeckter Schwachstelle deaktiviert
Art der Schwachstelle: DNS-Datenleck.
Das Problem: Ein VPN-Experte wies ExpressVPN kürzlich auf ein Problem mit der Split-Tunneling-Funktion hin, die es ermöglicht, dass ein Teil des Datenverkehrs durch das VPN geleitet wird, während anderer Datenverkehr blockiert wird. Der DNS-Datenverkehr wurde nicht wie vorgesehen an die Server von ExpressVPN geleitet, sondern an einen Server eines Drittanbieters. Die Schwachstelle besteht in ExpressVPN Version 12 für Windows. ExpressVPN deaktivierte das Split-Tunneling vorübergehend auf dieser Plattform.
Laut dem Anbieter bleibt die Split-Tunneling-Funktion inaktiv, bis die Ingenieure von ExpressVPN Zeit haben, das Problem zu untersuchen und zu beheben. ExpressVPN veröffentlichte das Bulletin zu dieser Schwachstelle erstmals Anfang Februar, aktualisierte es jedoch zur Monatsmitte.
Wenn Teams die Split-Tunneling-Funktion benötigen, können sie Version 10 von ExpressVPN verwenden, die nicht denselben Fehler aufweist.
Die Lösung: ExpressVPN hat Split-Tunneling in Version 12 deaktiviert, sodass es bei diesem Produkt kein Problem mehr darstellt.
Weiterlesen: