

















Datenbanken enthalten einige der kritischsten Daten in Unternehmen, daher sind Schwachstellen in ihnen ein ernstes Problem.
Forscher des in Singapur ansässigen Cybersicherheitsunternehmens Group-IB haben kürzlich entdeckt Tausende von Datenbanken, die dem Internet ausgesetzt waren und hätten ausgenutzt werden können, weil sie ungeschützt waren. Das Attack-Surface-Management-Team von Group-IB erklärte, es durchsuche kontinuierlich die IPv4-Landschaft nach exponierten Datenbanken, potenziell unerwünschten Programmen und anderen Risiken. Von Q1 2021 bis Q1 2022 entdeckte das Team aufgrund dieser Bemühungen 399.200 exponierte Datenbanken.
Lesen Sie auch: Datenbanksicherheit: 7 Best Practices und Tipps
Redis-Datenbankmanagementsystem führt die Liste an
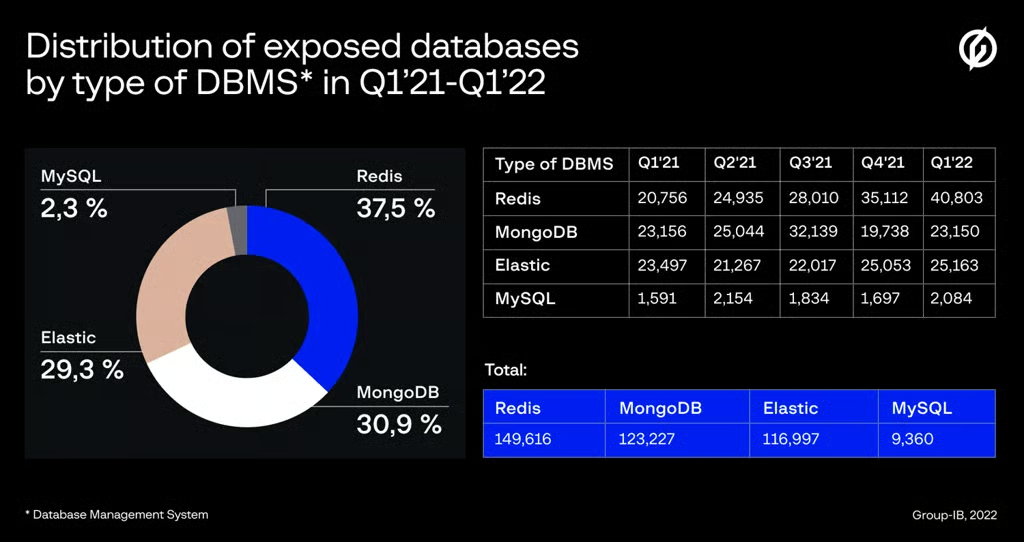
Das Open-Source-Datenbankmanagementsystem (DBMS) Redis wurde von der Mehrheit der exponierten Datenbanken verwendet, gefolgt von MongoDB und Elastic. Hacker könnten dieselben Methoden wie Group-IB nutzen, um die Datenbanken auszunutzen.
Laut Group-IB ist die Wahrscheinlichkeit hoch, dass die Datenbanksysteme für Cyberkriminalität und Sicherheitsverletzungen genutzt werden. Eine Datenpanne, ein anschließender Angriff auf Kunden, deren Daten offengelegt wurden, und weitere Risiken können die Folge einer exponierten Datenbank sein.
Bei der Verwaltung digitaler Inhalte mit hohem Risiko ist die umgehende Entdeckung von Schwachstellen entscheidend, denn Bedrohungsakteure erkennen gute Gelegenheiten, sensible Daten zu stehlen, ihre Berechtigungen auszuweiten oder sich lateral im System zu bewegen.
Behebung von Problemen dauert lange
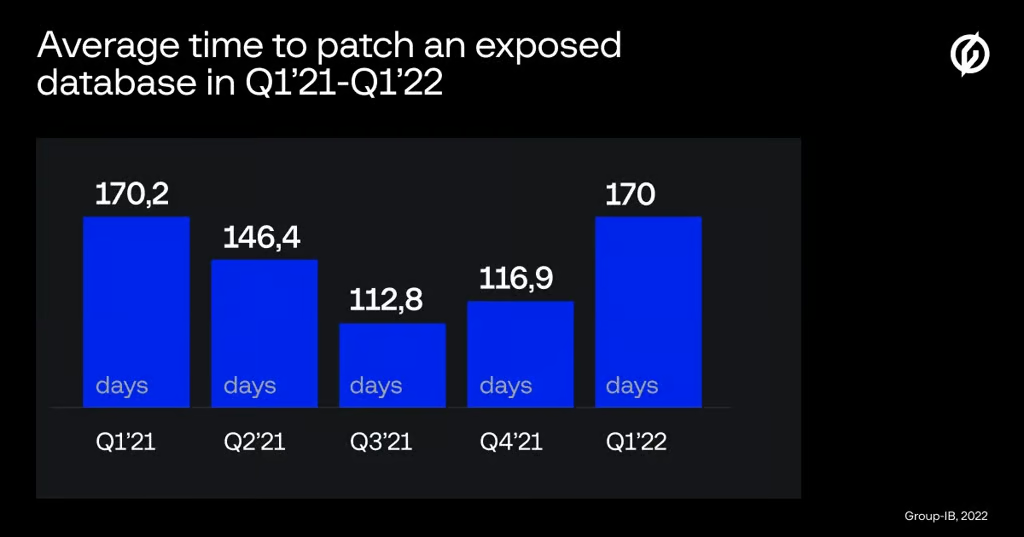
Nach Angaben des Attack-Surface-Management-Teams benötigte der Betreiber einer exponierten Datenbank im ersten Quartal 2021 durchschnittlich 170,2 Tage, um ein Sicherheitsproblem zu beheben. Die durchschnittliche Dauer sank im Laufe des Jahres 2021 allmählich, lag Anfang 2022 jedoch wieder beim ursprünglichen Wert von 170 Tagen.
Die Pandemie war einer der Hauptgründe für die exponierten Datenbanken. Remote-Arbeit zwang Unternehmen dazu, ihre Datenbanken mit dem Internet zu verbinden, damit Mitarbeiter darauf zugreifen konnten. Änderungen wurden häufig überstürzt vorgenommen. Die Richtlinien waren falsch konfiguriert.
US-Unternehmen am stärksten exponiert
Group-IB stellte fest, dass Malware nicht jede dem Internet zugewandte Datenbank infiziert, sondern lediglich die Möglichkeit einer Beeinträchtigung besteht. In den USA gab es die meisten exponierten Datenbanken, gefolgt von China und Deutschland.
Laut Group-IB nutzten 37,5 % der exponierten Datenbanken das Datenbankmanagementsystem Redis. MongoDB war das zweitanfälligste Datenbankmanagementsystem und wurde von 31 % der exponierten Datenbanken verwendet. Das drittanfälligste Datenbankmanagementsystem war Elastic, das von 29 % der exponierten Datenbanken genutzt wurde.
Auf Servern in den USA wurden etwa 93.700 exponierte Datenbanken gefunden, gefolgt von China mit 54.700 exponierten Datenbanken. Auf deutschen Servern waren 11.100 und in Frankreich 9.723 der exponierten Datenbanken gehostet.
„Viele Sicherheitsvorfälle lassen sich mit sehr wenig Aufwand und einem guten Toolset verhindern“, erklärte Tim Bobak, Attack Surface Management Product Lead bei Group-IB.
„Im vergangenen Jahr gingen mehr als 50 % unserer Incident-Response-Einsätze auf einen vermeidbaren, perimeterbasierten Sicherheitsfehler zurück. Eine öffentlich zugängliche Datenbank, ein offener Port oder eine Cloud-Instanz, auf der anfällige Software läuft, sind allesamt kritische, aber letztlich vermeidbare Risiken. Da die Komplexität von Unternehmensnetzwerken weiter zunimmt, müssen alle Unternehmen vollständige Transparenz über ihre Angriffsfläche haben.“
Unsere Auswahl der besten Lösungen für Datenbanksicherheit
Erwartungen an Sicherheitsverletzungen sind hoch
Laut den aktuellen Ergebnissen des internationalen Cyber Risk Index (CRI) von Trend Micro für das zweite Quartal 2021 rechnen 76 % der Befragten innerhalb der nächsten 12 Monate mit einer Sicherheitsverletzung. Obwohl dies einem Rückgang um 10 % entspricht, deutet es weiterhin auf kritische Sicherheitslücken hin. Mehr als ein Drittel der Unternehmen war in den vorangegangenen 12 Monaten von sieben oder mehr folgenreichen Cyberangriffen betroffen – ein Anstieg um 10 % gegenüber dem Vorjahr.
Die Ergebnisse des halbjährlichen Berichts beziffern die Lücke zwischen der Angriffsbereitschaft der Befragten und ihrer Wahrscheinlichkeit, Opfer einer Sicherheitsverletzung zu werden. Für den CRI-Bericht wurden in der zweiten Hälfte des Jahres 2021 mehr als 3.500 Chief Information Security Officers (CISOs), IT-Fachleute und Manager aus dem asiatisch-pazifischen Raum, Nordamerika, Europa und Südamerika befragt.
Die CRI-Studie nannte fünf große Cyberbedrohungen:
- Social Engineering und Phishing-Angriffe, die über betrügerische E-Mails mit schädlichen Anhängen oder Links Zugang zu Netzwerken erlangen
- Botnetze, die in das Netzwerk eines Unternehmens eindringen und es kontrollieren
- Dateilose Angriffe, die legitime Systemwerkzeuge übernehmen
- Ransomware
- Denial-of-Service-Angriffe (DoS), die auf die betrieblichen Abläufe der Opfer abzielen
Cyberangriffe können zu gestohlenen oder beschädigten Tools, kostspieligen externen Beratern und Spezialisten, regulatorischen Problemen und Gerichtsverfahren, einem Verlust von Ansehen oder Reputation sowie Kundenabwanderung führen, so die Sicherheitsforscher.
Bei Bedrohungen der IT-Infrastruktur sorgen sich Unternehmen am meisten um mobile oder im Homeoffice arbeitende Mitarbeiter, Drittanbieter-Apps und Smartphones. Daher investieren Unternehmen in Informationssicherheitstools, um sicheres Arbeiten aus der Ferne zu ermöglichen und die Geschäftseffizienz zu steigern.
Lesen Sie als Nächstes: Die besten Tools für das Schwachstellenmanagement