

















La cyberattaque contre Aesto Health remonte à près d’un an, mais son aspect le plus lourd de conséquences ne se révèle que maintenant : plus de 9,5 millions de personnes ont été touchées.
Aesto a détecté une activité non autorisée dans son infrastructure AWS en décembre 2025 et a ensuite déterminé qu’un attaquant avait peut-être consulté ou récupéré des informations sur des patients. L’entreprise a rendu l’incident public le 24 juin sans en révéler toute l’ampleur.
Aesto a depuis signalé 9 540 683 personnes touchées au ministère américain de la Santé et des Services sociaux, selon BleepingComputer. L’entreprise affirme n’avoir trouvé aucune preuve d’usurpation d’identité ou de fraude financière liée à l’incident.
D’une intrusion en décembre à une fuite de données touchant 9,5 millions de personnes
L’incident a commencé à la fin de l’année dernière, lorsqu’Aesto a indiqué qu’un acteur non autorisé avait accédé à une partie de son infrastructure AWS.
L’entreprise a lancé une enquête, qui s’est poursuivie les mois suivants. Le 26 mai 2026, elle avait confirmé que des informations sur les patients avaient peut-être été consultées lors de l’incident.
Aesto a alors commencé à informer ses clients du secteur de la santé le 26 juin, avant d’alerter les personnes touchées le 21 août, environ huit mois après la détection initiale de l’intrusion.
The HIPAA Journal recense actuellement 30 prestataires de santé dont l’exposition à la faille est certaine.
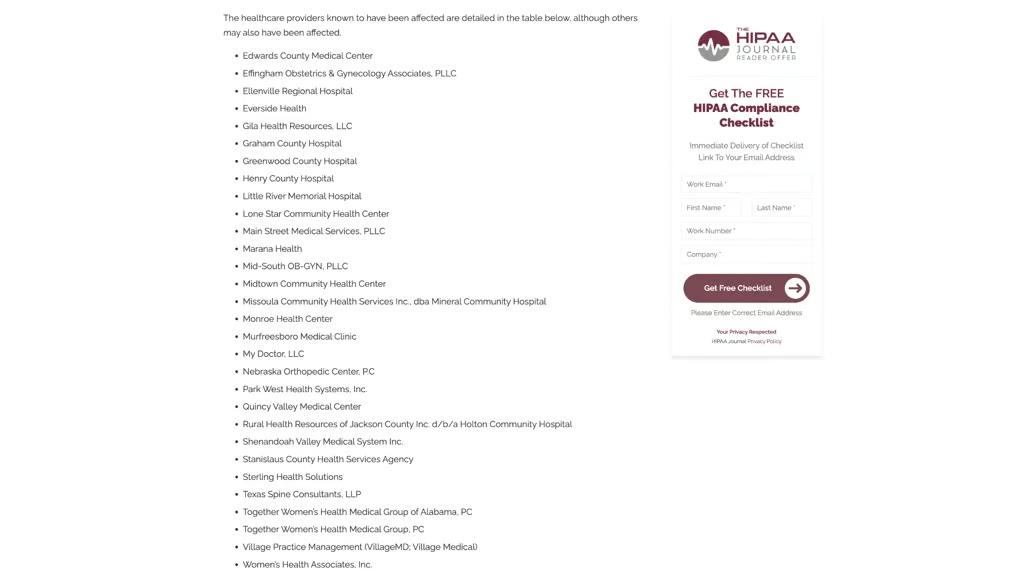
Image : capture d’écran de The HIPAA Journal
Aesto indique que les utilisateurs touchés ont vu certaines des données suivantes, mais pas nécessairement toutes, potentiellement consultées par les attaquants :
- noms complets
- dates de naissance
- informations médicales
- numéros de permis de conduire
- uniquement des numéros de comptes financiers
- informations relatives à l’assurance maladie
- numéros d’identification fiscale individuels
- autres numéros d’identification délivrés par le gouvernement, ainsi que des numéros de sécurité sociale pour un nombre limité de personnes
Les responsables de la faille restent inconnus, et l’entreprise n’a pas non plus révélé comment l’intrusion s’est produite.
Les cyberattaques touchent de plus en plus les prestataires de santé
Aesto Health n’est pas un cas isolé. Le secteur de la santé a été frappé par plusieurs fuites cette année seulement. Les incidents concernant MCBS, Boston Scientific et DentaQuest montrent tous que certains acteurs malveillants s’en prennent à ce secteur critique.
Les incidents diffèrent par leur ampleur et leur mode opératoire, mais ils soulignent pourquoi le secteur de la santé reste particulièrement exposé aux risques cyber : les organisations et leurs prestataires détiennent souvent d’importants volumes de données d’identité, financières et médicales qui peuvent rester sensibles pendant des années.
Cette récurrence donne aux organisations de santé et à leurs prestataires matière à renforcer les défenses de base en matière d’accès, d’authentification, d’autorisations et de surveillance.
Cela n’arrêtera pas toutes les attaques, mais détecter plus tôt les attaquants ou limiter ce à quoi un compte compromis peut accéder pourrait réduire à la fois le nombre de fuites réussies et la quantité de données exposées lorsqu’une attaque aboutit.
Alors que les incidents touchent régulièrement des millions de personnes à la fois, réduire ne serait-ce que le rayon d’impact d’une intrusion réussie pourrait faire une réelle différence.
Ce que les personnes touchées doivent faire maintenant
Si vous avez reçu une notification de fuite de données d’Aesto Health, commencez par vérifier exactement quelles informations étaient concernées plutôt que de supposer que tous les types de données ont été exposés. Aesto indique que les données touchées variaient selon les personnes ; la notification devrait donc vous aider à déterminer ce que vous devez protéger.
- Profitez de l’offre de protection contre l’usurpation d’identité d’Aesto : Les personnes touchées se voient proposer une protection contre l’usurpation d’identité et une surveillance de leur dossier de crédit. BleepingComputer indique que la couverture dure 24 mois, mais consultez votre lettre de notification pour connaître les services proposés et la date limite d’inscription.
- Surveillez vos comptes financiers : Repérez les transactions inhabituelles, les nouveaux comptes ou toute autre activité que vous ne reconnaissez pas.
- Envisagez un gel de votre dossier de crédit : Si votre numéro de sécurité sociale ou d’autres informations d’identification délivrées par le gouvernement ont été exposés, un gel de votre dossier de crédit peut empêcher quelqu’un d’ouvrir de nouveaux comptes de crédit à votre nom.
- Méfiez-vous des messages inattendus : L’exposition de données personnelles et de santé peut rendre les tentatives d’hameçonnage plus convaincantes ; traitez donc avec prudence les e-mails, SMS ou appels inattendus demandant des mots de passe, des paiements ou d’autres informations personnelles.
- Conservez la notification de la fuite : Enregistrez la notification d’Aesto ainsi que tout numéro de référence ou toute instruction qu’elle contient. Vous pourriez en avoir besoin pour contacter les bureaux de crédit, les forces de l’ordre, les établissements financiers ou l’équipe d’assistance d’Aesto.
Comme les noms, les identifiants délivrés par le gouvernement, les informations financières et les données médicales peuvent rester utiles aux criminels longtemps après une fuite, les personnes touchées doivent continuer à surveiller toute activité suspecte, même après la fin de la période de surveillance offerte.
Aesto affirme n’avoir trouvé jusqu’à présent aucune preuve d’usurpation d’identité ou de fraude financière liée à l’incident.
À lire aussi : CrowdStrike et des partenaires internationaux chargés de l’application de la loi ont démantelé le botnet Sality après plus de 20 ans, coupant ses opérateurs des systèmes infectés grâce à une opération coordonnée de détournement de trafic pair à pair.