

















Aesto Healthへのサイバー攻撃の発生からほぼ1年が経過したが、その最も重大な事実が明らかになりつつある。影響を受けた人は950万人を超える。
Aestoは2025年12月、AWSインフラで不正な活動を検知し、その後、攻撃者が患者情報にアクセスまたは取得した可能性があると判断した。同社は6月24日にこの事案を公表したが、全容は明らかにしなかった。
BleepingComputerによると、Aestoはその後、米国保健福祉省に影響を受けた人として954万683人を報告した。同社は、この事案に関連する身元情報の盗難や金融詐欺の証拠は見つかっていないとしている。
12月の侵入から950万人規模の情報漏えいへ
この事案は昨年末、Aestoが不正な攻撃者によるAWSインフラの一部へのアクセスを報告したことから始まった。
同社は調査を開始し、その調査は翌月以降も続いた。2026年5月26日までに、同社は患者情報がアクセスされた可能性を確認した。
Aestoはその後、医療機関の顧客への通知を開始した。6月26日に通知を開始し、侵入を最初に検知してからおよそ8カ月後となる8月21日には、影響を受けた人々にも知らせた。
HIPAA Journalは現在、この情報漏えいの影響を受けたことが確実な医療提供者を30組織掲載している。
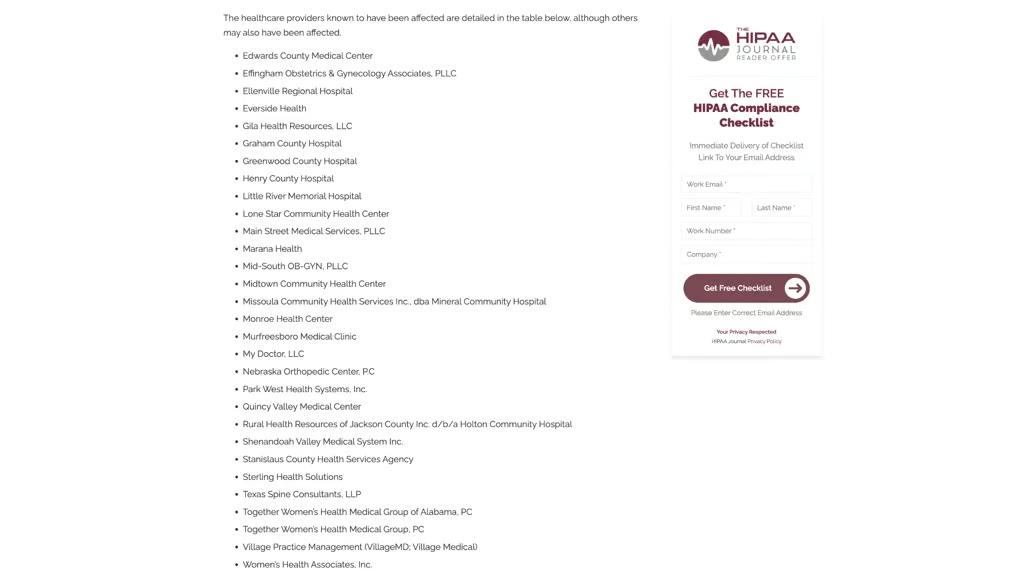
画像:HIPAA Journalのスクリーンショット
Aestoによると、影響を受けたユーザーについて、以下の情報の一部またはすべてが攻撃者にアクセスされた可能性がある。
- 氏名(フルネーム)
- 生年月日
- 医療情報
- 運転免許証番号
- 金融口座番号のみ
- 健康保険情報
- 個人納税者識別番号
- その他の政府発行の識別番号、および一部の人に限り社会保障番号
情報漏えいの責任者は依然として特定されておらず、同社は侵入の手口も明らかにしていない。
サイバー攻撃の標的となる医療提供者
Aesto Healthだけが例外ではない。医療分野では今年に入ってすでに複数の情報漏えいが発生している。MCBS、Boston Scientific、DentaQuestに関する事例はいずれも、一部の脅威アクターがこの重要分野に狙いを定めていることを示している。
事案ごとに規模や攻撃手法は異なるが、医療分野がサイバーリスクに特にさらされ続ける理由を浮き彫りにしている。医療機関やそのベンダーは、何年にもわたって機微な情報であり続ける大量の身元情報、金融情報、医療情報を保有していることが多いからだ。
この一貫した傾向は、医療機関やそのベンダーが、アクセス、認証、権限、監視に関する基本的な防御の強化に取り組むべきことを示している。
それですべての攻撃を阻止できるわけではないが、攻撃者を早期に発見したり、侵害されたアカウントからアクセスできる範囲を制限したりすれば、情報漏えいの成功件数と、発生時に流出するデータ量の両方を減らせる可能性がある。
一度に何百万人もの人々が繰り返し影響を受けている現状では、侵入が成功した場合の被害範囲を小さくするだけでも、大きな違いを生み出し得る。
影響を受けた人が今すべきこと
Aesto Healthから情報漏えいの通知を受け取った場合は、すべての種類のデータが流出したと考えるのではなく、まず何の情報が関係していたのかを正確に確認しよう。Aestoによると、影響を受けたデータは人によって異なるため、通知によって何を保護する必要があるのかを確認できるはずだ。
- Aestoの個人情報保護サービスを利用する:影響を受けた人には、身元情報盗難対策と信用情報の監視サービスが提供されている。BleepingComputerによると、サービスの提供期間は24カ月だが、具体的なサービス内容と登録期限は通知書で確認してほしい。
- 金融口座を監視する:見慣れない取引、新たな口座、その他身に覚えのない活動がないか確認しよう。
- 信用情報の凍結を検討する:社会保障番号やその他の政府発行の識別情報が流出した場合、信用情報を凍結することで、誰かがあなたの名義で新たな信用口座を開設するのを防げる可能性がある。
- 予期しないメッセージに注意する:個人情報や健康情報が流出すると、フィッシング詐欺はより巧妙になり得る。パスワード、支払い、追加の個人情報を求める予期しないメール、メッセージ、電話には注意して対応しよう。
- 情報漏えいの通知を保管する:Aestoからの通知と、そこに記載された照会番号や指示を保存しておこう。信用情報機関、法執行機関、金融機関、またはAestoのサポートチームに連絡する際に必要になる可能性がある。
氏名、政府発行の識別情報、金融情報、医療データは、情報漏えい後も長期間にわたって犯罪者に利用される可能性がある。そのため、影響を受けた人は、無料の監視サービス期間が終了した後も、不審な活動がないか確認し続けるべきだ。
Aestoによると、現時点では、この事案に関連する身元情報の盗難や金融詐欺の証拠は見つかっていない。
関連ニュース:CrowdStrikeと各国の法執行機関が20年以上にわたって活動していたSalityボットネットを妨害—協調したピアツーピア・シンクホール作戦により、感染システムへの運営者のアクセスを遮断。