

















Der Cyberangriff auf Aesto Health liegt fast ein Jahr zurück, doch sein folgenreichstes Detail wird erst jetzt bekannt: Mehr als 9,5 Millionen Menschen waren betroffen.
Aesto entdeckte im Dezember 2025 unbefugte Aktivitäten in seiner AWS-Infrastruktur und stellte später fest, dass ein Angreifer möglicherweise auf Patienteninformationen zugegriffen oder diese erlangt hatte. Das Unternehmen machte den Vorfall am 24. Juni öffentlich, ohne dessen vollständiges Ausmaß zu nennen.
Aesto meldete dem US-amerikanischen Ministerium für Gesundheitspflege und Soziale Dienste inzwischen 9.540.683 betroffene Personen, wie BleepingComputer berichtet. Das Unternehmen erklärt, es habe keine Hinweise auf Identitätsdiebstahl oder Finanzbetrug im Zusammenhang mit dem Vorfall gefunden.
Von einem Einbruch im Dezember zu einer Datenpanne mit 9,5 Millionen Betroffenen
Der Vorfall begann Ende vergangenen Jahres, als Aesto meldete, dass sich ein unbefugter Akteur Zugriff auf einen Teil seiner AWS-Infrastruktur verschafft hatte.
Das Unternehmen leitete eine Untersuchung ein, die in den folgenden Monaten fortgesetzt wurde. Am 26. Mai 2026 hatte das Unternehmen bestätigt, dass möglicherweise auf Patienteninformationen zugegriffen worden war.
Aesto begann daraufhin, seine Kunden im Gesundheitswesen am 26. Juni zu benachrichtigen, bevor es die betroffenen Personen am 21. August informierte – ungefähr acht Monate nach der ersten Entdeckung des Einbruchs.
Das HIPAA Journalführt derzeit 30 Gesundheitsdienstleister auf, die nachweislich von der Datenpanne betroffen waren.
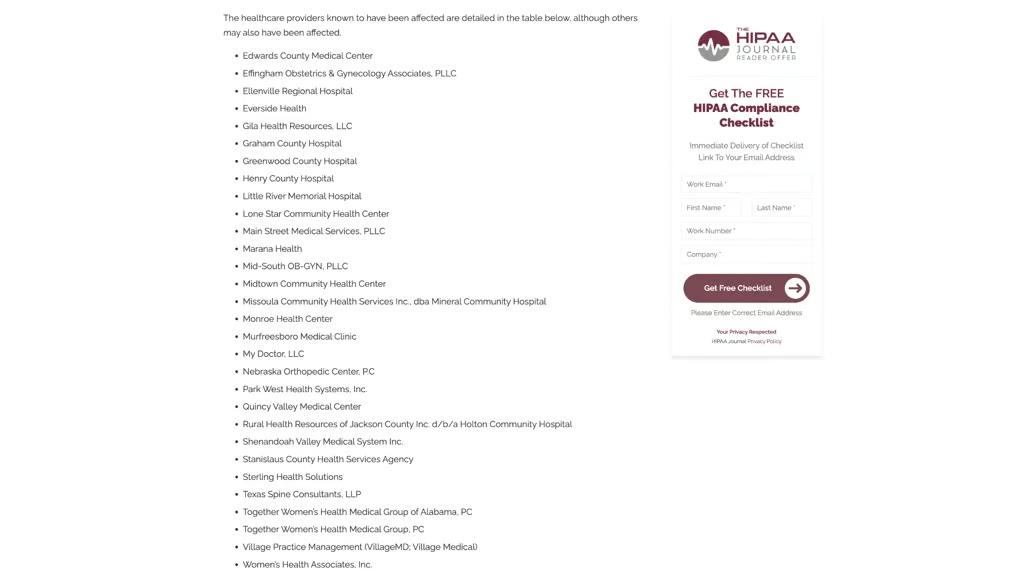
Bild: Screenshot aus dem HIPAA Journal
Aesto zufolge konnten Angreifer möglicherweise auf einige, aber nicht unbedingt alle der folgenden Daten zugreifen:
- vollständige Namen
- Geburtsdaten
- medizinische Informationen
- Führerscheinnummern
- ausschließlich Nummern von Finanzkonten
- Informationen zur Krankenversicherung
- individuelle Steueridentifikationsnummern
- andere staatliche Identifikationsnummern sowie Sozialversicherungsnummern einer begrenzten Zahl von Menschen
Wer für die Datenpanne verantwortlich ist, bleibt unbekannt. Das Unternehmen hat zudem nicht offengelegt, wie es zu dem Einbruch kam.
Cyberangriffe treffen zunehmend Gesundheitsdienstleister
Aesto Health ist kein Einzelfall. Allein in diesem Jahr kam es im Gesundheitssektor zu mehreren Datenpannen. Die Fälle bei MCBS, Boston Scientific, und DentaQuest zeigen, dass einige Bedrohungsakteure den kritischen Sektor ins Visier nehmen.
Die Vorfälle unterscheiden sich in Umfang und Angriffsmethode, verdeutlichen aber, warum das Gesundheitswesen Cyberrisiken besonders stark ausgesetzt ist: Organisationen und ihre Dienstleister verfügen häufig über große Mengen an Identitäts-, Finanz- und medizinischen Daten, die jahrelang sensibel bleiben können.
Diese Gemeinsamkeiten geben Organisationen im Gesundheitswesen und ihren Dienstleistern einen Ansatzpunkt, um grundlegende Schutzmaßnahmen bei Zugriffen, Authentifizierung, Berechtigungen und Überwachung zu verbessern.
Das wird nicht jeden Angriff verhindern. Angreifer früher zu erkennen oder den Zugriff eines kompromittierten Kontos einzuschränken, könnte jedoch sowohl die Zahl erfolgreicher Datenpannen als auch die Menge der offengelegten Daten bei einem solchen Vorfall verringern.
Da Vorfälle immer wieder Millionen Menschen auf einmal betreffen, könnte bereits eine Verringerung des Schadensausmaßes eines erfolgreichen Einbruchs einen spürbaren Unterschied machen.
Was Betroffene jetzt tun sollten
Wenn Sie von Aesto Health eine Benachrichtigung über die Datenpanne erhalten haben, prüfen Sie zunächst genau, welche Informationen betroffen waren, statt davon auszugehen, dass jede Art von Daten offengelegt wurde. Aesto zufolge unterschieden sich die betroffenen Daten von Person zu Person. Die Benachrichtigung sollte daher Aufschluss darüber geben, was Sie schützen müssen.
- Nutzen Sie Aestos Angebot zum Schutz vor Identitätsdiebstahl: Betroffenen werden Schutz vor Identitätsdiebstahl und eine Überwachung ihrer Kreditwürdigkeit angeboten. BleepingComputer berichtet, dass der Schutz 24 Monate gilt. Prüfen Sie jedoch in Ihrem Benachrichtigungsschreiben, welche Leistungen genau enthalten sind und bis wann Sie sich anmelden können.
- Behalten Sie Ihre Finanzkonten im Blick: Achten Sie auf unbekannte Transaktionen, neue Konten oder andere Aktivitäten, die Sie nicht erkennen.
- Erwägen Sie eine Kreditsperre: Wenn Ihre Sozialversicherungsnummer oder andere staatliche Identifikationsdaten offengelegt wurden, kann eine Kreditsperre verhindern, dass jemand in Ihrem Namen neue Kreditkonten eröffnet.
- Seien Sie bei unerwarteten Nachrichten vorsichtig: Offengelegte persönliche und Gesundheitsdaten können Phishing-Versuche überzeugender machen. Behandeln Sie daher unerwartete E-Mails, Textnachrichten oder Anrufe, in denen nach Passwörtern, Zahlungen oder weiteren persönlichen Informationen gefragt wird, mit Vorsicht.
- Bewahren Sie die Benachrichtigung über die Datenpanne auf: Speichern Sie die Benachrichtigung von Aesto sowie jede darin enthaltene Referenznummer und alle Anweisungen. Sie benötigen diese möglicherweise bei der Kontaktaufnahme mit Kreditauskunfteien, Strafverfolgungsbehörden, Finanzinstituten oder dem Support von Aesto.
Da Namen, staatliche Identifikationsnummern, Finanzinformationen und medizinische Daten für Kriminelle noch lange nach einer Datenpanne von Nutzen sein können, sollten Betroffene auch nach Ablauf eines möglicherweise kostenlosen Überwachungszeitraums weiterhin auf verdächtige Aktivitäten achten.
Aesto zufolge hat das Unternehmen bislang keine Hinweise auf Identitätsdiebstahl oder Finanzbetrug im Zusammenhang mit dem Vorfall gefunden.
Weitere Nachrichten: CrowdStrike und internationale Strafverfolgungspartner haben das Sality-Botnetz nach mehr als 20 Jahren gestört, indem sie dessen Betreiber durch eine koordinierte Peer-to-Peer-Sinkhole-Aktion von den infizierten Systemen abtrennten.