

















Sicherheitsforscher haben herausgefunden, dass Hacker einen Weg gefunden haben, Windows-Ereignisprotokolle mit dateiloser Malware zu infizieren.
Kaspersky-Forscher am 4. Mai enthüllten „ein neues Versteck für dateilose Malware“. Während einer „sehr gezielten“ Kampagne nutzten Hacker Windows-Ereignisprotokolle, um Shellcode-Payloads einzuschleusen und unauffällig zu agieren.
Dieser neue Ansatz ist hochentwickelt, könnte aber dennoch populär werden, da er offenbar sehr effizient ist, um bösartige DLLs einzuschleusen und einer Entdeckung zu entgehen. Kaspersky-Forscher entdeckten, dass die Angreifer verschiedene Werkzeuge nutzten, darunter maßgeschneiderte und kommerzielle Lösungen wie Cobalt Strike sowie ein neues Toolset der Hacker.
Die Forscher erklärten, dass dies eindeutig das Werk eines fortgeschrittenen Bedrohungsakteurs sei, konnten die Kampagne jedoch keiner bekannten APT-Gruppe zuordnen. Vorerst wird die Kampagne nach dem Namen des von den Hackern verwendeten Toolsets „SilentBreak“ genannt.
Lesen Sie auch: Wie Cobalt Strike zum bevorzugten Werkzeug von Hackern wurde
Angriffstechniken von SilentBreak
Die Forscher waren von „der Vielfalt der Techniken und Module der Kampagne“ beeindruckt und erstellten daher eine Klassifizierung, um die Module einzeln zu analysieren:
All diese Phasen waren möglich, weil es den Hackern gelang, ein Ziel dazu zu bringen, ein infiziertes .rar-Archiv von file.io herunterzuladen, einer legitimen Website. Anschließend konnten sie ein digital signiertes Cobalt-Strike-Modul verbreiten, um sensible Daten zu exfiltrieren.
So schleusten die Angreifer Code in Windows-Protokolle ein
Die Forscher entdeckten bösartige Payloads in Windows-Ereignisprotokollen für die Key Management Services (KMS):
Um die erste Phase ihrer Kampagne einzuleiten, nutzten die Hacker einen maßgeschneiderten Malware-Dropper, der die legitime ausführbare Datei für die Windows-Fehlerberichterstattung (WerFault.exe) nach C:\Windows\Tasks kopiert und anschließend eine bösartige Binärdatei im selben Verzeichnis ablegt:
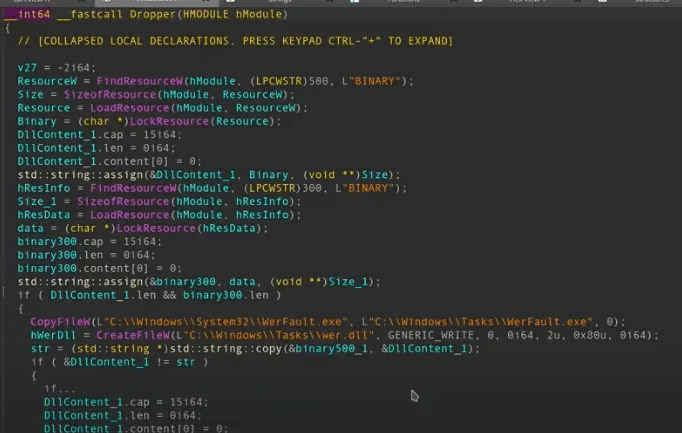
Diese Technik wird als DLL-Hijacking bezeichnet und besteht darin, eine benötigte DLL-Datei durch eine bösartige Datei zu ersetzen und sie im selben Verzeichnis wie die anvisierte Anwendung abzulegen. Das System verwendet DLL-Dateien (Dynamic Link Libraries), um einige von der Anwendung benötigte Ressourcen zu speichern, und lädt sie automatisch.
Die neue WerFault.exe wird anschließend für den automatischen Start eingerichtet, wodurch ein „Windows Problem Reporting“-Wert im Registry-Zweig Software\Microsoft\Windows\CurrentVersion\Run des Windows-Systems erstellt wird.
Der Dropper sucht anschließend nach Protokollen mit einer bestimmten Kategorie (0x4142) und KMS als Quelle. Findet er kein entsprechendes Protokoll, wird der verschlüsselte Shellcode in 8-KB-Blöcken in die Ereignisprotokolle geschrieben.
Die Kaspersky-Forscher untersuchten den Code und stellten fest, dass er als Proxy fungiert, um alle Aufrufe an die ursprüngliche Bibliothek – die legitime – abzufangen und die nächsten Phasen vorzubereiten. Dies deutet auf ein iteratives Verfahren hin.
Hacker konzentrierten sich auf die Verschleierung
Die höchste Priorität dieser Operation bestand offensichtlich darin, unentdeckt zu bleiben. Dazu nutzten die Angreifer verschiedene Techniken zur Umgehung der Erkennung, darunter:
- ein legitimes digitales Zertifikat zum Signieren bösartiger Dateien
- automatisch gestartete Kopien einer legitimen ausführbaren Datei (Werfault.exe)
- Techniken zur Umgehung der Erkennung, kompiliert in verschiedenen Sprachen wie Go oder C++
- verschleierte Funktionsnamen im Code
- bösartige Anweisungen, die in den Windows-Ereignisprotokollen in Shellcode-Blöcke aufgeteilt wurden
Die Malware-Analyse von Kaspersky ist bemerkenswert detailliert. Die Forscher mussten eigene Skripte schreiben, um alle verborgenen Bereiche zu entschlüsseln.
Den Forschern zufolge ist der ungewöhnlichste und innovativste Aspekt der SilentBreak-Kampagne der „verschlüsselte Shellcode, der in 8-KB-Blöcke aufgeteilt und im Binärteil des Ereignisprotokolls gespeichert wurde“.
In der zweiten Phase nutzten die Hacker maßgeschneiderte Decryptor-Loader für Cobalt Strike, um den Shellcode zu entschlüsseln, in den Speicher abzubilden und letztlich die bösartigen Anweisungen auszuführen sowie Malware bereitzustellen.
Lesen Sie auch: Wie Hacker der Entdeckung entgehen
Die Kampagne setzte auf Trojaner
Die Angreifer nutzten zwei Arten von Trojanern:
- HTTP-basierter Trojaner mit C2 (Command and Control)
- Named-Pipe-basierter Trojaner
Der verschlüsselte Shellcode in den Ereignisprotokollen enthielt sehr spezifische Argumente, etwa die Adresse des Trojaners der nächsten Phase oder die Hashes der im Trojaner verwendeten Funktionsnamen.
Außerdem gab es ungenutzte Zeichenfolgen wie „dave“ und die Konstante „4“. Die Forscher vermuteten, dass der Loader möglicherweise weitere Module unterstützt, die zusätzliche Parameter benötigen, was solche Artefakte erklären könnte.
Der HTTP-Trojaner scheint Informationen zu generieren, die etwa den Computernamen, die lokalen IP-Adressen, die Betriebssystemversion, die Architektur (x86 oder x64) und die Werte von MachineGUID enthalten.
Diese Informationen werden anschließend genutzt, um gezielte Anweisungen über den manipulierten Kommunikationskanal (C2) zu senden.
Den Forschern zufolge verfügt der Named-Pipe-Trojaner über „ein ausgefeilteres Befehlssystem“, einschließlich einer Rechteausweitung, der Anfertigung von Screenshots und der Messung der Inaktivitätsdauer.
So schützen Sie sich vor Angriffen auf Ereignisprotokolle
Ein derart hoher Vorbereitungsaufwand und die für die Entwicklung eigener Module und Decryptor-Tools aufgewendete Zeit deuten auf eine fortgeschrittene Hackergruppe hin, die zum Zeitpunkt der Veröffentlichung noch nicht identifiziert war.
Es gibt nicht viele Möglichkeiten, solche hochkarätigen Angriffe vorherzusehen, und Antivirensoftware oder integrierte Firewalls dürften sie wahrscheinlich nicht erkennen. Sie können jedoch konkrete Maßnahmen ergreifen, etwa EDR- und andere Endpoint-Sicherheitslösungen einzusetzen, um die Wahrscheinlichkeit zu erhöhen, ungewöhnliche und verdächtige Aktivitäten zu erkennen, insbesondere wenn diese Lösungen über eine verhaltensbasierte Komponente verfügen.
Eine Zero-Trust-Architektur kann ebenfalls dazu beitragen, die Infektion einzudämmen, denn die Hacker hatten hier beispielsweise eine Strategie entwickelt, um ihre Malware zu verbreiten und den Infektionszyklus fortzusetzen.
Sicherheitsanbieter und Wissensdatenbanken wie MITRE ATT&CK werden diesen neuen Ansatz in den kommenden Monaten wahrscheinlich in ihre Kataloge aufnehmen. In jedem Fall wäre dies sinnvoll, damit Sicherheitsteams die Technik für Zwecke der Bedrohungsanalyse erfassen können.
Lesen Sie als Nächstes: