

















この1週間、JetBrains TeamCityとAtlassian Confluenceの両製品では、相次ぐ脆弱性が続くなか、さらに問題が発生しました。Appleでも多数のパッチが必要となり、Cisco、OpenEdge、VMwareもニュースに登場しました。JetBrainsとAtlassianのユーザーは、同じ製品で脆弱性が相次いでいるため、特に注意が必要です。また、すべてのITチームとセキュリティチームは、ベンダーのセキュリティ情報やアップデートを確認するため、脆弱性に関するニュースを追うべきです。
2024年3月4日
新たな脆弱性によりJetBrainsサーバーの問題が継続
脆弱性の種類:認証バイパス。
問題点:2つの認証バイパス脆弱性、CVE-2024-27198とCVE-2024-27199により、認証されていない攻撃者がJetBrains TeamCityサーバーを悪用できる。より深刻なCVE-2024-27198では、脅威アクターがサーバー全体を乗っ取ることが可能になる。Rapid7の研究者は2月下旬にこれらの脆弱性を発見し、3月4日に情報を公開した。
これらは、過去のまとめで取り上げたものとは異なるJetBrainsの脆弱性だ。ここ数カ月で複数の脆弱性が確認されているが、今回のものは新しい脆弱性であり、2023年のCVEと混同してはならない。新たな脆弱性が悪用された場合、TeamCityサーバー上でリモートコード実行につながる可能性がある。
JetBrainsは、脆弱性の発見に関する具体的な経緯や、Rapid7との対立、脆弱性情報の公開に対する同社の立場を説明する詳細なブログ記事を公開した。同社の主張は、脆弱性情報を直ちに一般公開すると、顧客がパッチを適用する十分な時間を得る前に、脅威アクターが問題を悪用できてしまうというものだ。
一方、Rapid7の方針では、秘密裏にパッチを適用することは、経験豊富なIT専門家がネットワークや情報システムの保護に参加できる方法を制限するとしている。こうした違いから、JetBrainsは脆弱性情報の開示においてRapid7と連携しないことを決めた。
対策:対応可能なすべてのサーバーにJetBrains TeamCityバージョン2023.11.4を導入する。このリリースにはインストールファイルと更新済みのDockerイメージが含まれている。JetBrainsのブログ記事によると、新バージョンと関連するセキュリティパッチプラグインにより、2つの認証バイパス脆弱性がいずれも解消される。
2024年3月5日
新たなAppleの脆弱性により迅速なパッチ適用が必要に
脆弱性の種類:カーネルのセキュリティバイパス脆弱性を含む複数の問題。
問題点:3月5日、Appleは新しいOSであるiOS 17.4とiPadOS 17.4向けにセキュリティ通知を公開した。これらの新OSバージョンでは、複数のCVEが修正された。より深刻な脆弱性のうち2つは、Kernelで発見されたCVE-2024-23225と、RealtimeKit(RTKit)で発見されたCVE-2024-23296だ。いずれも、攻撃者がカーネル内で任意の読み取り・書き込み権限を持つ場合、標準的なカーネルメモリ保護を回避できる。
今回のアップデートで修正されたその他のCVEには、アプリケーションが機密性の高い位置情報を閲覧できる可能性があったCVE-2024-23243や、システム通知とユーザーインターフェースを偽装できる可能性があったCVE-2024-23262が含まれる。
対策:対応可能なすべてのデバイスに、できるだけ早くiOS 17.4とiPadOS 17.4を導入する。これらのリリースでは30件を超える脆弱性が修正されている。
自社に脆弱性を迅速に発見する優れた手段がない場合は、脆弱性スキャン製品への投資を検討してほしい。これは、Webサイト、アプリケーション、またはDevOpsのユースケース向けに特化した製品だ。
VMwareの脆弱性がESXi、Workstation、Fusionに影響
脆弱性の種類:コード実行につながる可能性があるUse-after-free脆弱性。
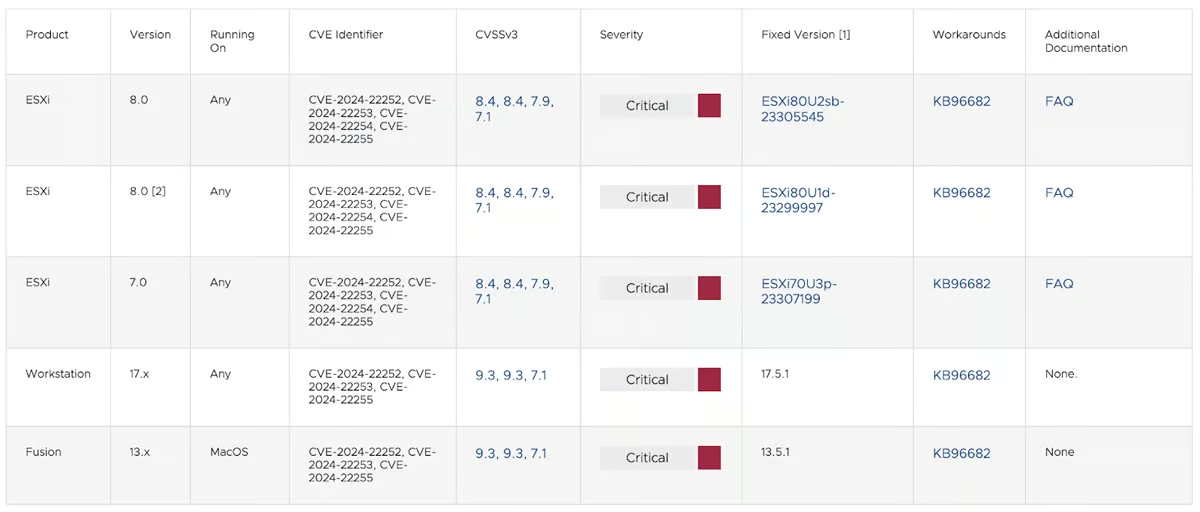
問題点:Use-after-free脆弱性であるCVE-2024-22252により、脅威アクターがVMwareの仮想マシン上で管理者権限を使ってコードを実行できる可能性がある。この問題はVMware ESXi、Workstation、Fusionに影響する。National Institute of Standards and Technologyによると、ESXiでは悪用がVMXサンドボックス内に限定されるが、WorkstationとFusionでは、製品がインストールされたマシン上でコード実行につながる可能性がある。
影響を受ける具体的な製品は以下のとおり。
- VMware ESXi
- VMware Workstation Pro / Player(Workstation)
- VMware Fusion Pro / Fusion(Fusion)
- VMware Cloud Foundation(Cloud Foundation)
対策:VMwareは、ユーザーが適用すべき修正版のバージョンを確認できるよう、以下の表を作成した。
2024年3月6日
Cisco、Secure Clientの脆弱性に対する修正版を提供
脆弱性の種類:認証されていないリモート攻撃者によるキャリッジリターン・ラインフィード(CRLF)インジェクション攻撃。
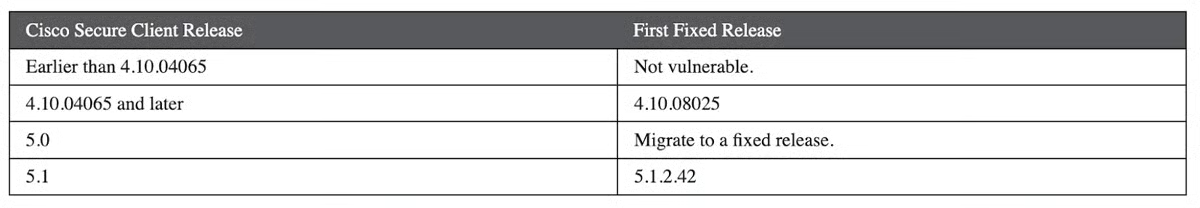
問題点:CiscoのSecure Clientソフトウェアには、攻撃者がキャリッジリターン・ラインフィードインジェクション攻撃を完了できる脆弱性CVE-2024-20337が存在する。Ciscoによると、Secure Clientの脆弱性を悪用した攻撃者は、ブラウザー上で任意のコードを実行したり、有効なSAMLトークンなどの機密データにアクセスしたりできる可能性がある。攻撃者が悪用したユーザーの権限を使って、リモートアクセスVPNセッションを作成することも可能になる。
Ciscoによると、この脆弱性はユーザーが提供した入力の検証が不十分であることが原因だ。影響を受ける製品は以下のとおり。
- Secure Client for Linux
- Secure Client for macOS
- Secure Client for Windows
対策:Ciscoは、修正版ソフトウェアのリリースについて以下の情報を提供している。
OpenEdgeの脆弱性に対する概念実証コードが公開される
脆弱性の種類:認証バイパスの可能性。
問題点:Progress SoftwareのOpenEdge Authentication GatewayとAdminServerには、以下のバージョンに脆弱性が存在する。
- OpenEdge Release 11.7.18以前
- OpenEdge 12.2.13以前
- OpenEdge 12.8.0
Progressによると、OpenEdge Authentication Gatewayが「OpenEdgeの現行リリースでサポートされるOS上で、OSローカル認証プロバイダーを使ってユーザーIDとパスワードによるログインを許可するOpenEdgeドメインで構成されている場合、認証ルーチンの脆弱性により、ログイン試行時に不正アクセスにつながる可能性がある」。
OpenEdge Explorer(OEE)とOpenEdge Management(OEM)がAdminServerに接続する場合にも、同じ不正なログインアクセスが発生する可能性がある。この脆弱性であるCVE-2024-1403の深刻度はクリティカルと評価されている。
Progressはさらに、AdminServerのログインはOSローカルログインしかサポートしていないため、常に脆弱であると指摘している。OpenEdge Authentication Gatewayは、管理者がOpenEdgeドメインでOSのローカル認証プロバイダーを使用するよう設定した場合にのみ、認証バイパスの影響を受ける。
Progressは2月下旬に通知を公開し、3月6日にはHorizon3AIがOpenEdgeのエクスプロイトに対する概念実証コードを公開した。この概念実証コードは、関心のあるユーザー向けにGitHubで公開されているほか、より詳しいブログ記事も公開されており、詳細なコード情報を提供するとともに、Horizon3AIの手順を専門家向けに解説している。
対策:Progress Softwareは、脆弱性が修正されたOpenEdge LTSの以下のバージョンをリリースしている。
- 11.7.19
- 12.2.14
- 12.8.1
2024年3月8日
Confluenceの脆弱性に対するエクスプロイトが継続
攻撃の種類:リモートコード実行。
問題点:CVE-2023-22527は、旧バージョンのAtlassian Confluence Data CenterおよびConfluence Serverに存在するリモートコード実行の脆弱性で、現在も活発に悪用されている。Atlassianは1月にこの脆弱性を公表したが、脅威アクターは引き続きこの問題を悪用している。VulnCheckは最近ブログ記事を公開し、3月8日時点でこの脆弱性には少なくとも30種類の固有のエクスプロイトが存在すると指摘した。
VulnCheckはまた、複数の悪用事例でfreemarker.template.utility.Executeが使用されていることを確認した。これはエンドポイント検知・対応プラットフォームによって容易に検出される。
この脆弱性は、以下のバージョンのConfluence Data CenterおよびServerに影響する。
- 8.0.x
- 8.1.x
- 8.2.x
- 8.3.x
- 8.4.x
- 8.5.0-8.5.3
対策:Atlassianは、Confluence Data CenterまたはConfluence Serverのインスタンスを、以下の最新バージョンのいずれかに更新することを推奨している。
- Confluence Data CenterおよびServer:
- 8.5.4(LTS)
- 8.5.5(LTS)
- Confluence Data Centerのみ:
- 8.6.0(Data Centerのみ)
- 8.7.1(Data Centerのみ)
- 8.7.2(Data Centerのみ)
次に読む: