

















In der vergangenen Woche hatten sowohl JetBrains TeamCity als auch die Atlassian-Confluence-Produkte erneut mit Problemen zu kämpfen, da ihre Serie von Schwachstellen anhält. Auch Apple hatte zahlreiche Lücken zu schließen, und Cisco, OpenEdge sowie VMware waren ebenfalls in den Nachrichten. Nutzer von JetBrains und Atlassian sollten besonders aufmerksam sein, da weiterhin Schwachstellen in denselben Produkten auftauchen. Alle IT- und Sicherheitsteams sollten außerdem die Nachrichten zu Schwachstellen verfolgen, um über Herstellerhinweise und Updates informiert zu bleiben.
4. März 2024
Neue Schwachstellen zeigen: Die Probleme bei JetBrains Server bestehen fort
Art der Schwachstelle: Umgehung der Authentifizierung.
Das Problem: Zwei Schwachstellen zur Umgehung der Authentifizierung, CVE-2024-27198 und CVE-2024-27199, ermöglichen nicht authentifizierten Angreifern die Ausnutzung von JetBrains-TeamCity-Servern. Die schwerwiegendere Schwachstelle CVE-2024-27198 erlaubt es einem Angreifer, den gesamten Server zu übernehmen. Forscher von Rapid7 entdeckten diese Schwachstellen Ende Februar und veröffentlichten am 4. März Informationen dazu.
Dabei handelt es sich um andere JetBrains-Schwachstellen als die in früheren Rückblicken erwähnten. In den vergangenen Monaten sind uns mehrere begegnet, doch diese sind neu und dürfen nicht mit CVEs aus dem Jahr 2023 verwechselt werden. Zu den möglichen Angriffen auf die neuen Schwachstellen gehört die Remote-Code-Ausführung auf TeamCity-Servern.
JetBrains veröffentlichte einen detaillierten Blogbeitrag, der den genauen zeitlichen Ablauf der Entdeckung der Schwachstellen, den Konflikt mit Rapid7 und JetBrains’ Haltung zur Veröffentlichung von Informationen über Schwachstellen erläutert. Das Unternehmen vertritt den Standpunkt, dass die sofortige Veröffentlichung von Schwachstellendaten für die Öffentlichkeit Bedrohungsakteuren ermöglicht, die Probleme auszunutzen, bevor Kunden ausreichend Zeit zum Patchen hatten.
Allerdings sieht die Richtlinie von Rapid7 vor, dass stilles Patchen die Möglichkeiten erfahrener IT-Profis einschränkt, sich am Schutz von Netzwerken und Informationssystemen zu beteiligen. Aufgrund dieser Unterschiede entschied sich JetBrains, bei der Offenlegung der Informationen über die Schwachstellen nicht mit Rapid7 zusammenzuarbeiten.
Die Lösung: Auf allen Servern, die dies unterstützen, sollte JetBrains TeamCity in Version 2023.11.4 bereitgestellt werden. Diese Version enthält Installationsdateien und aktualisierte Docker-Images. Laut dem Blogbeitrag von JetBrains beheben die neue Version und das zugehörige Sicherheits-Plug-in beide Schwachstellen zur Umgehung der Authentifizierung.
5. März 2024
Neue Apple-Schwachstellen erfordern schnelles Patchen
Art der Schwachstellen: Mehrere Probleme, darunter Schwachstellen zur Umgehung der Kernel-Sicherheit.
Das Problem: Am 5. März veröffentlichte Apple einen Sicherheitshinweis für seine neuen Betriebssysteme iOS 17.4 und iPadOS 17.4. Diese neuen Betriebssystemversionen behoben mehrere CVEs. Zwei der schwerwiegenderen Schwachstellen sind CVE-2024-23225 im Kernel und CVE-2024-23296 in RealtimeKit (RTKit). Beide Schwachstellen ermöglichen es einem Angreifer, die standardmäßigen Speicherschutzmechanismen des Kernels zu umgehen, wenn er innerhalb des Kernels über beliebige Lese- und Schreibzugriffe verfügt.
Zu den weiteren CVEs, die mit dem neuen Update behoben wurden, gehören CVE-2024-23243, durch das eine Anwendung möglicherweise vertrauliche Standortdaten einsehen konnte, und CVE-2024-23262, durch das eine Anwendung möglicherweise Systembenachrichtigungen und die Benutzeroberfläche fälschen konnte.
Die Lösung: iOS 17.4 und iPadOS 17.4 sollten so bald wie möglich auf allen Geräten bereitgestellt werden, die diese Versionen unterstützen. Diese Veröffentlichungen beheben mehr als 30 Schwachstellen.
Wenn Ihr Unternehmen keine gute Methode hat, Schwachstellen schnell zu finden, sollten Sie in ein Produkt zum Scannen auf Schwachstelleninvestieren, das speziell für Websites, Anwendungen oder DevOps-Anwendungsfälle entwickelt wurde.
VMware-Schwachstelle betrifft ESXi, Workstation und Fusion
Art der Schwachstelle: Use-after-Free-Schwachstelle, die möglicherweise zur Codeausführung führt.
Das Problem: CVE-2024-22252, eine Use-after-Free-Schwachstelle, kann es einem Angreifer ermöglichenunter Verwendung von Administratorrechten Code auf einer virtuellen VMware-Maschine auszuführen. Dieses Problem betrifft VMware ESXi, Workstation und Fusion. Nach Angaben des National Institute of Standards and Technology ist die Ausnutzung in ESXi auf die VMX-Sandbox beschränkt. In Workstation und Fusion könnte die Schwachstelle jedoch zur Codeausführung auf Maschinen führen, auf denen die Produkte installiert sind.
Zu den konkret betroffenen Produkten gehören:
- VMware ESXi
- VMware Workstation Pro / Player (Workstation)
- VMware Fusion Pro / Fusion (Fusion)
- VMware Cloud Foundation (Cloud Foundation)
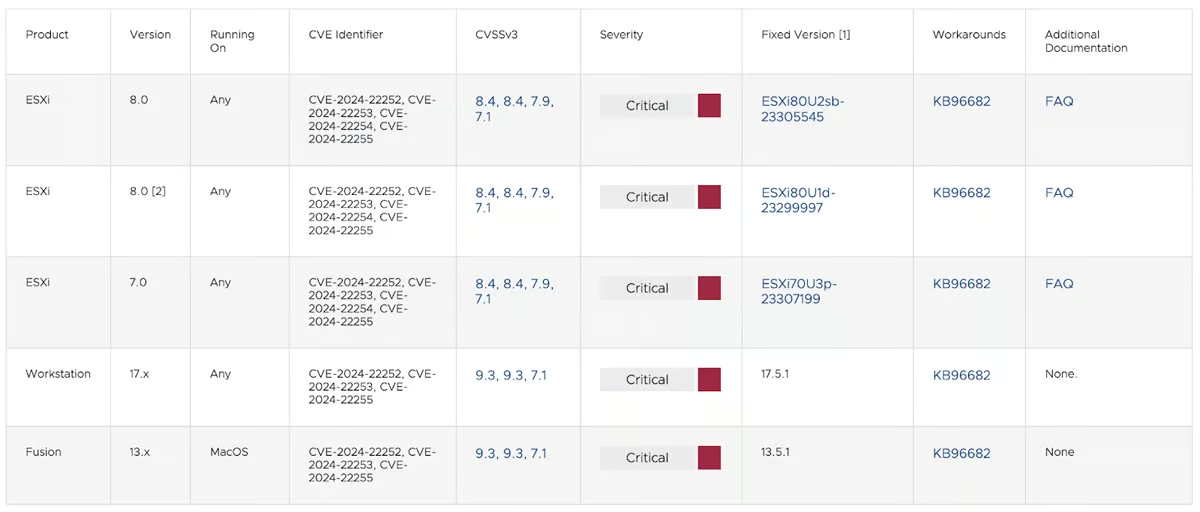
Die Lösung: VMware hat die folgende Tabelle für Nutzer erstellt, damit sie wissen, welche korrigierten Versionen anzuwenden sind:
6. März 2024
Cisco bietet korrigierte Versionen für Secure-Client-Schwachstelle an
Art der Schwachstelle: CRLF-Injection-Angriff durch einen nicht authentifizierten Remote-Angreifer.
Das Problem: Die Secure-Client-Software von Cisco weist eine Schwachstelle auf, CVE-2024-20337, die es einem Angreifer ermöglicht, einen CRLF-Injection-Angriff erfolgreich durchzuführen. Laut Cisco könnte ein Angreifer nach Ausnutzung der Secure-Client-Schwachstelle beliebigen Code ausführen oder auf vertrauliche Daten im Browser zugreifen, etwa gültige SAML-Token. Die Berechtigungen des jeweils kompromittierten Benutzers könnten anschließend zum Erstellen einer VPN-Sitzung für den Remotezugriff verwendet werden.
Laut Cisco wird diese Schwachstelle durch eine unzureichende Validierung der vom Benutzer bereitgestellten Eingaben verursacht. Sie betrifft die folgenden Produkte:
- Secure Client for Linux
- Secure Client for macOS
- Secure Client for Windows
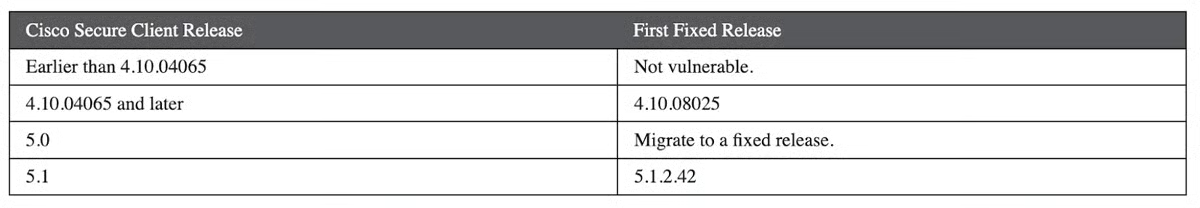
Die Lösung: Cisco stellt die folgenden Informationen zu korrigierten Softwareversionen bereit:
Proof of Concept für OpenEdge-Schwachstellen veröffentlicht
Art der Schwachstelle: Mögliche Umgehung der Authentifizierung.
Das Problem: Das OpenEdge Authentication Gateway und der AdminServer von Progress Software weisen in den folgenden Versionen eine Schwachstelle auf:
- OpenEdge Release 11.7.18 und früher
- OpenEdge 12.2.13 und früher
- OpenEdge 12.8.0
Laut Progress kann eine Schwachstelle in den Authentifizierungsroutinen zu unbefugtem Zugriff bei Anmeldeversuchen führen, wenn das OpenEdge Authentication Gateway „mit einer OpenEdge-Domäne konfiguriert ist, die den lokalen Authentifizierungsanbieter des Betriebssystems verwendet, um Benutzer-ID- und Kennwortanmeldungen auf Betriebssystemplattformen zu ermöglichen, die von aktiven OpenEdge-Versionen unterstützt werden“.
Derselbe unbefugte Anmeldezugriff kann auftreten, wenn OpenEdge Explorer (OEE) und OpenEdge Management (OEM) eine Verbindung zum AdminServer herstellen. Die Schwachstelle CVE-2024-1403 weist einen kritischen Schweregrad auf.
Progress weist außerdem darauf hin, dass Anmeldungen beim AdminServer immer gefährdet sind, da dieser nur lokale Anmeldungen über das Betriebssystem unterstützt. Das OpenEdge Authentication Gateway ist nur dann für eine Umgehung der Authentifizierung anfällig, wenn Administratoren OpenEdge-Domänen so konfigurieren, dass sie den lokalen Authentifizierungsanbieter des Betriebssystems verwenden.
Progress veröffentlichte den Hinweis Ende Februar; am 6. März veröffentlichte Horizon3AI einen Proof of Concept für einen OpenEdge-Exploit. Der Proof of Concept ist für interessierte Nutzer auf GitHub verfügbar, ebenso wie ein längerer Blogbeitrag, der detaillierte Informationen zum Code liefert und Fachleute durch den Prozess von Horizon3AI führt.
Die Lösung: Progress Software hat die folgenden OpenEdge-LTS-Versionen veröffentlicht, in denen die Schwachstelle behoben ist:
- 11.7.19
- 12.2.14
- 12.8.1
8. März 2024
Angriffe auf Confluence-Schwachstellen gehen weiter
Art des Angriffs: Remote-Code-Ausführung.
Das Problem: CVE-2023-22527, eine Schwachstelle zur Remote-Code-Ausführung in veralteten Versionen von Atlassian Confluence Data Center und Confluence Server, wird derzeit aktiv ausgenutzt. Atlassian legte die Schwachstelle im Januar offen, doch Bedrohungsakteure nutzen das Problem weiterhin aus: VulnCheck veröffentlichte kürzlich einen Blogbeitrag und stellte fest, dass die Schwachstelle zum 8. März mindestens 30 einzigartige Exploits aufweist.
VulnCheck beobachtete außerdem, dass bei mehreren Ausnutzungsversuchen freemarker.template.utility.Execute verwendet wird, was von Endpoint-Detection-and-Response-Plattformen problemlos erkannt werden dürfte.
Die Schwachstelle betrifft die folgenden Versionen von Confluence Data Center und Server:
- 8.0.x
- 8.1.x
- 8.2.x
- 8.3.x
- 8.4.x
- 8.5.0-8.5.3
Die Lösung: Atlassian empfiehlt, Ihre Confluence-Data-Center- oder Confluence-Server-Instanz auf eine der neuesten Versionen zu aktualisieren:
- Confluence Data Center und Server:
- 8.5.4 (LTS)
- 8.5.5 (LTS)
- Nur Confluence Data Center:
- 8.6.0 (nur Data Center)
- 8.7.1 (nur Data Center)
- 8.7.2 (nur Data Center)
Weiterlesen: