

















企業は買収によって、引き継いだシステムを何年にもわたって管理することになる場合がある。Maerskで今回発生した侵害は、そうしたシステムのセキュリティが今なお重要である理由を示している。
A.P. Moller-Maerskは11月11日、過去の買収を通じて引き継いだ社内の旧ITシステムに攻撃者が不正アクセスし、データを持ち出したことを確認した。デンマークの海運・物流企業である同社は、顧客業務への影響は見込んでいないと述べている。
調査によって、顧客とセキュリティチームには2つの疑問が残された。何の情報が持ち出されたのか、そして影響を受けたシステムの接続によって他のものまで露出したのか、という点だ。
同社は インシデントに関する勧告で、サイバーセキュリティチームが調査を開始し、影響を受けたシステムの保護に向けて直ちに措置を講じたと述べた。
同社は、予備調査の結果から、機密データは開示されていない可能性が高いと述べた。また、API(アプリケーション・プログラミング・インターフェース)やEDI(電子データ交換)を通じて接続された他のMaerskのシステム、顧客やパートナーのシステムに影響が及んだ兆候もないと報告している。
Maerskは、侵入がいつ発生したのか、また勧告で対象となった具体的なシステムについても明らかにしていない。
データ窃取疑惑を受け、WhiteArmorが500万ドルを要求
今回の開示は、ランサムウェアグループWhiteArmorの主張を受けたものだ。同グループはリークサイトにMaerskを掲載し、同社が30日以内にビットコインで500万ドルを支払わなければ、盗んだとされる約100GBの情報を公開すると脅迫した。
BleepingComputerによると、同グループは、盗み出した資料には運転手の記録、管理者アカウント、配送受領書、在庫情報、モバイル端末のログが含まれると主張している。
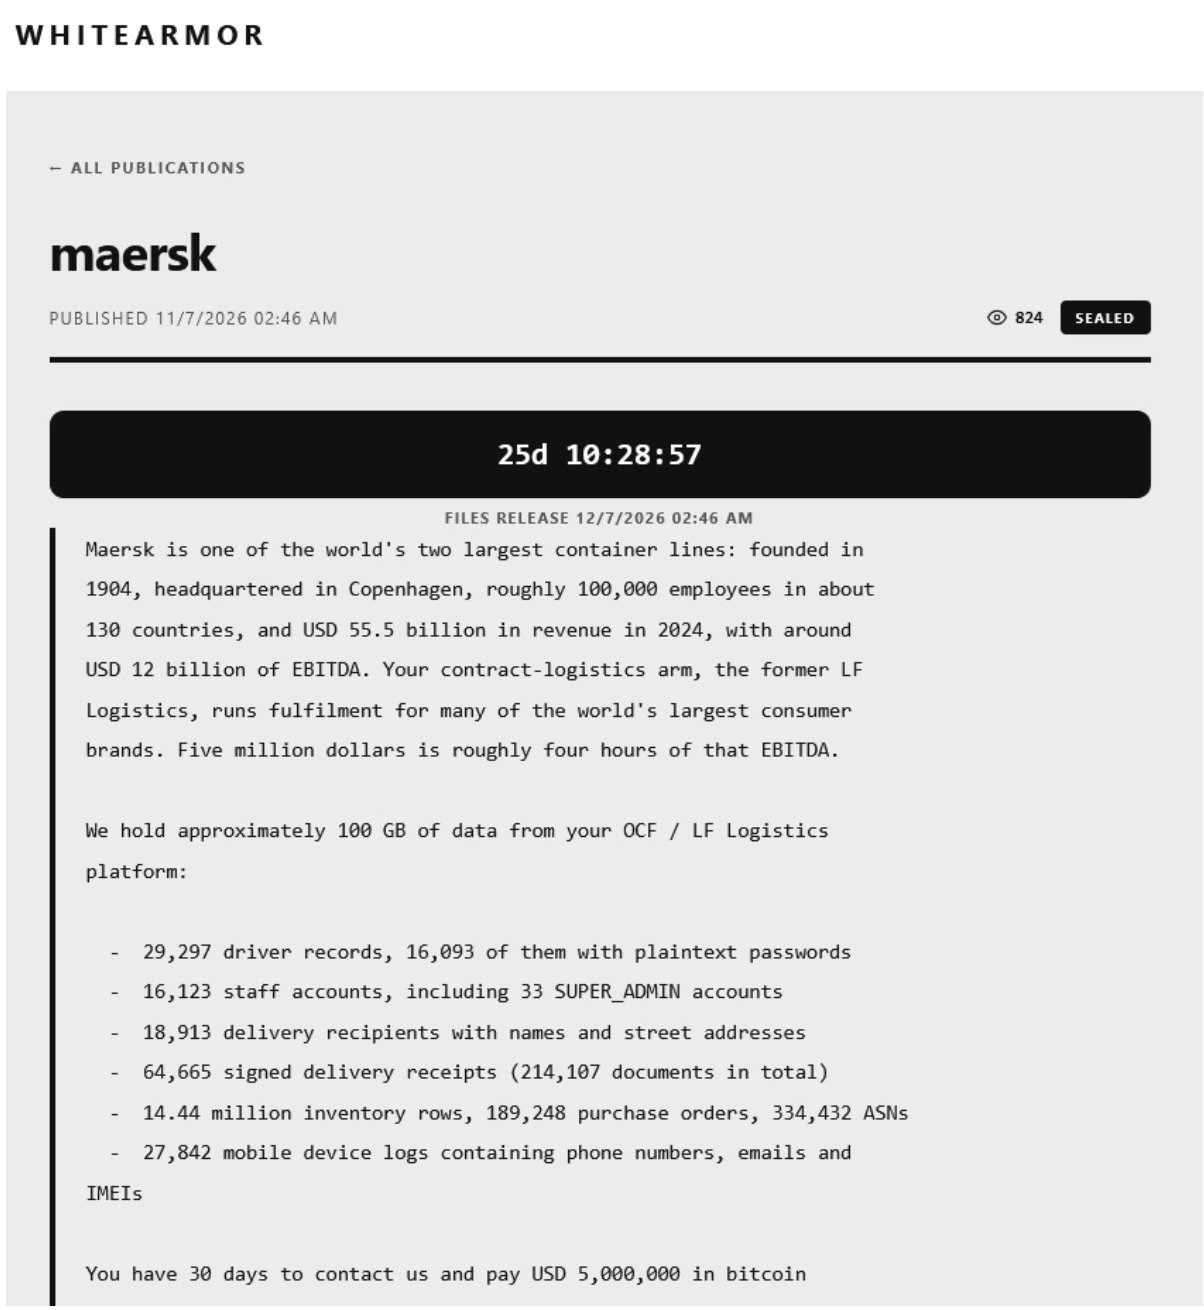
WhiteArmorは500万ドルを要求。画像:BleepingComputer
Maerskは Cybernewsに対し、自社の勧告がWhiteArmorの主張するインシデントに関するものだと確認した。同社は、平文パスワードに関するグループの主張を否定し、パスワードは保護された形式で保存されており、盗まれた使い捨てコードはすでに期限切れだったと述べた。
WhiteArmorは、LF LogisticsをMaerskが 2022年にLi & FungおよびTemasekから買収したことに疑惑を関連付けた。この取引の評価額は36億ドルだった。Maerskの勧告は、買収した事業を特定しておらず、グループが主張するデータの内訳も確認していない。
今回の調査結果は、MaerskのNotPetya危機とは異なる
今回のインシデントは、破壊的なマルウェアNotPetyaがMaerskのITインフラを機能不全に陥らせた2017年6月の出来事を想起させる。
Maerskの当時の会長Jim Hagemann Snabeは、 同社が再インストールしたと述べたのはサーバー約4,000台、コンピューター4万5,000台、アプリケーション2,500件で、期間は10日間だった。被害額は2億5,000万ドルから3億ドルと見積もった。
今回の開示が示しているのは、社内の旧システムからの不正アクセスとデータ抽出であり、顧客業務への影響は見込まれていない。攻撃者がシステムを暗号化したことを示すものでもない。これは 二重恐喝型ランサムウェア攻撃で見られるような事象や、NotPetyaに匹敵する被害が発生したことを裏付けるものでもない。
Ridge Securityのシニアディレクター兼オフェンシブセキュリティ・エバンジェリストであるDarin Fredde氏は、Maerskの予備調査の結果は心強いものだが、不正アクセスとデータ抽出についてはなお調査が必要だと述べた。
「重要なのは、攻撃者が何にアクセスしたのか、どのように侵入したのか、そして旧環境と他のシステムを隔てる境界が機能したのかどうかだ」とFredde氏は述べた。
引き継いだシステムには、明確な所有者と検証済みの境界が必要
買収によって事業を拡大する企業にとって、セキュリティ対策は 脆弱性へのパッチ適用だけにとどまらない。引き継いだシステムの所有者、現在も有効な認証情報、そして各システムがアクセスできる範囲も明確にする必要がある。
BreachLockの創業者兼CEOであるSeemant Sehgal氏は、買収した環境には、統合後にほとんど注意が払われなくなる別々の認証情報、パッチ適用スケジュール、ネットワーク接続が存在する場合があると述べた。
「買収の過程では、こうしたシステムの所有権が曖昧になりがちだ。そのため、買収によって成長した企業は、こうしたシステムをいくつ引き継いだのか、また各システムが今もどこにアクセスできるのかを把握すべきだ」とSehgal氏は述べた。
同氏は、買い手が取引完了前に問題に対処できる交渉力を持っている間に、デューデリジェンスの一環として侵入テストを実施することを推奨した。
Fredde氏が重視したのは、すべての旧アプリケーションを直ちに置き換えるべきだと考えるのではなく、引き継いだテクノロジーを理解し、その保護策を継続的に検証することだった。
セキュリティ責任者にとって、こうした指摘は具体的な確認事項に置き換えられる。
- 所有者を割り当てる:引き継いだ各システムについて、セキュリティレビュー、パッチ適用、継続利用の判断に対する責任を明確にしたうえで、事業部門の所有者と技術管理者を指名する。
- アクセスを把握する:親会社、顧客、パートナーとの接続や認証情報を確認し、それぞれの接続が今も必要かどうかも検討する。
- 境界を検証する:侵害された旧環境を経由して、他のシステムにアクセスできるかどうかをテストする。
- 評価を見直す:統合によってシステムと事業の接続方法が変化する中で、アクセスと制御を継続的に確認する。
「買収は数カ月で金銭的に完了するかもしれない。しかし、セキュリティ上の責任は数十年続く可能性がある」とFredde氏は述べた。
Maerskの顧客が注意すべき点
Maerskによると、顧客はこれまでどおり同社のプラットフォームを通じて予約や輸送の管理を続けられる。ただし、業務への影響が報告されていないからといって、 データが露出した可能性に関する疑問が解消されるわけではない。
顧客は次の点に注意すべきだ。
- インシデントに関係すると称する不審なメールやメッセージに注意する。
- Maerskの通常の担当者を通じて、通常と異なる依頼の真偽を確認する。
- 関連するアカウントを監視し、不審な活動がないか確認する。
- 影響を受けた可能性のある記録に関する情報について、Maerskの最新情報を確認する。
Maerskの物流ネットワークに依存する企業にとって、当面の問題は、輸送が通常どおり続いている間でも、侵害された環境から持ち出された情報が下流のセキュリティやプライバシーのリスクを生む可能性があるかどうかだ。
調査によって何にアクセスされ、何が持ち出されたのかが正確に明らかになるまで、顧客はWhiteArmorの主張を疑惑として、Maerskの評価を暫定的なものとして扱うべきだ。
続きを読む:接続された業務システムが侵害調査を複雑にする別の例として、 MS&ADの最近の開示は、第三者プロバイダーと別の業務ポータルにまたがっている。