

















Eine Übernahme kann dazu führen, dass ein Unternehmen jahrelang geerbte Systeme verwalten muss. Der jüngste Angriff auf Maersk zeigt, warum deren Sicherheit weiterhin wichtig ist.
A.P. Moller-Maersk bestätigte am 11. November, dass Angreifer unbefugten Zugriff auf ein lokales Legacy-IT-System erlangt hatten, das durch eine frühere Übernahme übernommen worden war, und Daten abgezogen hatten. Das dänische Schifffahrts- und Logistikunternehmen erklärte, es rechne nicht mit Beeinträchtigungen des Kundenbetriebs.
Die Untersuchung lässt für Kunden und Sicherheitsteams zwei Fragen offen: Welche Informationen wurden entwendet, und ob die Verbindungen des betroffenen Systems weitere Bereiche gefährdeten.
In seinem Hinweis zum Vorfall, erklärte Maersk, sein Cybersicherheitsteam habe eine Untersuchung eingeleitet und unverzüglich Maßnahmen zur Absicherung des betroffenen Systems ergriffen.
Das Unternehmen erklärte, die vorläufigen Ergebnisse deuteten stark darauf hin, dass keine sensiblen Daten offengelegt worden seien. Zudem gebe es keine Hinweise auf Auswirkungen auf andere Maersk-Systeme oder auf Kunden- und Partnersysteme, die über Application Programming Interfaces (APIs) und Electronic Data Interchange (EDI) verbunden sind.
Maersk hat in seinem Hinweis weder offengelegt, wann der Eindringversuch stattfand, noch das konkrete betroffene System genannt.
WhiteArmor fordert nach mutmaßlichem Datendiebstahl 5 Millionen US-Dollar
Die Offenlegung folgt auf Behauptungen der Ransomware-Gruppe WhiteArmor. Diese führte Maersk auf ihrer Leak-Seite auf und drohte, rund 100 GB mutmaßlich gestohlener Informationen zu veröffentlichen, falls das Unternehmen nicht innerhalb von 30 Tagen 5 Millionen US-Dollar in Bitcoin zahle.
Laut BleepingComputer behauptet die Gruppe, das gestohlene Material umfasse Fahrerdaten, Administratorkonten, Lieferquittungen, Bestandsinformationen und Protokolle mobiler Geräte.
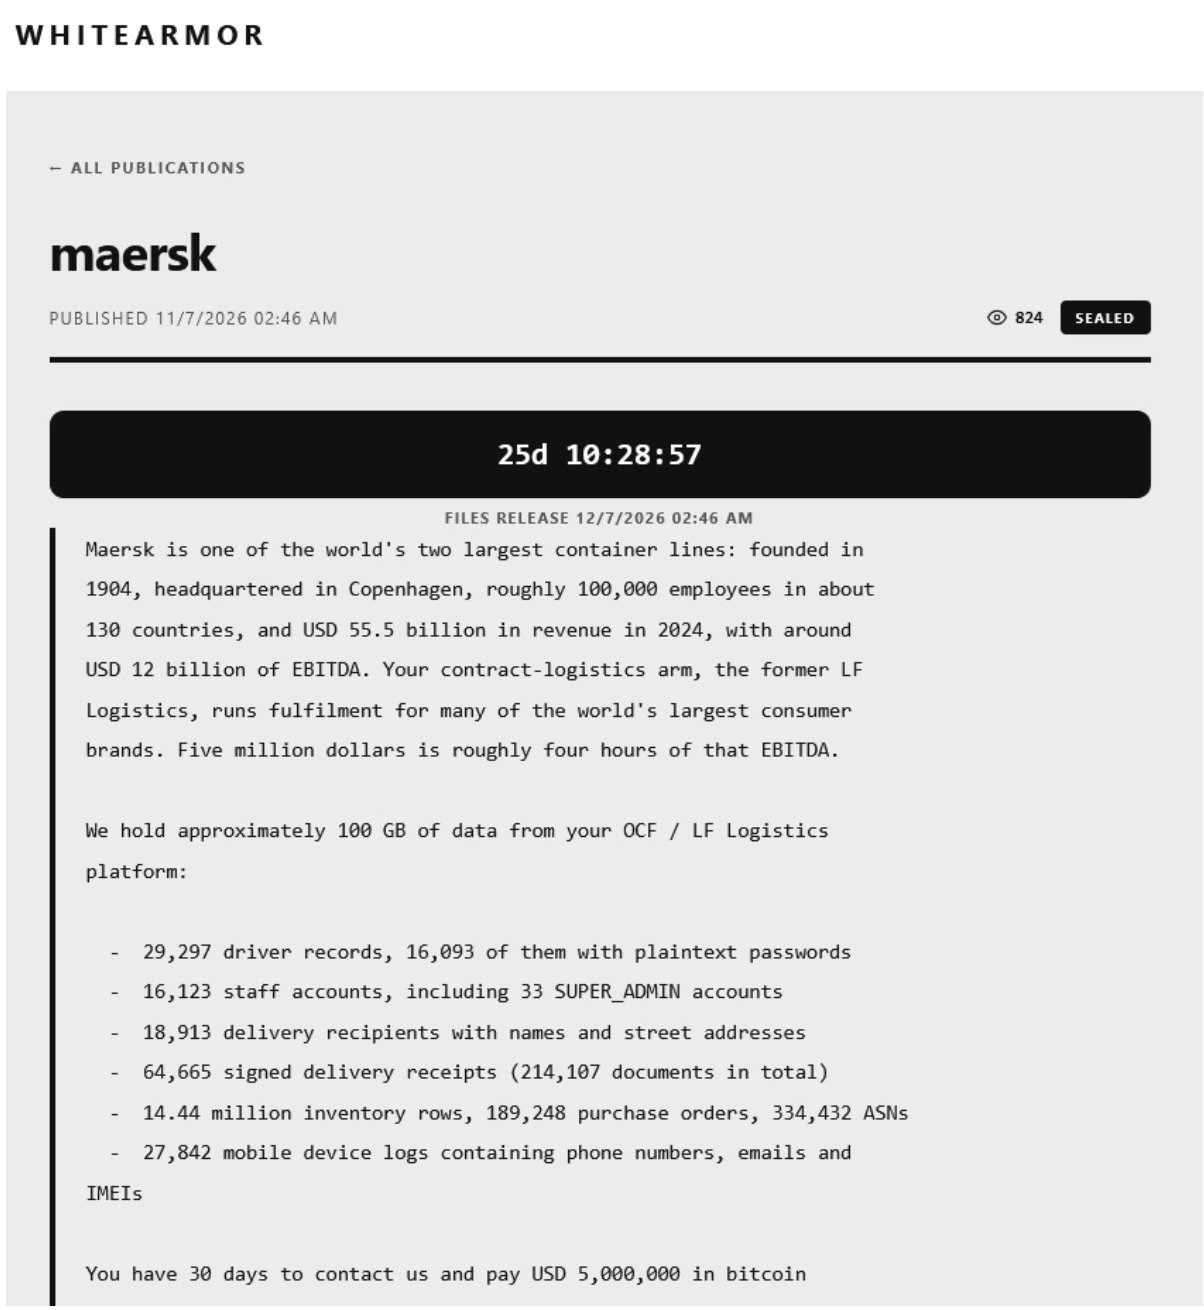
WhiteArmor will 5 Millionen US-Dollar. Bild: BleepingComputer
Maersk bestätigte gegenüber Cybernews dass sich sein Hinweis auf den von WhiteArmor behaupteten Vorfall bezieht. Das Unternehmen widersprach der Behauptung der Gruppe, Passwörter hätten im Klartext vorgelegen, und erklärte, die Passwörter seien geschützt gespeichert worden und die gestohlenen Einmalcodes seien abgelaufen.
WhiteArmor brachte seine Vorwürfe mit LF Logistics in Verbindung, das Maersk 2022 von Li & Fung und Temasek erworben hatte – in einer Transaktion im Wert von 3,6 Milliarden US-Dollar. Im Hinweis von Maersk werden weder das übernommene Unternehmen genannt noch die von der Gruppe behaupteten Datenbestände bestätigt.
Die aktuellen Erkenntnisse unterscheiden sich von Maersks NotPetya-Krise
Der Vorfall erinnert an den Juni 2017, als die zerstörerische NotPetya-Malware die IT-Infrastruktur von Maersk lahmlegte.
Der damalige Maersk-Vorsitzende Jim Hagemann Snabe sagte, das Unternehmen habe neu installiert etwa 4.000 Server, 45.000 Computer und 2.500 Anwendungen – und zwar innerhalb von zehn Tagen. Er schätzte den Schaden auf 250 bis 300 Millionen US-Dollar.
In der aktuellen Mitteilung ist von unbefugtem Zugriff und Datenabzug aus einem lokalen Altsystem die Rede, ohne dass Beeinträchtigungen des Kundenbetriebs erwartet werden. Sie belegt nicht, dass Angreifer Systeme verschlüsselt haben, wie es bei Ransomware-Angriffen mit doppelter Erpressung der Fall ist, oder einen mit NotPetya vergleichbaren Schaden verursacht haben.
Darin Fredde, Senior Director und Evangelist für offensive Sicherheit bei Ridge Security, erklärte, Maersks vorläufige Erkenntnisse seien ermutigend. Unbefugter Zugriff und Datenabzug müssten jedoch weiterhin untersucht werden.
„Die entscheidenden Fragen sind, worauf die Angreifer zugegriffen haben, wie sie sich Zugang verschafften und ob die Grenzen, die diese Legacy-Umgebung von anderen Systemen trennen, standgehalten haben“, sagte Fredde.
Geerbte Systeme brauchen klare Zuständigkeiten und getestete Grenzen
Für Unternehmen, die durch Übernahmen wachsen, geht die Sicherheitsarbeit über das Schließen von Sicherheitslücken hinaus. Teams müssen außerdem klären, wer für geerbte Systeme zuständig ist, welche Zugangsdaten noch aktiv sind und worauf diese Systeme zugreifen können.
Seemant Sehgal, Gründer und CEO von BreachLock, erklärte, dass übernommene Umgebungen separate Zugangsdaten, Patch-Zeitpläne und Netzwerkverbindungen mitbringen können, denen nach der Integration nur wenig Aufmerksamkeit geschenkt wird.
„Bei Übernahmen verschwimmen die Zuständigkeiten für diese Systeme oft. Daher sollte jedes Unternehmen, das durch Übernahmen gewachsen ist, wissen, wie viele solcher Systeme es geerbt hat und worauf jedes einzelne noch zugreifen kann“, sagte Sehgal.
Er empfahl, im Rahmen der Due-Diligence-Prüfung Penetrationstests durchzuführen, solange der Käufer noch Einflussmöglichkeiten hat, um Probleme vor dem Abschluss der Transaktion zu beheben.
Freddes Schwerpunkt lag darauf, die geerbte Technologie zu verstehen und ihre Schutzmaßnahmen kontinuierlich zu überprüfen, statt davon auszugehen, dass jede Legacy-Anwendung sofort ersetzt werden muss.
Für Sicherheitsverantwortliche ergeben sich daraus konkrete Prüfungen:
- Zuständigkeit festlegen: Für jedes geerbte System einen fachlich Verantwortlichen und einen technischen Administrator benennen, mit klarer Verantwortung für Sicherheitsprüfungen, Patching und Entscheidungen über die weitere Nutzung.
- Zugriffe erfassen: Zugangsdaten und Verbindungen zum Mutterunternehmen, zu Kunden und Partnern überprüfen – einschließlich der Frage, ob jede Verbindung noch erforderlich ist.
- Grenzen validieren:Testen, ob eine kompromittierte Legacy-Umgebung Zugriff auf andere Systeme ermöglichen könnte.
- Bewertung wiederholen:Zugriffe und Kontrollen weiter überprüfen, wenn sich durch die Integration die Anbindung des Systems an das Unternehmen verändert.
„Eine Übernahme kann finanziell innerhalb weniger Monate abgeschlossen sein. Die Sicherheitsverpflichtungen können Jahrzehnte andauern“, sagte Fredde.
Worauf Maersks Kunden achten sollten
Maersk erklärt, Kunden könnten weiterhin wie gewohnt über seine Plattformen Buchungen vornehmen und Sendungen verwalten. Das Ausbleiben gemeldeter betrieblicher Beeinträchtigungen beantwortet jedoch nicht automatisch die Fragen zur Datenpreisgabe.
Kunden sollten:
- Auf unerwartete E-Mails oder Nachrichten achten, die angeblich den Vorfall betreffen.
- Ungewöhnliche Anfragen über etablierte Ansprechpartner bei Maersk verifizieren.
- Relevante Konten auf verdächtige Aktivitäten überwachen.
- Maersks Aktualisierungen verfolgen, um Informationen zu möglicherweise betroffenen Datensätzen zu erhalten.
Für Unternehmen, die auf Maersks Logistiknetz angewiesen sind, stellt sich unmittelbar die Frage, ob aus der kompromittierten Umgebung entnommene Informationen nachgelagerte Sicherheits- oder Datenschutzrisiken schaffen könnten – selbst wenn der Versand normal weiterläuft.
Bis die Untersuchung genau geklärt hat, worauf zugegriffen wurde und welche Daten abgezogen wurden, sollten Kunden die Behauptungen von WhiteArmor als Vorwürfe und Maersks Einschätzung als vorläufig betrachten.
Mehr lesen: Ein weiteres Beispiel dafür, wie vernetzte Geschäftssysteme Untersuchungen von Sicherheitsverletzungen erschweren können: Die jüngsten Mitteilungen von MS&AD betreffen einen Drittanbieter und ein separates Geschäftsportal.