

















Une acquisition peut laisser une entreprise gérer des systèmes hérités pendant des années. La dernière faille de Maersk montre pourquoi leur sécurité reste importante.
A.P. Moller-Maersk a confirmé le 11 novembre que des attaquants avaient obtenu un accès non autorisé à un ancien système informatique local, hérité d’une précédente acquisition, et en avaient extrait des données. Le groupe danois de transport maritime et de logistique a déclaré ne pas prévoir de perturbation des opérations de ses clients.
L’enquête laisse deux questions en suspens pour les clients et les équipes de sécurité : quelles informations ont été dérobées et si les connexions du système concerné ont exposé autre chose.
Dans son avis d’incident, Maersk a indiqué que son équipe de cybersécurité avait lancé une enquête et pris immédiatement des mesures pour sécuriser le système concerné.
L’entreprise a déclaré que ses premières conclusions laissaient fortement penser qu’aucune donnée sensible n’avait été divulguée. Elle n’a par ailleurs relevé aucun signe d’impact sur d’autres systèmes de Maersk ni sur les systèmes de ses clients et partenaires connectés par l’intermédiaire d’interfaces de programmation d’applications (API) et d’échanges de données informatisés (EDI).
Maersk n’a pas précisé quand l’intrusion s’était produite ni identifié le système concerné dans son avis.
WhiteArmor réclame 5 millions de dollars après un vol de données présumé
Cette divulgation intervient après les accusations du groupe de rançongiciel WhiteArmor, qui a inscrit Maersk sur son site de fuite de données et menacé de publier environ 100 Go d’informations supposément volées si l’entreprise ne versait pas 5 millions de dollars en bitcoins dans un délai de 30 jours.
Selon BleepingComputer, le groupe affirme que les données volées comprennent des dossiers de conducteurs, des comptes administrateur, des bons de livraison, des informations sur les stocks et des journaux d’appareils mobiles.
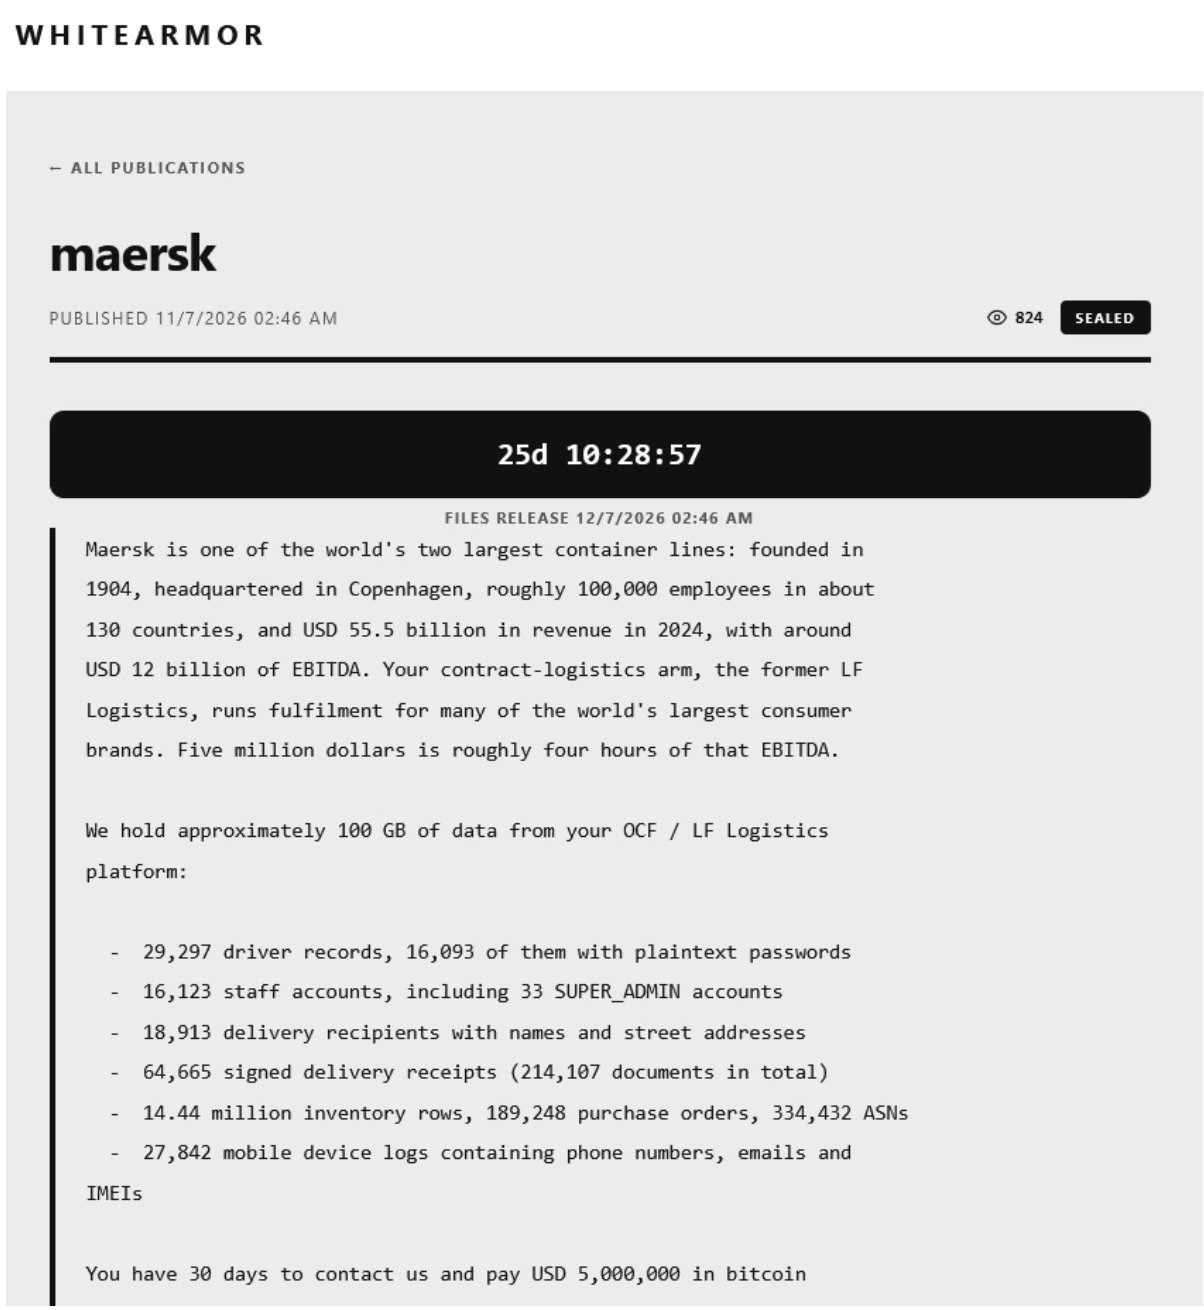
WhiteArmor veut 5 millions de dollars. Image : BleepingComputer
Maersk a confirmé à Cybernews que son avis concernait l’incident revendiqué par WhiteArmor. L’entreprise a contesté l’affirmation du groupe concernant des mots de passe en clair, précisant que les mots de passe étaient stockés sous une forme protégée et que les codes à usage unique dérobés avaient expiré.
WhiteArmor a associé ses allégations à LF Logistics, que Maersk a racheté à Li & Fung et Temasek en 2022 dans le cadre d’une transaction valorisée à 3,6 milliards de dollars. L’avis de Maersk n’identifie pas l’entreprise acquise et ne confirme pas l’inventaire des données avancé par le groupe.
Les conclusions actuelles diffèrent de la crise NotPetya de Maersk
L’incident rappelle le mois de juin 2017, lorsque le logiciel malveillant destructeur NotPetya a paralysé l’infrastructure informatique de Maersk.
L’ancien président de Maersk, Jim Hagemann Snabe, a indiqué que l’entreprise avait réinstallé environ 4 000 serveurs, 45 000 ordinateurs et 2 500 applications en dix jours. Il a estimé les dommages entre 250 et 300 millions de dollars.
La divulgation actuelle décrit un accès non autorisé et une extraction de données depuis un ancien système local, sans perturbation anticipée des opérations des clients. Elle n’établit pas que les attaquants ont chiffré les systèmes, comme cela se produit lors d’attaques par rançongiciel à double extorsion, ni qu’ils ont causé des dommages comparables à ceux de NotPetya.
Darin Fredde, directeur senior et évangéliste de la sécurité offensive chez Ridge Security, a déclaré que les premières conclusions de Maersk étaient encourageantes, mais que l’accès non autorisé et l’extraction de données justifiaient toujours une enquête.
« Les questions importantes sont de savoir à quelles données les attaquants ont accédé, comment ils sont entrés et si les limites séparant cet environnement ancien des autres systèmes ont tenu », a déclaré Fredde.
Les systèmes hérités ont besoin d’un responsable clairement désigné et de limites testées
Pour les entreprises qui se développent par acquisitions, le travail de sécurité ne se limite pas à corriger les vulnérabilités. Les équipes doivent également déterminer qui est responsable des systèmes hérités, quels identifiants restent actifs et à quoi ces systèmes peuvent accéder.
Seemant Sehgal, fondateur et directeur général de BreachLock, a déclaré que les environnements acquis pouvaient intégrer des identifiants, des calendriers de correctifs et des connexions réseau distincts, auxquels on prête peu d’attention après l’intégration.
« La responsabilité de ces systèmes devient souvent floue lors des acquisitions. Toute entreprise qui s’est développée par acquisitions devrait donc savoir combien de ces systèmes elle a hérités et à quoi chacun peut encore accéder », a déclaré Sehgal.
Il a recommandé de réaliser des tests d’intrusion pendant la phase de contrôle préalable, tant que l’acheteur dispose encore d’un pouvoir de négociation pour régler les problèmes avant la finalisation de l’opération.
Fredde a insisté sur l’importance de comprendre les technologies héritées et de valider continuellement leurs protections, plutôt que de supposer que chaque application ancienne doit être immédiatement remplacée.
Pour les responsables de la sécurité, ces observations se traduisent par des contrôles concrets :
- Attribuer la responsabilité : Désignez un responsable métier et un administrateur technique pour chaque système hérité, en définissant clairement leurs responsabilités concernant les audits de sécurité, l’application des correctifs et les décisions relatives à la poursuite de son utilisation.
- Cartographier les accès : Examinez les identifiants et les connexions avec la société mère, les clients et les partenaires, notamment pour déterminer si chaque connexion reste nécessaire.
- Valider les limites : Testez si un environnement ancien compromis pourrait permettre d’accéder à d’autres systèmes.
- Réévaluer la situation : Continuez à vérifier les accès et les contrôles à mesure que l’intégration modifie la façon dont le système se connecte à l’entreprise.
« Une acquisition peut être finalisée financièrement en quelques mois. Les obligations de sécurité peuvent durer des décennies », a déclaré Fredde.
Ce que les clients de Maersk doivent surveiller
Maersk affirme que ses clients peuvent continuer à réserver et à gérer leurs expéditions sur ses plateformes comme d’habitude. Cependant, l’absence de perturbation opérationnelle signalée ne permet pas automatiquement de répondre aux questions sur l’exposition des données.
Les clients doivent :
- Surveiller les e-mails ou messages inattendus prétendant concerner l’incident.
- Vérifier les demandes inhabituelles auprès de leurs interlocuteurs Maersk habituels.
- Surveiller les comptes concernés pour détecter toute activité suspecte.
- Suivre les mises à jour de Maersk pour obtenir des informations sur les dossiers potentiellement concernés.
Pour les entreprises qui dépendent du réseau logistique de Maersk, la question immédiate est de savoir si les informations extraites de l’environnement compromis pourraient créer des risques de sécurité ou de confidentialité en aval, même si les expéditions se poursuivent normalement.
Tant que l’enquête n’aura pas établi précisément à quelles données les attaquants ont accédé et quelles données ils ont extraites, les clients doivent considérer les affirmations de WhiteArmor comme des allégations et l’évaluation de Maersk comme préliminaire.
À lire : pour un autre exemple de la façon dont les systèmes métiers interconnectés peuvent compliquer les enquêtes sur les compromissions, les récentes divulgations de MS&AD concernent un prestataire tiers et un portail métier distinct.