

















現代の車は、遠隔操作でロックを解除したり、エンジンを始動したり、位置を特定したりできる。だが新たな調査によると、これを可能にする技術は、広告主がハンドルを握る人物を追跡・特定するのにも役立つ可能性がある。
Northeastern Universityの研究者はConsumer Reportsと協力し、21台の車両と30個の関連アプリを調査した。19台の車両が外部企業と通信し、7個のアプリが広告や追跡に関連する企業へ機微な識別情報を送信していた。この調査結果は、プライバシーのリスクがスマートフォンやコンピューターにとどまらないことを浮き彫りにしている。
車両がインターネットや所有者のデジタルIDにますます接続されるなか、これはより広範なプライバシー上の懸念をもたらす。広告会社は、人物をスマートフォンだけで追跡するのではなく、その人物を乗せて走る車、車が向かう場所、そして車に接続されたデジタルアカウントという、別の情報源を利用できる可能性がある。
研究者はデータ共有についてメーカーにも説明を求めた。その結果、メーカーの回答はしばしば、責任を消費者や第三者サービスに負わせるものだった。
研究者が明らかにしたこと
コネクテッドカーがどこへ情報を送信しているのかを確認するため、研究者と調査報道記者は、19ブランドを代表する21台の車両をテストした。
テストは2024年10月から2025年8月まで行われ、走行中と停車中の2022年式から2025年式までの車両を対象とした。関連アプリのテストでは、研究者は追跡や位置情報へのアクセスを含め、要求されたすべての権限を許可した。さらに11台のEVをファラデーテント内に置き、携帯電話の信号を遮断することで、通信が監視対象のWi-Fi接続に切り替わるかどうかをテストした。
暗号化により、研究者は車両から送信された通信内容を読み取れなかったが、広告、追跡、分析サービスなど、接続先は特定できた。別途行ったアプリのテストでは、送信されている個人情報を調べることができた。外部サービスに接続しているからといって、それだけで受信者がデータをどのように利用したかが明らかになるわけではない。
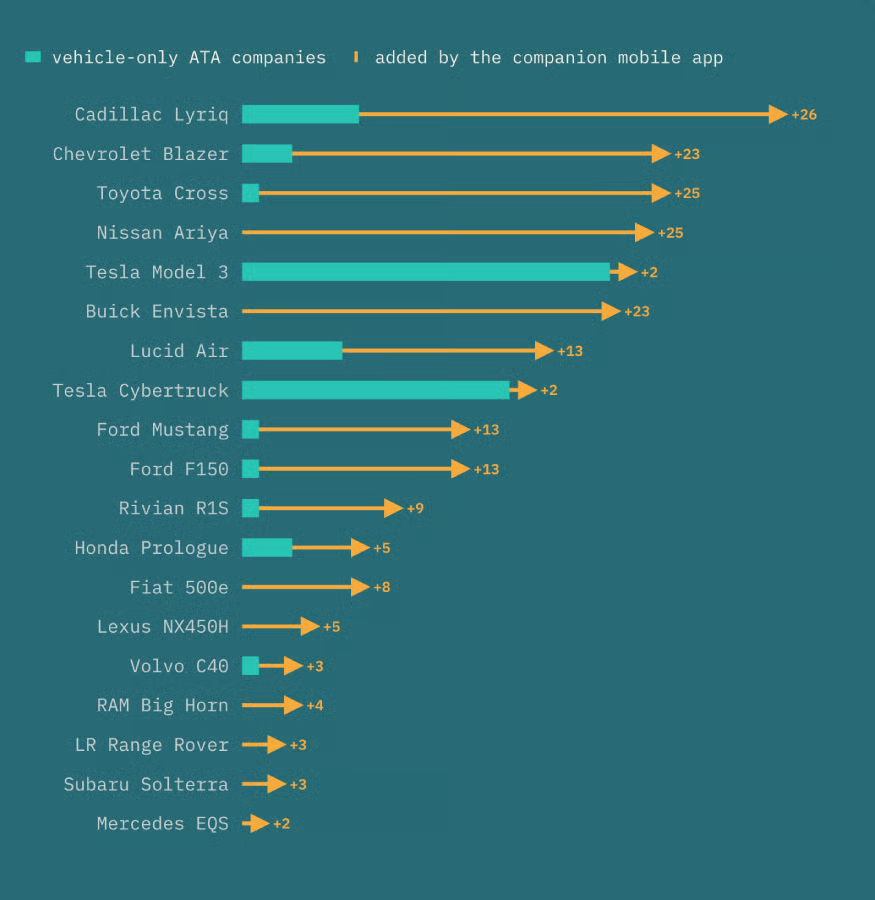
研究者は自動車メーカーの関連アプリも調査し、送信された情報をより詳しく調べた。分析対象にこれらのアプリを含めたことで、広告、追跡、分析に関する接続先がさらに明らかになり、24を超えるトラッカーが追加されるケースもあった。
影響が及ぶ範囲
正確な位置情報だけでも、機微な移動パターンが明らかになる可能性がある。繰り返し記録された位置情報をVIN、電話番号、メールアドレスと結び付ければ、そうしたパターンを特定の人物と関連付けやすくなり、居住地や勤務先、定期的に訪れる場所まで明らかになる可能性がある。
その情報は、スマートフォンやその他のアプリからすでに収集されたデータとも結び付けられる可能性がある。その結果、人物についてより詳細なプロファイルが作成され、広告主やデータブローカーなどの企業が、その人物を理解し、ターゲティングする手段が増えることになる。
こうした懸念が浮上するなか、米国では、車両の移動データを記録・保存できるFlockのナンバープレート読み取りネットワークに対する世論の反発が強まっている。Flockのカメラとコネクテッドカーのシステムではデータの収集方法が異なるものの、どちらも、車両が人々の行き先に関する詳細な情報源になり得ること、そしてその情報によって追跡能力がスマートフォンの範囲を超えて拡大し得ることを示している。
今後どうすべきか
研究者は17社のメーカーに連絡し、14社から回答を得た。回答した全社が、第三者によるデータ利用を規定する契約を挙げた。5社は組み込みブラウザーを指摘し、7社は第三者ソフトウェアの利用規約への同意について消費者に責任があると述べた。
Hondaは異なる対応を取った。研究者によると、同社はデータ収集の慣行を変更し、第三者プロバイダーのAmplitudeに対して、受け取った位置情報データを削除するよう求めた。
プライバシーを評価する際、ドライバーは車両のコネクテッドサービスと関連アプリの両方を確認すべきだ。利用できる設定は異なり、データ収集を拒否すると、接続機能が制限される可能性がある。
コネクテッドサービスを有効にする前に、ドライバーは次の点を確認すべきだ。
- 車両と関連アプリの両方で、プライバシーとデータ共有の設定を確認する。
- アプリの位置情報と追跡の権限を確認し、可能であれば任意のアクセスを制限する。
- オプトアウトする前に、どの接続機能が制限または無効になるのかを確認する。
- 自分の車種とアカウントで利用できるデータ共有の制御機能と削除オプションについて、メーカーのサポートに問い合わせる。
コネクテッドカーを完全に避けるべきだという話ではない。自動車業界は、いずれにせよすでにその方向へ進んでいる。重要なのは、車をスマートフォンや位置情報、デジタルIDに接続する際、自分が何に同意しているのかを理解することだ。
詳しく読む:広告主に届く機微なデータをめぐる懸念は医療分野にも及ぶことを、 FTCによるHims & Hersに対する、健康データ共有疑惑をめぐる訴訟が浮き彫りにしている。