

















Metaの新しいAIエージェント、Museはまだ登場したばかりだが、ユーザーデータへの旺盛な欲求が早くも波紋を呼んでいる。
Surfsharkが9月28日に発表した分析によると、MuseはAppleが挙げる35種類のデータのうち、最大31種類を収集する可能性を開示していた。比較対象となった13のAIアプリの中で、Meta AIの33種類に次ぐ2位で、GeminiとChatGPTを上回った。
この調査は、各アプリのApple App Storeにおけるプライバシー開示を調べたうえで発表されたものだが、Museがすべてのユーザーから31種類すべてを収集することを意味するわけではない。アプリが収集する可能性があると示しているデータカテゴリーの範囲が、いかに広いかを示すものだ。
この広さが重要なのは、Museが単にプロンプトを待って答えを返すチャットボットとして開発されているわけではないからだ。MetaはMuseを、メールやカレンダーなど接続されたサービスと連携し、ユーザーの代わりにタスクを実行できるパーソナルAIエージェントとして設計している。そのため、個人のコンテキストへのアクセスがシステムの有用性の一部になっている。
そのユーザーのデジタルライフにアクセスできるAIエージェントが多くの情報を扱えるほど、その人に代わって行動するためのコンテキストも増える。そして、何か問題が起きたとき、そのアクセスが持つ機微性も高まる。
急速なダウンロード数の伸びと幅広いデータ開示
The Neuronが、9to5Macが報じたSensor Towerの推計を引用して伝えたところによると、Museは米国で500万ダウンロードに達するまで22日しかかからなかった。ChatGPT、Grok、Claudeがそれぞれモバイル版を開始してから同じ節目に到達するまでよりも速かった。
Surfsharkによる別の分析は、Museが開示したデータ収集の範囲について疑問を投げかけている。
この分析で、サイバーセキュリティおよびVPN企業のSurfsharkは、AppleのApp Storeにおけるプライバシー開示を使ってMuseと他の主要AIツール12個を比較し、MuseがAppleの挙げる35種類のデータのうち31種類を開示していたことを明らかにした。Metaの別のAIであるMeta AIが開示した33種類に次ぐ2位となる。
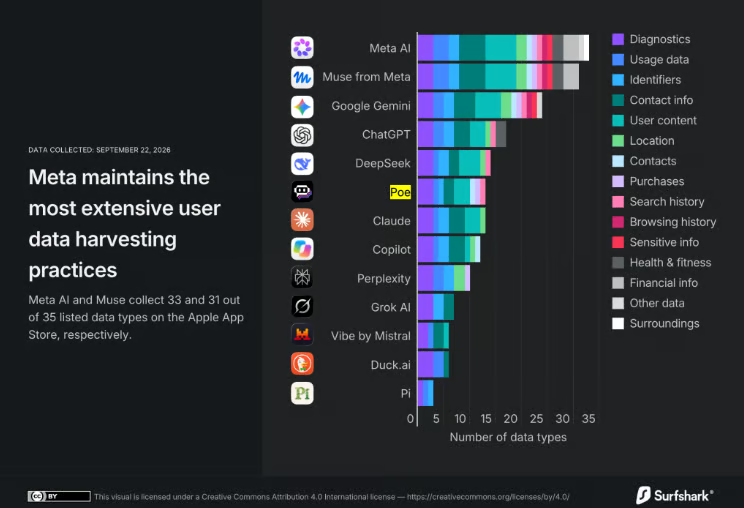
Museが開示した31種類には、位置情報や機微情報などのカテゴリーが含まれる。比較対象の中で、機微情報の収集を開示していたのはMeta AIとGeminiを含む3つのアプリだけで、Museもその一つだった。
Museユーザーにとっての意味
Museの利用を検討している人にとって、開示されたデータの種類はプライバシーを考えるうえでの一側面にすぎない。もう一つの懸念は、エージェントがどの接続アカウントにアクセスでき、ユーザーがどのような操作を許可するかだ。Sensor Towerの推計は、Metaによる大規模な広告展開もMuseの急速なダウンロード数増加の要因だったことを示している。
しかし、利便性が高まるほど、システムが誤った場合のより大きな影響が生じることもある。
テック系YouTuberのMatt Robb氏は述べた、Museが、本人に再度確認することなくFacebook Marketplaceの購入希望者に自宅住所を共有したと。Robb氏は後に、オファーを受け入れる前にエージェントが承認を求め続けると考え、「常に許可」を選択していたと説明した。Business Insiderによると、MetaのDavid Singleton氏は、この出来事はプライバシー管理に違反するものではなかったと述べた。一方、Robb氏はMetaのチームが権限の確認画面について説明すると話した。
この出来事は、ユーザーが意図していなかった機微情報に関わる操作をAIエージェントが実行できてしまうことを、誤解された権限が示している。
つまり、プライバシーはMuseの機能を使った後ではなく、その機能と併せて検討すべきものだ。予定を整理できるようAIにカレンダーへのアクセスを与えるのと、通信、ファイル、閲覧履歴などの個人情報にアクセスさせるのとでは意味が違う。後者では、システムがリクエストを理解して実行するために利用できる情報の範囲がはるかに広くなる。
Surfsharkの調査結果は、Museが開示したデータ収集の範囲を示すものであり、その情報が悪用されたことを証明するものではない。
アカウントを接続する前にMuseの権限を確認し、各操作の前に承認を求めたい場合は「常に確認」を選択しよう。Metaは、接続されたサービスとアクティビティログを定期的に確認することも推奨している。職場で利用する場合、セキュリティチームは接続アカウントを確認し、データの読み取り権限とメッセージの送信や変更を行う権限を区別したうえで、機微な操作には人間による承認を必須にすべきだ。従業員は、業務用メール、カレンダー、ファイルを接続する前に組織のポリシーを確認する必要がある。
詳しく読む:AIエージェントが機密性の高いアカウントにアクセスするようになる中、 読み取り、変更、共有できる範囲を制限すれば、ミスや侵害された権限による被害を抑えられる。