

















Microsoftが2023年3月のパッチチューズデーで公開した更新には、70件を超える脆弱性への修正が含まれており、OutlookとWindows SmartScreenのゼロデイ脆弱性も対象となっている。
調査したCrowdstrikeの研究者によると、修正された脆弱性の40%はリモートコード実行の脆弱性で、先月の48%から減少した。一方、31%は特権昇格の脆弱性で、先月の約16%から増加し、22%は情報漏えいの脆弱性で、先月の10%から増加した。
Outlookの重大なゼロデイ脆弱性
Outlookのゼロデイ脆弱性CVE-2023-23397は、CVSSスコア9.8の重大な脆弱性で、現在活発に悪用されている。Microsoftは、「この脆弱性の悪用に成功した攻撃者は、ユーザーのNet-NTLMv2ハッシュにアクセスできる。これは、別のサービスに対してNTLMリレー攻撃を行い、ユーザーになりすまして認証するための基盤として利用される可能性がある」と説明している。
Microsoftは、「攻撃者は、Outlookクライアントで取得・処理された際に自動的にトリガーされる細工したメールを送信することで、この脆弱性を悪用できる。このため、メールがプレビューウィンドウで表示される前に悪用される可能性がある」と警告している。
悪用の容易さを踏まえ、Microsoftは最新の更新プログラムをダウンロードすることに加え、次の緩和策も推奨している。
- ユーザーをProtected Users Security Groupに追加する。このグループは、認証メカニズムとしてのNTLMの使用を防止する。この緩和策を実施すると、NTLMを無効化する他の方法よりもトラブルシューティングが容易になる。可能な場合は、ドメイン管理者など重要度の高いアカウントに対して利用することを検討すべきだ。
- 境界ファイアウォール、ローカルファイアウォール、VPN設定を使って、ネットワークから外部へのTCP 445/SMB通信をブロックする。これにより、リモートファイル共有へのNTLM認証メッセージの送信を防止できる。
次の記事も参照:主要なセキュアメールゲートウェイソリューション
重大な脅威
Rapid7のリードソフトウェアエンジニア、Adam Barnett氏は、「ネットワーク攻撃ベクトルであること、SMB共有が広く普及していること、ユーザー認証を必要としないことを考えると、ネットワーク上ですでに適切な足がかりを得ている攻撃者にとって、この脆弱性はラテラルムーブメントの有力な候補となる可能性が高い」と述べた。
Tenableのシニアスタッフ・リサーチエンジニア、Satnam Narang氏はメールで、CVE-2023-23397は2023年の主要な脆弱性の1つになる可能性が高いと述べ、MDSecの研究者がすでに、ユーザーの操作を必要としないこの脆弱性の概念実証エクスプロイトを開発していると指摘した(下のスクリーンショット)。
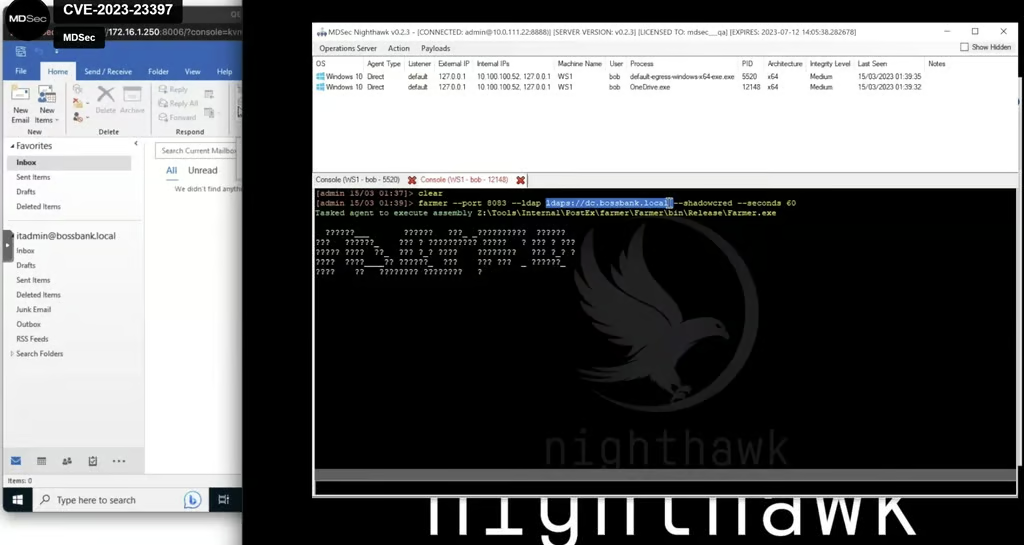
Narang氏は、「さらにMicrosoftは、この脆弱性がゼロデイとして悪用され、ロシアを拠点とする脅威アクターによる欧州の政府、運輸、エネルギー、軍事関連組織を標的とした限定的な攻撃に利用されたことを確認している」と述べた。「この脆弱性が悪用される仕組みは単純であるため、ランサムウェアグループやその関連組織を含む他の脅威アクターが攻撃手順に取り入れるのも時間の問題だと考えている」
こちらもお読みください:ランサムウェア対策:ランサムウェア攻撃を防ぐ方法
SmartScreenのゼロデイ脆弱性
SmartScreenのゼロデイ脆弱性CVE-2023-24880も現在活発に悪用されているが、CVSSスコアは5.4と大幅に低い。Microsoftは、「攻撃者は、Mark of the Web(MOTW)の防御を回避する悪意のあるファイルを作成できる。これにより、MOTWのタグ付けに依存するMicrosoft OfficeのProtected Viewなど、セキュリティ機能の完全性と可用性が限定的に損なわれる可能性がある」と説明している。
SophosのPaul Ducklin氏は更新プログラムに関するブログ記事で、「このバグによって、外部から入ってくる一部のファイル、例えばダウンロードファイルやメールの添付ファイルに、正しいMOTW識別子が付与されず、Microsoftの公式なセキュリティチェックをひそかに回避してしまう」と説明した。
Ducklin氏はさらに、「Microsoftの公開 bulletinでは、どの種類のファイル(画像か、Office文書か、PDFか、それともすべてか)がこの方法でネットワーク内に侵入可能になるのか正確には記載されていないが、Microsoft OfficeのProtected Viewなどのセキュリティ機能が、この手口で回避される可能性があると非常に広く警告している」と付け加えた。
その他2件の重大な脆弱性
Action1の脆弱性・脅威リサーチ担当バイスプレジデント、Mike Walters氏は、別のブログ記事で、その他2件の重大な脆弱性を取り上げた。1つ目のCVE-2023-23415は、インターネット制御メッセージプロトコル(ICMP)のリモートコード実行脆弱性で、CVSSスコアは9.8だ。
Walters氏は、「攻撃者はこの弱点を利用して、別のICMPパケットヘッダー内に断片化されたIPパケットを含む低レベルのプロトコルエラーを標的マシンに送信できる」と指摘した。「この脆弱性を発動させるには、標的上のアプリケーションがrawソケットに接続されていなければならない。この脆弱性により、リモートコード実行に至る可能性がある。攻撃は容易に実行でき、権限もユーザー操作も必要としない」
2つ目のCVE-2023-23392は、HTTPプロトコルスタックのリモートコード実行脆弱性で、こちらもCVSSスコアは9.8だ。Walters氏は、「認証されていない攻撃者は、HTTPプロトコルスタック(http.sys)を利用してパケットを処理する標的サーバーに、細工したパケットを送信することで、この脆弱性を悪用できる」と述べた。「これによりリモートコード実行に至る可能性があり、重大なセキュリティリスクとなる」
主要なエンドポイント検知・対応(EDR)ソリューション主要なエンドポイント検知・対応(EDR)ソリューション