

















Microsofts Patchday im März 2023 umfasst Patches für mehr als 70 Sicherheitslücken, darunter Zero-Day-Lücken in Outlook und Windows SmartScreen.
Laut Crowdstrike-Forschern sind 40 Prozent der behobenen Sicherheitslücken Schwachstellen zur Remotecodeausführung – gegenüber 48 Prozent im vergangenen Monat; 31 Prozent sind Rechteausweitungs-Schwachstellen – gegenüber knapp 16 Prozent im vergangenen Monat; und 22 Prozent sind Schwachstellen zur Offenlegung von Informationen – gegenüber 10 Prozent im vergangenen Monat.
Kritische Zero-Day-Lücke in Outlook
Die Outlook-Zero-Day-Lücke, CVE-2023-23397, mit einem kritischen CVSS-Wert von 9,8 wird aktiv ausgenutzt. „Ein Angreifer, der diese Sicherheitslücke erfolgreich ausnutzt, könnte auf den Net-NTLMv2-Hash eines Benutzers zugreifen, der als Grundlage für einen NTLM-Relay-Angriff gegen einen anderen Dienst zur Authentifizierung als dieser Benutzer verwendet werden könnte“, schrieb das Unternehmen.
Microsoft warnte: „Der Angreifer könnte diese Sicherheitslücke ausnutzen, indem er eine speziell präparierte E-Mail sendet, die automatisch ausgelöst wird, sobald sie vom Outlook-Client abgerufen und verarbeitet wird. Dies könnte zur Ausnutzung führen, BEVOR die E-Mail im Vorschaufenster angezeigt wird.“
Angesichts der einfachen Ausnutzbarkeit empfiehlt Microsoft zusätzlich zum Herunterladen der neuesten Updates auch die folgenden Abhilfemaßnahmen:
- Fügen Sie Benutzer der Sicherheitsgruppe „Geschützte Benutzer“ hinzu, die die Verwendung von NTLM als Authentifizierungsmechanismus verhindert. Die Fehlerbehebung ist bei dieser Abhilfemaßnahme einfacher als bei anderen Methoden zur Deaktivierung von NTLM. Ziehen Sie dies nach Möglichkeit für besonders wichtige Konten wie Domänenadministratoren in Betracht.
- Blockieren Sie ausgehenden TCP-Port 445/SMB aus Ihrem Netzwerk mithilfe einer Perimeter-Firewall, einer lokalen Firewall und über Ihre VPN-Einstellungen. Dadurch wird verhindert, dass NTLM-Authentifizierungsnachrichten an entfernte Dateifreigaben gesendet werden.
Siehe die besten Lösungen für sichere E-Mail-Gateways
Eine erhebliche Bedrohung
„Angesichts des netzwerkbasierten Angriffsvektors, der weiten Verbreitung von SMB-Freigaben und der fehlenden erforderlichen Benutzerauthentifizierung könnte ein Angreifer mit einem geeigneten bestehenden Zugang zu einem Netzwerk diese Sicherheitslücke durchaus als hervorragenden Ansatz für laterale Bewegungen betrachten“, sagte Adam Barnett, leitender Softwareentwickler bei Rapid7.
Satnam Narang, Senior Staff Research Engineer bei Tenable, sagte per E-Mail, dass CVE-2023-23397 wahrscheinlich zu den wichtigsten Sicherheitslücken des Jahres 2023 zählen werde. Dabei wies er darauf hin, dass MDSec-Forscher bereits einen Proof-of-Concept-Exploit für die Sicherheitslücke entwickelt haben, der keine Interaktion des Benutzers erfordert (Screenshot unten).
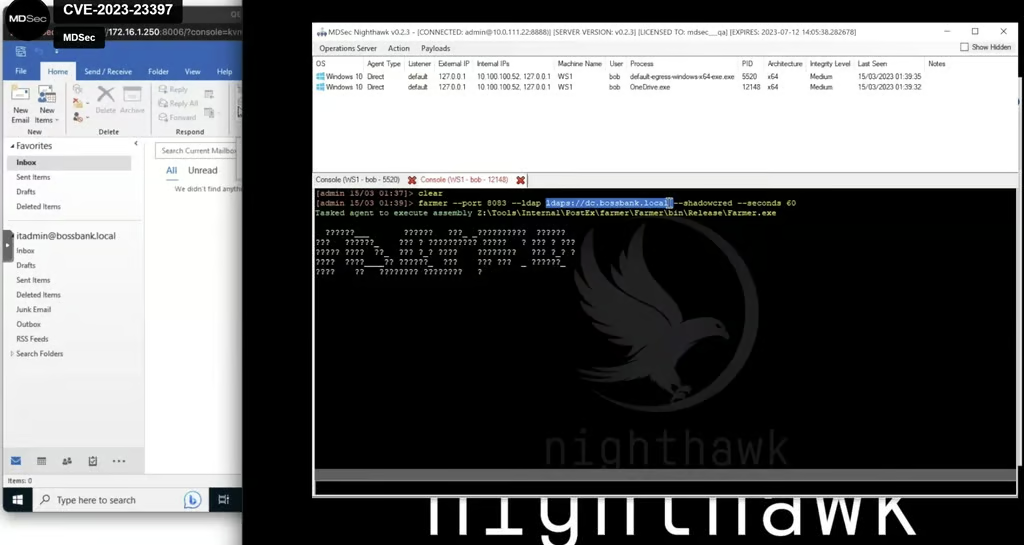
„Microsoft bestätigte außerdem, dass die Sicherheitslücke als Zero-Day im Rahmen begrenzter Angriffe auf Organisationen aus den Bereichen Regierung, Transport, Energie und Militär in Europa durch einen in Russland ansässigen Bedrohungsakteur ausgenutzt worden war“, sagte Narang. „Aufgrund der Einfachheit, mit der diese Sicherheitslücke ausgenutzt werden kann, glauben wir, dass es nur eine Frage der Zeit ist, bis sie in die Angriffshandbücher anderer Bedrohungsakteure aufgenommen wird, darunter Ransomware-Gruppen und ihre Partner.“
Auch lesenswert: Ransomware-Schutz: So verhindern Sie Ransomware-Angriffe
SmartScreen-Zero-Day
Auch die SmartScreen-Zero-Day-Lücke, CVE-2023-24880, wird aktiv ausgenutzt, weist jedoch einen deutlich niedrigeren CVSS-Wert von 5,4 auf. „Ein Angreifer kann eine bösartige Datei erstellen, die die Mark-of-the-Web-(MOTW)-Schutzmechanismen umgeht, was zu einem begrenzten Verlust der Integrität und Verfügbarkeit von Sicherheitsfunktionen wie der geschützten Ansicht in Microsoft Office führt, die auf MOTW-Kennzeichnungen angewiesen sind“, erklärte Microsoft.
„Dieser Fehler bedeutet, dass einige Dateien, die von außerhalb kommen – etwa Downloads oder E-Mail-Anhänge –, nicht mit der richtigen MOTW-Kennung versehen werden und dadurch heimlich die offiziellen Sicherheitsprüfungen von Microsoft umgehen“, erklärte Paul Ducklin von Sophos in einem Blogbeitrag zu den Updates.
„Im öffentlichen Bulletin von Microsoft wird nicht genau angegeben, welche Art von Datei (Bilder? Office-Dokumente? PDFs? alle?) auf diese Weise in Ihr Netzwerk eingeschleust werden kann. Es wird jedoch sehr allgemein davor gewarnt, dass „Sicherheitsfunktionen wie die geschützte Ansicht in Microsoft Office“ mit diesem Trick umgangen werden können“, fügte Ducklin hinzu.
Zwei weitere kritische Sicherheitslücken
Mike Walters, Vice President of Vulnerability and Threat Research bei Action1, hob in einem Blogbeitrag zwei weitere kritische Sicherheitslücken hervor. Die erste, CVE-2023-23415, ist eine Sicherheitslücke zur Remotecodeausführung im Internet Control Message Protocol (ICMP) mit einem CVSS-Wert von 9,8.
„Ein Angreifer kann diese Schwachstelle nutzen, um einen Protokollfehler auf niedriger Ebene an das Zielsystem zu senden, der ein fragmentiertes IP-Paket innerhalb eines anderen ICMP-Paket-Headers enthält“, erklärte Walters. „Um die Sicherheitslücke auszulösen, muss eine Anwendung auf dem Zielsystem mit einem Raw-Socket verbunden sein. Diese Sicherheitslücke könnte zur Remotecodeausführung führen. Der Angriff ist einfach durchzuführen und erfordert weder Berechtigungen noch eine Interaktion des Benutzers.“
Die zweite, CVE-2023-23392, ist eine Sicherheitslücke zur Remotecodeausführung im HTTP-Protokollstapel, ebenfalls mit einem CVSS-Wert von 9,8. „Ein nicht authentifizierter Angreifer kann diese Sicherheitslücke ausnutzen, indem er ein speziell präpariertes Paket an einen Zielserver sendet, der den HTTP-Protokollstapel (http.sys) zur Verarbeitung von Paketen verwendet“, stellte Walters fest. „Dies kann zur Remotecodeausführung führen und stellt ein erhebliches Sicherheitsrisiko dar.“
Siehe die besten Lösungen für Endpoint Detection & Response (EDR)