

















Die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) empfiehlt Regierungsbehörden und privaten Organisationen, die Microsofts Exchange-Cloud-E-Mail-Plattform nutzen, Benutzer und Anwendungen auf Modern Auth umzustellen, bevor Basic Auth im Oktober veraltet.
CISA wies darauf hin, dass die Basic-Authentifizierung einfach und ziemlich praktisch, aber von Grund auf unsicher ist. Für motivierte Angreifer ist es relativ einfach, die Daten abzufangen, die häufig im Klartext oder mit reversiblen Algorithmen wie Base64 übertragen werden.
Basic Auth setzt Server und andere Endpunkte MITM-Angriffen (Man in the Middle) und Password-Spraying-Angriffen aus. Außerdem ist sie nicht mit Multi-Faktor-Authentifizierungssystemen (MFA), sodass Administratoren möglicherweise davon abgehalten werden, sie zu aktivieren.
Im Gegensatz dazu verwendet Modern Auth, das auf OAuth 2.0 oder der Microsoft Active Directory Authentication Library basiert, kurzlebige Tokens, die nicht anderweitig wiederverwendet werden können.
Obwohl CISA ihre Leitlinien für Regierungsbehörden veröffentlicht hat, werden alle Organisationen aufgefordert, vor dem 1. Oktober auf Modern Auth umzusteigen, an dem Microsoft erklärt hat, dass die Basic-Authentifizierung für alle Protokolle deaktiviert wird.
Lesen Sie auch: OAuth: Ihr Leitfaden für die branchenübliche Autorisierung
So migrieren Sie die Exchange-Authentifizierung
CISA empfiehlt, für alle Exchange-Online-Postfächer eine Authentifizierungsrichtlinie zu implementieren und die Basic-Authentifizierung zu deaktivieren:
- Navigieren Sie zum Bereich für die moderne Authentifizierung im M365 Admin Center: https://admin.microsoft.com/#/homepage/:/Settings/L1/ModernAuthentication.
- Vergewissern Sie sich, dass die Option zur Aktivierung der modernen Authentifizierung für Outlook 2013 für Windows und höher aktiviert ist. Dies ist die Standardeinstellung.
- Deaktivieren Sie jedes Protokoll unter „Zugriff auf Protokolle für die Basic-Authentifizierung zulassen“.
- Klicken Sie auf „Speichern“.
Organisationen können eine Richtlinie für den bedingten Zugriff konfigurieren, die speziell für Clients mit Legacy-Authentifizierung gilt und den Zugriff blockiert:
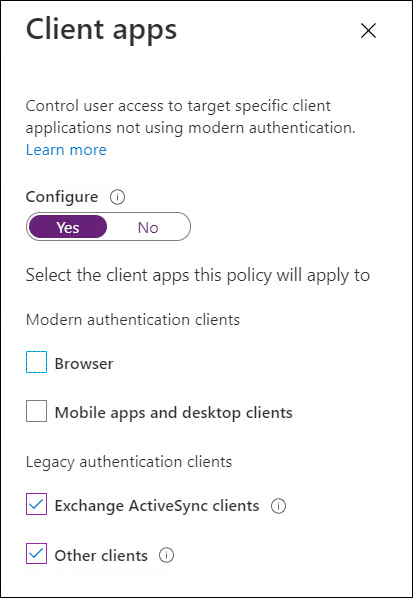
Die Ankündigung der CISA ist eigentlich eine Erinnerung, denn das Microsoft-Exchange-Team deaktiviert seit 2021 die Basic-Authentifizierung in Mandanten, die sie nicht verwendet haben. Tatsächlich wurde diese veraltete Authentifizierung für massive Datenlecks im Klartext verantwortlich gemacht.
Da viele Organisationen sie weiterhin verwenden, ist die Basic-Authentifizierung nun veraltet, und Kunden müssen so oder so migrieren.
Kunden können ihre Authentifizierungsrichtlinien festlegen, um die Migration zu steuern, etwa Datum und Uhrzeit. Andernfalls wird das Exchange-Team „zufällig Mandanten auswählen, Warnmeldungen mit einer Vorwarnung von 7 Tagen im Message Center veröffentlichen (und Hinweise im Service Health Dashboard posten) und anschließend Basic Auth in den Mandanten deaktivieren.“
Lesen Sie als Nächstes: Die besten Lösungen für sichere E-Mail-Gateways