

















L’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) recommande aux agences gouvernementales et aux organisations privées qui utilisent la plateforme de messagerie cloud Exchange de Microsoft de migrer les utilisateurs et les applications vers Modern Auth avant l’abandon de Basic Auth en octobre.
La CISA a indiqué que l’authentification Basic est simple et plutôt pratique, mais qu’elle n’est pas sécurisée de par sa conception. Il est relativement facile pour tout attaquant motivé d’intercepter les données souvent transmises en clair ou encodées à l’aide d’algorithmes réversibles comme base64.
Basic Auth expose les serveurs et autres points de terminaison aux attaques de type MITM (Man In The Middle) et au password spraying. Elle est en outre incompatible avec les systèmes d’authentification multifacteur (MFA), ce qui peut dissuader les administrateurs de l’activer.
À l’inverse, Modern Auth, qui repose sur OAuth 2.0 ou sur Microsoft Active Directory Authentication Library, utilise des jetons qui expirent rapidement et ne peuvent pas être réutilisés ailleurs.
Bien que la CISA ait publié ses recommandations à l’intention des agences gouvernementales, toutes les organisations sont invitées à passer à Modern Auth avant le 1er octobre, date à laquelle Microsoft a indiqué que l’authentification Basic serait désactivée pour tous les protocoles.
À lire également : OAuth : le guide de l’autorisation dans le secteur
Comment migrer l’authentification d’Exchange
La CISA recommande de mettre en place une politique d’authentification pour toutes les boîtes aux lettres Exchange Online et de désactiver l’authentification Basic :
- Accédez à la page d’authentification moderne du Centre d’administration M365 : https://admin.microsoft.com/#/homepage/:/Settings/L1/ModernAuthentication.
- Vérifiez que l’option « Activer l’authentification moderne pour Outlook 2013 pour Windows et les versions ultérieures » est cochée. Il s’agit du paramètre par défaut.
- Décochez tous les protocoles sous « Autoriser l’accès aux protocoles d’authentification Basic ».
- Cliquez sur Enregistrer.
Les organisations peuvent configurer une stratégie d’accès conditionnel qui s’applique spécifiquement aux clients utilisant l’authentification obsolète et bloque l’accès :
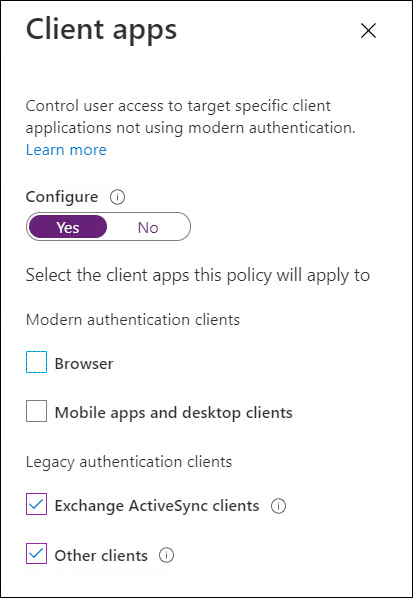
L’annonce de la CISA est en réalité un rappel, puisque l’équipe Microsoft Exchange désactive depuis 2021 l’authentification Basic dans les environnements qui ne l’utilisaient pas. Cette authentification obsolète a d’ailleurs été tenue pour responsable de fuites massives en clair.
Comme de nombreuses organisations l’utilisent encore, l’authentification Basic est désormais obsolète et les clients devront migrer d’une manière ou d’une autre.
Les clients peuvent définir leurs politiques d’authentification pour contrôler la migration, notamment sa date et son heure. Dans le cas contraire, l’équipe Exchange « sélectionnera aléatoirement des environnements, publiera des avertissements à 7 jours dans le Centre de messages (ainsi que des notifications dans le tableau de bord d’intégrité des services), puis désactivera Basic Auth dans ces environnements ».
À lire ensuite : Les meilleures solutions de passerelle de messagerie sécurisée