

















このガイドは、2026年に最適なガバナンス・リスク・コンプライアンス(GRC)ツールを探しているコンプライアンス責任者、リスクマネージャー、ITチームを対象に、主要プラットフォーム、主な機能、選定時のポイントを解説します。
これらのツールは、変化する規制への対応、リスクの低減、コストのより効果的な管理に必要なリソースをチームに提供し、ガバナンスの複雑さを簡素化します。本記事では、2026年に注目すべきGRCツールを取り上げ、それぞれの強み、想定される欠点、料金情報を紹介し、組織に適したソリューション選びを支援します。
ガバナンス・リスク・コンプライアンス(GRC)ツール トップ比較
この表では、2026年の主要GRCツールについて、機能、使いやすさ、コストを比較しています。ソリューションによって料金は大きく異なるため、必要な機能と互換性を備えたツールを選べるよう、表の下で詳しいレビューを掲載しています。
| ベンダー | エンタープライズ・リスク管理 | 監査管理 | サードパーティー管理 | 分析 | モバイルアプリ | 料金 |
|---|---|---|---|---|---|---|
| RSA Archer | はい | はい | はい | はい | はい | 営業担当者に問い合わせ |
| MetricStream GRC | はい | はい | はい | はい | はい | 営業担当者に問い合わせ |
| ServiceNow | はい | はい | はい | はい | はい | 営業担当者に問い合わせ |
| IBM OpenPages | はい | はい | はい | はい | はい | 営業担当者に問い合わせ |
| Hyperproof | はい | はい | はい | はい | はい | 営業担当者に問い合わせ |
| Riskonnect | はい | はい | はい | はい | はい | 営業担当者に問い合わせ |
| LogicManager | はい | はい | はい | はい | いいえ | 営業担当者に問い合わせ |
| SAI360 | はい | はい | はい | はい | はい | 営業担当者に問い合わせ |
| Corporater | はい | はい | はい | はい | いいえ | 営業担当者に問い合わせ |
| StandardFusion | はい | はい | はい | はい | はい | 営業担当者に問い合わせ |
自社のニーズに最適なGRCツールの選び方
適切なガバナンス・リスク・コンプライアンス(GRC)ツールを選ぶことは、規制を遵守しながらリスクを効果的に管理し、事業を継続するうえで極めて重要です。GRCソフトウェアには幅広い選択肢があるため、自社固有の要件に合った製品を選ぶ必要があります。最適な選択をするためのポイントを以下にまとめます。
コンプライアンス要件を確認する
まず、GDPR、PCI-DSS、SOXなど、自社に適用される規制を特定します。コンプライアンス上の義務を把握することで、それらの基準に合わせて設計されたGRCツールを選びやすくなります。
リスク管理機能を評価する
GRCソフトウェアに、堅牢なリスク評価機能が備わっていることを確認します。組織全体のリスクを先回りして特定、評価、軽減し、リアルタイムの監視とアラートを提供できるツールを選びましょう。
拡張性と柔軟性
事業の成長に合わせて拡張できるGRCソリューションを選びます。新市場への進出や規制対象範囲の拡大に対応できるよう、変化するニーズに合わせて柔軟かつスケーラブルに利用できることが重要です。
既存システムとの連携
ERP、CRM、その他の管理システムを含むITインフラとシームレスに連携できるGRCソフトウェアを選びます。連携により、業務が円滑になり、効率も向上します。
使いやすいインターフェース
チーム全体に広く定着させるには、使いやすいプラットフォームが不可欠です。直感的なダッシュボードと簡単なナビゲーションを備え、ガバナンス、リスク管理、コンプライアンスのプロセスを簡素化できるツールを選びましょう。
これらの重要なポイントに着目することで、自社のニーズを支え、コンプライアンス戦略を強化できるGRCツールを見つけやすくなります。
RSA Archer:機能の幅広さに最適
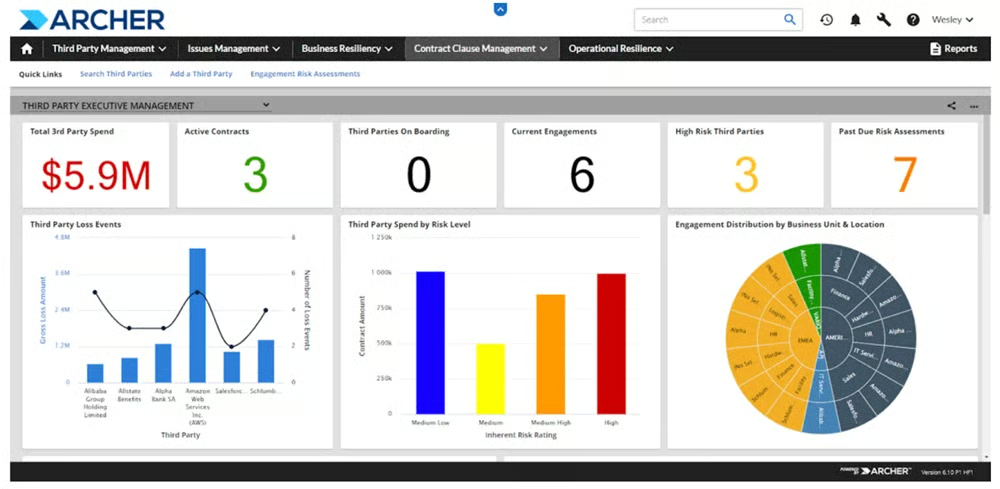
RSA Archerは、組織によるリスクの効果的な管理、規制コンプライアンスの確保、資産の保護を支援する、主要なガバナンス・リスク・コンプライアンス(GRC)プラットフォームです。モジュール式でカスタマイズ可能な構造を備え、リスク管理プロセスを業務ワークフローに統合したい、さまざまな業界の組織に適しています。
リスク評価、インシデント追跡、監査管理、ポリシー適用の自動化に広く利用されており、ユーザーは自組織のリスクプロファイルをリアルタイムで可視化できます。
メリット
- 幅広いGRC機能
- カスタマイズ可能なワークフロー
- 包括的なダッシュボード表示
- レポートのカスタマイズ
- 管理者はシステム、アプリケーション、レコード、フィールドの各レベルでアクセス制御を設定でき、ユーザーは自身のアクセス権限に応じてログインできる
デメリット
- ユーザーインターフェースは改善の余地がある
- キーワード検索機能は改善の余地がある
料金
Archerはウェブサイト上で料金を公開していませんが、リスク領域ごとの料金は通常、30,000~50,000米ドル程度からとなります。
主な機能
- IT・セキュリティリスク管理
- エンタープライズ・業務リスク管理
- 規制・企業コンプライアンス
- 監査管理
- 事業レジリエンス
- 公共部門向けソリューション
- サードパーティー・ガバナンス
- ESG管理
- オペレーショナル・レジリエンス
スクリーンショット
MetricStream GRC:柔軟性とカスタマイズ性に最適
MetricStreamのプラットフォームは、監査担当者、ITマネージャー、経営幹部など、さまざまなユーザーニーズに合わせたソリューションを提供しており、多様なユーザーを抱える組織に適しています。組織内の役割ごとの具体的なニーズに応える、包括的なGRCエクスペリエンスの提供に優れています。
MetricStreamのGRCプラットフォームの中核には、リスク管理における3つの重要な側面があります。それは、リスクカテゴリー(財務、サイバー、人の健康、環境)、ステークホルダーエンゲージメント、組織のアジリティです。このフレームワークにより、組織は刻々と変化する環境において、最も差し迫ったリスクにリアルタイムで優先順位を付けて対処し、焦点を絞った適応力のあるリスク管理を実現できます。
メリット
- モビリティをサポートするモバイルアプリを提供
- AIを活用して問題を修正
- SOC2およびSOC3レポートからのコンテンツ抽出を自動化
- AIによる推奨機能を使って、観察事項をケース、インシデント、問題、損失イベントに分類し、レビュー、承認、クローズに向けて振り分け
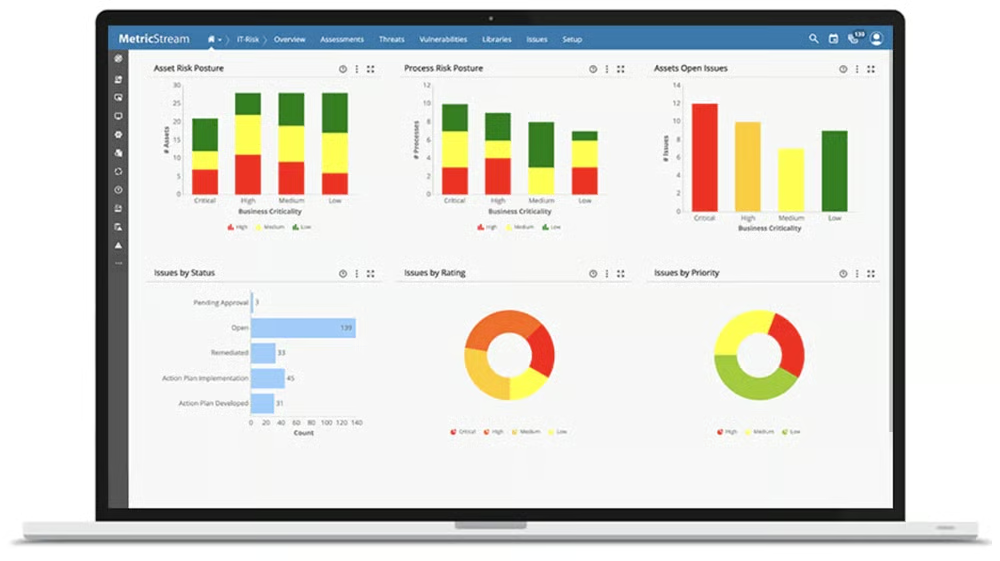
- 高度な分析、ヒートマップ、レポート、ダッシュボード、グラフでリスクに関する洞察を提供
デメリット
- レポート機能は改善の余地がある
- ソリューションには不具合が生じることがあるとユーザーから報告されている
料金
MetricStreamは、ソリューションの料金情報を公開していません。ただし、AWS Marketplaceでは、ITリスク評価、レポート作成、スコアリング、集中管理向けのMetricStream CyberGRC Primeについて、36カ月で180,000米ドルと提示されています。購入を決定する前に、購入を検討しているユーザーはMetricStreamに直接問い合わせ、料金情報を確認するとともに、プラットフォームのデモを予約する必要があります。
主な機能
- エンタープライズ・業務リスク管理
- 事業継続管理
- ポリシー・コンプライアンス管理
- 規制当局対応・変更管理
- ケース・調査管理
- 内部監査管理
- IT脅威・脆弱性管理
- サードパーティー管理
スクリーンショット
ServiceNow:自動化に最適
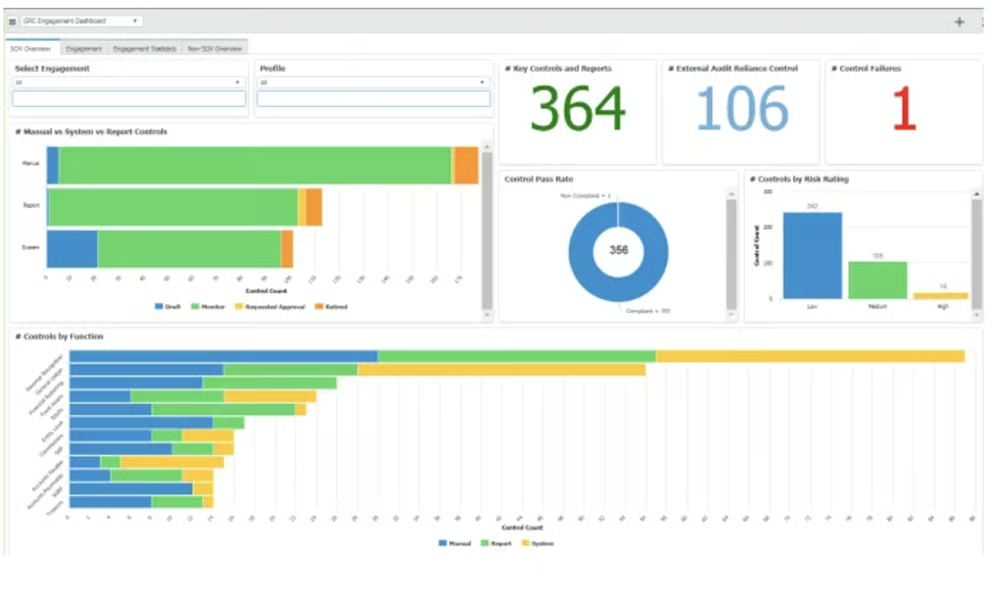
ServiceNowは、高度な監視、自動化、分析ツールを通じてリアルタイムの洞察を提供し、その名にふさわしい機能を発揮します。リスクを先回りして特定し、新たな脅威に迅速かつ効率的に対応できるよう組織を支援します。
ServiceNow GRCは、ワークフロー管理を簡素化し、社内外のチーム間でシームレスなコラボレーションを実現できる点が際立っています。さらに、効果的なプロジェクト管理ツールとしても機能することが多く、プロセスを効率化し、全体的な業務効率を高めます。レポート機能はデータ可視化機能を強化することでさらに向上する余地がありますが、ServiceNowは堅牢で動的なリスク管理ソリューションを提供する、GRC市場の有力な製品であり続けています。
メリット
- 組織全体のコンプライアンスをリアルタイムで把握
- ノーコードのプレイブックでワークフローを自動化
- ユーザーは自然言語でバーチャルエージェントと対話し、一般的な問題を解決可能
- ベンダーのリスクを管理・評価可能
- 自動データ検証と証跡収集により、KRIおよびKPIライブラリを管理
デメリット
- ソリューションの料金が高額になることがあるとユーザーから報告されている
- 学習曲線が険しい
料金
ServiceNow GRCの料金は問い合わせが必要です。ServiceNowパートナー経由の料金は月額約3,000米ドルから、基本ライセンスは約50,000米ドルからとなる場合があります。
主な機能
- ポリシー・コンプライアンス管理
- リスク管理
- 事業継続管理
- ベンダーリスク管理
- オペレーショナルリスク管理・レジリエンス
- 継続的な認可・監視
- 規制変更
- 監査管理
- パフォーマンス分析
- 予測インテリジェンス
スクリーンショット
IBM OpenPages:AIを活用した洞察に最適
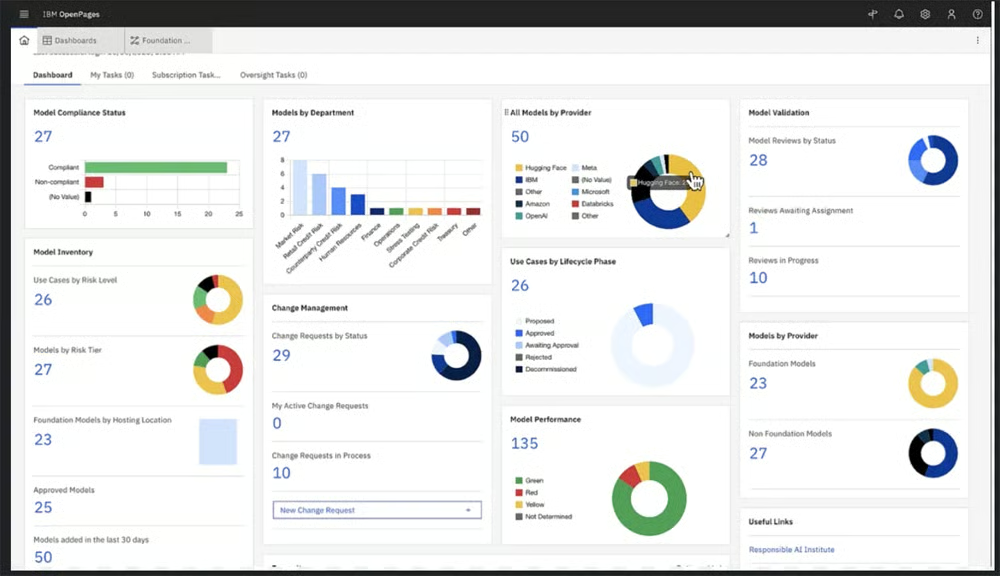
IBM OpenPagesは、AIを活用した洞察の統合で知られるエンタープライズレベルのガバナンス・リスク・コンプライアンス(GRC)プラットフォームです。IBMのWatson AIテクノロジーを活用し、予測分析と自動化によって、組織がリスクを先回りして管理し、規制コンプライアンスを確保するとともに、ガバナンスプロセスを効率化できるよう支援します。
インテリジェントな洞察を通じて大量のデータを扱いながらリスクを予測・軽減する必要がある、金融、医療、製造などの業界の大企業に最適です。
メリット
- AIを活用した洞察により予測型のリスク管理を実現
- 財務、業務、サイバーリスクを包括的にカバー
- 多様な業界のニーズに合わせて高い拡張性とカスタマイズ性を発揮
- 自動化によりコンプライアンス管理と監査管理を効率化
- ポリシーとベンダーリスクの管理を一元化し、ガバナンスを強化
デメリット
- 導入コストが高く、中小企業には導入の妨げとなる可能性がある
- 効果的に利用するには相当なトレーニングが必要で、学習曲線が険しい
料金
IBM OpenPagesはカスタム料金モデルを採用しており、組織の規模や複雑さ、ユーザー数、必要なカスタマイズのレベルに応じて、通常は年間9,000~200,000米ドル超の範囲となります。
主な機能
- AIを活用したリスク洞察
- コンプライアンス管理
- リスク管理
- ポリシー管理
- 監査管理
- ベンダーリスク管理
- インシデント管理
- ダッシュボードとレポート
- 規制変更管理
- 拡張性とカスタマイズ性
スクリーンショット
Hyperproof:リアルタイムのコンプライアンス追跡に最適
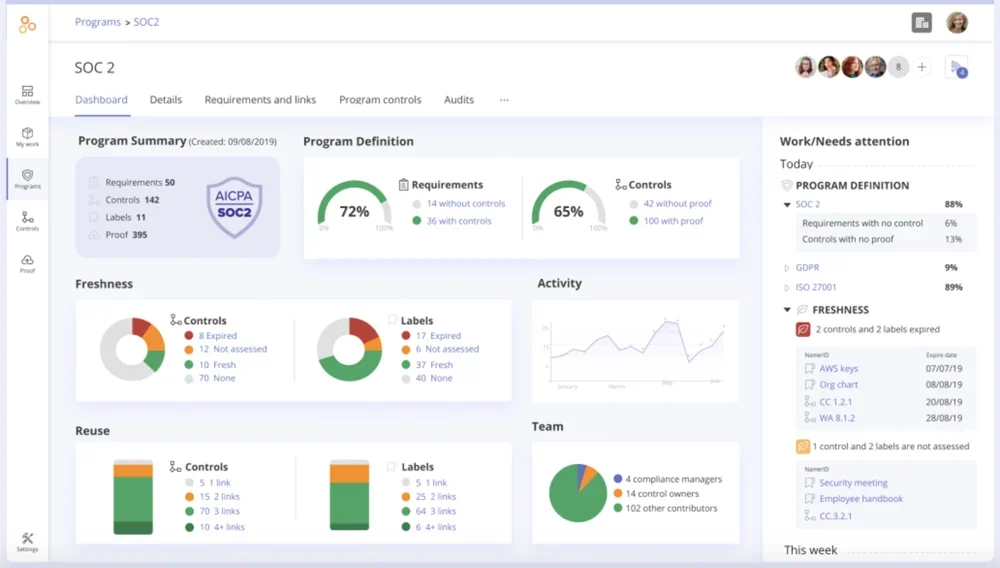
Hyperproofは、コンプライアンス管理を効率化し、規制要件のリアルタイム追跡を自動化する、クラウドベースのガバナンス・リスク・コンプライアンス(GRC)プラットフォームです。複数のコンプライアンスフレームワークを同時に管理できるため、監査プロセスを簡素化し、コンプライアンス状況を明確に可視化できます。
Hyperproofは、テクノロジー、金融、医療などの業界に適しており、複雑な規制基準への継続的な準拠を監視・確保できる直感的なプラットフォームを提供します。
メリット
- コンプライアンスのリアルタイム追跡により、規制状況を即座に把握
- 使いやすいインターフェースで、すべてのユーザーのコンプライアンス管理を簡素化
- 複数のコンプライアンスフレームワークを同時にサポート
- 自動化されたワークフローにより、監査・コンプライアンス業務の手作業を削減
- 一般的なビジネスツールとの強力な連携機能
デメリット
- 複雑なGRCニーズに対応する高度なカスタマイズ機能が限定的
- 大規模なプラットフォームと比べ、一部の詳細なリスク管理機能が不足する可能性がある
- 高額な料金設定が中小規模の組織の導入を妨げる可能性がある
料金
Hyperproofの料金は企業規模に基づいて設定されています。従業員200人の企業の場合、年間16,300~32,200米ドルです。従業員1,000人の大規模組織では、年間23,600~49,300米ドルに上がります。
主な機能
- リアルタイムのコンプライアンス監視
- 監査証跡の自動化
- フレームワークマッピング
- タスク管理
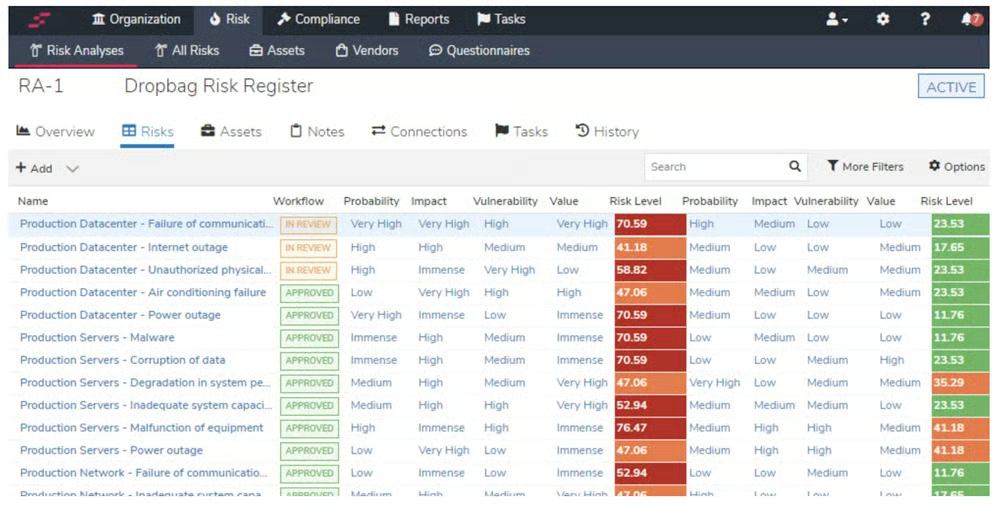
- リスク登録簿
- ドキュメント管理
- コラボレーションツール
- コンプライアンスレポート
- 統制の自動化
- サードパーティー連携
スクリーンショット
Riskonnect:内部監査に最適
RiskonnectのGRCプラットフォームは、医療、小売、保険、金融サービス、製造などの業界におけるリスク管理、情報セキュリティ、コンプライアンス、監査の専門家向けに設計されています。組織全体にわたるパフォーマンス、リスク、コンプライアンスプロセスのガバナンス、管理、レポート作成を一元化します。
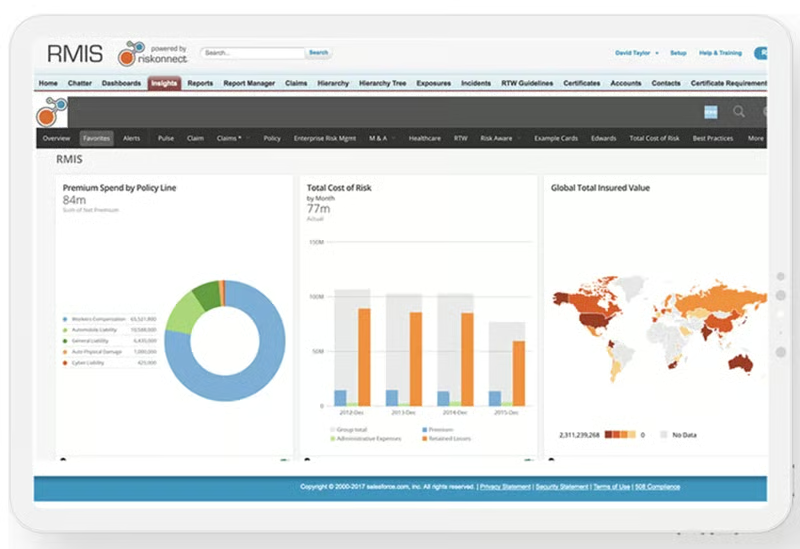
Riskonnect Insightsを通じた戦略的分析機能を組み込み、上級管理職向けに主要なリスクを特定、警告、可視化して、実行可能なインテリジェンスを提供します。さらに、RiskonnectはSalesforce CRMとのシームレスな連携に対応し、ワークフローの効率とデータ接続性を高めます。
メリット
- Riskonnectは、タスクの割り当て、ドキュメント管理、データの重複排除、データ入力を自動化
- ダッシュボードでリスクの状況とカスタマイズ可能なKRIおよびKPIを表示
- 契約、合意書、ポリシー、アクセス認証情報などのベンダー情報を収集
- 保険対象リスクと保険対象外リスクを統合し、容易に管理
デメリット
- ソフトウェアの導入プロセスが難しい場合があると、一部のユーザーから報告されている
- 学習曲線が険しい
料金
Riskonnectのウェブサイトには料金が掲載されていませんが、ESG GovernanceソリューションはSalesforceユーザー向けに、1ユーザーあたり月額25米ドルで提供されています。Riskonnectのウェブサイトには、購入を検討しているユーザーに役立つ可能性があるROI調査も掲載されています。
主な機能
- リスク管理情報システム
- 保険金請求管理
- 内部監査
- サードパーティーリスク管理
- エンタープライズリスク管理
- コンプライアンス管理
スクリーンショット
LogicManager:リスクレポートに最適
LogicManagerのGRCソリューションは、金融サービス、教育、政府、医療、小売、テクノロジーなど、さまざまな業界に対応しています。他の一流GRCプラットフォームと同様に、データ集約、レポート作成、ファイル管理などの主要プロセスを迅速化し、組織が重要なリスク・コンプライアンス情報を効率的に分析して行動に移せるようにします。
メリット
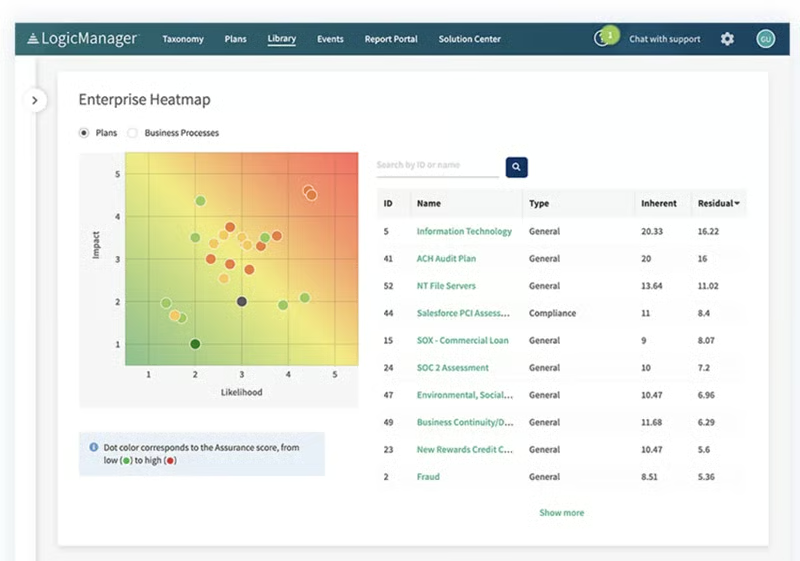
- ヒートマップ、リスク概要、リスク・コントロールマトリクスを備えた、事前構築済みで設定可能なレポート
- ユーザーがワークフローを自動化可能
- LogicManagerのカスタムプロファイルと可視性ルールにより、特定のシナリオに合わせてGRCフォームの入力フィールドを設定可能
- 効率的なサポートチーム
デメリット
- プラットフォームとインターフェースは、より直感的で使いやすくできると一部のユーザーが指摘
- レポート機能は改善の余地がある
料金
LogicManagerの料金は組織の規模と複雑さに基づいて設定されますが、年間10,000米ドルから利用できる場合があります。
主な機能
- エンタープライズリスク管理
- ITガバナンスとセキュリティ
- コンプライアンス管理
- サードパーティーリスク管理
- 監査管理
- インシデント管理
- ポリシー管理
- 事業継続計画
- 財務報告コンプライアンス
スクリーンショット
SAI360:サードパーティーアクセスの監視に最適
SAI GlobalのSAI360は、プラットフォームを3つの異なるエディションで提供し、基本的な機能を必要とする小規模企業から、高度なカスタマイズを求める大企業まで、幅広いニーズに対応しています。
このプラットフォームは、組織の業務上のGRC要件を効果的にカタログ化、監視、更新、管理します。システムにアクセスするサードパーティーの監視を優先し、潜在的なギャップに対処するワークフローを自動化するとともに、社内チームにコンプライアンスのベストプラクティスを根付かせます。
メリット
- リスク、統制、ポリシー、アプリケーション、損失イベントなどの要素間の関係を作成し、評価スコアとレポートを向上
- 質の高いサポートチーム
- ワークフローを容易に設定
- エンタープライズリスク管理を統合的に把握
デメリット
- ソリューションのカスタマイズ性が限定的だとユーザーから報告されている
- レポート機能は改善の余地がある
- ユーザーインターフェースには改善の余地がある
料金
SAI360は料金を公開しておらず、二次情報も確認できませんでした。
主な機能
- コンプライアンス教育・管理
- ITリスク・サイバーセキュリティ管理
- 環境・労働安全衛生(EHS)管理
- エンタープライズ・業務リスク管理
- 監査管理
- 事業継続管理
- 規制変更管理
- 内部統制
- ベンダーリスク管理
スクリーンショット
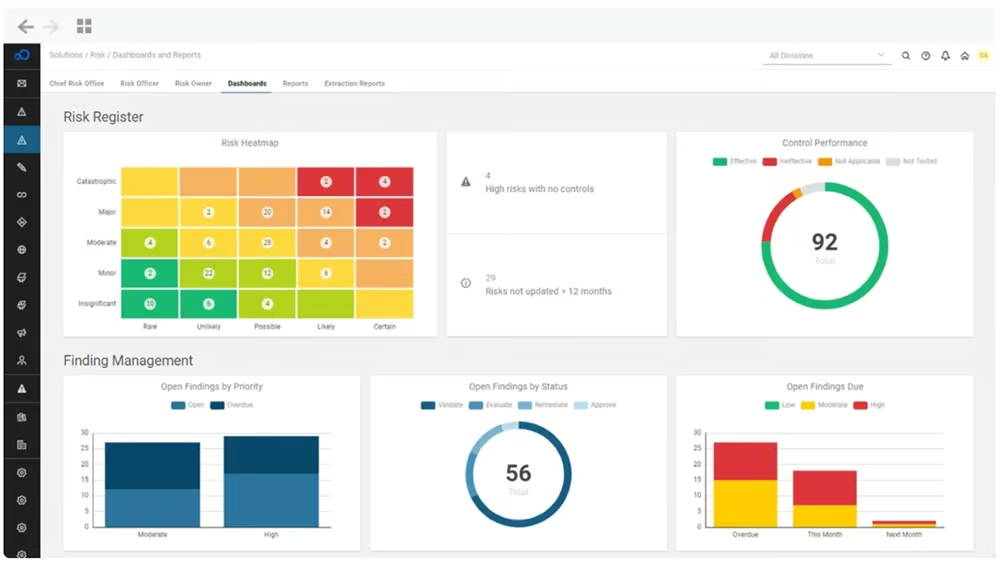
Corporater:事業パフォーマンスの統合に最適
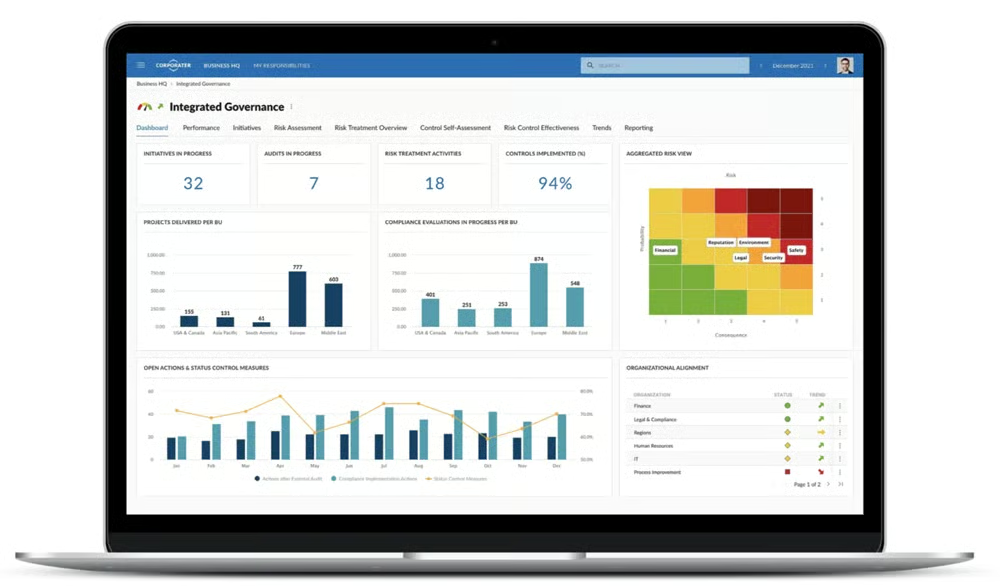
Corporaterは、組織全体のさまざまなパフォーマンス指標を統合・整合させる、包括的な業績管理プラットフォームです。パフォーマンスデータの可視化、監視、分析を可能にし、戦略立案、意思決定、事業目標の達成に適しています。
Corporaterは、全体的な業績を向上させながら、ガバナンス、リスク、コンプライアンス(GRC)プロセスの強化を目指す組織に特に有用です。
メリット
- 多様なパフォーマンス指標を統合プラットフォームにシームレスに統合
- リアルタイムのパフォーマンス監視に対応する、高度にカスタマイズ可能なダッシュボード
- 部門やチーム間の戦略的な整合を促進
- データの可視化と分析を簡素化する、使いやすいインターフェース
- 情報に基づく意思決定を支援する、堅牢なレポート機能
デメリット
- 初期設定とカスタマイズに時間がかかる場合がある
- 料金が小規模組織にとって障壁となる可能性がある
料金
同社の公式ウェブサイトには料金情報が掲載されていません。
主な機能
- 統合パフォーマンス管理
- カスタマイズ可能なダッシュボード
- 戦略的整合
- 高度なレポート機能
- リスク管理
- データ可視化
- 目標追跡
- コラボレーションツール
- コンプライアンス管理
- 自動化されたワークフロー
スクリーンショット
StandardFusion:ユーザーエクスペリエンスに最適
StandardFusionは、小規模企業から大企業まで幅広く利用できる、包括的なGRC機能を提供します。使いやすいインターフェースと簡単な導入により中小企業に適している一方、高度な機能によって大規模組織のより複雑なニーズにも対応します。
このプラットフォームは、GDPR、HIPAA、NIST、CCPAなど、さまざまな規制へのコンプライアンス対応を簡素化します。StandardFusionの際立った特徴の1つは、透明性の高い料金体系です。隠れた料金や予想外のコストが発生してユーザーが不意を突かれることはありません。カスタマーレビューでは、使いやすさ、導入、カスタマーサポートについて平均を上回る評価が一貫して示されており、GRC市場における同プラットフォームの高い評価を裏付けています。
メリット
- 透明性の高い料金体系
- RiskRecon、SecurityScorecard、Slack、Jira、Confluence、ZenDesk、SSP Reporting、POA&Mなど、複数のサードパーティーツールと連携
- ユーザーはブランド付きレポートを生成可能
- ISO、SOC2、NIST、HIPAA、GDPR、PCI-DSS、FedRAMPなど、複数の標準規格へのコンプライアンスを管理
- 質の高いサポートチーム
- 無料トライアルを利用可能
デメリット
- SSOはエンタープライズパッケージでのみ利用可能。StarterおよびProfessionalプランでは月額200米ドルの追加料金がかかる
- Starterプランには、主要なサードパーティーアプリとの連携がない
- 学習曲線が険しい
料金
StandardFusionは4つの料金プランを提供しています
- トライアル:14日間の無料トライアルを利用可能
- Starter:月額1,500米ドル、オンボーディング料金:7,500米ドル
- Professional:月額2,500米ドル、オンボーディング料金:10,000米ドル
- Enterprise:月額4,500米ドル、オンボーディング料金:20,000米ドル
- Enterprise+:月額8,000米ドル、オンボーディング:専任の導入支援
主な機能
- ITおよび業務リスク管理
- ベンダーおよびサードパーティーリスク管理
- コンプライアンスおよび監査管理
- ポリシー管理
- インシデント管理
スクリーンショット
2026年のGRCソリューションの主な機能
上記のベンダーの多くは、ITリスク管理に関するGartnerのマジック・クアドラントや、ForresterのGRC Waveで評価されています。これらのプラットフォームが評価を得ている理由は何でしょうか。Forresterによると、GRCソリューションには、幅広いGRCユースケースをサポートする広さと深さ、複数の業務機能にまたがるGRCの取り組みを整合させる能力、高度なリスク分析が必要です。
多くのGRCプログラムでは、これらの目標を達成するため、次の分野の機能を組み合わせて利用します。
- リスクおよび統制管理
- ドキュメント管理
- ポリシー管理
- 監査管理
- ITリスク管理
- サードパーティーリスク管理
- リスクスコアリング
- ワークフロー
- ダッシュボードとレポート
- 事前設定済みおよびカスタムの連携
- エンドユーザーエクスペリエンス
最適なメールセキュリティソフトウェアの評価方法
導入文。優れたSelling Signalsの例はこちらです。各製品の割合は、合計スコアに占める重みを表しています。
評価基準
各メールセキュリティソリューションの中核機能を、以下の基準に基づいて重視しました。
- コア機能(25%):スパムフィルタリング、ウイルス検出、フィッシング対策、メール暗号化、データ損失防止、MFA/送信者認証、コンテンツスクリーニングなど、メール保護にとって最も重要なセキュリティ要素に焦点を当てました。これらの特性が利用可能であることと、その包括性を評価における重要な要素としました。
- 料金と透明性(20%):競合製品のコストと提供される機能を考慮し、各ソリューションの総合的な価値を評価しました。プロバイダーのウェブサイトに掲載された料金情報の明確さと確認しやすさ、実際に試用できる無料トライアルの有無を調べました。また、アドオンとして提供されるコア機能や、保守プランの構成など、その他の料金についても確認しました。
- 高度な機能(15%):各ソリューションの全体的なセキュリティと有用性を高める、コア機能以外の要素を慎重に検討しました。これには、SIEM/SOAR/XDRとの連携、リアルタイムの脅威インテリジェンス、コンプライアンス機能、レポートおよび分析ツールの有無が含まれます。
- 使いやすさと導入(15%):使いやすさがユーザーに受け入れられるうえで重要であることを踏まえ、各ソリューションの導入と管理がどの程度簡単かを確認しました。この項目には、自動化機能、利用可能なナレッジベースやリソースの充実度、設定に必要な技術的知識の程度、ポリシー管理の選択肢、管理者インターフェースの使いやすさが含まれます。
- カスタマーサポート(15%):問題の解決や迅速な支援における重要性を重視し、カスタマーサービスの品質と利用可能性を評価しました。24時間365日対応の有無、ライブチャットとメールによる支援、ドキュメント、デモ、トレーニング資料の充実度を評価しています。
- ベンダーコンプライアンス(10%):このカテゴリには
よくある質問(FAQ)
GRCツールが一般的に必要となる業界とは?
金融、医療、製造などの業界は、従来から厳格なリスクおよびコンプライアンス要件と結び付けられてきました。しかし現在では、ほぼすべての業界がGRCツールのメリットを得られます。現代の規制とサイバーセキュリティリスクは、業界を問わず組織に影響を及ぼします。たとえば、PCI DSS要件に対応する小売業者から、GDPR、CCPA/CPRAなどの地域ごとのデータプライバシー法に対応するグローバル企業まで、その影響は広がっています。
小規模な組織でさえ、サードパーティーリスク、顧客データ保護への期待、サイバー脅威によるプレッシャーの高まりに直面しています。高度に規制された企業では堅牢なGRCプラットフォームが必要になることが多い一方、中堅企業や成長企業でも、コンプライアンスへの取り組みを拡大し、リスクを一元的に可視化し、監査に備えるため、GRCツールの導入が進んでいます。
GRCソフトウェアとは?
ガバナンス、リスク、コンプライアンス(GRC)ソフトウェアは、ポリシー、リスク、統制、規制要件の管理を一元化・効率化するのに役立ちます。これらのプラットフォームは、コンプライアンス状況を可視化するとともに、リスク評価、監査追跡、ポリシー適用などのワークフローを自動化します。
GDPR、HIPAA、SOC 2、ISO 27001などのフレームワークや、変化する米国のプライバシー法によって規制環境が複雑化するなか、GRCツールは手作業を減らし、正確性を高めることでコンプライアンス対応を簡素化します。現代のGRCソリューションの多くはセキュリティツールとも連携し、リアルタイムのリスクインサイトと継続的な監視を提供します。
GRCの目的とは?
GRCの目的は、組織が安全かつ効率的に運営され、規制要件と事業目標に沿っていることを確実にすることです。GRCは、次の3つの中核機能を組み合わせます。
- ガバナンスは、意思決定が戦略目標に沿うよう、経営陣が業務、ポリシー、パフォーマンスを把握できるようにします。
- リスク管理は、サイバー攻撃、ベンダーリスク、業務の中断などの脅威を特定、評価、軽減します。
- コンプライアンスは、データの取り扱いと事業活動に関する法令、規制、業界標準を組織が満たすようにします。
たとえば、顧客データを扱う小売企業は、そのデータを保護し(コンプライアンス)、フィッシングや情報漏えいなどの脅威がないかシステムを監視し(リスク管理)、社内ポリシーとパフォーマンス目標が常に満たされるようにする必要があります(ガバナンス)。
これらの機能を組み合わせることで、組織はリスクを低減し、信頼を維持し、意思決定を改善し、長期的な成長を支援できます。
結論:組織の成長に合わせて拡張できるGRCプラットフォームに投資する
GRCは単なるソフトウェアではありません。複雑化する規制環境のなかで、組織が十分な情報に基づいて意思決定を行い、積極的にリスクを管理し、コンプライアンスを維持するための戦略的アプローチです。効果的に導入すれば、チームをつなぎ、プロセスを標準化し、事業全体の可視性を高められます。
規模を問わず、あらゆる組織がGRCアプローチの導入からメリットを得られます。規制要件が拡大し、サイバーリスクが変化するなか、適切なプラットフォームを導入することで、コンプライアンスを維持し、セキュリティを強化し、より効率的に業務を行えます。組織とともに成長できるGRCソリューションに投資すれば、現在の課題だけでなく、将来のリスクや機会にも備えられます。